

 Facebook, Instagram, TikTok, LinkedIn va shu hafta siz faol bo‘lgan boshqa har qanday tarmoq yaqinlaringiz bilan aloqada bo‘lishning ajoyib usuli hisoblanadi. Afsuski, kiberjinoyatchilar ham ularni kuzatib yurishni yaxshi ko‘radi. Xo‘sh, xavfsiz bo‘lish uchun nima qilish mumkin?
Joylashuvingiz va shaxsiy ma’lumotlaringizni sir saqlang
Snowballni yaxshi ko‘rishingizni bilamiz; u ko‘p yillardan beri sizning quvnoq do‘stingiz, shunday emasmi? 😺 Yuziga non qo‘yib olganda esa u juda kulgili ko‘rinadi. Lekin o‘ylab ko‘ring: parollaringizdan birortasida Snowballning ismi bormi? Xavfsizlik savollaringizga javoblar-chi? Voy-bo‘y. Ijtimoiy tarmoqlarda ulashishning birinchi xavfini topdik: haddan tashqari ko‘p ma’lumot berib yuborish.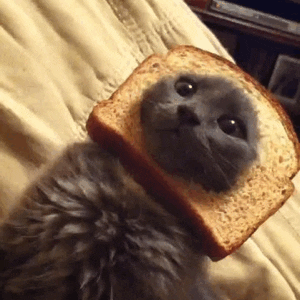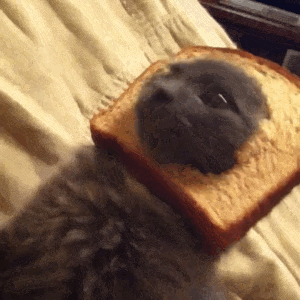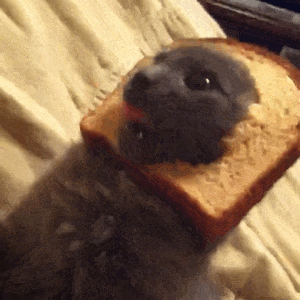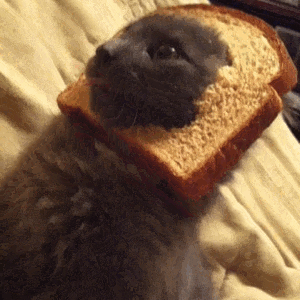 Geotegdan yoki joylashuvni ulashishdan foydalansangiz, oddiy status yangilanishi ham tezda ortiqcha oshkoralikka aylanishi mumkin. Masalan, uydan uzoqda bo‘lgan paytingizda ta’til suratlarini joylash qiziqarli, biroq bu noto‘g‘ri odamlarga uyda hech kim yo‘qligini bildirib qo‘yishi ham mumkin. Uzoq vaqt uyda bo‘lmasligingiz shart ham emas — mahalliy restoranda check-in qilish ham kimdir uyingizga kirib olishi uchun yetarli vaqt qoldiradi. Bunday yoqimli xotiralarni uyga qaytganingizdan keyin ulashgan ma’qul.
Joylashuvingiz va boshqa shaxsiy ma’lumotlaringizni ulashish kiberjinoyatchilarga sizni nishonga oladigan ishonarli xatlar tayyorlashni ham osonlashtiradi. Ijtimoiy tarmoqda muntazam ravishda Starbucksda check-in qilib tursangiz, sizga soxta Starbucks elektron pochta manzilidan 25 dollarlik sovg‘a kartasi yoki so‘rovnoma havolasi bilan fishing xati yuborilishi ehtimoli katta. Ijtimoiy muhandislik uchun oson nishon bo‘lmang; tez-tez boradigan joylaringizni maxfiy saqlang.
Ijtimoiy tarmoqlarda ortiqcha oshkoralikka kelsak, qancha ma’lumot haddan ko‘p hisoblanadi? Farzandingiz maktabining nomi, sevimli uy hayvoningizning ismi va tug‘ilgan kuningiz kabi ma’lumotlarni ulashmaslikka yaxshi misol bo‘ladi. Qaysi suratlarni internetda ulashishni, qaysilari esa do‘st va oila a’zolariga yuboriladigan shaxsiy xatlar va matnli xabarlar uchun ko‘proq mos kelishini o‘ylab ko‘ring.
Esda tuting: “Delete” tugmasi qulay vosita, lekin u butunlay sehrli emas. Ehtimol, kimdir u yo‘qolishidan oldin ko‘rib ulgurgan (yoki skrinshot olgan!). Internetda ortiqcha oshkoralikdan saqlanishning eng yaxshi usuli — eski maqolga amal qilish: kam bo‘lsa ham, soz bo‘lsin.
Internetda qancha ma’lumot ulashishingizni qayta ko‘rib chiqing. Aks holda, ishonchli ilovalaringizga (bank, xarid, ijtimoiy tarmoqlar va h.k.) kirmoqchi bo‘lganingizda, fayllaringiz orasida kiberjinoyatchi kezib yurganini ko‘rishingiz mumkin.
Hoy, bu yigitni taniysizmi?
Pokemon kartalari kabi, internetda do‘st to‘plash ham juda qiziqarli bo‘lishi mumkin. 🎵 Lekin hammasini yig‘ishingiz shart emas. 🎵 Do‘stlik so‘rovini rad etish turli sabablarga ko‘ra qiyin bo‘lishi mumkin — masalan, qo‘pol ko‘rinishni istamaysiz yoki uch yil oldin o‘sha ziyofatda u bilan haqiqatan ham uchrashgansiz — lekin ishoning, xushmuomalalik xavfsizligingizni xavf ostiga qo‘yishga arzimaydi. Notanish kishilar ijtimoiy tarmoqda siz bilan do‘stlar ro‘yxatingizga kirish, yopiq kontentingizni ko‘rish va bu ma’lumotlarni unchalik yaxshi bo‘lmagan maqsadlarda, masalan parollaringiz va xavfsizlik savollaringizga javoblarni taxmin qilishda ishlatish uchun bog‘lanishni xohlashi mumkin. Do‘stlar ro‘yxatingizni o‘zingiz biladigan va ishonadigan odamlar bilan cheklash maqsadga muvofiq.
Notanish odamlarning do‘stlik so‘rovlarini qabul qilmang. Umumiy do‘stlarning mavjudligi ularni albatta xavfsiz qilmaydi, umumiy do‘stlar bo‘lmasa, bu yanada katta xavf belgisi bo‘lishi mumkin. Rad etsangiz, ularning hissiyotlariga tegmaydi (aslida ular buni sezmasligi ham mumkin), hisobingiz esa xavfsiz bo‘lib qoladi.
Do‘stlar ro‘yxatingizdagi odamdan yana do‘stlik so‘rovi kelishi ham xavf belgisi bo‘lishi mumkin. Bu yangi hisob soxta bo‘lishi ehtimoli bor. Yangi hisobning haqiqiyligini boshqa ishonchli kanal (masalan, matnli xabar yoki elektron pochta) orqali bog‘lanib tekshirib oling. Agar yangi hisob haqiqatan ham do‘stingizniki bo‘lsa, xavfsizlik buzilishi sababli yangi hisob yaratayotganini so‘rang. Shunday bo‘lsa, do‘stingizga parolini almashtirganiga ishonch hosil qilishini va sozlamalarida ikki faktorli autentifikatsiyani yoqishni eslatib qo‘yishini aytib qo‘ying. Agar hisob soxta bo‘lsa, “report” tugmasini bosishdan tortinmang va do‘stingizga o‘zining maxfiylik sozlamalarini yangilashni tavsiya qiling.
Yana bir yaxshi qoida — do‘stlar ro‘yxatingizni kamida yiliga bir marta tartibga keltirish. Ro‘yxatni qayta ko‘rib chiqib, yaxshi tanimaydigan odamlaringizni o‘chirishdan qo‘rqmang. Axir, ularning Kankundagi sayohati suratlarini ko‘rishingiz shartmi? Ular hatto sizga futbolka ham olib kelishmagan-ku.
Katta muammoga duch keldik 🎣
Fishing (phishing) shunchaki “fishing” so‘zini chiroyli va g‘aroyib yozish usuli emas; bu haqiqatan ham jiddiy kiberxavfsizlik tahdidi. Fishing xatlari va to‘g‘ridan-to‘g‘ri xabarlar (DM) eng keng tarqalgan turi hisoblanadi: kiberjinoyatchi ma’lumot olish, pul o‘g‘irlash yoki virus tarqatish uchun o‘zini bank, kompaniya yoki hatto ish beruvchingiz kabi obro‘li manba sifatida ko‘rsatadi. Voy. Bu yetmaganidek, ijtimoiy tarmoqlarga xos fishingning yangi turi — angler phishing paydo bo‘ldi. Bu kiberjinoyatchilar soxta ijtimoiy tarmoq hisoblari orqali o‘zini biror shaxs yoki kompaniya sifatida ko‘rsatadigan maxsus hujumdir. Bu mijozlarga xizmat ko‘rsatish bilan bog‘liq muammoni hal qilish uchun elektron pochta manzilingiz va telefon raqamingizni so‘raydigan soxta biznes hisobidan tortib, xayriya so‘raydigan yoki mahsulot sotadigan soxta mashhur shaxs hisobigacha bo‘lishi mumkin. Bunday hisoblar har doim ham hamyoningizni nishonga olmaydi; ular dolzarb voqealar, siyosat va boshqa mavzular bo‘yicha noto‘g‘ri ma’lumot tarqatish uchun ham ishlatilishi mumkin. Birovning ijtimoiy tarmoqda yomon tajriba haqida shikoyat qilish uchun kompaniyani belgilaganini ko‘rganmisiz? Angler phishing qiluvchilar buni kuzatib boradi va keyin norozi mijozlar bilan o‘zini ular belgilagan kompaniya kabi ko‘rsatib bog‘lanadi. Hisoblarni doimo kompaniyaning veb-sayti orqali tekshirishga vaqt ajrating, ijtimoiy tarmoq platformasida ko‘k tasdiqlash belgisini qidiring va to‘g‘ridan-to‘g‘ri xabarlar yoki elektron pochta orqali kelgan havolalarni bosmang. DM lar angler phishing uchun eng ko‘p ishlatiladigan aloqa nuqtasi hisoblanadi. Agar biror narsa haqiqat bo‘lishi uchun juda yaxshi tuyulsa (100 dollarlik sovg‘a kartali tasodifiy DM, sizga aytyapman), ehtimol u haqiqat emas. Kimni kuzatishingizda ehtiyot bo‘ling va so‘rovlarga javob berishdan oldin hisob haqiqiyligiga ishonch hosil qilish uchun uni har tomonlama o‘rganib chiqing.
Teg abadiy bo‘lishi shart emas
Voy… dadangiz ajoyib inson, lekin sizni noqulay suratlarda belgilashni to‘xtata olmayapti. Bundan ham yomoni, kollejdagi do‘stlaringiz sizni eski suratda belgilashdi — qo‘lingizdagi esa, shubhasiz, suv emas. 🍺 🍸🥂 Ijtimoiy tarmog‘ingiz go‘yo boshqa birov tomonidan shakllantirilayotgandek tuyulsa, nima qilish kerak? Maxfiylik sozlamalarini ko‘rib chiqib, har safar belgilanganingizda o‘zingizga tasdiqlash bildirishnomalari kelishini sozlash vaqti kelgandir. KELING, TEGLARNI OLIB TASHLASHNI BOSHLAYLIK! Belgilangan surat yoki statusdan xijolat bo‘lsangiz, pushaymon bo‘lsangiz yoki shunchaki noqulaylik sezsangiz, tegni olib tashlashdan tortinmang. Ijtimoiy tarmoq hisoblaringiz dunyoga o‘zingizni taqdim etishning eng muhim usullaridan biri, shuning uchun o‘z imijingizni to‘liq nazorat qilishga haqlisiz. Esda tuting: onangiz, farzandlaringiz va rahbaringiz bu hisoblarni ko‘ra oladi. Bu ulardan birortasiga aytmoqchi bo‘lgan hikoyangizmi? Agar javob “ehtimol yo‘q” bo‘lsa, tegni olib tashlash vaqti keldi. Tegni nega olib tashlaganingiz haqida belgilagan kishi bilan suhbatlashishingiz ham mutlaqo normal. Do‘st va oila a’zolaringizni ijtimoiy tarmoqlardagi talablaringizdan xabardor qilish kelajakda vaqtingiz va asabingizni tejaydi. Va nihoyat, tegni olib tashlash va maxfiylik sozlamalarini yangilash suratni/videoni/statusni do‘stingizning profilidan olib tashlamaydi. Agar uning ommaga ko‘rinishini, hatto boshqa birovning hisobida ham, istamasangiz, uni olib tashlashni so‘rang. Masalan, davlat raqami ko‘rinib turgan avtomobilingiz surati yoki uyingizning old qismi shunday holat bo‘lishi mumkin. O‘zingizning teg qo‘yish standartlaringiz haqida o‘ylar ekansiz, bu ikki tomonlama ekanini unutmang. O‘zingizni qanday belgilashlarini istasangiz, boshqalarni ham shunday belgilang.
Maxfiy bo‘lish yoki bo‘lmaslik?
Hisobingiz ochiq bo‘lishi kerakmi yoki yopiq? Eng xavfsiz javob: hisoblaringizni o‘zingiz tanimaydigan odamlar uchun doimo yopiq saqlang. Mana shu. Savolga javob berildi. mikrofonni tashlaydi Jiddiy gapirsak, shaxsiy ma’lumotlaringizni iloji boricha maxfiy saqlash sizni xavfsiz bo‘lishga yordam beradi. Hisobingiz xavfsizligini “faqat do‘stlar ko‘ra oladi” deb sozlab, kontentingizni notanish ko‘zlardan yashiring. Hatto arzimas tuyulgan ma’lumotlar ham kiberjinoyatchilar tomonidan ehtiyotsiz kishilarni xakerlik yoki ijtimoiy muhandislik hujumiga uchratish uchun ishlatilishi mumkin; ularga ko‘proq o‘q-dori bermang!
Vaqti-vaqti bilan hisoblaringizni orqaga aylantirib, oldin joylagan narsalaringiz (va belgilangan joylaringiz) maxfiylik sozlamalarini tekshirib turish ham yaxshi fikr. Hamma narsa hali ham ulashishdan faxrlanadigan kontent ekaniga va u haddan ortiq ma’lumot bermasligiga ishonch hosil qiling. Bu surat yoki status har kimga mamnuniyat bilan aytadigan hikoyangizmi? Agar yo‘q bo‘lsa, uni o‘chirish yoki maxfiylik sozlamalarini o‘zgartirish vaqti keldi.
Hisoblaringizni ko‘rib chiqish, shuningdek, sevimli surat yoki videolaringizni saqlab qo‘yish uchun zaxira nusxa yaratishga ham yaxshi imkoniyat. Nusxasini telefon/kompyuteringizga saqlang yoki bulutga yuklang. Hatto izohlar va matnli postlarni ham saqlash oson — shunchaki skrinshot oling! 🤳
Parollaringizga yagona shoxli otlardek munosabatda bo‘ling
Ishoning-ishonmang, dunyodagi eng ko‘p ishlatiladigan parollar hamon “password”, “123456” va “qwerty”dir. Foydalanuvchilarni xavfsizroq parollarga Nudge qilish maqsadida platformalar parol talablarini aniqroq qildi: minimal belgilar soni, raqamlar va maxsus belgilarni qo‘shdi… natijada endi “password123!” kabi parollarni ko‘ramiz. 🤦♀️ Agar bu sizga yoki tanishingizga o‘xshasa, gaplashib olaylik. Ijtimoiy tarmoq hisoblarimizdan har kuni foydalanamiz, shuning uchun kirish ma’lumotlarimizni xavfsiz saqlash juda muhim. Parollaringizni tez-tez o‘zgartiring; har olti oyda bir marta, agar do‘stingizning hisobi xakerlar tomonidan buzilgani yoki ma’lumotlar sizib chiqishi kabi xavfsizlik tahdididan shubhalansangiz, undan ham tez-tez o‘zgartirishni tavsiya qilamiz. Bir xil parolni uzoq vaqt saqlash kiberhujum qurboni bo‘lish ehtimolini oshiradi.
Parollaringizga yagona shoxli otlardek munosabatda bo‘ling — ular noyob va kuchli bo‘lishi kerak. 🦄 Parollaringizni bir nechta hisobda qayta ishlatmay, sehrli saqlang. Shunday qilsangiz, ularni eslab qolish oson bo‘lishi mumkin, lekin bu barcha hisoblaringizni buzilish xavfiga ko‘proq duchor qiladi. Ma’lumotlar sizib chiqqandan so‘ng, kiberjinoyatchilar o‘g‘irlangan parolingizni boshqa barcha hisoblaringizga kiritib, qaysi biri mos kelishini sinab ko‘radi (bu credential stuffing deb ataladi). Bitta buzilgan hisob ko‘plab hisoblarning buzilishiga aylanishiga yo‘l qo‘ymang. Agar eslab qolish kerak bo‘lgan parollar juda ko‘p bo‘lsa, parol menejerini yuklab oling, shunda faqat bitta juda kuchli asosiy parolni eslab qolish sizning zimmangizda bo‘ladi.
Va nihoyat, yangi parollarni o‘ylab topishda ijodkorlikdan qo‘rqmang. Esdan chiqishi qiyin bo‘lgan parol iborasidan yoki xavfsiz parol generatoridan foydalanib ko‘ring, shunda kiberjinoyatchilar taxmin qilib qiynalib qoladi. Hisoblaringizda ko‘p faktorli identifikatsiyani yoqishni ham unutmang. Bu qo‘shimcha qadam kiberjinoyatchilarni yo‘lida to‘xtatib qo‘yishi mumkin.