

Security Made Simple
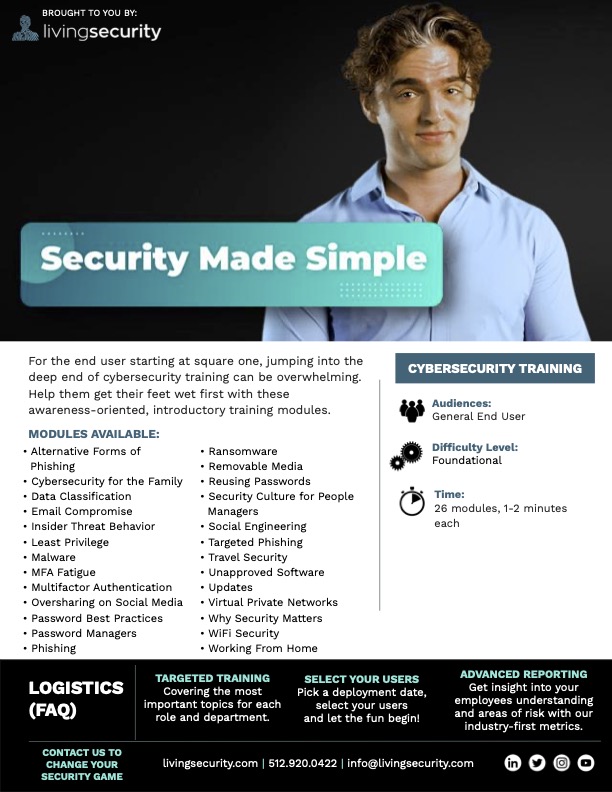 Auditoriya: Umumiy oxirgi foydalanuvchi (barcha)
Qiyinlik darajasi: Asosiy
Vaqt: 26 modul, har biri taxminan 1–2 daqiqa
Mavjudligi: Training bo’limida mustaqil modullar sifatida mavjud. Ularni tayinlash yoki birgalikda ko’rish shart emas, ular mustaqil foydalanish uchun mo’ljallangan. Modullar:
- Phishingning muqobil shakllari (1:15 video)
- Oila uchun kiberxavfsizlik (1:07 video)
- Ma’lumotlarni tasniflash (1:29 video)
- Elektron pochtaning buzilishi (1:13 video)
- Ichki tahdid xatti-harakatlari (1:08 video)
- Minimal imtiyozlar (0:57 video)
- Zararli dastur (1:27 video)
- MFA charchoq hujumi (1:05 video)
- Ko’p faktorli autentifikatsiya (MFA) (1:01 video)
- Ijtimoiy tarmoqlarda haddan tashqari ko’p ma’lumot ulashish (1:01 video)
- Parollar bo’yicha eng yaxshi amaliyotlar (1:15 video)
- Parol menejerlari (0:59 video)
- Phishing (1:01 video)
- Ransomware (1:16 video)
- Olinadigan axborot tashuvchilar (0:53 video)
- Parollarni qayta ishlatish (1:08 video)
- Rahbarlar uchun xavfsizlik madaniyati (1:13 video)
- Ijtimoiy muhandislik (1:12 video)
- Maqsadli phishing (0:56 video)
- Sayohatlarda xavfsizlik (1:04 video)
- Tasdiqlanmagan dasturiy ta’minot (1:05 video)
- Yangilanishlar (1:03 video)
- Virtual xususiy tarmoqlar (0:59 video)
- Xavfsizlik nima uchun muhim (1:16 video)
- WiFi xavfsizligi (1:17 video)
- Uydan turib ishlash (1:10 video)
Treyler Treylerni ko’rish Marketing materiallari:Security Made Simple marketing to’plami
Asosiy mavzular: Ushbu qisqa va oson o’zlashtiriladigan xabardorlik modullari oxirgi foydalanuvchilaringizni kiberxavfsizlikning asosiy tushunchalari bilan tanishtiradi. Asosiy o’quv tushunchalari:
-
Phishingning muqobil shakllari
- Elektron pochta phishingidan tashqari phishing turlari (smishing, vishing, angler phishing, qidiruv tizimlari orqali phishing, qalqib chiquvchi oynalar orqali phishing)
- Phishingning muqobil shakllaridan himoyalanish
- Shubhali xabarlar haqida xavfsizlik jamoasiga xabar berish
-
Oila uchun kiberxavfsizlik
- Bolalarga kiberxavfsizlik bo’yicha eng yaxshi amaliyotlarni o’rgatishning ahamiyati
- Ota-ona nazorati ilovalari va bolalarning onlayn faoliyatini kuzatish
- Bolalar bilishi kerak bo’lgan asosiy eng yaxshi amaliyotlar
-
Ma’lumotlarni tasniflash
- Ma’lumotlarni ommaviy va maxfiy toifalarga ajratish
- Ma’lumotlarni tasniflashning ahamiyati
- Bulutda saqlanadigan maxfiy ma’lumotlarning ulashish sozlamalarini qayta tekshirish
-
Elektron pochtaning buzilishi
- Phishing hujumlarini amalga oshirish uchun buzilgan korporativ yoki yetkazib beruvchi elektron pochtasidan foydalanish
- E’tibor berish kerak bo’lgan ogohlantiruvchi belgilar
- Shubhali xabarlar haqida xabar berish
-
Ichki tahdid xatti-harakatlari
- Tasodifiy va g’arazli ichki tahdidlarning ta’rifi
- Ko’pgina ichki tahdidlar odamlar juda tez ishlashi yoki yo’lni qisqartirishi sababli xavfsizlik siyosatlariga e’tibor bermasligidan yuzaga keladi
- Ma’lumotlar sizib chiqishining oldini olish uchun xabar berish mumkin bo’lgan ichki tahdidlarning dastlabki ogohlantiruvchi belgilari
-
Minimal imtiyozlar
- Minimal imtiyozlar tamoyilining ta’rifi
- Kirish huquqlarini cheklash va bekor qilish
- Minimal imtiyozlar tamoyiliga rioya qilishning afzalliklari
-
Zararli dastur
- Qurilmalar zararli dastur bilan qanday zararlanadi
- Kiberjinoyatchilar zararli dasturdan nima maqsadda foydalanadi
- Dasturiy ta’minot va qurilmalarni yangilash zararli dastur bilan zararlanishning oldini olishga qanday yordam beradi
-
MFA charchoq hujumi
- MFA charchoq hujumlarining ta’rifi
- MFA charchoq hujumlari bilan birgalikda qo’llaniladigan ijtimoiy muhandislik
- Shubhali tizimga kirish urinishlari haqida xavfsizlik jamoasiga xabar berish
-
Ko’p faktorli autentifikatsiya (MFA)
- Ko’p faktorli autentifikatsiyaning ta’rifi
- Qo’shimcha autentifikatsiya misollari
- Buzilgan parollarning dark webda sotib olinishi va sotilishi
-
Ijtimoiy tarmoqlarda haddan tashqari ko’p ma’lumot ulashish
- Ijtimoiy tarmoqlarda topilgan ma’lumotlardan sintetik shaxsni o’g’irlash uchun foydalanish
- Ijtimoiy tarmoqlarda e’lon qilish xavfli bo’lgan ma’lumotlarga misollar
- Foydalanuvchining do’stlari va oila a’zolariga phishing hujumini uyushtirish uchun shaxsiy ma’lumotlardan foydalanish
-
Parollar bo’yicha eng yaxshi amaliyotlar
- Parollarni buzish dasturlariga qarshi turish uchun raqam va harflardan iborat uzun parollardan foydalanish
- Qisqa va uzun parollar samaradorligidagi farqni ko’rsatib beradigan onlayn vositalar
- Har bir hisob uchun noyob parolga ega bo’lishning ahamiyati
-
Parol menejerlari
- Har bir hisobda noyob parollardan foydalanishning ahamiyati
- Parol menejeridan foydalanishning afzalliklari
- Parollarni yozib qo’yishning xavflari
-
Phishing
- Phishingning ta’rifi
- Xabarlarda e’tibor berish kerak bo’lgan ogohlantiruvchi belgilar
- Shubhali xabarlar haqida xavfsizlik jamoasiga xabar berish
-
Ransomware
- Ransomware’ning tobora keng tarqalishi
- Ransomware bilan zararlanish qanday sodir bo’ladi
- Ransomware hujumi vaqtida tiklash mumkin bo’lishi uchun ma’lumotlarning zaxira nusxasini yaratish
-
Olinadigan axborot tashuvchilar
- Sotuvchidan zararli dastur oldindan yuklangan holda yetkazilgan olinadigan axborot tashuvchilar
- Avtoturargoh kabi tasodifiy joylarda topilgan olinadigan axborot tashuvchilarning xavflari
- Olinadigan axborot tashuvchilarga oid siyosatlarga rioya qilishning ahamiyati
-
Parollarni qayta ishlatish
- Buzilgan parollarning dark webda sotib olinishi va sotilishi
- Har bir hisob uchun noyob paroldan foydalanishning ahamiyati
- Parollarni saqlash uchun parol menejerlaridan foydalanish
-
Rahbarlar uchun xavfsizlik madaniyati
- Ma’lumotlarni himoya qilish uchun jamoa sifatida ishlash
- Ma’lumotlar maxfiyligini kichik kundalik harakatlarga singdirish misollari
- Shaxsiy namuna ko’rsatish
-
Ijtimoiy muhandislik
- Ijtimoiy muhandislik nima maqsadda qo’llaniladi
- Ijtimoiy muhandislikdan himoyalanish
- Ijtimoiy muhandis sizni aldab qo’ysa, nima qilish kerak
-
Maqsadli phishing
- Spearphishing va whaling ta’riflari
- Maqsadli phishing hujumlarida qo’llaniladigan taktikalar
- Kutilmagan havolalar va ilovalardan saqlanish
-
Sayohatlarda xavfsizlik
- Ommaviy wifi o’rniga shaxsiy hotspotga ulanish
- Ommaviy USB portlardan saqlanish
- Qurilmalarni doimo ko’z oldida saqlash
-
Tasdiqlanmagan dasturiy ta’minot
- Shadow IT ta’rifi
- IT bo’limi tomonidan oldindan tasdiqlanmagan dasturiy ta’minotni yuklab olish xavflari
- Zararli dasturning zararlangan qurilmadan tarmoqdagi boshqa qurilmalarga tarqalishi
-
Yangilanishlar
- Qurilmalar va dasturiy ta’minotni yangilash zaifliklarni qanday kamaytiradi
- Yangilanishlarni nima uchun o’z vaqtida o’rnatish kerak
- Qurilma va dasturiy ta’minot yangilanishlarini o’rnatmasdan qoldirish xavflari
-
Virtual xususiy tarmoqlar
- Foydalanuvchining onlayn faoliyatini kuzatish uchun ommaviy wifidan foydalanish
- VPN’lar qanday ishlaydi
- VPN’dan foydalanishning afzalliklari
-
Xavfsizlik nima uchun muhim
- Maxfiy ma’lumotlar bilan ishlash va internetga ulangan qurilmalardan foydalanish bilan bog’liq xavf
- Xavfsizlik hodisalarining shaxsiy hayotda va ishda yuzaga keltiradigan oqibatlari
- Foydalanuvchining tashkilotini xavfsiz saqlashga yordam bergani uchun minnatdorchilik bildirish
-
WiFi xavfsizligi
- Ommaviy wifiga ulanish xavflari
- Yo’lda internetga ulanishning muqobil usullari
- Uy wifisida mustahkam parol o’rnatishning ahamiyati
-
Uydan turib ishlash
- Uy wifisini mustahkam va noyob parol bilan himoyalash
- Nima uchun ishni shaxsiy qurilmalarda bajarmaslik kerak
- Tashkilotning olinadigan axborot tashuvchilarga oid siyosatlariga rioya qilish