Webbrowsere er ikke altid sikre som standard
Mange af os bliver chokerede over at høre, at webbrowsere ikke er så sikre, som vi går ud fra. “Den webbrowser, der følger med et operativsystem, er ofte ikke sat op med en sikker standardkonfiguration,” ifølge The Cybersecurity & Infrastructure Security Agency (CISA). “Mange webbrowsere er konfigureret til at give øget funktionalitet på bekostning af nedsat sikkerhed.” Da mange webbrowsere ikke leveres med de højeste sikkerhedsindstillinger, udsætter du dig selv for risiko, hvis du undlader at justere dem. Når du ikke tænker dig om, før du klikker, kan visse links udsætte dig for cybertrusler! Så hvordan konfigurerer du din webbrowser til sikker søgning og aktiverer sikkerhedsfunktioner, så du bedre beskytter dit system? Her er nogle tips til sikker surfing i en sikker browser:
1. Kontrollér din browsers sikkerhedsindstillinger
Uanset om du bruger Internet Explorer, Mozilla Firefox, Apple Safari, Google Chrome osv., er det vigtigt at følge søgemaskineudbyderens anbefalede sikkerhedspraksis. Selvom webbrowsere har forskellige sikkerhedsindstillinger, giver de fleste dig mulighed for som minimum at aktivere “Safe Browsing”. Google Chrome kan for eksempel advare dig, når et websted, du er på vej til, kan være skadeligt. Det er en funktion, du ikke bør gå glip af! Følg nedenstående links for at få mere detaljerede oplysninger om, hvordan du opdaterer sikkerhedsindstillingerne i din foretrukne webbrowser:2. Hold din webbrowser opdateret
Ligesom apps på din telefon skal webbrowsere opdateres jævnligt for at lukke nye sikkerhedssårbarheder. Din browser viser forskellige versioner af den seneste opdatering. Her er et billede af Google Chrome som reference: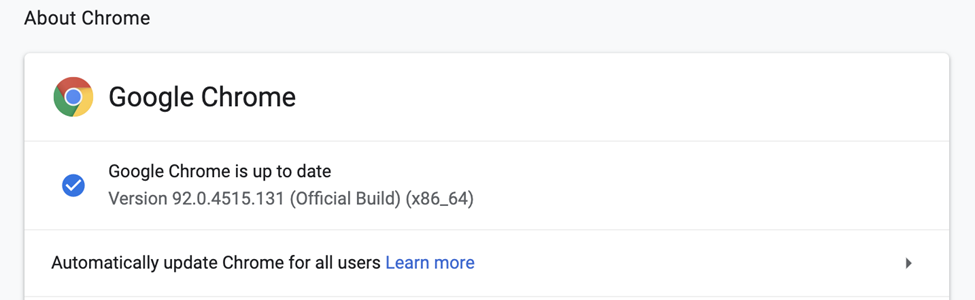 På denne side med indstillinger vises et blåt flueben ved siden af versionsnummeret, når din browser er opdateret. De fleste populære webbrowsere giver dig mulighed for at aktivere “automatiske opdateringer”, efterhånden som nye versioner udgives. For at beskytte din browser skal du vælge menupunktet “Om” for at se, om din er opdateret, og aktivere automatiske opdateringer.
3. Hold øje med tegn på en mistænkelig URL
Websteder er ofte forklædt, så de ligner troværdige virksomheder, for at narre folk til at klikke på ondsindede links. Før du klikker på et link, bør du holde markøren over det og kigge efter stavefejl, der let overses, som “WIkipedia” (hvor “i” i virkeligheden er et lille “L”), og som advarer dig om at holde dig væk. Hold øje med “s” i HTTPS, men vær opmærksom på, at det ikke garanterer, at et websted er sikkert. “S” står for secure (sikker) og betyder, at dine oplysninger krypteres. Hængelåsikonet i adresselinjen angiver også dette. Men omkring 40 % af svigagtige websteder har nu SSL-certifikater, så det er ikke længere det eneste, der tæller. Udvis forsigtighed, selv når du ser “s”, men stol under ingen omstændigheder på URL’er uden det!4. Undgå at klikke på annoncer
Selv hvis du tror, at du befinder dig på et sikkert websted, er ikke alle annoncer på websider sikre. Cyberkriminelle betaler for svigagtige annonceplaceringer øverst i søgemaskinerne og i sidebjælkerne på troværdige websider for at narre brugere til at klikke på ondsindede links. Annoncører gør deres bedste for at afvise ondsindede aktørers annoncer, men nogle slipper igennem. Et klik på sådan en annonce kan øjeblikkeligt installere malware eller sende dig videre til et forfalsket websted, der ser troværdigt ud, men indsamler dine oplysninger i ond hensigt. I stedet for at falde for en phishing-annonce kan du notere dig den interessante annonce og senere søge efter mærket i din sikre webbrowser. Du kan endda åbne en ny fane med det samme og foretage en hurtig søgning selv!