

Security Made Simple
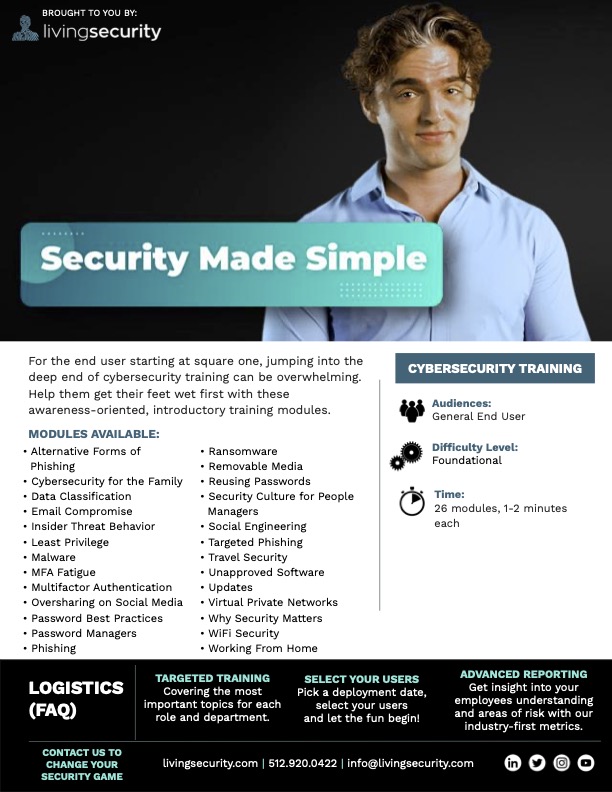 Público-alvo: Usuário final em geral (todos)
Nível de dificuldade: Fundamental
**Hora:**26 módulos, ≈1-2 minutos cada
Disponibilidade: Disponível em Treinamento como módulos independentes. Não é necessário atribuí-los nem assisti-los em conjunto, pois foram concebidos para serem independentes. Módulos:
- Formas alternativas de phishing (vídeo de 1:15)
- Segurança cibernética para a família (vídeo de 1:07)
- Classificação de dados (vídeo de 1:29)
- Comprometimento de e-mail (vídeo de 1:13)
- Comportamento de ameaça interna (vídeo de 1:08)
- Privilégio mínimo (vídeo de 0:57)
- Malware (vídeo de 1:27)
- Fadiga de MFA (vídeo de 1:05)
- Autenticação multifator (MFA) (vídeo de 1:01)
- Compartilhamento excessivo nas redes sociais (vídeo de 1:01)
- Boas práticas para senhas (vídeo de 1:15)
- Gerenciadores de senhas (vídeo de 0:59)
- Phishing (vídeo de 1:01)
- Ransomware (vídeo de 1:16)
- Mídia removível (vídeo de 0:53)
- Reutilização de senhas (vídeo de 1:08)
- Cultura de segurança para gestores de pessoas (vídeo de 1:13)
- Engenharia social (vídeo de 1:12)
- Phishing direcionado (vídeo de 0:56)
- Segurança em viagens (vídeo de 1:04)
- Software não aprovado (vídeo de 1:05)
- Atualizações (vídeo de 1:03)
- Redes privadas virtuais (vídeo de 0:59)
- Por que a segurança é importante (vídeo de 1:16)
- Segurança de Wi-Fi (vídeo de 1:17)
- Trabalho remoto (vídeo de 1:10)
Trailer Assista ao trailer Materiais de marketing:Kit de marketing Security Made Simple
Principais temas: Estes módulos de conscientização, rápidos e de fácil assimilação, apresentarão aos seus usuários finais os fundamentos dos principais conceitos de segurança cibernética. Principais conceitos de aprendizagem:
-
Formas alternativas de phishing
- Tipos de phishing além do phishing por e-mail (smishing, vishing, angler phishing, phishing em mecanismos de busca, phishing por pop-ups)
- Como se manter protegido contra formas alternativas de phishing
- Como relatar mensagens suspeitas à equipe de segurança
-
Segurança cibernética para a família
- Importância de ensinar boas práticas de segurança cibernética às crianças
- Aplicativos de controle parental e monitoramento da atividade on-line das crianças
- Boas práticas básicas que as crianças devem conhecer
-
Classificação de dados
- Separação dos dados em categorias pública e privada
- Importância de classificar os dados
- Verificação dupla das configurações de compartilhamento de dados privados armazenados na nuvem
-
Comprometimento de e-mail
- Uso de um e-mail comercial ou de fornecedor comprometido para lançar ataques de phishing
- Sinais de alerta a observar
- Como relatar mensagens suspeitas
-
Comportamento de ameaça interna
- Definição de ameaças internas acidentais e maliciosas
- Muitas ameaças internas ocorrem porque a pressa ou o uso de atalhos levam as pessoas a negligenciar as políticas de segurança
- Sinais precoces de ameaças internas que podem ser relatados para evitar violações de dados
-
Privilégio mínimo
- Definição do princípio do privilégio mínimo
- Limitação e revogação de acessos
- Benefícios de seguir o princípio do privilégio mínimo
-
Malware
- Como os dispositivos são infectados por malware
- Para que os cibercriminosos usam malware
- Como a atualização de softwares e dispositivos ajuda a prevenir infecções por malware
-
Fadiga de MFA
- Definição de ataques de fadiga de MFA
- Engenharia social usada em conjunto com ataques de fadiga de MFA
- Como relatar tentativas de login suspeitas à equipe de segurança
-
Autenticação multifator (MFA)
- Definição de autenticação multifator
- Exemplos de autenticação secundária
- Compra e venda de senhas comprometidas na dark web
-
Compartilhamento excessivo nas redes sociais
- Uso de informações encontradas nas redes sociais para roubo de identidade sintética
- Exemplos de informações que representam risco ao serem publicadas nas redes sociais
- Uso de informações pessoais para aplicar phishing em amigos e familiares do usuário
-
Boas práticas para senhas
- Uso de senhas longas, com números e letras, para frustrar softwares de quebra de senhas
- Ferramentas on-line que demonstram a diferença de eficácia entre senhas curtas e longas
- Importância de ter uma senha exclusiva para cada conta
-
Gerenciadores de senhas
- Importância de usar senhas exclusivas em cada conta
- Benefícios de usar um gerenciador de senhas
- Riscos de anotar senhas
-
Phishing
- Definição de phishing
- Sinais de alerta a observar nas mensagens
- Como relatar mensagens suspeitas à equipe de segurança
-
Ransomware
- Crescente prevalência do ransomware
- Como ocorrem as infecções por ransomware
- Backup de dados para que possam ser restaurados durante um ataque de ransomware
-
Mídia removível
- Mídias removíveis enviadas pelo vendedor já carregadas com malware
- Riscos de mídias removíveis encontradas em locais aleatórios, como um estacionamento
- Importância de seguir as políticas relativas a mídias removíveis
-
Reutilização de senhas
- Compra e venda de senhas comprometidas na dark web
- Importância de usar uma senha exclusiva para cada conta
- Uso de gerenciadores de senhas para armazenar senhas
-
Cultura de segurança para gestores de pessoas
- Trabalho em equipe para proteger os dados
- Exemplos de como integrar a privacidade de dados a pequenas Ações do dia a dia
- Liderança pelo exemplo
-
Engenharia social
- Para que a engenharia social é usada
- Como se manter protegido contra a engenharia social
- O que fazer se um engenheiro social enganar você
-
Phishing direcionado
- Definições de spearphishing e whaling
- Táticas usadas em ataques de phishing direcionado
- Como evitar links e anexos inesperados
-
Segurança em viagens
- Conexão a um hotspot pessoal em vez de Wi-Fi público
- Como evitar portas USB públicas
- Manter os dispositivos sempre à vista
-
Software não aprovado
- Definição de shadow IT
- Riscos de baixar softwares que não foram previamente aprovados pela TI
- Propagação de malware de um dispositivo infectado para outros na rede
-
Atualizações
- Como a atualização de dispositivos e softwares reduz vulnerabilidades
- Por que as atualizações precisam ser instaladas em tempo hábil
- Riscos de deixar de instalar as atualizações de dispositivos e softwares
-
Redes privadas virtuais
- Uso de Wi-Fi público para espionar a atividade on-line do usuário
- Como as VPNs funcionam
- Benefícios de usar uma VPN
-
Por que a segurança é importante
- Riscos envolvidos no manuseio de dados confidenciais e no uso de dispositivos conectados à internet
- Consequências de incidentes de segurança na vida pessoal e no trabalho
- Mensagem de agradecimento por ajudar a manter a organização do usuário segura
-
Segurança de Wi-Fi
- Riscos de se conectar a Wi-Fi público
- Opções alternativas para se conectar à internet em deslocamento
- Importância de manter uma senha forte no Wi-Fi residencial
-
Trabalho remoto
- Proteção do Wi-Fi residencial com uma senha forte e exclusiva
- Por que o trabalho não deve ser realizado em dispositivos pessoais
- Cumprimento das políticas da organização sobre mídias removíveis