Nettlesere er ikke alltid sikre som standard
Mange blir overrasket over å høre at nettlesere ikke er så sikre som vi tror. «Nettleseren som følger med et operativsystem, er ofte ikke satt opp med en sikker standardkonfigurasjon», ifølge The Cybersecurity & Infrastructure Security Agency (CISA). «Mange nettlesere er konfigurert for å gi økt funksjonalitet på bekostning av redusert sikkerhet.» Siden mange nettlesere ikke leveres med de strengeste sikkerhetsinnstillingene, utsetter du deg selv for risiko hvis du unnlater å justere dem. Når du ikke tenker deg om før du klikker, kan enkelte lenker eksponere deg for cybertrusler! Hvordan konfigurerer du så nettleseren din for sikre søk og aktiverer sikkerhetsfunksjoner for å beskytte systemet ditt bedre? Her er noen tips for trygg surfing i en sikker nettleser:
1. Kontroller sikkerhetsinnstillingene i nettleseren
Uansett om du bruker Internet Explorer, Mozilla Firefox, Apple Safari, Google Chrome eller andre nettlesere, er det viktig å følge de sikkerhetspraksisene som leverandøren av nettleseren anbefaler. Selv om ulike nettlesere har ulike sikkerhetsinnstillinger, lar de fleste deg som et minimum aktivere «Safe Browsing». Google Chrome kan for eksempel varsle deg når et nettsted du er på vei til, kan være skadelig. Dette er en funksjon du ikke bør gå glipp av! Følg lenkene nedenfor for mer detaljert informasjon om hvordan du oppdaterer sikkerhetsinnstillingene i nettleseren du foretrekker:2. Hold nettleseren oppdatert
Som apper på telefonen må nettlesere oppdateres jevnlig for å tette nye sikkerhetssårbarheter. Nettleseren viser ulike versjoner av den nyeste oppdateringen. Her er et bilde av Google Chrome som eksempel: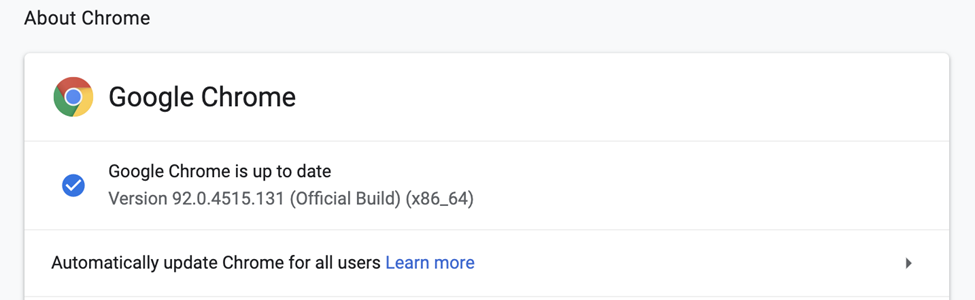 På denne siden med innstillinger vises det en blå hake ved siden av versjonsnummeret når nettleseren er oppdatert. De fleste populære nettlesere lar deg aktivere «automatiske oppdateringer» etter hvert som nye versjoner blir tilgjengelige. For å beskytte nettleseren din bør du kontrollere menyvalget «Om» for å se om nettleseren er oppdatert, og aktivere automatiske oppdateringer.
3. Se etter tegn på en tvilsom URL
Nettsteder blir ofte utformet for å ligne på anerkjente virksomheter, slik at folk klikker på skadelige lenker. Før du klikker på en lenke, bør du holde musepekeren over den og se etter lett oversette skrivefeil som «WIkipedia» (der «i» egentlig er en liten «L»), som advarer deg om at du bør holde deg unna. Se etter «s» i HTTPS, men vær klar over at det ikke garanterer at et nettsted er trygt. «S» står for «secure» (sikker) og betyr at informasjonen din blir kryptert. Hengelås-ikonet i adressefeltet indikerer det samme. Likevel har nå omtrent 40 % av svindelnettstedene SSL-sertifikater, så dette er ikke lenger en fullstendig garanti. Vær forsiktig selv når du ser «s», men stol absolutt ikke på URL-er uten den!4. Unngå å klikke på annonser
Selv om du tror at du er på et sikkert nettsted, er ikke alle annonser på nettsider trygge. Nettkriminelle betaler for falske annonseplasser øverst i søkemotorene og i sidefeltene på troverdige nettsider for å lure brukere til å klikke på skadelige lenker. Annonsører gjør sitt beste for å avvise annonser fra ondsinnede aktører, men noen slipper gjennom. Et klikk på en slik annonse kan umiddelbart installere skadelig programvare eller sende deg til et forfalsket nettsted som ser pålitelig ut, men som fanger opp informasjonen din i ond hensikt. I stedet for å bli offer for en phishing-annonse bør du notere deg den interessante annonsen og søke etter merkevaren i den sikre nettleseren din senere. Du kan til og med åpne en ny fane med én gang og gjøre et raskt søk selv!