

Security Made Simple
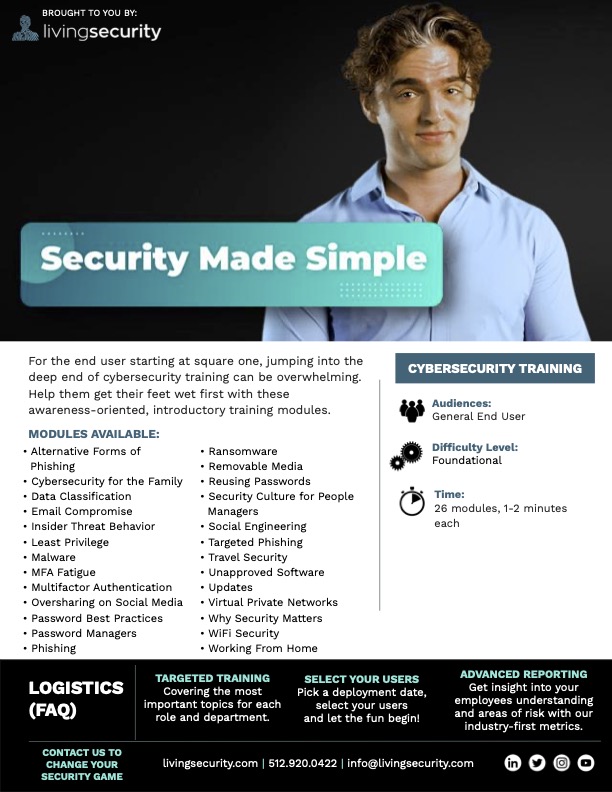 Målgruppe: Generelle sluttbrukere (alle)
Vanskelighetsgrad: Grunnleggende
**Tid:**26 moduler, ≈1–2 minutter hver
Tilgjengelighet: Tilgjengelig i Opplæring som uavhengige moduler. Trenger ikke tildeles eller ses sammen, og er utformet for å stå på egen hånd. Moduler:
- Alternative former for phishing (1:15 video)
- Nettsikkerhet for familien (1:07 video)
- Dataklassifisering (1:29 video)
- Kompromittert e-post (1:13 video)
- Atferd knyttet til innsidetrusler (1:08 video)
- Minste privilegium (0:57 video)
- Skadevare (1:27 video)
- MFA-tretthet (1:05 video)
- Flerfaktorautentisering (MFA) (1:01 video)
- Overdreven deling i sosiale medier (1:01 video)
- Beste praksis for passord (1:15 video)
- Passordbehandlere (0:59 video)
- Phishing (1:01 video)
- Løsepengevirus (1:16 video)
- Flyttbare medier (0:53 video)
- Gjenbruk av passord (1:08 video)
- Sikkerhetskultur for personalledere (1:13 video)
- Social engineering (1:12 video)
- Målrettet phishing (0:56 video)
- Sikkerhet på reise (1:04 video)
- Ikke-godkjent programvare (1:05 video)
- Oppdateringer (1:03 video)
- Virtuelle private nettverk (0:59 video)
- Hvorfor sikkerhet er viktig (1:16 video)
- WiFi-sikkerhet (1:17 video)
- Hjemmekontor (1:10 video)
Trailer Se traileren Markedsføringsmateriell:Security Made Simple Marketing Kit
Hovedtemaer: Disse korte, lettfordøyelige bevisstgjøringsmodulene introduserer sluttbrukerne for det grunnleggende i sentrale nettsikkerhetsbegreper. Sentrale læringsbegreper:
-
Alternative former for phishing
- Typer phishing utover e-postphishing (smishing, vishing, angler phishing, phishing via søkemotorer, phishing via pop-up-vinduer)
- Hvordan man holder seg trygg mot alternative former for phishing
- Rapportering av mistenkelige meldinger til sikkerhetsteamet
-
Nettsikkerhet for familien
- Viktigheten av å lære barn beste praksis for nettsikkerhet
- Apper for foreldrekontroll og overvåking av barns aktivitet på nettet
- Grunnleggende beste praksis som barn bør kjenne til
-
Dataklassifisering
- Sortering av data i offentlige og private kategorier
- Viktigheten av å klassifisere data
- Dobbeltsjekking av delingsinnstillinger for private data som er lagret i skyen
-
Kompromittert e-post
- Bruk av en kompromittert bedrifts- eller leverandør-e-post til å gjennomføre phishing-angrep
- Varselsignaler man bør se etter
- Rapportering av mistenkelige meldinger
-
Atferd knyttet til innsidetrusler
- Definisjon av utilsiktede og ondsinnede innsidetrusler
- Mange innsidetrusler oppstår fordi høyt tempo eller snarveier får folk til å se bort fra sikkerhetspolicyer
- Tidlige varselsignaler på innsidetrusler som kan rapporteres for å forhindre databrudd
-
Minste privilegium
- Definisjon av prinsippet om minste privilegium
- Begrensning og tilbakekalling av tilgang
- Fordeler ved å følge prinsippet om minste privilegium
-
Skadevare
- Hvordan enheter blir infisert av skadevare
- Hva nettkriminelle bruker skadevare til
- Hvordan oppdatering av programvare og enheter bidrar til å forhindre skadevareinfeksjoner
-
MFA-tretthet
- Definisjon av angrep basert på MFA-tretthet
- Social engineering brukt sammen med angrep basert på MFA-tretthet
- Rapportering av mistenkelige påloggingsforsøk til sikkerhetsteamet
-
Flerfaktorautentisering (MFA)
- Definisjon av flerfaktorautentisering
- Eksempler på sekundær autentisering
- Kjøp og salg av kompromitterte passord på det mørke nettet
-
Overdreven deling i sosiale medier
- Bruk av informasjon fra sosiale medier til syntetisk identitetstyveri
- Eksempler på informasjon det er risikabelt å publisere i sosiale medier
- Bruk av personopplysninger til å utføre phishing mot brukerens venner og familie
-
Beste praksis for passord
- Bruk av lange passord med tall og bokstaver for å motvirke programvare for passordknekking
- Nettbaserte verktøy som kan demonstrere forskjellen i effektivitet mellom korte og lange passord
- Viktigheten av å ha et unikt passord for hver konto
-
Passordbehandlere
- Viktigheten av å bruke unike passord på hver konto
- Fordeler ved å bruke en passordbehandler
- Risikoen ved å skrive ned passord
-
Phishing
- Definisjon av phishing
- Varselsignaler man bør se etter i meldinger
- Rapportering av mistenkelige meldinger til sikkerhetsteamet
-
Løsepengevirus
- Økende utbredelse av løsepengevirus
- Hvordan infeksjoner med løsepengevirus oppstår
- Sikkerhetskopiering av data slik at de kan gjenopprettes under et angrep med løsepengevirus
-
Flyttbare medier
- Flyttbare medier som leveres fra selgeren forhåndsinstallert med skadevare
- Risikoen ved flyttbare medier som finnes på tilfeldige steder, for eksempel på en parkeringsplass
- Viktigheten av å følge policyer for flyttbare medier
-
Gjenbruk av passord
- Kjøp og salg av kompromitterte passord på det mørke nettet
- Viktigheten av å bruke et unikt passord for hver konto
- Bruk av passordbehandlere til å lagre passord
-
Sikkerhetskultur for personalledere
- Å arbeide som et team for å beskytte data
- Eksempler på hvordan personvern kan integreres i små, daglige Handlinger
- Å gå foran med et godt eksempel
-
Social engineering
- Hva social engineering brukes til
- Hvordan man holder seg trygg mot social engineering
- Hva man bør gjøre hvis en social engineer lurer deg
-
Målrettet phishing
- Definisjoner av spearphishing og whaling
- Taktikker som brukes i målrettede phishing-angrep
- Å unngå uventede lenker og vedlegg
-
Sikkerhet på reise
- Tilkobling til et personlig wifi-hotspot i stedet for offentlig wifi
- Å unngå offentlige USB-porter
- Å ha enhetene i syne til enhver tid
-
Ikke-godkjent programvare
- Definisjon av skygge-IT
- Risikoen ved å laste ned programvare som ikke er forhåndsgodkjent av IT
- Spredning av skadevare fra en infisert enhet til andre i nettverket
-
Oppdateringer
- Hvordan oppdatering av enheter og programvare reduserer sårbarheter
- Hvorfor oppdateringer må installeres raskt
- Risikoen ved å la oppdateringer av enheter og programvare forbli uinstallert
-
Virtuelle private nettverk
- Bruk av offentlig wifi til å spionere på brukerens aktivitet på nettet
- Hvordan VPN-er fungerer
- Fordeler ved å bruke VPN
-
Hvorfor sikkerhet er viktig
- Risikoen ved håndtering av sensitive data og bruk av enheter koblet til internett
- Konsekvensene av sikkerhetshendelser i privatlivet og på jobb
- Takk for innsatsen med å holde brukerens organisasjon trygg
-
WiFi-sikkerhet
- Risikoen ved å koble til offentlig wifi
- Alternative måter å koble seg til internett på farten
- Viktigheten av å ha et sterkt passord på wifi hjemme
-
Hjemmekontor
- Sikring av wifi hjemme med et sterkt, unikt passord
- Hvorfor arbeid ikke bør utføres på private enheter
- Å følge organisasjonens policyer for flyttbare medier