Tīmekļa pārlūkprogrammas ne vienmēr ir drošas pēc noklusējuma
Daudzus no mums pārsteidz ziņa, ka tīmekļa pārlūkprogrammas nav tik drošas, kā mēs pieņemam. “Bieži vien pārlūkprogramma, kas tiek piegādāta kopā ar operētājsistēmu, nav iestatīta drošā noklusējuma konfigurācijā,” norāda Kiberdrošības un infrastruktūras drošības aģentūra (CISA). “Daudzas tīmekļa pārlūkprogrammas ir konfigurētas tā, lai nodrošinātu plašāku funkcionalitāti uz zemākas drošības rēķina.” Tā kā daudzas tīmekļa pārlūkprogrammas pēc instalēšanas nav iestatītas ar augstākajiem drošības iestatījumiem, to neuzskaņošana rada risku. Ja pirms noklikšķināšanas neapdomājat, noteiktas saites var pakļaut jūs kiberdraudiem! Kā tad konfigurēt tīmekļa pārlūkprogrammu drošai meklēšanai un iespējot drošības funkcijas, lai labāk aizsargātu savu sistēmu? Šeit ir daži padomi drošai pārlūkošanai drošā pārlūkprogrammā:
1. Pārbaudiet pārlūkprogrammas drošības iestatījumus
Lietojot Internet Explorer, Mozilla Firefox, Apple Safari, Google Chrome u. c., ir svarīgi ievērot meklētājprogrammas nodrošinātāja ieteiktās drošības prakses. Lai gan dažādām tīmekļa pārlūkprogrammām ir atšķirīgi drošības iestatījumi, lielākā daļa ļauj iespējot vismaz funkciju “Safe Browsing”. Piemēram, Google Chrome var brīdināt jūs, ja vietne, uz kuru dodaties, varētu būt kaitīga. Šo funkciju nevajadzētu palaist garām! Izmantojiet tālāk norādītās saites, lai iegūtu detalizētāku informāciju par to, kā atjaunināt savas izvēlētās tīmekļa pārlūkprogrammas drošības iestatījumus:2. Uzturiet tīmekļa pārlūkprogrammu atjauninātu
Tāpat kā tālruņa lietotnes, arī tīmekļa pārlūkprogrammas ir regulāri jāatjaunina, lai novērstu jaunatklātās drošības ievainojamības. Jūsu pārlūkprogramma parādīs dažādas jaunākā ielāpa versijas. Šeit ir Google Chrome attēls kā piemērs: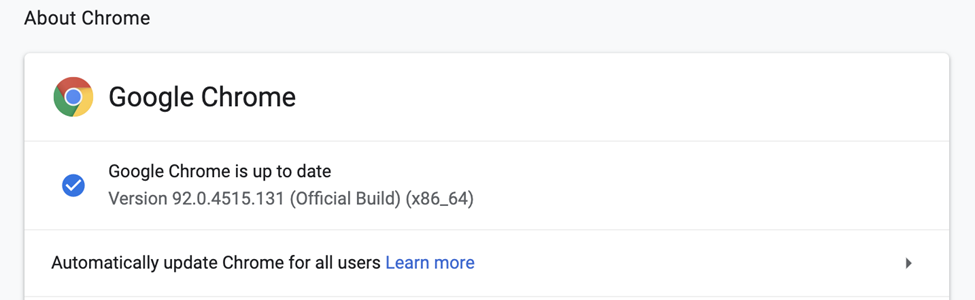 Šajā iestatījumu lapā blakus versijas numuram parādās zila atzīme, kad pārlūkprogramma ir atjaunināta. Lielākā daļa populāro tīmekļa pārlūkprogrammu ļauj iespējot “automātiskos atjauninājumus”, tiklīdz tiek izlaistas jaunas versijas. Lai aizsargātu pārlūkprogrammu, izvēlnē “About” pārbaudiet, vai jūsu versija ir aktuāla, un iespējojiet automātiskos atjauninājumus.
3. Pievērsiet uzmanību aizdomīga URL pazīmēm
Tīmekļa vietnes bieži tiek maskētas, lai izskatītos pēc cienījamiem uzņēmumiem un pārliecinātu cilvēkus noklikšķināt uz ļaunprātīgām saitēm. Pirms noklikšķināt uz saites, uzvediet uz tās kursoru un meklējiet viegli neievērojamas drukas kļūdas, piemēram, “WIkipedia” (kur “i” patiesībā ir mazais burts “L”), kas brīdina turēties tālāk no šādas vietnes. Pievērsiet uzmanību “s” burtam HTTPS, taču ziniet, ka tas negarantē vietnes drošību. Burts “s” nozīmē “secure” (drošs) un norāda, ka jūsu informācija tiek šifrēta; to apliecina arī atslēgas slēdzenes ikona adreses joslā. Tomēr aptuveni 40 % krāpniecisko vietņu tagad ir SSL sertifikāti, tāpēc tas vairs nav izšķirošs rādītājs. Esiet piesardzīgi arī tad, ja redzat “s”, taču URL bez tā noteikti neuzticieties!4. Izvairieties klikšķināt uz reklāmām
Pat ja domājat, ka atrodaties drošā vietnē, ne visas tīmekļa lapās redzamās reklāmas ir drošas. Kibernoziedznieki maksā par krāpnieciskām reklāmas vietām meklētājprogrammu rezultātu augšdaļā un uzticamu tīmekļa lapu sānjoslās, lai pārliecinātu lietotājus noklikšķināt uz ļaunprātīgām saitēm. Lai gan reklāmdevēji dara visu iespējamo, lai noraidītu ļaunprātīgu dalībnieku reklāmas, dažas tomēr izlaužas cauri. Noklikšķinot uz šādas reklāmas, uzreiz var tikt instalēta ļaunprogrammatūra vai jūs varat tikt novirzīts uz viltotu vietni, kas izskatās uzticama, bet ļaunprātīgi iegūst jūsu informāciju. Tā vietā, lai kļūtu par pikšķerēšanas reklāmas upuri, atcerieties interesējošo reklāmu un vēlāk apzināti meklējiet šo zīmolu savā drošajā tīmekļa pārlūkprogrammā. Varat pat uzreiz atvērt jaunu cilni un pats veikt ātru meklēšanu!