

Security Made Simple
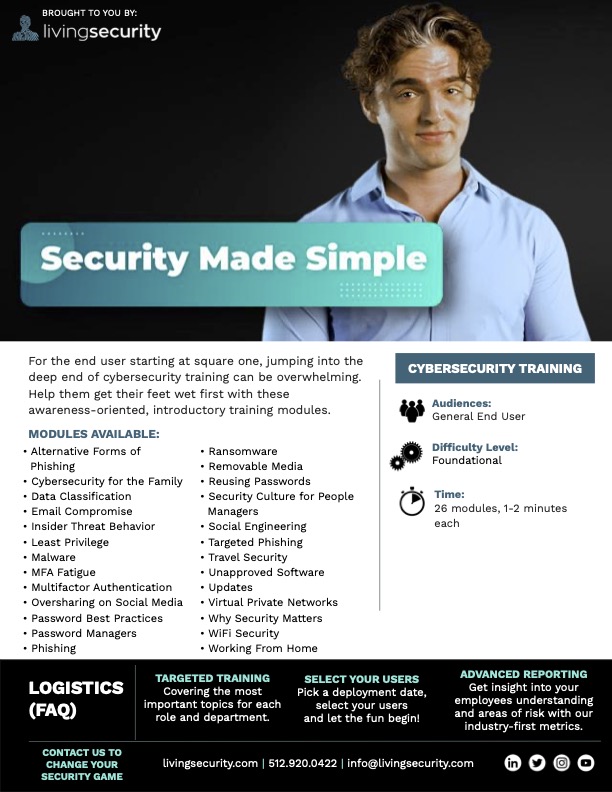 Mērķauditorija: vispārējie galalietotāji (visi)
Grūtības līmenis: pamatlīmenis
Ilgums: 26 moduļi, katrs ≈1–2 minūtes
Pieejamība: pieejams sadaļā Training kā neatkarīgi moduļi. Tos nav obligāti jāpiešķir vai jāskatās kopā, jo tie ir veidoti kā patstāvīgi moduļi. Moduļi:
- Alternatīvas pikšķerēšanas formas (1:15 video)
- Kiberdrošība ģimenei (1:07 video)
- Datu klasifikācija (1:29 video)
- E-pasta kompromitēšana (1:13 video)
- Iekšējo apdraudējumu uzvedība (1:08 video)
- Minimālo privilēģiju princips (0:57 video)
- Ļaunprogrammatūra (1:27 video)
- MFA nogurums (1:05 video)
- Daudzfaktoru autentifikācija (MFA) (1:01 video)
- Pārmērīga informācijas kopīgošana sociālajos medijos (1:01 video)
- Paroļu labākā prakse (1:15 video)
- Paroļu pārvaldnieki (0:59 video)
- Pikšķerēšana (1:01 video)
- Izspiedējvīrusi (1:16 video)
- Izņemamie datu nesēji (0:53 video)
- Paroļu atkārtota izmantošana (1:08 video)
- Drošības kultūra cilvēku vadītājiem (1:13 video)
- Sociālā inženierija (1:12 video)
- Mērķēta pikšķerēšana (0:56 video)
- Drošība ceļojumos (1:04 video)
- Neapstiprināta programmatūra (1:05 video)
- Atjauninājumi (1:03 video)
- Virtuālie privātie tīkli (0:59 video)
- Kāpēc drošība ir svarīga (1:16 video)
- Wi-Fi drošība (1:17 video)
- Darbs no mājām (1:10 video)
Treileris Noskatīties treileri Mārketinga materiāli:Security Made Simple mārketinga komplekts
Galvenās tēmas: šie īsie, viegli uztveramie izpratnes veidošanas moduļi iepazīstinās jūsu galalietotājus ar galveno kiberdrošības jēdzienu pamatiem. Galvenie mācību jēdzieni:
-
Alternatīvas pikšķerēšanas formas
- Pikšķerēšanas veidi, izņemot e-pasta pikšķerēšanu (smišings, višings, angler pikšķerēšana, meklētājprogrammu pikšķerēšana, uznirstošo logu pikšķerēšana)
- Aizsardzība pret alternatīvām pikšķerēšanas formām
- Aizdomīgu ziņojumu paziņošana drošības komandai
-
Kiberdrošība ģimenei
- Nozīme, kāda ir bērnu mācīšanai kiberdrošības labākajai praksei
- Vecāku kontroles lietotnes un bērnu darbības internetā uzraudzība
- Pamata labākā prakse, kas bērniem jāzina
-
Datu klasifikācija
- Datu iedalīšana publiskajās un privātajās kategorijās
- Datu klasificēšanas nozīme
- Mākonī glabāto privāto datu koplietošanas iestatījumu atkārtota pārbaude
-
E-pasta kompromitēšana
- Kompromitēta uzņēmuma vai piegādātāja e-pasta izmantošana pikšķerēšanas uzbrukumu veikšanai
- Brīdinājuma pazīmes, kurām jāpievērš uzmanība
- Aizdomīgu ziņojumu paziņošana
-
Iekšējo apdraudējumu uzvedība
- Nejaušu un ļaunprātīgu iekšējo apdraudējumu definīcija
- Daudzi iekšējie apdraudējumi rodas tāpēc, ka pārāk ātra darba vai īsceļu izmantošanas dēļ cilvēki neievēro drošības politikas
- Iekšējo apdraudējumu agrīnās brīdinājuma pazīmes, par kurām var ziņot, lai novērstu datu noplūdes
-
Minimālo privilēģiju princips
- Minimālo privilēģiju principa definīcija
- Piekļuves ierobežošana un atsaukšana
- Minimālo privilēģiju principa ievērošanas ieguvumi
-
Ļaunprogrammatūra
- Kā ierīces tiek inficētas ar ļaunprogrammatūru
- Kam kibernoziedznieki izmanto ļaunprogrammatūru
- Kā programmatūras un ierīču atjaunināšana palīdz novērst ļaunprogrammatūras infekcijas
-
MFA nogurums
- MFA noguruma uzbrukumu definīcija
- Sociālā inženierija, ko izmanto kopā ar MFA noguruma uzbrukumiem
- Aizdomīgu pieteikšanās mēģinājumu paziņošana drošības komandai
-
Daudzfaktoru autentifikācija (MFA)
- Daudzfaktoru autentifikācijas definīcija
- Sekundārās autentifikācijas piemēri
- Kompromitētu paroļu pirkšana un pārdošana dziļajā tīmeklī (dark web)
-
Pārmērīga informācijas kopīgošana sociālajos medijos
- Sociālajos medijos atrastās informācijas izmantošana sintētiskajai identitātes zādzībai
- Informācijas piemēri, kuru ir riskanti publicēt sociālajos medijos
- Personiskās informācijas izmantošana lietotāja draugu un ģimenes pikšķerēšanai
-
Paroļu labākā prakse
- Garu paroļu ar cipariem un burtiem izmantošana, lai pretotos paroļu uzlaušanas programmatūrai
- Tiešsaistes rīki, kas var parādīt atšķirību starp īsu un garu paroļu efektivitāti
- Nozīme, kāda ir unikālai parolei katram kontam
-
Paroļu pārvaldnieki
- Unikālu paroļu izmantošanas nozīme katrā kontā
- Paroļu pārvaldnieka izmantošanas ieguvumi
- Paroļu pierakstīšanas riski
-
Pikšķerēšana
- Pikšķerēšanas definīcija
- Ziņojumos meklējamās brīdinājuma pazīmes
- Aizdomīgu ziņojumu paziņošana drošības komandai
-
Izspiedējvīrusi
- Izspiedējvīrusu arvien lielāks izplatītības apmērs
- Kā rodas izspiedējvīrusu infekcijas
- Datu dublēšana, lai tos varētu atjaunot izspiedējvīrusa uzbrukuma laikā
-
Izņemamie datu nesēji
- Izņemamie datu nesēji, kas no pārdevēja tiek piegādāti ar jau iepriekš ielādētu ļaunprogrammatūru
- Riski, ko rada izņemamie datu nesēji, kas atrasti nejaušās vietās, piemēram, autostāvvietā
- Ar izņemamajiem datu nesējiem saistīto politiku ievērošanas nozīme
-
Paroļu atkārtota izmantošana
- Kompromitētu paroļu pirkšana un pārdošana dziļajā tīmeklī (dark web)
- Nozīme, kāda ir unikālai parolei katram kontam
- Paroļu pārvaldnieku izmantošana paroļu glabāšanai
-
Drošības kultūra cilvēku vadītājiem
- Komandas darbs datu aizsardzībai
- Piemēri, kā datu privātumu integrēt nelielās ikdienas darbībās
- Vadīšana ar personīgo piemēru
-
Sociālā inženierija
- Kam tiek izmantota sociālā inženierija
- Aizsardzība pret sociālo inženieriju
- Ko darīt, ja sociālais inženieris jūs ir piekrāpis
-
Mērķēta pikšķerēšana
- Mērķpikšķerēšanas (spearphishing) un vaļu medību (whaling) definīcijas
- Mērķētās pikšķerēšanas uzbrukumos izmantotā taktika
- Negaidītu saišu un pielikumu izvairīšanās
-
Drošība ceļojumos
- Pieslēgšanās personīgajam tīklājam publiska Wi-Fi vietā
- Publisku USB portu nelietošana
- Ierīču pastāvīga turēšana redzeslokā
-
Neapstiprināta programmatūra
- Ēnu IT (shadow IT) definīcija
- Riski, lejupielādējot programmatūru, ko IT nodaļa nav iepriekš apstiprinājusi
- Ļaunprogrammatūras izplatīšanās no inficētas ierīces uz citām tīklā esošajām ierīcēm
-
Atjauninājumi
- Kā ierīču un programmatūras atjaunināšana samazina ievainojamības
- Kāpēc atjauninājumi jāinstalē savlaicīgi
- Riski, atstājot ierīču un programmatūras atjauninājumus neinstalētus
-
Virtuālie privātie tīkli
- Publiskā Wi-Fi izmantošana lietotāja darbību internetā izspiegošanai
- Kā darbojas VPN
- VPN izmantošanas ieguvumi
-
Kāpēc drošība ir svarīga
- Risks, apstrādājot sensitīvus datus un izmantojot ar internetu savienotas ierīces
- Drošības incidentu sekas personīgajā dzīvē un darbā
- Atzinības vēstījums par palīdzību lietotāja organizācijas drošības nodrošināšanā
-
Wi-Fi drošība
- Riski, pieslēdzoties publiskam Wi-Fi
- Alternatīvas iespējas savienoties ar internetu ceļā
- Nozīme, kāda ir spēcīgai parolei mājas Wi-Fi tīklam
-
Darbs no mājām
- Mājas Wi-Fi aizsardzība ar spēcīgu, unikālu paroli
- Kāpēc darbu nevajadzētu veikt personīgajās ierīcēs
- Organizācijas politiku par izņemamajiem datu nesējiem ievērošana