Веб-браузери не завжди безпечні за замовчуванням
Багатьох із нас шокує те, що веб-браузери не такі безпечні, як ми вважаємо. «Часто веб-браузер, який постачається з операційною системою, не налаштований за безпечною конфігурацією за замовчуванням, — зазначає Агентство з кібербезпеки та захисту інфраструктури (CISA). — Багато веб-браузерів налаштовано так, щоб забезпечувати розширену функціональність ціною зниження рівня безпеки». Оскільки багато веб-браузерів «з коробки» не мають найвищих налаштувань безпеки, нехтування їх коригуванням наражає вас на ризик. Якщо ви не думаєте, перш ніж клацнути, певні посилання можуть наразити вас на кіберзагрози! Отже, як налаштувати веб-браузер для безпечного пошуку та ввімкнути функції безпеки, щоб краще захистити свою систему? Ось кілька порад щодо безпечного веб-серфінгу в захищеному браузері:
1. Перевірте налаштування безпеки свого браузера
Користуючись Internet Explorer, Mozilla Firefox, Apple Safari, Google Chrome тощо, важливо дотримуватися рекомендованих постачальником пошукової системи практик безпеки. Хоча в різних веб-браузерах налаштування безпеки відрізняються, більшість із них дає змогу ввімкнути принаймні «Безпечний перегляд» (Safe Browsing). Наприклад, Google Chrome може попередити вас, якщо вебсайт, на який ви переходите, може бути шкідливим. Цю функцію не варто ігнорувати! Перейдіть за посиланнями нижче, щоб дізнатися більше про те, як оновити налаштування безпеки вашого улюбленого веб-браузера:2. Підтримуйте веб-браузер в актуальному стані
Як і програми на вашому телефоні, веб-браузери необхідно часто оновлювати, щоб усувати нові вразливості безпеки. Ваш браузер показуватиме різні версії останнього патча. Ось знімок екрана Google Chrome для прикладу: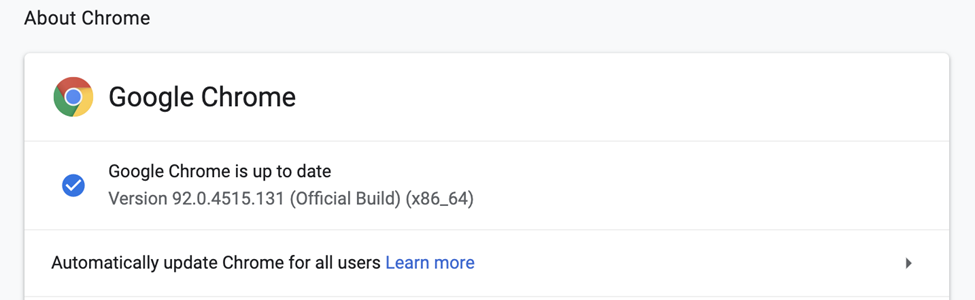 На цій сторінці налаштувань біля номера версії відображається синя позначка, якщо браузер оновлено до актуальної версії. У більшості популярних веб-браузерів можна ввімкнути «автоматичні оновлення», щоб отримувати нові версії одразу після їх випуску. Щоб захистити свій браузер, перевірте в меню «Про програму» (About), чи встановлено актуальну версію, і ввімкніть автоматичні оновлення.
3. Шукайте ознаки підозрілої URL-адреси
Вебсайти часто маскують під відомі компанії, щоб обманом спонукати людей переходити за шкідливими посиланнями. Перш ніж клацнути посилання, наведіть на нього курсор і пошукайте помилки, які легко пропустити, наприклад «WIkipedia» (де «i» насправді є малою літерою «L»), — вони застерігають триматися осторонь. Звертайте увагу на літеру «s» у HTTPS, але пам’ятайте, що вона не гарантує безпеки вебсайту. Літера «s» означає secure (безпечний) і вказує на те, що ваші дані шифруються; про це свідчить і значок замка в адресному рядку. Проте приблизно 40 % шахрайських сайтів тепер мають сертифікати SSL, тож це вже не абсолютна гарантія. Будьте обережні, навіть коли бачите «s», але URL-адресам без неї точно не довіряйте!4. Не клацайте рекламу
Навіть якщо ви вважаєте, що перебуваєте на безпечному вебсайті, не вся реклама на вебсторінках безпечна. Кіберзлочинці платять за шахрайські рекламні місця у верхній частині результатів пошукових систем і на бічних панелях надійних вебсторінок, щоб обманом змусити користувачів клацнути шкідливі посилання. Рекламодавці намагаються відхиляти оголошення зловмисників, проте деякі з них все ж проходять перевірку. Клацання такої реклами може миттєво встановити шкідливе ПЗ або перенаправити вас на підроблений сайт, який виглядає надійним, але збирає ваші дані зі зловмисною метою. Замість того щоб потрапити на фішингову рекламу, запам’ятайте цікаве оголошення і пізніше знайдіть цей бренд у своєму захищеному веб-браузері. Ви навіть можете відкрити нову вкладку одразу й самостійно виконати швидкий пошук!