

Security Made Simple
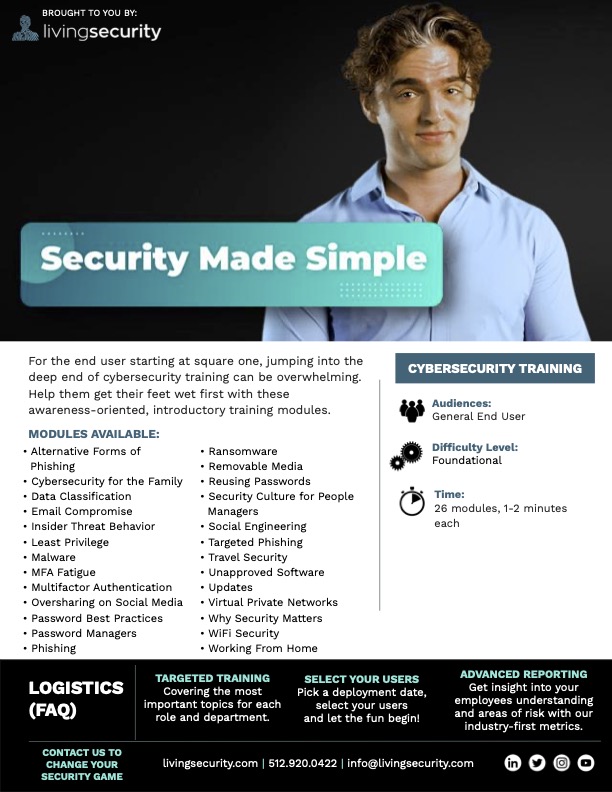 Аудиторія: кінцеві користувачі загального профілю (усі)
Рівень складності: базовий
Тривалість: 26 модулів, приблизно 1–2 хвилини кожен
Доступність: доступні в розділі Training як незалежні модулі. Їх не потрібно призначати чи переглядати разом, оскільки вони розроблені як самостійні. Модулі:
- Альтернативні форми фішингу (відео, 1:15)
- Кібербезпека для сім’ї (відео, 1:07)
- Класифікація даних (відео, 1:29)
- Компрометація електронної пошти (відео, 1:13)
- Поведінка внутрішньої загрози (відео, 1:08)
- Мінімальні привілеї (відео, 0:57)
- Шкідливе програмне забезпечення (відео, 1:27)
- Втома від MFA (відео, 1:05)
- Багатофакторна автентифікація (MFA) (відео, 1:01)
- Надмірне розкриття інформації в соціальних мережах (відео, 1:01)
- Найкращі практики щодо паролів (відео, 1:15)
- Менеджери паролів (відео, 0:59)
- Фішинг (відео, 1:01)
- Програми-вимагачі (відео, 1:16)
- Змінні носії (відео, 0:53)
- Повторне використання паролів (відео, 1:08)
- Культура безпеки для керівників команд (відео, 1:13)
- Соціальна інженерія (відео, 1:12)
- Цілеспрямований фішинг (відео, 0:56)
- Безпека під час подорожей (відео, 1:04)
- Несхвалене програмне забезпечення (відео, 1:05)
- Оновлення (відео, 1:03)
- Віртуальні приватні мережі (відео, 0:59)
- Чому безпека важлива (відео, 1:16)
- Безпека WiFi (відео, 1:17)
- Робота з дому (відео, 1:10)
Трейлер Переглянути трейлер Маркетингові матеріали:Маркетинговий комплект Security Made Simple
Основні теми: ці короткі, легкі для сприйняття модулі з підвищення обізнаності ознайомлять ваших кінцевих користувачів з основами ключових концепцій кібербезпеки. Основні навчальні концепції:
-
Альтернативні форми фішингу
- Види фішингу, крім фішингу через електронну пошту (смішинг, вішинг, angler-фішинг, фішинг через пошукові системи, фішинг через спливні вікна)
- Як захиститися від альтернативних форм фішингу
- Повідомлення команді безпеки про підозрілі повідомлення
-
Кібербезпека для сім’ї
- Важливість навчання дітей найкращим практикам кібербезпеки
- Програми батьківського контролю та відстеження онлайн-активності дітей
- Основні найкращі практики, які мають знати діти
-
Класифікація даних
- Поділ даних на публічні та приватні категорії
- Важливість класифікації даних
- Повторна перевірка налаштувань спільного доступу до приватних даних, що зберігаються в хмарі
-
Компрометація електронної пошти
- Використання скомпрометованої електронної пошти компанії чи постачальника для проведення фішингових атак
- Ознаки, на які слід звертати увагу
- Повідомлення про підозрілі повідомлення
-
Поведінка внутрішньої загрози
- Визначення ненавмисних і зловмисних внутрішніх загроз
- Багато внутрішніх загроз виникають через те, що через поспіх або спроби скоротити шлях люди нехтують політиками безпеки
- Ранні ознаки внутрішніх загроз, про які можна повідомити, щоб запобігти витокам даних
-
Мінімальні привілеї
- Визначення принципу мінімальних привілеїв
- Обмеження та скасування доступу
- Переваги дотримання принципу мінімальних привілеїв
-
Шкідливе програмне забезпечення
- Як пристрої інфікуються шкідливим програмним забезпеченням
- Для чого кіберзлочинці використовують шкідливе програмне забезпечення
- Як оновлення програмного забезпечення та пристроїв допомагає запобігти зараженню шкідливим програмним забезпеченням
-
Втома від MFA
- Визначення атак, що використовують втому від MFA
- Соціальна інженерія, яку застосовують разом з атаками на основі втоми від MFA
- Повідомлення команді безпеки про підозрілі спроби входу
-
Багатофакторна автентифікація (MFA)
- Визначення багатофакторної автентифікації
- Приклади додаткової автентифікації
- Купівля та продаж скомпрометованих паролів у дарквебі
-
Надмірне розкриття інформації в соціальних мережах
- Використання інформації із соціальних мереж для створення синтетичної особистості з метою крадіжки ідентичності
- Приклади інформації, публікація якої в соціальних мережах є ризикованою
- Використання особистої інформації для фішингових атак на друзів і родину користувача
-
Найкращі практики щодо паролів
- Використання довгих паролів із цифр і літер для протидії програмам підбору паролів
- Онлайн-інструменти, що наочно показують різницю в ефективності коротких і довгих паролів
- Важливість унікального пароля для кожного облікового запису
-
Менеджери паролів
- Важливість використання унікальних паролів для кожного облікового запису
- Переваги використання менеджера паролів
- Ризики запису паролів
-
Фішинг
- Визначення фішингу
- Ознаки, на які слід звертати увагу в повідомленнях
- Повідомлення команді безпеки про підозрілі повідомлення
-
Програми-вимагачі
- Зростання поширеності програм-вимагачів
- Як відбувається зараження програмами-вимагачами
- Резервне копіювання даних для їх відновлення під час атаки програми-вимагача
-
Змінні носії
- Змінні носії, які постачаються продавцем із попередньо встановленим шкідливим програмним забезпеченням
- Ризики змінних носіїв, знайдених у випадкових місцях, наприклад на парковці
- Важливість дотримання політик щодо змінних носіїв
-
Повторне використання паролів
- Купівля та продаж скомпрометованих паролів у дарквебі
- Важливість використання унікального пароля для кожного облікового запису
- Використання менеджерів паролів для зберігання паролів
-
Культура безпеки для керівників команд
- Спільна робота команди із захисту даних
- Приклади інтеграції конфіденційності даних у невеликі щоденні дії
- Особистий приклад
-
Соціальна інженерія
- Для чого використовується соціальна інженерія
- Як захиститися від соціальної інженерії
- Що робити, якщо соціальний інженер вас обманув
-
Цілеспрямований фішинг
- Визначення спірфішингу та вейлінгу
- Тактики, що застосовуються в цілеспрямованих фішингових атаках
- Уникнення несподіваних посилань і вкладень
-
Безпека під час подорожей
- Підключення до персональної точки доступу замість публічного WiFi
- Уникнення публічних USB-портів
- Постійний нагляд за пристроями
-
Несхвалене програмне забезпечення
- Визначення тіньових ІТ
- Ризики завантаження програмного забезпечення, не схваленого попередньо ІТ-відділом
- Поширення шкідливого програмного забезпечення з інфікованого пристрою на інші пристрої в мережі
-
Оновлення
- Як оновлення пристроїв і програмного забезпечення зменшує кількість вразливостей
- Чому оновлення потрібно встановлювати вчасно
- Ризики невстановлення оновлень пристроїв і програмного забезпечення
-
Віртуальні приватні мережі
- Використання публічного WiFi для стеження за онлайн-активністю користувача
- Як працюють VPN
- Переваги використання VPN
-
Чому безпека важлива
- Ризики, пов’язані з обробкою конфіденційних даних і використанням пристроїв, підключених до інтернету
- Наслідки інцидентів безпеки в особистому житті та на роботі
- Подяка за допомогу в забезпеченні безпеки організації користувача
-
Безпека WiFi
- Ризики підключення до публічного WiFi
- Альтернативні способи підключення до інтернету в дорозі
- Важливість надійного пароля для домашнього WiFi
-
Робота з дому
- Захист домашнього WiFi надійним унікальним паролем
- Чому не слід працювати на особистих пристроях
- Дотримання політик організації щодо змінних носіїв