

Security Made Simple
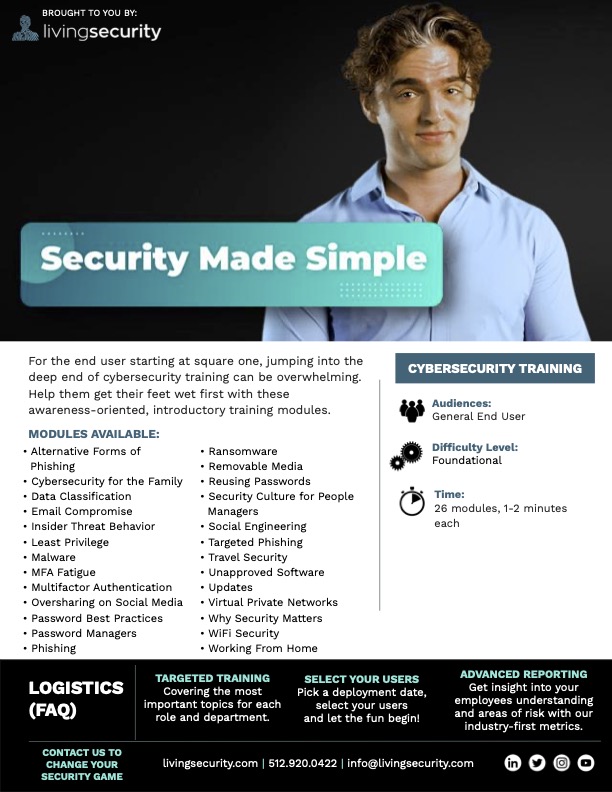 Hedef Kitle: Genel Son Kullanıcı (Tümü)
Zorluk Seviyesi: Temel
Zamanı: 26 modül, her biri yaklaşık 1-2 dakika
Kullanılabilirlik: Eğitim bölümünde bağımsız modüller olarak sunulur. Birlikte atanmaları veya izlenmeleri gerekmez; bağımsız olarak kullanılmak üzere tasarlanmıştır. Modüller:
- Alternatif Kimlik Avı Biçimleri (1:15 Video)
- Aile İçin Siber Güvenlik (1:07 Video)
- Veri Sınıflandırma (1:29 Video)
- E-posta Ele Geçirme (1:13 Video)
- İç Tehdit Davranışı (1:08 Video)
- En Az Ayrıcalık (0:57 Video)
- Kötü Amaçlı Yazılım (1:27 Video)
- MFA Yorgunluğu (1:05 Video)
- Çok Faktörlü Kimlik Doğrulama (MFA) (1:01 Video)
- Sosyal Medyada Aşırı Paylaşım (1:01 Video)
- Parola En İyi Uygulamaları (1:15 Video)
- Parola Yöneticileri (0:59 Video)
- Kimlik Avı (1:01 Video)
- Fidye Yazılımı (1:16 Video)
- Çıkarılabilir Medya (0:53 Video)
- Parolaları Yeniden Kullanma (1:08 Video)
- Yöneticiler İçin Güvenlik Kültürü (1:13 Video)
- Sosyal Mühendislik (1:12 Video)
- Hedefli Kimlik Avı (0:56 Video)
- Seyahat Güvenliği (1:04 Video)
- Onaylanmamış Yazılımlar (1:05 Video)
- Güncellemeler (1:03 Video)
- Sanal Özel Ağlar (0:59 Video)
- Güvenlik Neden Önemlidir? (1:16 Video)
- WiFi Güvenliği (1:17 Video)
- Evden Çalışma (1:10 Video)
Tanıtım Fragmanı Fragmanı izleyin Pazarlama Materyalleri:Security Made Simple Pazarlama Kiti
Ana Temalar: Bu kısa ve kolay anlaşılır farkındalık modülleri, son kullanıcılarınıza temel siber güvenlik kavramlarının esaslarını tanıtacaktır. Ana Öğrenme Kavramları:
-
Alternatif Kimlik Avı Biçimleri
- E-posta kimlik avı dışındaki kimlik avı türleri (smishing, vishing, angler phishing, arama motoru kimlik avı, açılır pencere kimlik avı)
- Alternatif kimlik avı biçimlerine karşı güvende kalma
- Şüpheli mesajları güvenlik ekibine bildirme
-
Aile İçin Siber Güvenlik
- Çocuklara siber güvenlik en iyi uygulamalarını öğretmenin önemi
- Ebeveyn denetimi uygulamaları ve çocukların çevrimiçi etkinliklerinin izlenmesi
- Çocukların bilmesi gereken temel en iyi uygulamalar
-
Veri Sınıflandırma
- Verileri herkese açık ve özel kategorilere ayırma
- Verileri sınıflandırmanın önemi
- Bulutta depolanan özel verilerin paylaşım ayarlarını tekrar kontrol etme
-
E-posta Ele Geçirme
- Kimlik avı saldırıları başlatmak için ele geçirilmiş bir kurumsal veya tedarikçi e-postasının kullanılması
- Dikkat edilmesi gereken uyarı işaretleri
- Şüpheli mesajları bildirme
-
İç Tehdit Davranışı
- Kasıtsız ve kötü niyetli iç tehditlerin tanımı
- Birçok iç tehdit, çok hızlı çalışmanın veya kestirme yollara başvurmanın insanların güvenlik politikalarını ihmal etmesine yol açması nedeniyle ortaya çıkar
- Veri ihlallerini önlemek için bildirilebilecek iç tehditlerin erken uyarı işaretleri
-
En Az Ayrıcalık
- En az ayrıcalık ilkesinin tanımı
- Erişimi sınırlama ve iptal etme
- En az ayrıcalık ilkesine uymanın faydaları
-
Kötü Amaçlı Yazılım
- Cihazların kötü amaçlı yazılımlarla nasıl enfekte olduğu
- Siber suçluların kötü amaçlı yazılımları ne amaçla kullandığı
- Yazılım ve cihazları güncellemenin kötü amaçlı yazılım enfeksiyonlarını önlemeye nasıl yardımcı olduğu
-
MFA Yorgunluğu
- MFA yorgunluğu saldırılarının tanımı
- MFA yorgunluğu saldırılarıyla birlikte kullanılan sosyal mühendislik
- Şüpheli oturum açma denemelerini güvenlik ekibine bildirme
-
Çok Faktörlü Kimlik Doğrulama (MFA)
- Çok faktörlü kimlik doğrulamanın tanımı
- İkincil kimlik doğrulama örnekleri
- Ele geçirilmiş parolaların dark web’de alınıp satılması
-
Sosyal Medyada Aşırı Paylaşım
- Sosyal medyada bulunan bilgilerin sentetik kimlik hırsızlığı için kullanılması
- Sosyal medyada paylaşılması riskli olan bilgi örnekleri
- Kullanıcının arkadaşlarına ve ailesine yönelik kimlik avı saldırılarında kişisel bilgilerin kullanılması
-
Parola En İyi Uygulamaları
- Parola kırma yazılımlarını engellemek için rakam ve harf içeren uzun parolalar kullanma
- Kısa ve uzun parolaların etkinliği arasındaki farkı gösterebilen çevrimiçi araçlar
- Her hesap için benzersiz bir parolaya sahip olmanın önemi
-
Parola Yöneticileri
- Her hesapta benzersiz parolalar kullanmanın önemi
- Parola yöneticisi kullanmanın faydaları
- Parolaları yazılı olarak saklamanın riskleri
-
Kimlik Avı
- Kimlik avının tanımı
- Mesajlarda dikkat edilmesi gereken uyarı işaretleri
- Şüpheli mesajları güvenlik ekibine bildirme
-
Fidye Yazılımı
- Fidye yazılımlarının giderek yaygınlaşması
- Fidye yazılımı enfeksiyonlarının nasıl gerçekleştiği
- Bir fidye yazılımı saldırısı sırasında geri yüklenebilmesi için verilerin yedeklenmesi
-
Çıkarılabilir Medya
- Satıcıdan kötü amaçlı yazılım yüklü olarak gönderilen çıkarılabilir medya
- Otopark gibi rastgele yerlerde bulunan çıkarılabilir medyanın riskleri
- Çıkarılabilir medyaya ilişkin politikalara uymanın önemi
-
Parolaları Yeniden Kullanma
- Ele geçirilmiş parolaların dark web’de alınıp satılması
- Her hesap için benzersiz bir parola kullanmanın önemi
- Parolaları saklamak için parola yöneticilerini kullanma
-
Yöneticiler İçin Güvenlik Kültürü
- Verileri korumak için ekip olarak çalışma
- Veri gizliliğinin küçük, günlük eylemlere entegre edilmesine ilişkin örnekler
- Örnek olarak liderlik etme
-
Sosyal Mühendislik
- Sosyal mühendisliğin ne amaçla kullanıldığı
- Sosyal mühendisliğe karşı güvende kalma
- Bir sosyal mühendis sizi kandırırsa ne yapmanız gerektiği
-
Hedefli Kimlik Avı
- Spearphishing ve whaling tanımları
- Hedefli kimlik avı saldırılarında kullanılan taktikler
- Beklenmeyen bağlantılardan ve eklerden kaçınma
-
Seyahat Güvenliği
- Herkese açık WiFi yerine kişisel bir erişim noktasına bağlanma
- Herkese açık USB bağlantı noktalarından kaçınma
- Cihazları her zaman göz önünde bulundurma
-
Onaylanmamış Yazılımlar
- Gölge BT’nin tanımı
- BT tarafından önceden onaylanmamış yazılımları indirmenin riskleri
- Kötü amaçlı yazılımın enfekte olmuş bir cihazdan ağdaki diğer cihazlara yayılması
-
Güncellemeler
- Cihazları ve yazılımları güncellemenin güvenlik açıklarını nasıl azalttığı
- Güncellemelerin neden zamanında yüklenmesi gerektiği
- Cihaz ve yazılım güncellemelerini yüklememenin riskleri
-
Sanal Özel Ağlar
- Kullanıcının çevrimiçi etkinliklerini gözetlemek için herkese açık WiFi’nin kullanılması
- VPN’lerin nasıl çalıştığı
- VPN kullanmanın faydaları
-
Güvenlik Neden Önemlidir?
- Hassas verileri işlemenin ve internete bağlı cihazları kullanmanın içerdiği risk
- Güvenlik olaylarının kişisel yaşamdaki ve iş yerindeki sonuçları
- Kullanıcının kurumunun güvende kalmasına yardımcı olduğu için takdir mesajı
-
WiFi Güvenliği
- Herkese açık WiFi’ye bağlanmanın riskleri
- Hareket halindeyken internete bağlanmak için alternatif seçenekler
- Ev WiFi ağında güçlü bir parola kullanmanın önemi
-
Evden Çalışma
- Ev WiFi ağını güçlü ve benzersiz bir parolayla koruma
- İşin neden kişisel cihazlarda yapılmaması gerektiği
- Kurumun çıkarılabilir medya politikalarına uyma