A webböngészők alapértelmezetten nem mindig biztonságosak
Sokakat sokkol, hogy a webböngészők nem olyan biztonságosak, mint gondolnánk. „Az operációs rendszerrel érkező webböngésző gyakran nincs biztonságos alapértelmezett konfigurációval beállítva” – áll a Cybersecurity & Infrastructure Security Agency (CISA) közleményében. „Számos webböngészőt úgy konfigurálnak, hogy nagyobb funkcionalitást nyújtson a biztonság csökkenése árán.” Mivel sok webböngésző nem a legmagasabb biztonsági beállításokkal érkezik, ezek módosításának elmulasztása kockázatot jelent Önre nézve. Ha nem gondolja végig, mire kattint, bizonyos hivatkozások kibertámadásoknak tehetik ki! Hogyan konfigurálhatja tehát webböngészőjét a biztonságos keresésre, és hogyan kapcsolhatja be a biztonsági funkciókat a rendszere jobb védelme érdekében? Íme néhány tipp a biztonságos böngészéshez egy biztonságos böngészőben:
1. Ellenőrizze a böngésző biztonsági beállításait
Ha az Internet Explorert, a Mozilla Firefoxot, az Apple Safarit, a Google Chrome-ot vagy más böngészőt használ, fontos, hogy kövesse a böngészőszolgáltató által javasolt biztonsági gyakorlatokat. Bár a különböző webböngészők biztonsági beállításai eltérnek, a legtöbb lehetővé teszi legalább a „Biztonságos böngészés” („Safe Browsing”) engedélyezését. A Google Chrome például figyelmeztetheti Önt, ha egy felkeresni kívánt webhely káros lehet. Ezt a funkciót semmiképp ne hagyja ki! Az alábbi hivatkozásokon részletesebb információt talál arról, hogyan frissítheti az Ön által használt webböngésző biztonsági beállításait:2. Tartsa naprakészen a webböngészőt
A telefonos alkalmazásokhoz hasonlóan a webböngészőket is gyakran frissíteni kell, hogy a felmerülő biztonsági résekre megoldást kapjanak. A böngésző az legfrissebb javítócsomag különböző verzióit jeleníti meg. Tájékoztatásul íme egy kép a Google Chrome-ról: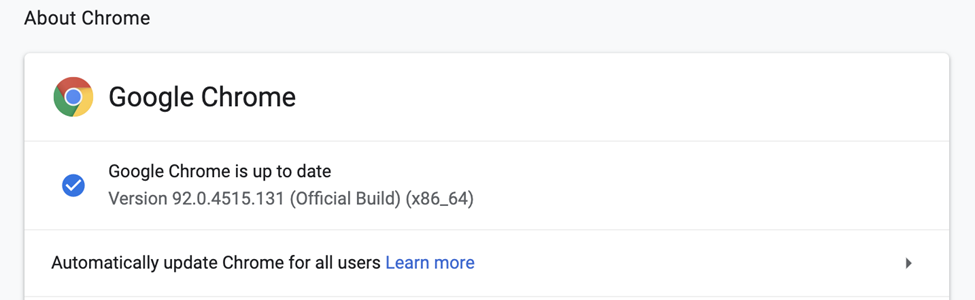 Ez a Beállítások oldal kék pipát jelenít meg a verziószám mellett, ha a böngésző naprakész. A legtöbb népszerű webböngészőben engedélyezhető az „automatikus frissítés”, így az új verziók elérhetővé válásukkor települnek. A böngésző védelme érdekében ellenőrizze az „About” (Névjegy) menüpontban, hogy a böngészője naprakész-e, és kapcsolja be az automatikus frissítéseket.
3. Figyeljen a gyanús URL-ek árulkodó jeleire
A weboldalakat gyakran úgy álcázzák, hogy megbízható vállalkozásnak tűnjenek, így csalják rá az embereket a rosszindulatú hivatkozásokra való kattintásra. Mielőtt rákattintana egy hivatkozásra, vigye fölé az egérmutatót, és keresse az könnyen elsiklható elírásokat, például a „WIkipedia” szót (amelyben az „i” valójában kisbetűs „L”), mert ezek arra figyelmeztetnek, hogy kerülje az adott oldalt. Figyeljen a HTTPS-ben szereplő „s” betűre, de tudja, hogy ez nem garantálja a webhely biztonságát. Az „s” a „secure” (biztonságos) szóra utal, és azt jelenti, hogy az adatait titkosítják; ezt a címsorban látható llakat ikon is jelzi. Ugyanakkor a csalárd webhelyek nagyjából 40%-a ma már rendelkezik SSL-tanúsítvánnyal, így ez már nem minden és végső garancia. Az „s” betű láttán is legyen körültekintő, de az anélküli URL-eknek semmiképp se bízza magát!4. Kerülje a hirdetésekre való kattintást
Még ha úgy gondolja is, hogy biztonságos weboldalon jár, nem minden weboldalon megjelenő hirdetés biztonságos. A kiberbűnözők fizetnek csalárd hirdetési helyekért a keresők találati listájának tetején és megbízható weboldalak oldalsávjában, hogy rávegyék a felhasználókat a rosszindulatú hivatkozásokra való kattintásra. Bár a hirdetők igyekeznek kiszűrni a rosszindulatú szereplők hirdetéseit, néhány átcsúszik a rostán. Egy ilyen hirdetésre kattintva azonnal kártevő települhet, vagy egy megtévesztő, megbízhatónak látszó oldalra irányíthatják át, amely rossz szándékkal gyűjti be az adatait. Ahelyett, hogy adathalász hirdetés áldozatává válna, jegyezze meg az érdekes hirdetést, és később keresse meg a márkát a biztonságos webböngészőjében. Akár azonnal nyithat egy új lapot is, és gyorsan rákereshet magától!