

Security Made Simple
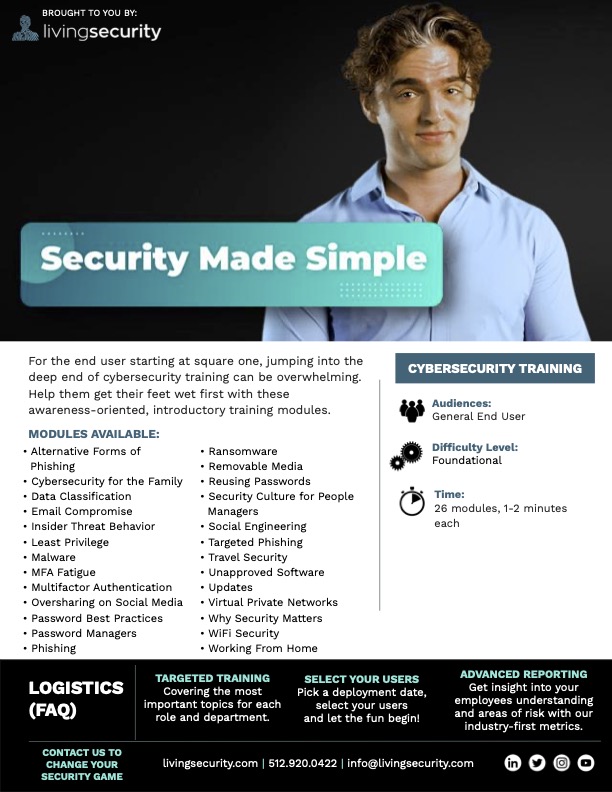 Públic: usuari final general (tots)
Nivell de dificultat: fonamental
Durada: 26 mòduls, ≈1-2 minuts cadascun
Disponibilitat: disponible a Training com a mòduls independents. No cal assignar-los ni veure’ls junts, ja que estan dissenyats per ser independents. Mòduls:
- Formes alternatives de phishing (vídeo d’1:15)
- Ciberseguretat per a la família (vídeo d’1:07)
- Classificació de dades (vídeo d’1:29)
- Compromís del correu electrònic (vídeo d’1:13)
- Comportament d’amenaça interna (vídeo d’1:08)
- Mínim privilegi (vídeo de 0:57)
- Programari maliciós (vídeo d’1:27)
- Fatiga de MFA (vídeo d’1:05)
- Autenticació multifactor (MFA) (vídeo d’1:01)
- Excés d’informació a les xarxes socials (vídeo d’1:01)
- Bones pràctiques per a les contrasenyes (vídeo d’1:15)
- Gestors de contrasenyes (vídeo de 0:59)
- Phishing (vídeo d’1:01)
- Ransomware (vídeo d’1:16)
- Suports extraïbles (vídeo de 0:53)
- Reutilització de contrasenyes (vídeo d’1:08)
- Cultura de seguretat per a responsables de persones (vídeo d’1:13)
- Enginyeria social (vídeo d’1:12)
- Phishing dirigit (vídeo de 0:56)
- Seguretat en els viatges (vídeo d’1:04)
- Programari no aprovat (vídeo d’1:05)
- Actualitzacions (vídeo d’1:03)
- Xarxes privades virtuals (vídeo de 0:59)
- Per què importa la seguretat (vídeo d’1:16)
- Seguretat del wifi (vídeo d’1:17)
- Teletreball (vídeo d’1:10)
Tràiler Vegeu el tràiler Materials de màrqueting:Security Made Simple Marketing Kit
Temes principals: aquests mòduls de sensibilització, breus i fàcils d’assimilar, presentaran als usuaris finals els fonaments dels conceptes clau de ciberseguretat. Conceptes clau d’aprenentatge:
-
Formes alternatives de phishing
- Tipus de phishing a part del phishing per correu electrònic (smishing, vishing, angler phishing, phishing en motors de cerca, phishing amb finestres emergents)
- Com mantenir-se segur davant les formes alternatives de phishing
- Notificació de missatges sospitosos a l’equip de seguretat
-
Ciberseguretat per a la família
- Importància d’ensenyar als infants les bones pràctiques de ciberseguretat
- Aplicacions de control parental i supervisió de l’activitat en línia dels infants
- Bones pràctiques bàsiques que han de conèixer els infants
-
Classificació de dades
- Classificació de les dades en categories públiques i privades
- Importància de classificar les dades
- Comprovació doble de la configuració d’ús compartit de les dades privades emmagatzemades al núvol
-
Compromís del correu electrònic
- Ús d’un correu electrònic d’empresa o de proveïdor compromès per llançar atacs de phishing
- Senyals d’alerta que cal vigilar
- Notificació de missatges sospitosos
-
Comportament d’amenaça interna
- Definició d’amenaces internes accidentals i malicioses
- Moltes amenaces internes es produeixen perquè les presses o els dreceres fan que les persones descuidin les polítiques de seguretat
- Signes d’alerta primerenca d’amenaces internes que es poden notificar per evitar bretxes de dades
-
Mínim privilegi
- Definició del principi de mínim privilegi
- Limitació i revocació de l’accés
- Beneficis de seguir el principi de mínim privilegi
-
Programari maliciós
- Com s’infecten els dispositius amb programari maliciós
- Per a què utilitzen el programari maliciós els ciberdelinqüents
- Com ajuda l’actualització del programari i dels dispositius a prevenir les infeccions per programari maliciós
-
Fatiga de MFA
- Definició dels atacs de fatiga de MFA
- Enginyeria social utilitzada conjuntament amb els atacs de fatiga de MFA
- Notificació d’intents d’inici de sessió sospitosos a l’equip de seguretat
-
Autenticació multifactor (MFA)
- Definició d’autenticació multifactor
- Exemples d’autenticació secundària
- Compravenda de contrasenyes compromeses a la dark web
-
Excés d’informació a les xarxes socials
- Ús de la informació trobada a les xarxes socials per al robatori d’identitat sintètica
- Exemples d’informació arriscada de publicar a les xarxes socials
- Ús de la informació personal per fer phishing als amics i familiars de l’usuari
-
Bones pràctiques per a les contrasenyes
- Ús de contrasenyes llargues amb números i lletres per frustrar el programari de desxiframent de contrasenyes
- Eines en línia que permeten demostrar la diferència d’eficàcia entre les contrasenyes curtes i les llargues
- Importància de tenir una contrasenya única per a cada compte
-
Gestors de contrasenyes
- Importància d’utilitzar contrasenyes úniques a cada compte
- Beneficis d’utilitzar un gestor de contrasenyes
- Riscos d’anotar les contrasenyes
-
Phishing
- Definició de phishing
- Senyals d’alerta que cal buscar als missatges
- Notificació de missatges sospitosos a l’equip de seguretat
-
Ransomware
- Prevalença creixent del ransomware
- Com es produeixen les infeccions per ransomware
- Còpia de seguretat de les dades per poder restaurar-les durant un atac de ransomware
-
Suports extraïbles
- Suports extraïbles enviats pel venedor amb programari maliciós preinstal·lat
- Riscos dels suports extraïbles trobats en llocs qualssevol, com un aparcament
- Importància de seguir les polítiques relatives als suports extraïbles
-
Reutilització de contrasenyes
- Compravenda de contrasenyes compromeses a la dark web
- Importància d’utilitzar una contrasenya única per a cada compte
- Ús de gestors de contrasenyes per emmagatzemar les contrasenyes
-
Cultura de seguretat per a responsables de persones
- Treball en equip per protegir les dades
- Exemples d’integració de la privacitat de les dades en petites accions quotidianes
- Predicar amb l’exemple
-
Enginyeria social
- Per a què s’utilitza l’enginyeria social
- Com mantenir-se segur davant l’enginyeria social
- Què cal fer si un enginyer social us enganya
-
Phishing dirigit
- Definicions de spearphishing i whaling
- Tàctiques utilitzades en els atacs de phishing dirigit
- Com evitar enllaços i fitxers adjunts inesperats
-
Seguretat en els viatges
- Connexió a un punt d’accés personal en lloc d’a un wifi públic
- Com evitar els ports USB públics
- Mantenir els dispositius a la vista en tot moment
-
Programari no aprovat
- Definició de shadow IT
- Riscos de descarregar programari que no ha estat aprovat prèviament per TI
- Propagació de programari maliciós d’un dispositiu infectat a d’altres de la xarxa
-
Actualitzacions
- Com redueix les vulnerabilitats l’actualització dels dispositius i del programari
- Per què cal instal·lar les actualitzacions a temps
- Riscos de deixar sense instal·lar les actualitzacions de dispositius i de programari
-
Xarxes privades virtuals
- Ús del wifi públic per espiar l’activitat en línia de l’usuari
- Com funcionen les VPN
- Beneficis d’utilitzar una VPN
-
Per què importa la seguretat
- Risc que comporta gestionar dades sensibles i utilitzar dispositius connectats a internet
- Conseqüències dels incidents de seguretat en la vida personal i al treball
- Missatge d’agraïment per ajudar a mantenir segura l’organització de l’usuari
-
Seguretat del wifi
- Riscos de connectar-se a un wifi públic
- Opcions alternatives per connectar-se a internet en mobilitat
- Importància de mantenir una contrasenya robusta al wifi de casa
-
Teletreball
- Protecció del wifi de casa amb una contrasenya robusta i única
- Per què no s’ha de treballar amb dispositius personals
- Compliment de les polítiques de l’organització sobre suports extraïbles