Verkkoselaimet eivät aina ole oletuksena turvallisia
Monet yllättyvät kuullessaan, etteivät verkkoselaimet ole niin turvallisia kuin oletamme. ”Käyttöjärjestelmän mukana tuleva verkkoselain ei usein ole määritetty turvalliseen oletuskonfiguraatioon”, toteaa The Cybersecurity & Infrastructure Security Agency (CISA). ”Monet verkkoselaimet on määritetty tarjoamaan laajempaa toiminnallisuutta heikomman tietoturvan kustannuksella.” Koska monien verkkoselainten tietoturva-asetukset eivät ole käyttöönotettaessa vahvimmalla tasolla, niiden säätämättä jättäminen altistaa sinut riskeille. Kun et mieti ennen klikkaamista, tietyt linkit voivat altistaa sinut kyberuhille! Miten siis määrität verkkoselaimesi turvalliseen hakuun ja otat käyttöön tietoturvaominaisuudet suojataksesi järjestelmääsi paremmin? Tässä muutamia vinkkejä turvalliseen surffailuun suojatulla selaimella:
1. Tarkista selaimesi tietoturva-asetukset
Kun käytät Internet Exploreria, Mozilla Firefoxia, Apple Safaria, Google Chromea tai muuta selainta, on tärkeää noudattaa selaimen tarjoajan suosittelemia tietoturvakäytäntöjä. Vaikka tietoturva-asetukset vaihtelevat selaimittain, useimmissa voi ottaa käyttöön vähintään ”Safe Browsing” -toiminnon. Esimerkiksi Google Chrome voi varoittaa, jos avaamasi verkkosivusto saattaa olla haitallinen. Tätä ominaisuutta ei kannata jättää käyttämättä! Seuraavista linkeistä löydät tarkempia tietoja siitä, miten voit päivittää haluamasi verkkoselaimen tietoturva-asetukset:2. Pidä verkkoselaimesi ajan tasalla
Puhelimen sovellusten tavoin verkkoselaimet on päivitettävä säännöllisesti, jotta uudet tietoturva-aukot saadaan korjattua. Selaimesi näyttää viimeisimmän korjauksen eri versiot. Tässä viitteeksi kuva Google Chromesta: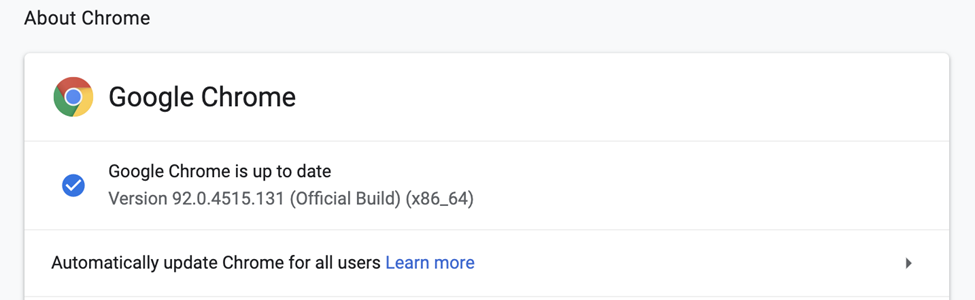 Tällä asetussivulla versionumeron viereen tulee sininen valintamerkki, kun selain on ajan tasalla. Useimmissa suosituissa verkkoselaimissa voi ottaa käyttöön ”automaattiset päivitykset”, kun uusia versioita julkaistaan. Suojaa selaimesi tarkistamalla ”About”-valikkovaihtoehdosta, onko käyttämäsi versio ajan tasalla, ja ottamalla automaattiset päivitykset käyttöön.
3. Tunnista epäilyttävän URL-osoitteen merkit
Verkkosivustoja naamioidaan usein maineikkaiksi yrityksiksi, jotta ihmiset saadaan klikkaamaan haitallisia linkkejä. Ennen linkin klikkaamista vie hiiren osoitin sen päälle ja etsi helposti huomaamatta jääviä kirjoitusvirheitä, kuten ”WIkipedia” (jossa ”i” onkin oikeasti pieni ”L”), jotka varoittavat sinua pysymään kaukana. Kiinnitä huomiota HTTPS-tunnuksen ”s”-kirjaimeen, mutta ota huomioon, ettei se takaa sivuston turvallisuutta. ”S” tulee sanasta secure (turvallinen) ja tarkoittaa, että tietosi salataan; myös osoiterivin lukkokuvake osoittaa tämän. Noin 40 prosentilla petollisista sivustoista on kuitenkin nykyään SSL-varmenne, joten se ei enää ole ratkaiseva tekijä. Noudata varovaisuutta myös silloin, kun näet ”s”-kirjaimen, mutta älä missään tapauksessa luota URL-osoitteisiin, joissa sitä ei ole!4. Vältä mainosten klikkaamista
Vaikka luulisit olevasi turvallisella sivustolla, kaikki verkkosivujen mainokset eivät ole turvallisia. Kyberrikolliset maksavat petollisista mainospaikoista hakukoneiden tulosten yläosassa ja uskottavien verkkosivujen sivupalkeissa saadakseen käyttäjät klikkaamaan haitallisia linkkejä. Vaikka mainostajat yrittävät parhaansa mukaan hylätä haitallisten toimijoiden mainokset, osa pääsee läpi. Tällaisen mainoksen klikkaaminen voi asentaa haittaohjelman välittömästi tai ohjata sinut väärennetylle sivustolle, joka vaikuttaa luotettavalta mutta kerää tietosi pahantahtoisiin tarkoituksiin. Sen sijaan, että joutuisit kalasteluilmoituksen uhriksi, merkitse kiinnostava mainos muistiin ja hae brändiä myöhemmin turvallisella verkkoselaimellasi. Voit jopa avata uuden välilehden saman tien ja tehdä nopean haun itse!