

Security Made Simple
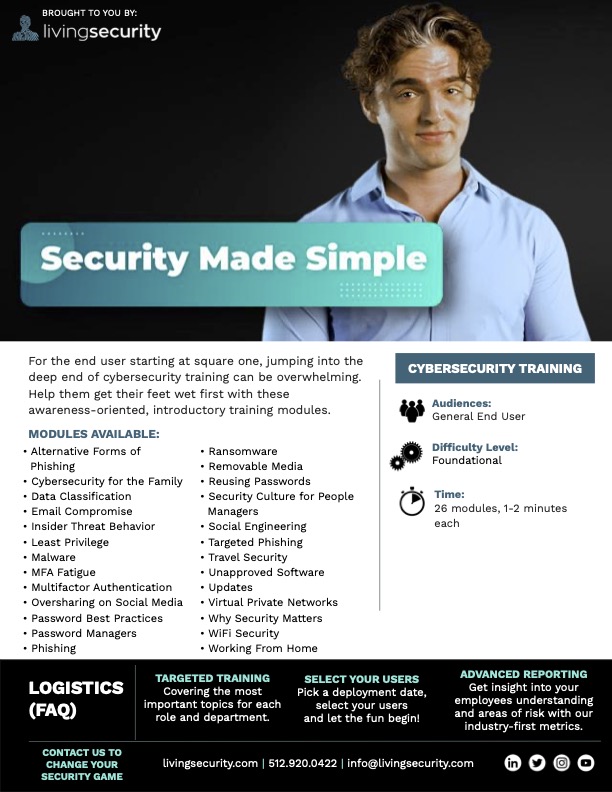 Kohderyhmä: Yleiset loppukäyttäjät (kaikki)
Vaikeustaso: Perustaso
Aika: 26 moduulia, noin 1–2 minuuttia kukin
Saatavuus: Saatavilla Koulutus-osiossa itsenäisinä moduuleina. Niitä ei tarvitse määrittää tai katsoa yhdessä, sillä ne on suunniteltu toimimaan itsenäisesti. Moduulit:
- Tietojenkalastelun vaihtoehtoiset muodot (1:15 video)
- Kyberturvallisuus perheessä (1:07 video)
- Tietojen luokittelu (1:29 video)
- Sähköpostitilin kaappaus (1:13 video)
- Sisäpiiriuhkan käyttäytyminen (1:08 video)
- Vähimmän oikeuden periaate (0:57 video)
- Haittaohjelmat (1:27 video)
- MFA-väsymys (1:05 video)
- Monivaiheinen tunnistautuminen (MFA) (1:01 video)
- Liiallinen jakaminen sosiaalisessa mediassa (1:01 video)
- Salasanojen parhaat käytännöt (1:15 video)
- Salasanahallintaohjelmat (0:59 video)
- Tietojenkalastelu (1:01 video)
- Kiristysohjelmat (1:16 video)
- Irrotettavat tallennusvälineet (0:53 video)
- Salasanojen uudelleenkäyttö (1:08 video)
- Tietoturvakulttuuri esihenkilöille (1:13 video)
- Sosiaalinen manipulointi (1:12 video)
- Kohdennettu tietojenkalastelu (0:56 video)
- Matkustamisen tietoturva (1:04 video)
- Hyväksymättömät ohjelmistot (1:05 video)
- Päivitykset (1:03 video)
- Virtuaaliset erillisverkot (0:59 video)
- Miksi tietoturvalla on merkitystä (1:16 video)
- WiFi-verkkojen tietoturva (1:17 video)
- Etätyöskentely kotoa (1:10 video)
Esittelyvideo Katso esittelyvideo Markkinointimateriaalit:Security Made Simple -markkinointipaketti
Pääteemat: Nämä nopeasti omaksuttavat tietoisuusmoduulit esittelevät loppukäyttäjillenne keskeisten kyberturvallisuuskäsitteiden perusteet. Keskeiset oppimissisällöt:
-
Tietojenkalastelun vaihtoehtoiset muodot
- Sähköpostitse tapahtuvan tietojenkalastelun lisäksi esiintyvät tietojenkalastelun tyypit (smishing, vishing, angler phishing, hakukonekalastelu, ponnahdusikkunakalastelu)
- Turvassa pysyminen tietojenkalastelun vaihtoehtoisilta muodoilta
- Epäilyttävistä viesteistä ilmoittaminen tietoturvatiimille
-
Kyberturvallisuus perheessä
- Lasten kyberturvallisuuden parhaiden käytäntöjen opettamisen tärkeys
- Vanhempien valvontasovellukset ja lasten verkkotoiminnan seuranta
- Perusasiat, jotka lasten tulisi tietää
-
Tietojen luokittelu
- Tietojen lajittelu julkisiin ja yksityisiin luokkiin
- Tietojen luokittelun tärkeys
- Pilvessä säilytettävien yksityisten tietojen jakamisasetusten tarkistaminen
-
Sähköpostitilin kaappaus
- Kaapatun yritys- tai toimittajasähköpostin käyttö tietojenkalasteluhyökkäysten käynnistämiseen
- Tunnistettavat varoitusmerkit
- Epäilyttävistä viesteistä ilmoittaminen
-
Sisäpiiriuhkan käyttäytyminen
- Tahattomien ja ilkeämielisten sisäpiiriuhkien määritelmä
- Monet sisäpiiriuhat syntyvät, kun kiire tai oikotiet saavat ihmiset laiminlyömään tietoturvakäytäntöjä
- Sisäpiiriuhkien varhaiset varoitusmerkit, joista voi ilmoittaa tietomurtojen estämiseksi
-
Vähimmän oikeuden periaate
- Vähimmän oikeuden periaatteen määritelmä
- Käyttöoikeuksien rajoittaminen ja peruuttaminen
- Vähimmän oikeuden periaatteen noudattamisen hyödyt
-
Haittaohjelmat
- Miten laitteet saavat haittaohjelmatartunnan
- Mihin rikolliset käyttävät haittaohjelmia
- Miten ohjelmistojen ja laitteiden päivittäminen auttaa estämään haittaohjelmatartuntoja
-
MFA-väsymys
- MFA-väsymyshyökkäysten määritelmä
- MFA-väsymyshyökkäysten yhteydessä käytettävä sosiaalinen manipulointi
- Epäilyttävistä kirjautumisyrityksistä ilmoittaminen tietoturvatiimille
-
Monivaiheinen tunnistautuminen (MFA)
- Monivaiheisen tunnistautumisen määritelmä
- Esimerkkejä toissijaisesta tunnistautumisesta
- Kaapattujen salasanojen osto ja myynti pimeässä verkossa
-
Liiallinen jakaminen sosiaalisessa mediassa
- Sosiaalisesta mediasta löytyvien tietojen käyttö synteettiseen identiteettivarkauteen
- Esimerkkejä tiedoista, joiden julkaiseminen sosiaalisessa mediassa on riskialtista
- Henkilötietojen käyttö käyttäjän ystäviin ja perheenjäseniin kohdistuvaan tietojenkalasteluun
-
Salasanojen parhaat käytännöt
- Pitkien, numeroita ja kirjaimia sisältävien salasanojen käyttö salasanojen murtoohjelmistojen torjumiseksi
- Verkkotyökalut, joilla voi havainnollistaa lyhyiden ja pitkien salasanojen tehokkuuseroa
- Yksilöllisen salasanan tärkeys jokaiselle tilille
-
Salasanahallintaohjelmat
- Yksilöllisten salasanojen käytön tärkeys jokaisella tilillä
- Salasanahallintaohjelman käytön hyödyt
- Salasanojen muistiin kirjoittamisen riskit
-
Tietojenkalastelu
- Tietojenkalastelun määritelmä
- Viesteistä tunnistettavat varoitusmerkit
- Epäilyttävistä viesteistä ilmoittaminen tietoturvatiimille
-
Kiristysohjelmat
- Kiristysohjelmien kasvava yleisyys
- Miten kiristysohjelmatartunnat syntyvät
- Tietojen varmuuskopiointi, jotta ne voidaan palauttaa kiristysohjelmahyökkäyksen aikana
-
Irrotettavat tallennusvälineet
- Myyjältä toimitetut irrotettavat tallennusvälineet, joihin on esiasennettu haittaohjelmia
- Satunnaisista paikoista, kuten parkkipaikalta, löytyneiden irrotettavien tallennusvälineiden riskit
- Irrotettavia tallennusvälineitä koskevien käytäntöjen noudattamisen tärkeys
-
Salasanojen uudelleenkäyttö
- Kaapattujen salasanojen osto ja myynti pimeässä verkossa
- Yksilöllisen salasanan käytön tärkeys jokaiselle tilille
- Salasanahallintaohjelmien käyttö salasanojen tallentamiseen
-
Tietoturvakulttuuri esihenkilöille
- Tietojen suojaaminen tiimityönä
- Esimerkkejä tietosuojan sisällyttämisestä pieniin arkisiin toimiin
- Esimerkillä johtaminen
-
Sosiaalinen manipulointi
- Mihin sosiaalista manipulointia käytetään
- Turvassa pysyminen sosiaaliselta manipuloinnilta
- Mitä tehdä, jos sosiaalinen manipuloija huijaa sinua
-
Kohdennettu tietojenkalastelu
- Spearphishingin ja whalingin määritelmät
- Kohdennetuissa tietojenkalasteluhyökkäyksissä käytetyt taktiikat
- Odottamattomien linkkien ja liitteiden välttäminen
-
Matkustamisen tietoturva
- Yhteyden muodostaminen henkilökohtaiseen hotspotiin julkisen WiFi-verkon sijaan
- Julkisten USB-porttien välttäminen
- Laitteiden pitäminen koko ajan näkyvillä
-
Hyväksymättömät ohjelmistot
- Shadow IT:n määritelmä
- Riskit, jotka liittyvät sellaisten ohjelmistojen lataamiseen, joita IT ei ole etukäteen hyväksynyt
- Haittaohjelmien leviäminen tartunnan saaneelta laitteelta muille verkon laitteille
-
Päivitykset
- Miten laitteiden ja ohjelmistojen päivittäminen vähentää haavoittuvuuksia
- Miksi päivitykset on asennettava ajoissa
- Laite- ja ohjelmistopäivitysten asentamatta jättämisen riskit
-
Virtuaaliset erillisverkot
- Julkisen WiFi-verkon käyttö käyttäjän verkkotoiminnan vakoiluun
- Miten VPN-yhteydet toimivat
- VPN-yhteyden käytön hyödyt
-
Miksi tietoturvalla on merkitystä
- Arkaluonteisten tietojen käsittelyyn ja internetiin yhdistettyjen laitteiden käyttöön liittyvä riski
- Tietoturvapoikkeamien seuraukset henkilökohtaisessa elämässä ja työssä
- Kiitosviesti käyttäjälle avusta organisaation turvallisuuden ylläpitämisessä
-
WiFi-verkkojen tietoturva
- Julkiseen WiFi-verkkoon yhdistämisen riskit
- Vaihtoehtoiset tavat muodostaa internetyhteys liikkeellä ollessa
- Vahvan salasanan tärkeys kotona käytettävässä WiFi-verkossa
-
Etätyöskentely kotoa
- Kotona käytettävän WiFi-verkon suojaaminen vahvalla, yksilöllisellä salasanalla
- Miksi työtä ei pidä tehdä henkilökohtaisilla laitteilla
- Organisaation irrotettavia tallennusvälineitä koskevien käytäntöjen noudattaminen