

Security Made Simple
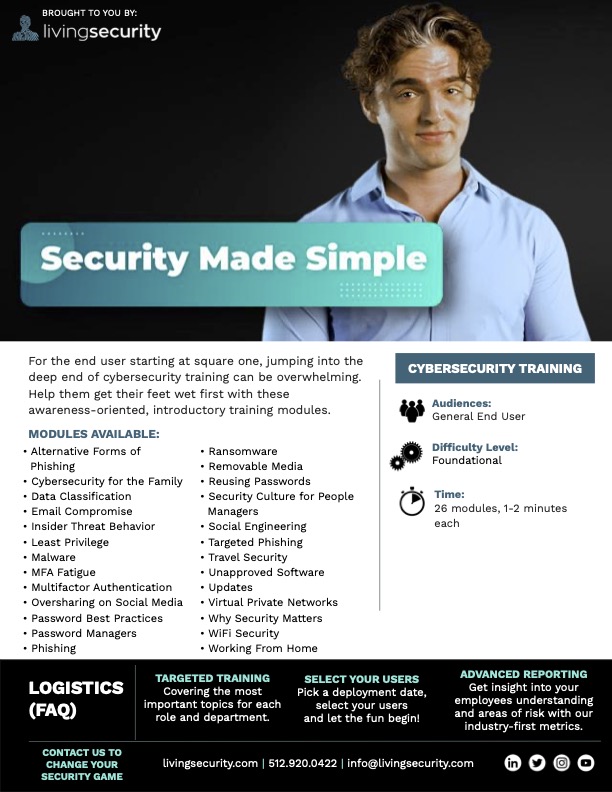 קהל יעד: משתמש קצה כללי (כולם)
רמת קושי: בסיסית
זמן: 26 מודולים, כ-1-2 דקות כל אחד
זמינות: זמין ב-הדרכה כמודולים עצמאיים. אין צורך להקצות אותם או לצפות בהם יחד; הם מתוכננים לעמוד בפני עצמם. מודולים:
- צורות חלופיות של דיוג (סרטון, 1:15)
- אבטחת סייבר למשפחה (סרטון, 1:07)
- סיווג נתונים (סרטון, 1:29)
- פריצה לדוא”ל (סרטון, 1:13)
- התנהגות של איום פנימי (סרטון, 1:08)
- הרשאות מינימליות (סרטון, 0:57)
- תוכנות זדוניות (סרטון, 1:27)
- עייפות MFA (סרטון, 1:05)
- אימות רב-שלבי (MFA) (סרטון, 1:01)
- שיתוף יתר ברשתות החברתיות (סרטון, 1:01)
- שיטות מומלצות לסיסמאות (סרטון, 1:15)
- מנהלי סיסמאות (סרטון, 0:59)
- דיוג (סרטון, 1:01)
- כופרה (סרטון, 1:16)
- התקני אחסון נתיקים (סרטון, 0:53)
- שימוש חוזר בסיסמאות (סרטון, 1:08)
- תרבות אבטחה עבור מנהלי צוותים (סרטון, 1:13)
- הנדסה חברתית (סרטון, 1:12)
- דיוג ממוקד (סרטון, 0:56)
- אבטחה בנסיעות (סרטון, 1:04)
- תוכנות שלא אושרו (סרטון, 1:05)
- עדכונים (סרטון, 1:03)
- רשתות וירטואליות פרטיות (סרטון, 0:59)
- מדוע אבטחה חשובה (סרטון, 1:16)
- אבטחת WiFi (סרטון, 1:17)
- עבודה מהבית (סרטון, 1:10)
קדימון צפו בקדימון חומרים שיווקיים:ערכת שיווק Security Made Simple
נושאים מרכזיים: מודולי מודעות קצרים וקלים לעיכול אלה יציגו למשתמשי הקצה שלכם את היסודות של מושגי מפתח באבטחת סייבר. מושגי למידה מרכזיים:
-
צורות חלופיות של דיוג
- סוגי דיוג מלבד דיוג בדוא”ל (smishing, vishing, angler phishing, דיוג במנועי חיפוש, דיוג באמצעות חלונות קופצים)
- שמירה על בטיחות מפני צורות חלופיות של דיוג
- דיווח על הודעות חשודות לצוות האבטחה
-
אבטחת סייבר למשפחה
- החשיבות של הקניית שיטות מומלצות לאבטחת סייבר לילדים
- אפליקציות לבקרת הורים ולניטור הפעילות המקוונת של ילדים
- שיטות מומלצות בסיסיות שילדים צריכים להכיר
-
סיווג נתונים
- מיון נתונים לקטגוריות ציבוריות ופרטיות
- החשיבות של סיווג נתונים
- בדיקה כפולה של הגדרות השיתוף של נתונים פרטיים המאוחסנים בענן
-
פריצה לדוא”ל
- שימוש בדוא”ל עסקי או דוא”ל של ספק שנפרץ לשם ביצוע התקפות דיוג
- סימני אזהרה שיש לשים לב אליהם
- דיווח על הודעות חשודות
-
התנהגות של איום פנימי
- הגדרה של איומים פנימיים מקריים וזדוניים
- איומים פנימיים רבים מתרחשים משום שעבודה מהירה מדי או קיצורי דרך גורמים לאנשים להזניח מדיניות אבטחה
- סימני אזהרה מוקדמים לאיומים פנימיים שניתן לדווח עליהם כדי למנוע הדלפות נתונים
-
הרשאות מינימליות
- הגדרה של עקרון ההרשאות המינימליות
- הגבלה וביטול של גישה
- היתרונות של פעולה לפי עקרון ההרשאות המינימליות
-
תוכנות זדוניות
- כיצד מכשירים נדבקים בתוכנות זדוניות
- למה פושעי סייבר משתמשים בתוכנות זדוניות
- כיצד עדכון תוכנות ומכשירים מסייע במניעת הדבקות בתוכנות זדוניות
-
עייפות MFA
- הגדרה של התקפות עייפות MFA
- הנדסה חברתית המשמשת יחד עם התקפות עייפות MFA
- דיווח על ניסיונות התחברות חשודים לצוות האבטחה
-
אימות רב-שלבי (MFA)
- הגדרה של אימות רב-שלבי
- דוגמאות לאימות משני
- קנייה ומכירה של סיסמאות שנפרצו ברשת האפלה
-
שיתוף יתר ברשתות החברתיות
- שימוש במידע המצוי ברשתות החברתיות לצורך גניבת זהות סינתטית
- דוגמאות למידע שפרסומו ברשתות החברתיות מסוכן
- שימוש במידע אישי כדי לבצע דיוג נגד חברים ובני משפחה של המשתמש
-
שיטות מומלצות לסיסמאות
- שימוש בסיסמאות ארוכות הכוללות ספרות ואותיות כדי לסכל תוכנות לפיצוח סיסמאות
- כלים מקוונים שיכולים להדגים את ההבדל ביעילות בין סיסמאות קצרות לארוכות
- החשיבות של סיסמה ייחודית לכל חשבון
-
מנהלי סיסמאות
- החשיבות של שימוש בסיסמאות ייחודיות בכל חשבון
- היתרונות של שימוש במנהל סיסמאות
- הסיכונים ברישום סיסמאות בכתב
-
דיוג
- הגדרה של דיוג
- סימני אזהרה שיש לחפש בהודעות
- דיווח על הודעות חשודות לצוות האבטחה
-
כופרה
- השכיחות הגוברת של כופרה
- כיצד מתרחשות הדבקות בכופרה
- גיבוי נתונים כדי שניתן יהיה לשחזר אותם במהלך התקפת כופרה
-
התקני אחסון נתיקים
- התקני אחסון נתיקים שנשלחים מהמוכר כשהם טעונים מראש בתוכנות זדוניות
- הסיכונים בהתקני אחסון נתיקים שנמצאים במקומות אקראיים, כמו חניון
- החשיבות של ציות למדיניות בנוגע להתקני אחסון נתיקים
-
שימוש חוזר בסיסמאות
- קנייה ומכירה של סיסמאות שנפרצו ברשת האפלה
- החשיבות של שימוש בסיסמה ייחודית לכל חשבון
- שימוש במנהלי סיסמאות לאחסון סיסמאות
-
תרבות אבטחה עבור מנהלי צוותים
- עבודה כצוות להגנה על נתונים
- דוגמאות לשילוב פרטיות נתונים בפעולות קטנות ויומיומיות
- מנהיגות באמצעות דוגמה אישית
-
הנדסה חברתית
- למה משמשת הנדסה חברתית
- שמירה על בטיחות מפני הנדסה חברתית
- מה לעשות אם מהנדס חברתי הערים עליכם
-
דיוג ממוקד
- הגדרות של spearphishing ו-whaling
- טקטיקות המשמשות בהתקפות דיוג ממוקד
- הימנעות מקישורים וקבצים מצורפים בלתי צפויים
-
אבטחה בנסיעות
- התחברות לנקודה חמה אישית במקום ל-WiFi ציבורי
- הימנעות מיציאות USB ציבוריות
- שמירה על המכשירים בטווח ראייה בכל עת
-
תוכנות שלא אושרו
- הגדרה של shadow IT
- הסיכונים בהורדת תוכנות שלא אושרו מראש על ידי מחלקת ה-IT
- התפשטות תוכנות זדוניות ממכשיר נגוע למכשירים אחרים ברשת
-
עדכונים
- כיצד עדכון מכשירים ותוכנות מפחית פגיעויות
- מדוע יש להתקין עדכונים בזמן
- הסיכונים בהשארת עדכוני מכשירים ותוכנות ללא התקנה
-
רשתות וירטואליות פרטיות
- שימוש ב-WiFi ציבורי כדי לרגל אחר הפעילות המקוונת של המשתמש
- כיצד פועלות רשתות VPN
- היתרונות של שימוש ב-VPN
-
מדוע אבטחה חשובה
- הסיכון הכרוך בטיפול בנתונים רגישים ובשימוש במכשירים המחוברים לאינטרנט
- ההשלכות של אירועי אבטחה בחיים האישיים ובעבודה
- מסר הערכה על העזרה בשמירה על אבטחת הארגון של המשתמש
-
אבטחת WiFi
- הסיכונים בהתחברות ל-WiFi ציבורי
- אפשרויות חלופיות להתחברות לאינטרנט בדרכים
- החשיבות של שמירה על סיסמה חזקה ל-WiFi הביתי
-
עבודה מהבית
- אבטחת ה-WiFi הביתי באמצעות סיסמה חזקה וייחודית
- מדוע אין לבצע עבודה במכשירים אישיים
- ציות למדיניות הארגון בנוגע להתקני אחסון נתיקים