> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# A Microsoft Entra ID integráció beállítása

> Csatlakoztassa a Microsoft Entra ID-t a Living Security platformhoz az identitások, bejelentkezések, kockázatok, eszközök és támadásszimulációs tevékenységek megjelenítéséhez.

export const EgressIpAllowlistBothSets = ({system}) => <Warning>
    <strong>A(z) {system} két címkészletet igényel, nem egyet.</strong> A Living Security ennek az integrációnak a hozzáférési tokenjét a saját infrastruktúráján állítja elő, és folyamatosan frissíti, ezért a beállítási és a szinkronizálási forgalom különböző hálózatokról indul. Engedélyezze mindkét készletet a(z) {system} rendszerben, és mindkettőt tartsa érvényben – ez nem csak a beállítás idejére vonatkozó követelmény.
    <br />
    <br />
    <strong>Integrációs szinkronizálási forgalom</strong> – minden régióban azonos:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    <strong>Platformforgalom</strong> – csak annak a régiónak a sorát használja, amelyik a szervezetét üzemelteti:
    <br />
    Egyesült Államok: <code>98.91.60.249/32</code>, <code>13.216.91.102/32</code>
    <br />
    Európai Unió: <code>34.246.236.210/32</code>, <code>52.31.102.238/32</code>
    <br />
    <br />
    Ha csak a szinkronizálási készletet engedélyezi, a beállítás soha nem fejeződik be. Ha csak a platformkészletet engedélyezi, a beállítás sikeres lesz, de minden szinkronizálás meghiúsul. Mindkét hibajelenséget és a módosítási szabályzatot lásd itt:{' '}
    <a href="/hu/integrations/managing/egress-ip-addresses">
      Integrációk kimenő IP-címeinek konfigurálása
    </a>.
  </Warning>;

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Kapcsolódó források</h2>
    <ul>
      <li>
        <a href="/hu/signals/data-sources">Ismerje meg, hogyan válnak az integrációs adatok a Human Risk Management jelzéseivé</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Fedezze fel a Living Security integrációit</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Nyissa meg a Living Security Platformot</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Kérjen demót a Living Security-tól</a>
      </li>
    </ul>
  </>;

export const HandoffPaths = () => <Tabs>
    <Tab title="Delegált beállítás (titkos adatok esetén ajánlott)">
      Hívja meg a rendszergazdát a platformra korlátozott jogosultságokkal. A rendszergazda
      közvetlenül adja meg a hitelesítő adatokat, így Önnek soha nem kell kezelnie a titkos adatot.
    </Tab>
    <Tab title="Hitelesítő adatok átadása">
      Küldje el a rendszergazdának a szolgáltatói oldalt. A rendszergazda létrehozza a hitelesítő
      adatokat, és visszaküldi Önnek; Ön a Csatlakoztatás párbeszédablakban adja meg azokat.
    </Tab>
  </Tabs>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Adja meg a hitelesítő adatokat a Living Security Platformban">
    <p>
      A lépést az hajtja végre, aki rendelkezik Living Security-hozzáféréssel – a programgazda, vagy a
      rendszergazda, ha meghívták (delegált beállítás).
    </p>
    <ol>
      <li>
        Lépjen a <strong>Beállítások → Integrációk → Katalógus</strong> oldalra, keresse meg a{' '}
        <strong>{tile}</strong> csempét, majd kattintson a <strong>Csatlakozás</strong> gombra.
      </li>
      <li>
        Töltse ki az alábbi mezőket, majd kattintson a <strong>Csatlakozás</strong> gombra.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Ez az útmutató a(z) {system} rendszergazdájának szól.</strong> Az API-hitelesítő adatok létrehozását ismerteti a(z) {system} rendszerben, amelyhez a(z) {system} rendszerhez szükséges rendszergazdai hozzáférés kell – nem a
      Living Security Platformhoz.
    </p>
    <p>
      Ha Ön a Living Security <strong>programgazdája</strong>, és nem a(z) {system} rendszergazdája,
      továbbítsa ezt az oldalt annak, aki az. Ő elvégzi az A részt, majd átadja Önnek a hitelesítő adatokat
      (vagy közvetlenül megadja azokat, ha meghívták a platformra).
      {recommendDelegated && <>
          {' '}Mivel a beállítás során érzékeny kulcsanyag keletkezik, javasoljuk a{' '}
          <strong>delegált beállítás</strong> módszerét, hogy a titkos kulcs soha ne kerüljön vissza Önhöz.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Microsoft Entra ID" />

<HandoffPaths />

## Mivel járul hozzá ez az integráció

A Microsoft Entra ID normalizált identitás-, bejelentkezési, kockázati, eszköz- és támadásszimulációs tevékenységadatokat tud biztosítani. Az áttekintett példák többek között:

* `account.compromised` — kompromittáltként megjelölt fiók
* `auth.login.unusual` — szokatlan környezetből történő bejelentkezések
* `phishing.simulation.clicked` — egy szimulációra kattintott, de nem jelentette

Ezek szemléltető példák, nem jelentik azt, hogy minden esemény minden bérlőben elérhető. Lásd: [hogyan válnak az integrációs adatok jelzésekké](/hu/signals/data-sources).

## Mire van szüksége a Living Securitynek

| Hitelesítő adat | Leírás |
| - | - |
| **Bérlőazonosító** | A címtár (bérlő) UUID-ja a Microsoft Entra felügyeleti központból |
| **ügyfél-azonosító** | Az alkalmazás (ügyfél) UUID-ja, amelyet az alkalmazás regisztrálásakor kap |
| **ügyfél titkos** | Az alkalmazásregisztráció alatt létrehozott titkos hitelesítő adat — a csatlakozási párbeszédpanel ezt a mezőt **API kulcs** néven jeleníti meg |
| **Graph API gazdagép** | A Microsoft Graph gazdagépneve (kereskedelmi felhő: `graph.microsoft.com`) |
| **Hitelesítési hatóság gazdagépe** | A Microsoft Entra hitelesítési hatóságának gazdagépneve (kereskedelmi felhő: `login.microsoftonline.com`) |

**Hatókörök (alkalmazásengedélyek):**

| Engedély | Felhasználási cél |
| - | - |
| `User.Read.All` | Felhasználói címtár |
| `SecurityAlert.Read.All` | Biztonsági riasztások |
| `AuditLog.Read.All` | Bejelentkezési naplók és MFA-regisztrációs adatok |
| `Policy.Read.ConditionalAccess` | Feltételes hozzáférési adatok minden bejelentkezésnél — mely szabályzatok érvényesültek, és milyen megadási vezérlőket kényszerítettek ki. Az MFA-észlelés ettől függ |
| `AttackSimulation.Read.All` | Attack Simulation Training eredmények |
| `Device.Read.All` | Entra ID eszközobjektumok, beleértve azokat az eszközöket is, amelyeket az Intune nem kezel |
| `DeviceManagementManagedDevices.Read.All` | Intune által kezelt eszközök |
| `IdentityRiskEvent.Read.All` | Identity Protection kockázatészlelések, beleértve a kiszivárgott hitelesítő adatokat |
| `GroupMember.ReadWrite.All` | **Opcionális.** Csoporttagsági műveletek — lehetővé teszi, hogy egy forgatókönyv hozzáadjon egy személyt egy Microsoft Entra ID-csoporthoz, vagy eltávolítsa onnan |

### Ön dönti el, mit tehet ez a kapcsolat

Ez a kapcsolat adatokat olvas. Emellett *műveleteket is végrehajthat* a címtárban, de csak akkor,
ha Ön engedélyezi.

A fent felsorolt engedélyek közül az utolsó kivételével mind csak olvasási jogosultságot adnak. Ha csak ezeket adja meg,
a kapcsolat semmit sem módosíthat a bérlőben — a platform ezt észleli, és
egyáltalán nem kínál csoportműveleteket.

Ha hozzáadja a következőt: `GroupMember.ReadWrite.All`, a csoporttagsági műveletek elérhetővé válnak a
forgatókönyvekben. Semmi sem indul el magától: Önnek kell kiválasztania, hogy a
platform mely csoportokhoz nyúlhat (lásd lentebb), és létre kell hoznia egy ezeket használó forgatókönyvet.

Bármikor meggondolhatja magát. Elegendő hozzáadni vagy eltávolítani egy engedélyt a Microsoft Entra ID-ben,
majd újra megadni a rendszergazdai jóváhagyást — a hitelesítő adatokat nem kell újra megadni a
platformon, és az adatszinkronizálások közben végig futnak. A módosítás nagyjából
egy órán belül életbe lép.

<Note>
  **A csoporttagsági műveletek emellett az Ön által kijelölt csoportokra korlátozódnak.** A csatlakozás után
  a rendszergazda a kapcsolaton kifejezetten megadott engedélyezési listát állít össze a csoportokról.
  Amíg ez a lista nem létezik, a csoportműveletek az engedély megadása esetén sem érhetők el —
  így a `GroupMember.ReadWrite.All` soha nem jelenti a bérlő „bármely csoportját".

  Gondosan válassza ki ezeket a csoportokat: kerülje azokat, amelyek adminisztrátori szerepköröket,
  kiemelt hozzáférést vagy licencjogosultságokat biztosítanak.
</Note>

**Szükséges szerepkör:** **Application Administrator** vagy **Global Administrator** a Microsoft Entra ID-ben

<Note>
  **Ezen engedélyek közül kettő újabb kiegészítés.** Ha a Microsoft Entra ID-t azelőtt csatlakoztatta, hogy ezek megjelentek
  a listában, adja hozzá őket a meglévő alkalmazásregisztrációhoz, és **adja meg újra a rendszergazdai jóváhagyást** —
  a Microsoft megköveteli a jóváhagyás újbóli megadását, valahányszor az engedélyek módosulnak. Minden más adatfolyam
  addig is a megszokott módon működik tovább.

  `Policy.Read.ConditionalAccess` — ezen engedély nélkül a Microsoft eltávolítja a feltételes hozzáférési
  adatokat minden bejelentkezési rekordból. A rekord továbbra is jelzi, hogy egy feltételes hozzáférési szabályzat
  teljesült, de a szabályzatok listája üres marad. Semmi nem hibásodik meg, és semmi nem figyelmezteti Önt: a bejelentkezési
  adatok továbbra is érkeznek, és a kapcsolat egészséges marad. A platform egyszerűen nem tudja megállapítani, mely bejelentkezéseket
  teljesítette többtényezős hitelesítés, ezért az ebből a kapcsolatból származó MFA-tevékenység üres marad.

  `IdentityRiskEvent.Read.All` — a kockázatészlelések olvasásához **Microsoft Entra ID P1 vagy
  P2** licenc is szükséges. Maga a kiszivárgott hitelesítő adatok észlelése minden szinten elérhető, a P1-et is beleértve; a
  prémium észlelések P2 alatt a következőként jelennek meg: `generic`.
</Note>

### Előfeltételek

* A alkalmazások regisztrálásához és a rendszergazdai jóváhagyás megadásához **Application Administrator** vagy **Global Administrator** hozzáféréssel kell rendelkeznie a Microsoft Entra ID-ben.

***

## A rész — A Microsoft Entra ID-ben

*Ezeket a lépéseket a Microsoft Entra ID rendszergazdája hajtja végre.*

<Steps>
  <Step title="Új alkalmazás regisztrálása">
    1. Jelentkezzen be a [Microsoft Entra admin center](https://entra.microsoft.com) felületére.
    2. A bal oldali navigációban lépjen ide: **Entra ID** → **App registrations**.
    3. Kattintson a **New registration** lehetőségre.
    4. Adjon az alkalmazásnak beszédes nevet, például: `Living Security Platform`.
    5. A **Supported account types** alatt válassza az **Accounts in this organizational directory only** lehetőséget.
    6. Hagyja üresen a **Redirect URI** mezőt — ez az integráció a client credentials flow folyamatot használja.
    7. Kattintson a **Register** gombra.

    A regisztráció után jegyezze fel a következő értékeket az **áttekintés** oldalról:

    * **Application (client) ID**
    * **Directory (tenant) ID**
  </Step>

  <Step title="Microsoft Graph alkalmazásengedélyek hozzáadása">
    1. Az alkalmazás **áttekintés** oldalán kattintson az **API permissions** elemre a bal oldali menüben.
    2. Kattintson az **Add a permission** lehetőségre.
    3. Válassza a **Microsoft Graph** lehetőséget.
    4. Válassza az **Application permissions** lehetőséget.
    5. Keresse meg és jelölje ki az alábbi engedélyeket, majd kattintson az **Add permissions** gombra:
       * `User.Read.All`
       * `SecurityAlert.Read.All`
       * `AuditLog.Read.All`
       * `Policy.Read.ConditionalAccess`
       * `AttackSimulation.Read.All`
       * `Device.Read.All`
       * `DeviceManagementManagedDevices.Read.All`
       * `IdentityRiskEvent.Read.All`
    6. A következőt adja hozzá: `GroupMember.ReadWrite.All`, **kizárólag akkor**, ha azt szeretné, hogy a forgatókönyvek módosíthassák a csoporttagságot. Ha kihagyja, a kapcsolat csak olvasási jogosultságú marad.

    <Note>
      Ezek az összes adatfolyamhoz szükséges minimális engedélyek. Ha az adatfolyamoknak csak egy részét kívánja engedélyezni, kihagyhatja a nem használt adatfolyamok engedélyeit.
    </Note>
  </Step>

  <Step title="Rendszergazdai jóváhagyás megadása">
    Az alkalmazásengedélyekhez kifejezett rendszergazdai jóváhagyás szükséges.

    1. Az **API permissions** oldalon kattintson a **Grant admin consent for \<your tenant name>** lehetőségre.
    2. A megerősítő párbeszédpanelen kattintson az **Igen** gombra.
    3. Ellenőrizze, hogy minden engedélynél **Granted** jelenik-e meg az **állapot** oszlopban.

    <Note>
      Ha a **Grant admin consent** gomb szürke, **Privileged Role Administrator** vagy **Global Administrator** jogosultságra van szüksége. A rendszergazdai jóváhagyást minden alkalommal újra meg kell adni, amikor új engedélyeket ad hozzá.
    </Note>
  </Step>

  <Step title="Ügyfél titkos kulcsának létrehozása">
    1. Az alkalmazás **áttekintés** oldalán kattintson a **Certificates & secrets** elemre a bal oldali menüben.
    2. Kattintson a **Client secrets** fülre, majd a **New client secret** lehetőségre.
    3. Adjon meg egy leírást (pl. `Living Security Platform`).
    4. Válasszon olyan lejáratot, amely megfelel a kulcsrotációs szabályzatának.
    5. Kattintson a **Hozzáad** gombra.

    <Warning>
      **Azonnal másolja ki a titkos kulcs értékét.** A Microsoft Entra ID a teljes ügyfél titkos kulcsot csak egyszer jeleníti meg. Ha a kimásolás előtt elnavigál az oldalról, törölnie kell a titkos kulcsot, és újat kell létrehoznia.
    </Warning>

    Tárolja biztonságosan a titkos kulcsot. Állítson be naptáremlékeztetőt a lejárat előtti cseréhez — a lejárt titkos kulcs miatt a szinkronizálások ezzel a hibával meghiúsulnak: `401 Unauthorized`.
  </Step>

  <Step title="A Graph API és a hitelesítési hatóság gazdagépének meghatározása">
    A kereskedelmi felhőt használó legtöbb szervezet számára az alapértelmezett értékek megfelelőek:

    | Mező | Kereskedelmi felhő értéke |
    | - | - |
    | **Graph API gazdagép** | `graph.microsoft.com` |
    | **Hitelesítési hatóság gazdagépe** | `login.microsoftonline.com` |

    Kormányzati vagy szuverén felhők esetén használja a környezetének megfelelő végpontokat.

    <Note>
      A Graph API gazdagépnek és a hitelesítési hatóság gazdagépének összhangban kell lennie — az egyik felhő hitelesítési hatóságától származó tokenek nem érvényesek egy másik felhő Graph-végpontján.
    </Note>
  </Step>
</Steps>

***

## B rész — A Living Security platformban

*Ezt a lépést a programgazda hajtja végre, vagy a rendszergazda, ha őt meghívták a platformra.*

<Steps>
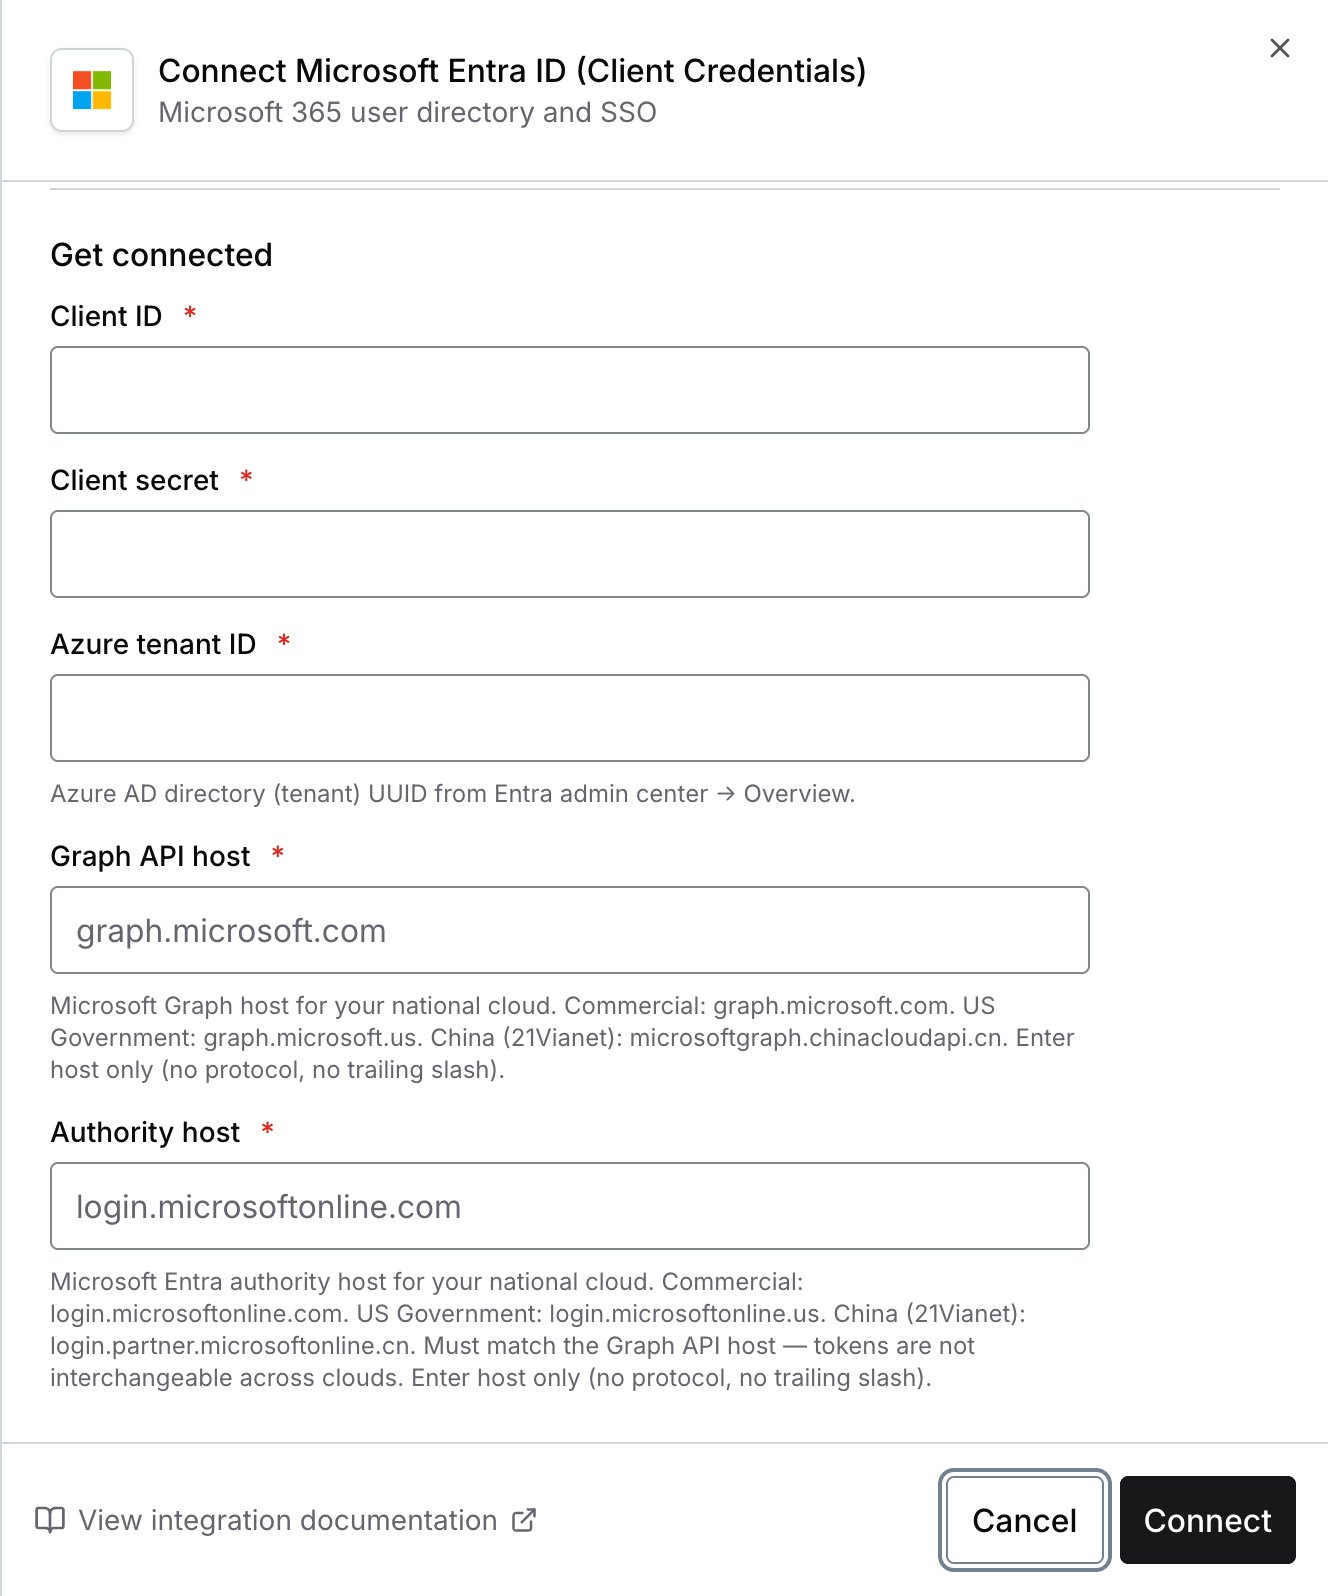
  <ConnectInPlatform tile="Microsoft Entra ID (Client Credentials)">
    | Mező | Érték |
    | - | - |
    | **API kulcs** | Az ügyfél titkos kulcsa az A rész 4. lépéséből |
    | **Azure-bérlőazonosító** | A Directory (tenant) ID az A rész 1. lépéséből |
    | **ügyfél-azonosító** | Az Application (client) ID az A rész 1. lépéséből |
    | **Graph API gazdagép** | `graph.microsoft.com` (vagy a felhője végpontja) |
    | **Hitelesítési hatóság gazdagépe** | `login.microsoftonline.com` (vagy a felhője végpontja) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/microsoft-entra-id-cc/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=2a192b0a28e753ad0e0bc0b640508136" alt="A Living Security csatlakozási párbeszédpanelje a Microsoft Entra ID-hez" style={{maxWidth: "450px"}} width="576" height="692" data-path="integrations/images/microsoft-entra-id-cc/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Ezzel csatlakoztatta a Microsoft Entra ID-t (Client Credentials).

***

## Hibaelhárítás

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    A hitelesítő adatok érvénytelenek vagy lejártak. Ellenőrizze a következőket:

    1. Az ügyfél titkos kulcsa nem járt le, és nem cserélték le
    2. A bérlőazonosító és az ügyfél-azonosító helyes
    3. A hitelesítési hatóság gazdagépe megfelel a felhőkörnyezetének
  </Accordion>

  <Accordion title="403 Forbidden">
    Az alkalmazásregisztrációból hiányoznak engedélyek, vagy a rendszergazdai jóváhagyás nem lett megadva. Ellenőrizze a következőket:

    1. Az összes szükséges engedély szerepel az **API permissions** listájában
    2. Minden engedélynél **Granted** állapot látható (zöld pipa)
    3. A rendszergazdai jóváhagyást az engedélyek hozzáadása után adták meg

    <Note>
      Ha a kezdeti jóváhagyás után új engedélyeket adott hozzá, újra meg kell adnia a rendszergazdai jóváhagyást.
    </Note>
  </Accordion>

  <Accordion title="Üres eredmények bizonyos adatfolyamoknál">
    Előfordulhat, hogy az alkalmazásból hiányzik az adott adatfolyamhoz tartozó engedély:

    * Nincsenek felhasználók → hiányzik: `User.Read.All`
    * Nincsenek biztonsági riasztások → hiányzik: `SecurityAlert.Read.All`
    * Nincsenek bejelentkezési naplók → hiányzik: `AuditLog.Read.All`
    * Nincsenek támadásszimulációs eredmények → hiányzik: `AttackSimulation.Read.All`
    * Nincsenek Entra ID eszközök → hiányzik: `Device.Read.All`
    * Nincsenek Intune által kezelt eszközök → hiányzik: `DeviceManagementManagedDevices.Read.All`
    * Nincsenek kockázatészlelések → hiányzik: `IdentityRiskEvent.Read.All`, a hozzáadása után nem adták meg újra a rendszergazdai jóváhagyást,
      vagy a bérlő a Microsoft Entra ID P1 licenc minimális szintje alatt van
  </Accordion>

  <Accordion title="A tokenkérés invalid_client hibával meghiúsul">
    Lehet, hogy a Graph API gazdagép és a hitelesítési hatóság gazdagépe nem egyezik. Mindkettőnek ugyanahhoz a felhőkörnyezethez kell tartoznia (kereskedelmi, kormányzati stb.).
  </Accordion>

  <Accordion title="A csoportműveletek nem jelennek meg a forgatókönyvben">
    A csoporttagsági műveletek csak akkor érhetők el, ha az alábbi három feltétel egyszerre teljesül:

    1. A `GroupMember.ReadWrite.All` szerepel az alkalmazásregisztráción, és a rendszergazdai jóváhagyás meg lett adva. Ha nemrég adta hozzá, akár egy órát is várnia kell.
    2. A rendszergazda a kapcsolaton kijelölt egy engedélyezési listát a csoportokról.
    3. A kapcsolat aktív és egészséges.

    Ha megadta az engedélyt, és a műveletek még mindig nem érhetők el, adja meg újra a rendszergazdai jóváhagyást — a Microsoft ezt minden engedélymódosításkor megköveteli.
  </Accordion>

  <Accordion title="A feltételes hozzáférés blokkolja a kapcsolatot vagy a műveleteit">
    Ha a bérlőben van IP-cím alapján hatókörözött Conditional Access szabályzat, az blokkolhatja azokat a kéréseket,
    amelyek ennek a kapcsolatnak a hitelesítő adatait hordozzák. A legtöbb bérlőt ez nem érinti — a Microsoft Graph
    alapértelmezés szerint nem korlátoz IP-cím alapján. Ha a szolgáltatásnevekre IP-cím alapú szabályzatot érvényesít,
    ehhez az integrációhoz **két** címkészletet kell engedélyezni, mert a beállítás és
    az adatszinkronizálás különböző hálózatokról indul.

    A Living Security maga hozza létre a kapcsolat hozzáférési tokenjét, és folyamatosan megújítja, így
    a tokenkérések a platform saját címeiről indulnak, nem azokról a címekről, amelyeket az adatszinkronizálások használnak.

    A csoportműveletek külön esetet képeznek. Alapértelmezés szerint ugyanúgy irányítódnak, mint az adatszinkronizálások, és
    a szinkronizálási címekről indulnak. Csak akkor kerülnek át a platform címeire, ha a rendszergazda
    a kapcsolatot közvetlen kimenő forgalomra (direct egress) állítja.

    <EgressIpAllowlistBothSets system="Microsoft Entra ID" />

    Adja hozzá mindkét készletet ahhoz a **named location** elemhez, amelyet a Conditional Access szabályzat megbízhatónak tekint
    vagy kizár. A tokenkérések ide érkeznek: `login.microsoftonline.com`, az adatkérések pedig ide:
    `graph.microsoft.com`; mindkettőnek át kell jutnia.

    Ha csak a szinkronizálási címek vannak engedélyezve, a beállítás a token megszerzésekor meghiúsul, és nem jön létre
    kapcsolat. Ha csak a platform címei vannak engedélyezve, a beállítás sikeres, de
    minden szinkronizálás nulla rekordot ad vissza.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.