> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Microsoft Entra ID 整合設定
> 將 Microsoft Entra ID 連接至 Living Security,以取得身分識別、登入、風險、裝置及攻擊模擬活動。
export const EgressIpAllowlistBothSets = ({system}) =>
{system} 需要兩組位址,而非一組。Living Security 會在自己的基礎架構上產生此整合的存取權杖並持續更新,因此設定流量與同步流量會從不同的網路送出。請在 {system} 中將兩組位址都加入允許清單,並持續保留——這並非僅在設定時才需要的要求。
整合同步流量——所有區域皆相同:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
平台流量——僅使用代管貴組織之區域所對應的那一列:
美國:98.91.60.249/32, 13.216.91.102/32
歐盟:34.246.236.210/32, 52.31.102.238/32
若僅將同步位址組加入允許清單,設定將永遠無法完成。若僅將平台位址組加入允許清單,設定雖會成功,但每次同步都會失敗。如需兩種失敗現象的說明及變更政策,請參閱{' '}
設定整合輸出 IP 位址
。
;
export const PublicIntegrationNextSteps = () => <>
相關資源
;
export const HandoffPaths = () =>
邀請系統管理員以限定範圍的權限進入平台。由他們直接輸入
認證資訊,您不需要接觸該機密資訊。
將提供者頁面傳送給管理員。由他們佈建認證資訊並交還給
您,再由您在「Connect」對話方塊中輸入。
;
export const ConnectInPlatform = ({tile, children}) =>
由擁有 Living Security 存取權限的人員完成——即計畫負責人,或已受邀的系統管理員(委派設定)。
-
前往 設定 → 集成 → 目錄,找到{' '}
{tile} 圖磚,然後按一下 連接。
-
填寫以下欄位,然後按一下 連接。
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
本指南適用於貴組織的 {system} 管理員。內容涵蓋在 {system} 中建立 API
憑證的步驟,此操作需要 {system} 的管理員存取權限,而非 Living Security Platform 的存取權限。
如果您是 Living Security 的方案負責人,且並非 {system} 的管理員,
請將本頁面轉交給負責管理 {system} 的人員。對方完成 A 部分後,會將憑證交還給您
(若您已邀請對方加入平台,對方也可以直接輸入憑證)。
{recommendDelegated && <>
{' '}由於設定過程會產生敏感的金鑰資料,建議採用{' '}
委派設定方式,避免將密鑰傳回給您。
}
;
## 此整合提供的內容
Microsoft Entra ID 可提供經過標準化的身分識別、登入、風險、裝置及攻擊模擬活動。已審查的範例包括:
* `account.compromised` — 被標記為已遭入侵的帳戶
* `auth.login.unusual` — 從異常環境登入
* `phishing.simulation.clicked` — 點擊了模擬內容但未進行通報
這些僅為具代表性的範例,並不保證每個租用戶都能取得所有事件。請參閱[整合資料如何成為訊號](/zh-Hant/signals/data-sources)。
## Living Security 所需資訊
| 認證資訊 | 說明 |
| - | - |
| **租用戶 ID** | 來自 Microsoft Entra 管理中心的目錄(租用戶)UUID |
| **用戶端 ID** | 註冊應用程式時指派的應用程式(用戶端)UUID |
| **用戶端金鑰** | 在您的應用程式註冊下產生的金鑰認證 — 連接對話方塊將此欄位標示為 **API 金鑰** |
| **Graph API 主機** | Microsoft Graph 主機名稱(商業雲端:`graph.microsoft.com`) |
| **授權主機** | Microsoft Entra 授權主機名稱(商業雲端:`login.microsoftonline.com`) |
**範圍(應用程式權限):**
| 權限 | 用途 |
| - | - |
| `User.Read.All` | 使用者目錄 |
| `SecurityAlert.Read.All` | 安全性警示 |
| `AuditLog.Read.All` | 登入記錄與 MFA 註冊詳細資料 |
| `Policy.Read.ConditionalAccess` | 每次登入的條件式存取詳細資料 — 套用了哪些原則,以及這些原則強制執行了哪些授與控制項。MFA 偵測取決於此權限 |
| `AttackSimulation.Read.All` | 攻擊模擬訓練結果 |
| `Device.Read.All` | Entra ID 裝置物件,包括 Intune 未管理的裝置 |
| `DeviceManagementManagedDevices.Read.All` | Intune 受管理裝置 |
| `IdentityRiskEvent.Read.All` | Identity Protection 風險偵測,包括外洩的認證資訊 |
| `GroupMember.ReadWrite.All` | **可選。** 群組成員資格行動 — 讓手冊可將人員添加至 Microsoft Entra ID 群組,或從中移除 |
### 由您決定此連線可執行的操作
此連線會讀取資料。只要您選擇允許,它也可以在您的目錄中*採取行動*。
上述權限中,除最後一項外均為唯讀。若僅授與這些權限,
此連線將絕對無法修改您租用戶中的任何內容 — 平台會偵測到這一點,
並且完全不會提供群組行動。
添加 `GroupMember.ReadWrite.All` 後,群組成員資格行動即可用於
手冊中。不會有任何操作自行啟動:您仍需選擇
平台可操作的群組(見下文),並建立使用這些行動的手冊。
您可以隨時改變決定。只要在 Microsoft Entra ID 中添加或移除權限,
並重新授與管理員同意即可 — 無需在平台中重新輸入認證資訊,
且您的資料同步在整個過程中會持續執行。變更約在一小時內生效。
**群組成員資格行動另外僅限於您指定的群組。** 連接之後,管理員會在連線上選擇明確的群組允許清單。
在該清單建立之前,即使已授與權限,群組行動仍無法使用 —
因此 `GroupMember.ReadWrite.All` 絕不代表「租用戶中的任何群組」。
請謹慎選擇這些群組:避免選擇任何授予管理角色、
特殊權限存取或授權資格的群組。
**所需角色:** Microsoft Entra ID 中的 **Application Administrator** 或 **Global Administrator**
**其中兩項權限為較新增加的項目。** 如果您在這些權限出現在此清單之前就已連接 Microsoft Entra ID,
請將它們添加至現有的應用程式註冊,並**重新授與管理員同意** —
每當權限變更時,Microsoft 都要求重新授與同意。在此期間,其他所有資料串流
仍會正常運作。
`Policy.Read.ConditionalAccess` — 若沒有此權限,Microsoft 會從每筆登入記錄中移除條件式存取
詳細資料。該記錄仍會回報條件式存取原則已獲滿足,但原則清單會傳回空白。
不會發生失敗,也不會有任何警告:登入資料持續傳入,連線狀態仍然正常。
平台只是無法判斷哪些登入是由多重要素驗證所滿足,因此此連線的 MFA 活動會維持空白。
`IdentityRiskEvent.Read.All` — 讀取風險偵測還需要 **Microsoft Entra ID P1 或
P2** 授權。外洩認證資訊的偵測本身在包括 P1 在內的所有層級皆可使用;
進階偵測在低於 P2 的層級下會回報為 `generic`。
### 先決條件
* 您必須在 Microsoft Entra ID 中具有 **Application Administrator** 或 **Global Administrator** 存取權限,才能註冊應用程式並授與管理員同意。
***
## 第 A 部分 — 在 Microsoft Entra ID 中
*由您的 Microsoft Entra ID 管理員完成這些步驟。*
1. 登入 [Microsoft Entra 管理中心](https://entra.microsoft.com)。
2. 在左側導覽中,瀏覽至 **Entra ID** → **App registrations**。
3. 按一下 **New registration**。
4. 為應用程式輸入有意義的名稱,例如 `Living Security Platform`。
5. 在 **Supported account types** 下,選取 **Accounts in this organizational directory only**。
6. 將 **Redirect URI** 留空 — 此整合使用用戶端認證流程。
7. 按一下 **Register**。
註冊完成後,請從 **概述** 頁面記錄下列值:
* **Application (client) ID**
* **Directory (tenant) ID**
1. 在應用程式的 **概述** 頁面上,按一下左側功能表中的 **API permissions**。
2. 按一下 **Add a permission**。
3. 選取 **Microsoft Graph**。
4. 選取 **Application permissions**。
5. 搜尋並選取下列每項權限,然後按一下 **Add permissions**:
* `User.Read.All`
* `SecurityAlert.Read.All`
* `AuditLog.Read.All`
* `Policy.Read.ConditionalAccess`
* `AttackSimulation.Read.All`
* `Device.Read.All`
* `DeviceManagementManagedDevices.Read.All`
* `IdentityRiskEvent.Read.All`
6. **僅在**您希望手冊能夠變更群組成員資格時,才添加 `GroupMember.ReadWrite.All`。略過此項可讓此連線保持唯讀。
這些是所有資料串流的最低權限。如果您只打算啟用部分串流,可以省略不會使用之串流的權限。
應用程式權限需要明確的管理員同意。
1. 在 **API permissions** 頁面上,按一下 **Grant admin consent for \**。
2. 在確認對話方塊中,按一下 **有**。
3. 確認每項權限在 **狀態** 欄下均顯示 **Granted**。
如果 **Grant admin consent** 按鈕呈現灰色,表示您需要 **Privileged Role Administrator** 或 **Global Administrator** 權限。每次添加新權限時,都必須重新授與管理員同意。
1. 在應用程式的 **概述** 頁面上,按一下左側功能表中的 **Certificates & secrets**。
2. 按一下 **Client secrets** 索引標籤,然後按一下 **New client secret**。
3. 輸入說明(例如 `Living Security Platform`)。
4. 選擇符合您輪替原則的到期時間。
5. 按一下 **添加**。
**請立即複製金鑰值。** Microsoft Entra ID 只會顯示一次完整的用戶端金鑰。如果您在複製之前離開此頁面,就必須刪除該金鑰並建立新的金鑰。
請妥善保存金鑰。請設定行事曆提醒,在到期前進行輪替 — 金鑰過期會導致同步失敗並出現 `401 Unauthorized`。
對於大多數使用商業雲端的組織,請使用預設值:
| 欄位 | 商業雲端值 |
| - | - |
| **Graph API 主機** | `graph.microsoft.com` |
| **授權主機** | `login.microsoftonline.com` |
對於政府或主權雲端,請使用適用於您環境的端點。
Graph API 主機與授權主機必須相符 — 來自某一雲端授權單位的權杖,對另一個雲端的 Graph 端點無效。
***
## 第 B 部分 — 在 Living Security Platform 中
*由計畫擁有者完成此步驟;如果系統管理員已受邀加入平台,則由系統管理員完成。*
| 欄位 | 值 |
| - | - |
| **API 金鑰** | 第 A 部分步驟 4 中的用戶端金鑰 |
| **Azure 租用戶 ID** | 第 A 部分步驟 1 中的 Directory (tenant) ID |
| **用戶端 ID** | 第 A 部分步驟 1 中的 Application (client) ID |
| **Graph API 主機** | `graph.microsoft.com`(或您的雲端端點) |
| **授權主機** | `login.microsoftonline.com`(或您的雲端端點) |
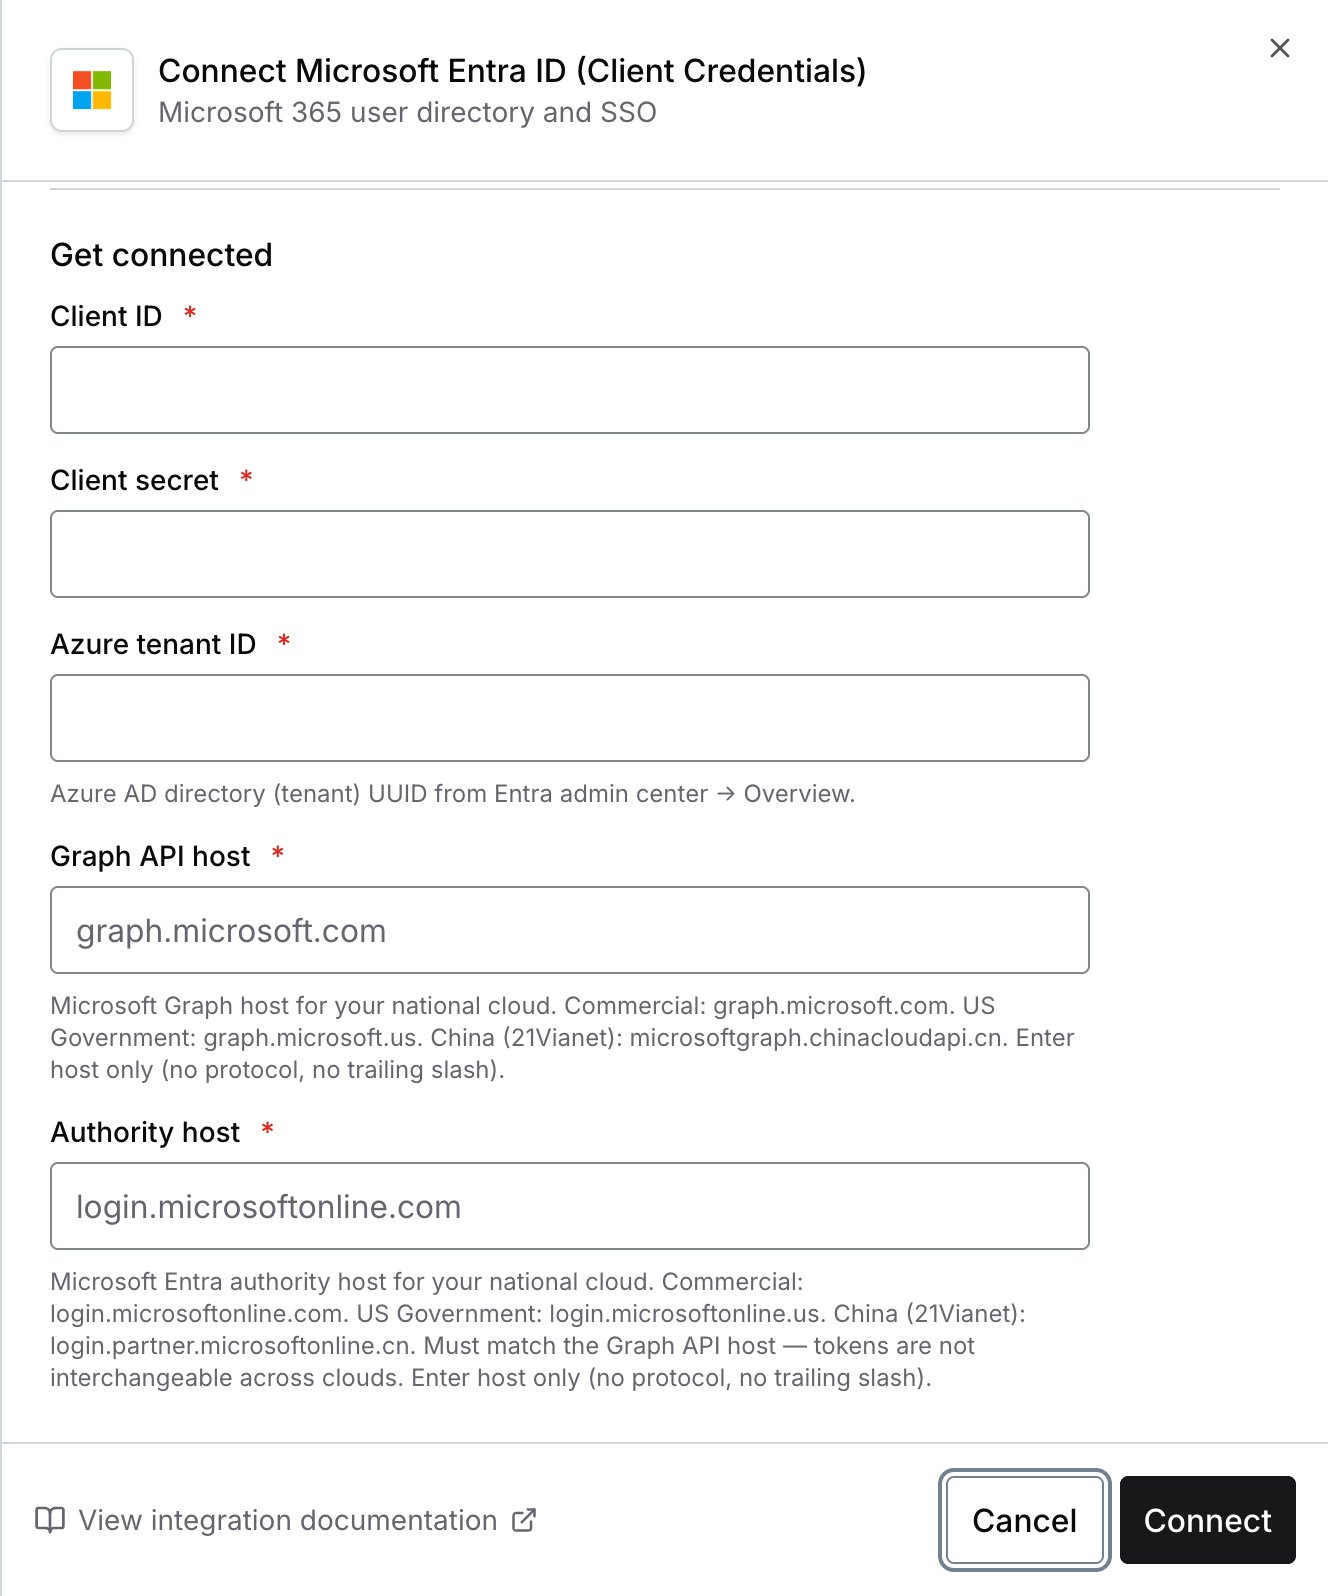 您現已連接至 Microsoft Entra ID (Client Credentials)。
***
## 疑難排解
認證資訊無效或已過期。請檢查:
1. 用戶端金鑰尚未過期或遭到輪替
2. 租用戶 ID 與用戶端 ID 正確無誤
3. 授權主機與您的雲端環境相符
應用程式註冊缺少權限,或尚未授與管理員同意。請確認:
1. **API permissions** 中列出所有必要權限
2. 每項權限的狀態均顯示 **Granted**(綠色核取記號)
3. 管理員同意是在添加權限之後才授與的
如果您在初次同意之後添加了新權限,就必須重新授與管理員同意。
應用程式可能缺少該串流所需的特定權限:
* 沒有使用者 → 缺少 `User.Read.All`
* 沒有安全性警示 → 缺少 `SecurityAlert.Read.All`
* 沒有登入記錄 → 缺少 `AuditLog.Read.All`
* 沒有攻擊模擬結果 → 缺少 `AttackSimulation.Read.All`
* 沒有 Entra ID 裝置 → 缺少 `Device.Read.All`
* 沒有 Intune 受管理裝置 → 缺少 `DeviceManagementManagedDevices.Read.All`
* 沒有風險偵測 → 缺少 `IdentityRiskEvent.Read.All`、添加後未重新授與管理員同意,
或租用戶的授權低於 Microsoft Entra ID P1 的最低要求
Graph API 主機與授權主機可能不相符。兩者必須對應相同的雲端環境(商業、政府等)。
只有在下列三項條件全部成立時,才會提供群組成員資格行動:
1. 應用程式註冊上具有 `GroupMember.ReadWrite.All`,且已授與管理員同意。如果您是最近才添加,請等待最多一小時。
2. 管理員已在連線上指定群組允許清單。
3. 連線處於作用中且狀態正常。
如果您已授與該權限但行動仍無法使用,請重新授與管理員同意 — 每當權限變更時,Microsoft 都要求重新授與。
如果您的租用戶具有依 IP 位址限定範圍的條件式存取原則,該原則可能會封鎖
攜帶此連線認證資訊的要求。大多數租用戶不受影響 — Microsoft Graph 預設
不會依 IP 位址進行限制。如果您確實對服務主體強制執行 IP 範圍原則,
則此整合需要將**兩組**位址加入允許清單,因為設定與
資料同步是從不同的網路發出的。
Living Security 會自行產生此連線的存取權杖並持續更新,因此
權杖要求是從平台自身的位址發出,而不是從您的資料
同步所使用的位址發出。
群組行動則另當別論。預設情況下,它們的路由方式與您的資料同步相同,
並從同步位址發出。只有在管理員將連線切換為直接輸出時,才會改由平台位址發出。
請將兩組位址都添加至條件式存取原則所信任或排除的**具名位置**。權杖要求會送達 `login.microsoftonline.com`,資料要求會送達
`graph.microsoft.com`;兩者都必須通過。
如果只有同步位址被加入允許清單,設定會在取得權杖時失敗,且不會建立
任何連線。如果只有平台位址被加入允許清單,設定會成功,
但每次同步都不會傳回任何記錄。
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.