> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Thiết lập tích hợp Netskope
> Kết nối Netskope với Living Security để thu thập hoạt động web, đám mây, xác thực, bảo vệ dữ liệu và mối đe dọa.
export const PublicIntegrationNextSteps = () => <>
Tài nguyên liên quan
;
export const EgressIpSafelist = ({system}) =>
Hãy thêm cả bốn địa chỉ IP egress đồng bộ của Living Security vào danh sách cho phép trong{' '}
{system}. Nhập từng địa chỉ dưới dạng một máy chủ đơn lẻ với /32 nếu {system} yêu cầu ký hiệu CIDR:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Lưu lượng có thể xuất phát từ bất kỳ địa chỉ nào trong bốn địa chỉ này, vì vậy nếu chỉ đưa một số địa chỉ vào danh sách cho phép, quá trình đồng bộ sẽ thỉnh thoảng bị lỗi. Bốn địa chỉ này giống nhau ở mọi khu vực của Living Security. Xem{' '}
Cấu hình địa chỉ IP egress của Tích hợp
{' '}
để biết danh sách đầy đủ, chính sách thay đổi và cách khắc phục sự cố.
;
export const ConnectInPlatform = ({tile, children}) =>
Bước này do người có quyền truy cập Living Security thực hiện — chủ sở hữu chương trình, hoặc quản trị viên hệ thống nếu người đó đã được mời (thiết lập được ủy quyền).
-
Truy cập Cài đặt → Tích hợp → Danh mục, tìm thẻ{' '}
{tile}, rồi nhấp vào Kết nối.
-
Điền các trường bên dưới, sau đó nhấp vào Kết nối.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Hướng dẫn này dành cho quản trị viên {system} của Quý vị. Hướng dẫn đề cập đến việc tạo thông tin xác thực API trong {system}, thao tác này yêu cầu quyền quản trị đối với {system} — chứ không phải đối với
Living Security Platform.
Nếu Quý vị là chủ sở hữu chương trình của Living Security và không quản trị {system},
vui lòng gửi trang này cho người đảm nhiệm vai trò đó. Người này sẽ hoàn thành Phần A và chuyển lại thông tin xác thực cho Quý vị
(hoặc nhập trực tiếp nếu Quý vị đã mời họ vào nền tảng).
{recommendDelegated && <>
{' '}Do quá trình thiết lập tạo ra tài liệu khóa nhạy cảm, chúng tôi khuyến nghị sử dụng hướng{' '}
thiết lập ủy quyền để khóa bí mật không bao giờ được gửi lại cho Quý vị.
}
;
## Tích hợp này đóng góp những gì
Netskope có thể cung cấp dữ liệu hoạt động web, đám mây, xác thực, bảo vệ dữ liệu và mối đe dọa đã được chuẩn hóa. Các ví dụ đã được xem xét bao gồm:
* `web.ai.visited` — Truy cập trang web AI
* `data.bulk.uploaded` — tải lên dữ liệu số lượng lớn
* `geo.impossible` — di chuyển bất khả thi giữa các lần đăng nhập
Kết nối hiện tại sử dụng REST API v2; một biến thể REST cũ có thể xuất hiện đối với các khách hàng hiện hữu. Xem [cách dữ liệu tích hợp trở thành tín hiệu](/vi/signals/data-sources).
## Living Security cần những gì
| Thông tin xác thực | Mô tả |
| - | - |
| **API token** | Token REST API v2 được tạo từ bảng điều khiển quản trị Netskope |
| **Tenant subdomain** | Tên miền phụ của tenant Netskope của bạn (ví dụ: `acme` từ `acme.goskope.com`) |
**Quyền truy cập endpoint bắt buộc:**
| Endpoint | Mục đích |
| - | - |
| `/api/v2/events/data/alert` | Cảnh báo mối đe dọa, vi phạm chính sách, sự kiện DLP, phát hiện phần mềm độc hại |
| `/api/v2/events/data/page` | Hoạt động web — duyệt web, các trang được cho phép và bị chặn, truy cập ứng dụng đám mây |
**Vai trò bắt buộc:** **Tenant Admin** hoặc vai trò tương đương có quyền truy cập **Settings → Tools**
Tích hợp này yêu cầu **token API v2**, không phải token v1. Token v1 sử dụng xác thực bằng tham số truy vấn và sẽ không hoạt động với endpoint API v2.
### Điều kiện tiên quyết
* Bạn phải có quyền truy cập **Tenant Admin** trong Netskope để quản lý các token REST API.
***
## Phần A — Trong Netskope
*Quản trị viên Netskope của bạn thực hiện các bước này.*
1. Đăng nhập vào bảng điều khiển quản trị Netskope của bạn tại `https://.goskope.com`.
2. Trong thanh điều hướng bên trái, nhấp vào **Settings**.
3. Trong mục **Tools**, chọn **REST API v2**.
1. Nhấp vào **New Token**.
2. Nhập một tên mô tả (ví dụ: `Living Security Platform`).
3. Trong phần quyền truy cập endpoint, bật quyền truy cập cho:
| Endpoint | Quyền truy cập yêu cầu |
| - | - |
| `/api/v2/events/data/alert` | Read |
| `/api/v2/events/data/page` | Read |
Hãy cấp quyền cho **cả hai** endpoint. Chúng cung cấp dữ liệu cho hai luồng riêng biệt — `alerts` và
`events` — và một token chỉ được giới hạn phạm vi cho một trong hai endpoint vẫn kết nối thành công.
Khi đó, luồng tương ứng với endpoint bị thiếu sẽ không trả về dữ liệu nào, và không có lỗi nào
cho bạn biết lý do.
Hai endpoint này là những endpoint duy nhất mà Living Security yêu cầu. Việc không cấp thêm quyền nào ngoài hai endpoint này tuân thủ nguyên tắc đặc quyền tối thiểu.
4. Nhấp vào **Lưu** (hoặc **Generate Token**).
**Hãy sao chép token ngay lập tức** và lưu trữ an toàn.
Netskope chỉ hiển thị giá trị token **một lần duy nhất** khi tạo. Nếu bạn rời khỏi trang mà chưa sao chép, bạn phải xóa token và tạo token mới.
Nếu tenant Netskope của bạn đã bật danh sách cho phép IP, bạn phải thêm các dải IP đầu ra của Living Security.
1. Trong bảng điều khiển quản trị Netskope, đi tới **Settings → Administration → IP Allowlist**.
2. Nếu danh sách cho phép IP đã được bật, hãy thêm từng [địa chỉ IP đầu ra của Living Security](/vi/integrations/managing/egress-ip-addresses) vào danh sách **Custom IP**.
Nếu danh sách cho phép IP được bật, hộp thoại kết nối sẽ thành công, nhưng việc đồng bộ dữ liệu sẽ thất bại với lỗi `401 Unauthorized` cho đến khi các IP chính xác được thêm vào.
Tenant subdomain của bạn là phần tiền tố trong URL bảng điều khiển quản trị Netskope.
Nếu URL bảng điều khiển của bạn là `https://acme.goskope.com`, thì subdomain của bạn là `acme`.
Chỉ nhập subdomain thuần — không có `https://`, không có `.goskope.com`, không có dấu gạch chéo ở cuối.
Hộp thoại kết nối chấp nhận nhiều dạng nhập (subdomain thuần, tên máy chủ đầy đủ hoặc URL đầy đủ) và tự động chuẩn hóa. Tuy nhiên, nên nhập subdomain thuần.
***
## Phần B — Trong Living Security Platform
*Chủ sở hữu chương trình thực hiện bước này, hoặc quản trị viên hệ thống nếu sử dụng thiết lập được ủy quyền.*
| Trường | Giá trị |
| - | - |
| **Khóa API** | Token từ Phần A, Bước 3 |
| **Tenant subdomain** | Subdomain từ Phần A, Bước 5 (ví dụ: `acme`) |
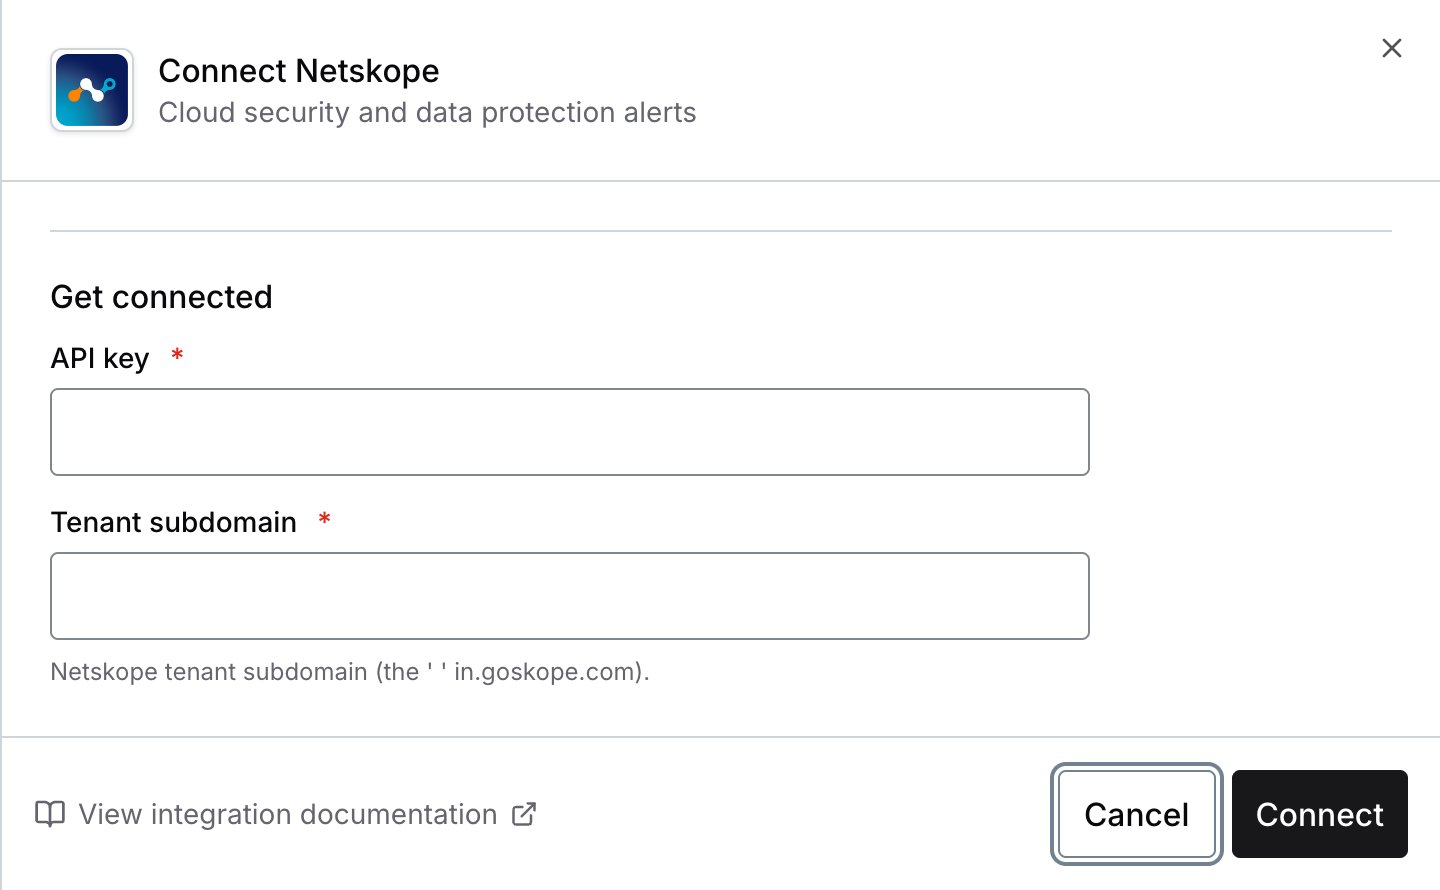 Bây giờ bạn đã được kết nối với Netskope (v2 API).
***
## Khắc phục sự cố
Các nguyên nhân thường gặp:
1. **Token bị thu hồi hoặc hết hạn** — hãy tạo token mới
2. **Sử dụng token v1** — token v1 xác thực qua tham số truy vấn và sẽ không hoạt động với các endpoint v2. Hãy tạo token v2 mới từ **Settings → Tools → REST API v2**
3. **Danh sách cho phép IP chặn các yêu cầu** — nếu tenant của bạn đã bật danh sách cho phép IP, hãy xác minh rằng cả bốn [địa chỉ IP đầu ra của Living Security](/vi/integrations/managing/egress-ip-addresses) đều nằm trong danh sách cho phép
Token được tạo mà không có quyền truy cập vào `/api/v2/events/data/alert` hoặc `/api/v2/events/data/page`. Quyền endpoint của token không thể thay đổi sau khi tạo — hãy tạo token mới có quyền đọc đối với cả hai và kết nối lại.
Token thiếu một trong hai endpoint bắt buộc. Một token chỉ được giới hạn phạm vi cho
`/api/v2/events/data/alert` hoặc chỉ cho `/api/v2/events/data/page` vẫn kết nối được,
và luồng tương ứng với endpoint bị thiếu vẫn trống mà không có thông báo.
Quyền endpoint không thể thay đổi sau khi token được tạo — hãy tạo token
mới có quyền đọc đối với cả hai, sau đó kết nối lại.
Nếu danh sách cho phép IP được bật, các địa chỉ IP đầu ra của Living Security có thể đã thay đổi. Hãy kiểm tra [Cấu hình địa chỉ IP đầu ra của tích hợp](/vi/integrations/managing/egress-ip-addresses) và cập nhật danh sách **Custom IP** cho khớp.
Token v1 và v2 sử dụng các cơ chế xác thực khác nhau:
* **v1**: Tham số truy vấn (`token=...`)
* **v2**: Header (`Netskope-Api-Token: ...`)
Living Security sử dụng xác thực v2. Hãy tạo token mới từ **Settings → Tools → REST API v2** (không phải trang token v1 cũ).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.