> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Netskope integratsiyasini sozlash

> Veb, bulut, autentifikatsiya, ma’lumotlarni himoya qilish va tahdidlar faoliyatini kuzatish uchun Netskope’ni Living Security bilan ulang.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Tegishli resurslar</h2>
    <ul>
      <li>
        <a href="/uz/signals/data-sources">Integrations ma'lumotlari Human Risk Management signallariga qanday aylanishini bilib oling</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Living Security integratsiyalarini o'rganing</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Living Security Platform'ni oching</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Living Security demosini so'rang</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Living Security sinxronizatsiyasining to‘rttala chiquvchi (egress) IP manzilini ham</strong> {system} tizimidagi ruxsat etilganlar ro‘yxatiga (allowlist) qo‘shing.{' '}
    Agar {system} CIDR yozuvini talab qilsa, har birini <code>/32</code> bilan alohida xost sifatida kiriting:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Trafik to‘rttasining istalganidan chiqishi mumkin, shuning uchun ularning faqat bir qismini ruxsat etilganlar ro‘yxatiga kiritish sinxronizatsiyada vaqti-vaqti bilan uzilishlarga sabab bo‘ladi. Bu to‘rtta manzil Living Security’ning barcha mintaqalarida bir xil. To‘liq ro‘yxat, o‘zgartirish siyosati va nosozliklarni bartaraf etish bo‘yicha{' '}
    <a href="/uz/integrations/managing/egress-ip-addresses">
      Configuring Integration Egress IP Addresses
    </a>{' '}
    bo‘limiga qarang.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Living Security Platform'da hisob ma'lumotlarini kiriting">
    <p>
      Living Security'ga kirish huquqiga ega bo'lgan shaxs — dastur egasi yoki (agar taklif qilingan bo'lsa)
      tizim administratori tomonidan bajariladi (topshirilgan sozlash).
    </p>
    <ol>
      <li>
        <strong>Settings → Integrations → Catalog</strong> bo'limiga o'ting, <strong>{tile}</strong>{' '}
        kartasini toping va <strong>Connect</strong> tugmasini bosing.
      </li>
      <li>
        Quyidagi maydonlarni to'ldiring, so'ng <strong>Connect</strong> tugmasini bosing.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Ushbu qo‘llanma {system} administratoriga mo‘ljallangan.</strong> Unda {system} ichida API
      hisob ma’lumotlarini yaratish tartibi bayon etilgan; buning uchun {system} tizimiga administrator
      sifatida kirish huquqi talab etiladi, Living Security Platform’ga esa talab etilmaydi.
    </p>
    <p>
      Agar siz Living Security’da <strong>dastur egasi</strong> bo‘lsangiz va {system} tizimini
      boshqarmasangiz, ushbu sahifani uni boshqaradigan shaxsga yuboring. U A qismini bajaradi va hisob ma’lumotlarini sizga qaytaradi
      (yoki agar siz uni platformaga taklif qilgan bo‘lsangiz, ularni bevosita o‘zi kiritadi).
      {recommendDelegated && <>
          {' '}Sozlash jarayonida maxfiy kalit ma’lumotlari hosil bo‘lgani uchun, maxfiy kalit sizga qayta yuborilmasligi uchun{' '}
          <strong>delegated setup</strong> usulidan foydalanishni tavsiya etamiz.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Ushbu integratsiya nimalarni taqdim etadi

Netskope normallashtirilgan veb, bulut, autentifikatsiya, ma’lumotlarni himoya qilish va tahdidlar faoliyati ma’lumotlarini taqdim etishi mumkin. Ko‘rib chiqilgan misollar:

* `web.ai.visited` — AI veb-saytiga kirilgan
* `data.bulk.uploaded` — ma’lumotlarni ommaviy yuklash
* `geo.impossible` — tizimga kirishlar orasida imkonsiz joy almashish (impossible travel)

Joriy ulanish REST API v2 dan foydalanadi; mavjud mijozlar uchun eski REST varianti ko‘rinishi mumkin. [Integratsiya ma’lumotlari qanday qilib Signals’ga aylanishi](/uz/signals/data-sources) bilan tanishing.

## Living Security uchun nimalar talab qilinadi

| Hisob ma’lumoti | Tavsif |
| - | - |
| **API token** | Netskope administrator konsolida yaratilgan REST API v2 tokeni |
| **Tenant subdomain** | Netskope tenantingizning subdomeni (masalan, `acme` — `acme.goskope.com` dan) |

**Zarur endpoint ruxsatlari:**

| Endpoint | Maqsadi |
| - | - |
| `/api/v2/events/data/alert` | Tahdid haqidagi ogohlantirishlar, siyosat buzilishlari, DLP hodisalari, zararli dastur aniqlanishlari |
| `/api/v2/events/data/page` | Veb-faoliyat — brauzerda ko‘rish, ruxsat etilgan va bloklangan saytlar, bulut ilovalariga kirish |

**Talab etiladigan rol:** **Tenant Admin** yoki **Settings → Tools** bo‘limiga kirish huquqiga ega unga teng rol

<Note>
  Ushbu integratsiya **v2 API tokenini** talab qiladi, v1 tokenini emas. V1 tokenlari so‘rov parametri orqali autentifikatsiyadan foydalanadi va v2 API endpointi bilan ishlamaydi.
</Note>

### Dastlabki shartlar

* REST API tokenlarini boshqarish uchun Netskope’da **Tenant Admin** huquqiga ega bo‘lishingiz kerak.

***

## A qism — Netskope’da

*Ushbu qadamlarni Netskope administratoringiz bajaradi.*

<Steps>
  <Step title="REST API v2 token boshqaruviga o‘ting">
    1. Netskope administrator konsoliga `https://<tenant>.goskope.com` manzili orqali kiring.
    2. Chap navigatsiya panelida **Settings** tugmasini bosing.
    3. **Tools** ostida **REST API v2** ni tanlang.
  </Step>

  <Step title="Yangi token yarating">
    1. **New Token** tugmasini bosing.
    2. Tavsiflovchi nom kiriting (masalan, `Living Security Platform`).
    3. Endpointga ruxsat bo‘limida quyidagilarga ruxsatni yoqing:

    | Endpoint | Zarur ruxsat |
    | - | - |
    | `/api/v2/events/data/alert` | Read |
    | `/api/v2/events/data/page` | Read |

    <Warning>
      **Ikkala** endpointga ham ruxsat bering. Ular ikkita alohida oqimni — `alerts` va
      `events` ni — ta’minlaydi, va faqat bittasiga ruxsat berilgan token baribir muvaffaqiyatli ulanadi.
      Yetishmayotgan endpoint ortidagi oqim esa hech narsa qaytarmaydi, sababini
      ko‘rsatuvchi xato ham chiqmaydi.
    </Warning>

    <Note>
      Living Security uchun faqat shu ikkita endpoint talab qilinadi. Ulardan ortiq
      ruxsat bermaslik minimal huquqlar tamoyiliga mos keladi.
    </Note>

    4. **Save** (yoki **Generate Token**) tugmasini bosing.
  </Step>

  <Step title="Tokenni nusxalab saqlang">
    **Tokenni darhol nusxalang** va xavfsiz joyda saqlang.

    <Warning>
      Netskope token qiymatini yaratilganda **faqat bir marta** ko‘rsatadi. Agar uni nusxalamasdan sahifadan chiqib ketsangiz, tokenni o‘chirib, yangisini yaratishingiz kerak bo‘ladi.
    </Warning>
  </Step>

  <Step title="IP allowlist’ni sozlang (agar qo‘llanilsa)">
    Agar Netskope tenantingizda IP allowlisting yoqilgan bo‘lsa, Living Security’ning chiquvchi (egress) IP diapazonlarini qo‘shishingiz kerak.

    1. Netskope administrator konsolida **Settings → Administration → IP Allowlist** bo‘limiga o‘ting.
    2. Agar IP allowlisting yoqilgan bo‘lsa, har bir [Living Security egress IP manzilini](/uz/integrations/managing/egress-ip-addresses) **Custom IP** ro‘yxatiga qo‘shing.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Agar IP allowlisting yoqilgan bo‘lsa, ulanish oynasi muvaffaqiyatli ishlaydi, lekin to‘g‘ri IP manzillar qo‘shilmaguncha ma’lumotlar sinxronizatsiyasi `401 Unauthorized` xatosi bilan tugaydi.
    </Warning>
  </Step>

  <Step title="Tenant subdomeningizni aniqlang">
    Tenant subdomeningiz — Netskope administrator konsoli URL manzilining prefiksidir.

    Agar konsol URL manzilingiz `https://acme.goskope.com` bo‘lsa, subdomeningiz `acme` bo‘ladi.

    Faqat oddiy subdomenni kiriting — `https://` ham, `.goskope.com` ham, oxirida qiyshiq chiziq ham bo‘lmasin.

    <Note>
      Ulanish oynasi bir nechta kiritish shaklini (oddiy subdomen, to‘liq hostname yoki to‘liq URL) qabul qiladi va avtomatik normallashtiradi. Biroq oddiy subdomenni kiritish tavsiya etiladi.
    </Note>
  </Step>
</Steps>

***

## B qism — Living Security Platform’da

*Bu qadamni dastur egasi yoki, agar delegatsiya qilingan sozlash qo‘llanilsa, tizim administratori bajaradi.*

<Steps>
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Maydon | Qiymat |
    | - | - |
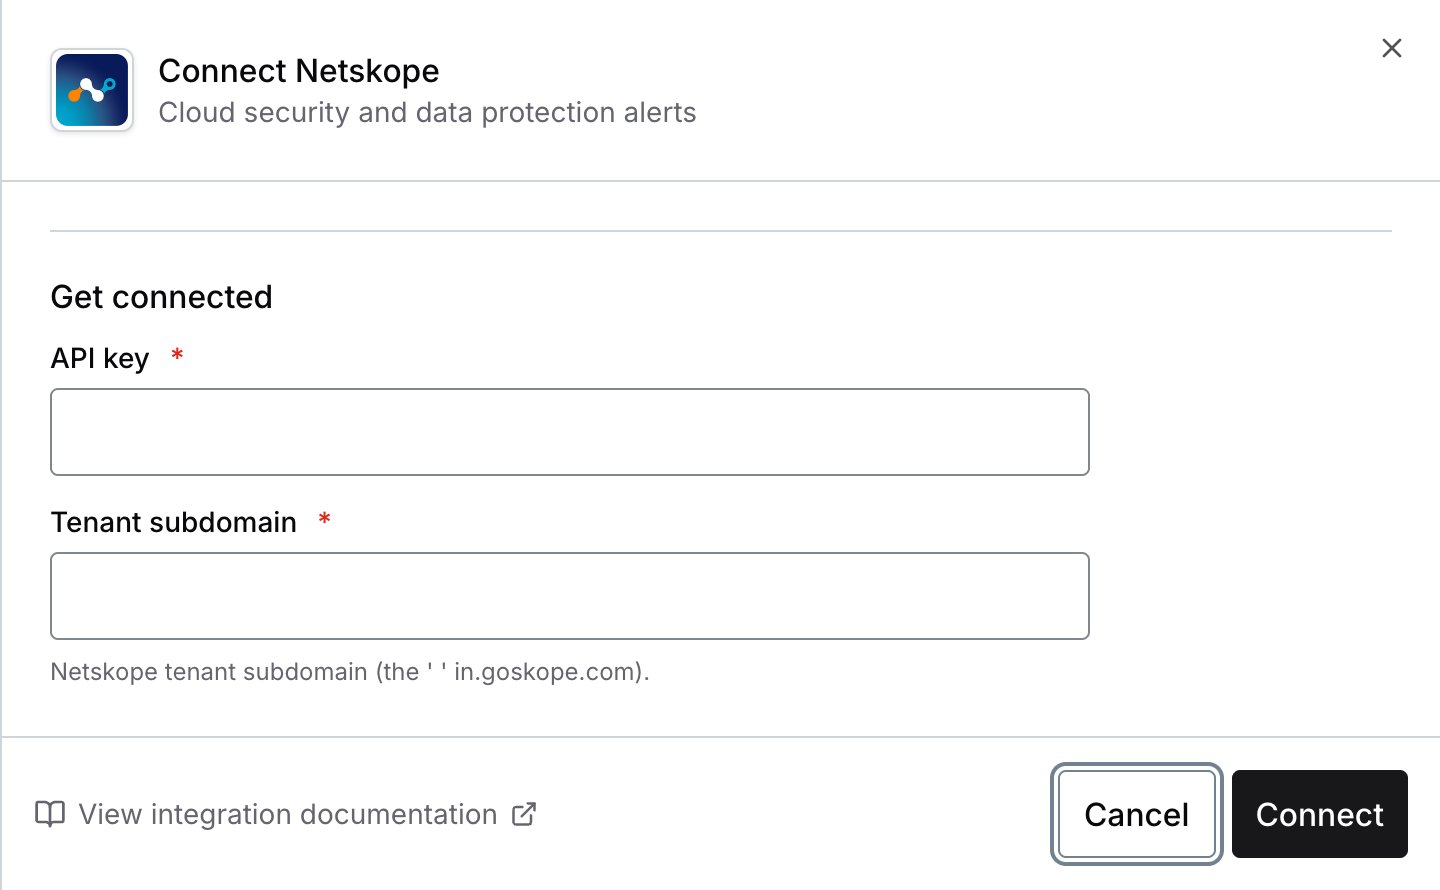
    | **API key** | A qismi, 3-qadamdagi token |
    | **Tenant subdomain** | A qismi, 5-qadamdagi subdomen (masalan, `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Netskope v2 API uchun Living Security ulanish oynasi" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Endi Netskope (v2 API) ulandi.

***

## Nosozliklarni bartaraf etish

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Odatiy sabablar:

    1. **Token bekor qilingan yoki muddati tugagan** — yangi token yarating
    2. **v1 tokenidan foydalanilmoqda** — v1 tokenlari so‘rov parametri orqali autentifikatsiya qiladi va v2 endpointlari bilan ishlamaydi. **Settings → Tools → REST API v2** bo‘limidan yangi v2 tokenini yarating
    3. **IP allowlist so‘rovlarni bloklamoqda** — agar tenantingizda IP allowlisting yoqilgan bo‘lsa, [Living Security egress IP manzillarining](/uz/integrations/managing/egress-ip-addresses) to‘rttalasi ham allowlist’da ekanini tekshiring
  </Accordion>

  <Accordion title="403 Forbidden">
    Token `/api/v2/events/data/alert` yoki `/api/v2/events/data/page` ga ruxsatsiz yaratilgan. Tokenning endpoint ruxsatlarini yaratilgandan keyin o‘zgartirib bo‘lmaydi — ikkalasiga ham read ruxsati bilan yangi token yarating va qayta ulaning.
  </Accordion>

  <Accordion title="Alerts arrive but web activity is missing (or the reverse)">
    Tokenda ikki zarur endpointdan biri yetishmaydi. Faqat
    `/api/v2/events/data/alert` yoki faqat `/api/v2/events/data/page` ga ruxsat berilgan token baribir ulanadi,
    va yetishmayotgan endpoint ortidagi oqim indamay bo‘sh qoladi.

    Endpoint ruxsatlarini token yaratilgandan keyin o‘zgartirib bo‘lmaydi — ikkalasiga ham
    read ruxsati bilan yangi token yarating, so‘ng qayta ulaning.
  </Accordion>

  <Accordion title="Syncs worked but now fail with 401">
    Agar IP allowlisting yoqilgan bo‘lsa, Living Security’ning egress IP manzillari o‘zgargan bo‘lishi mumkin. [Configuring Integration Egress IP Addresses](/uz/integrations/managing/egress-ip-addresses) sahifasini tekshiring va **Custom IP** ro‘yxatini shunga mos ravishda yangilang.
  </Accordion>

  <Accordion title="Using a v1 token instead of v2">
    V1 va v2 tokenlari turli autentifikatsiya mexanizmlaridan foydalanadi:

    * **v1**: So‘rov parametri (`token=...`)
    * **v2**: Sarlavha (`Netskope-Api-Token: ...`)

    Living Security v2 autentifikatsiyasidan foydalanadi. Yangi tokenni **Settings → Tools → REST API v2** bo‘limidan yarating (eski v1 token sahifasidan emas).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.