> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Налаштування інтеграції з Netskope

> Підключіть Netskope до Living Security для отримання даних про вебактивність, хмарну активність, автентифікацію, захист даних і загрози.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Пов’язані ресурси</h2>
    <ul>
      <li>
        <a href="/uk/signals/data-sources">Дізнайтеся, як дані інтеграцій перетворюються на сигнали Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Ознайомтеся з інтеграціями Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Відкрийте Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Замовте демонстрацію Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Додайте всі чотири вихідні IP-адреси синхронізації Living Security</strong> до списку дозволених у{' '}
    {system}. Вводьте кожну адресу як окремий вузол із суфіксом <code>/32</code>, якщо {system} очікує нотацію CIDR:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Трафік може надходити з будь-якої з цих чотирьох адрес, тому додавання до списку дозволених лише частини з них спричиняє періодичні збої синхронізації. Ці чотири адреси однакові в усіх регіонах Living Security. Повний перелік, політику змін і усунення несправностей див. у статті{' '}
    <a href="/uk/integrations/managing/egress-ip-addresses">
      Configuring Integration Egress IP Addresses
    </a>.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Введіть облікові дані в Living Security Platform">
    <p>
      Виконується особою, яка має доступ до Living Security, — власником програми або
      системним адміністратором, якщо його було запрошено (делеговане налаштування).
    </p>
    <ol>
      <li>
        Перейдіть до <strong>Settings → Integrations → Catalog</strong>, знайдіть плитку{' '}
        <strong>{tile}</strong> і натисніть <strong>Connect</strong>.
      </li>
      <li>
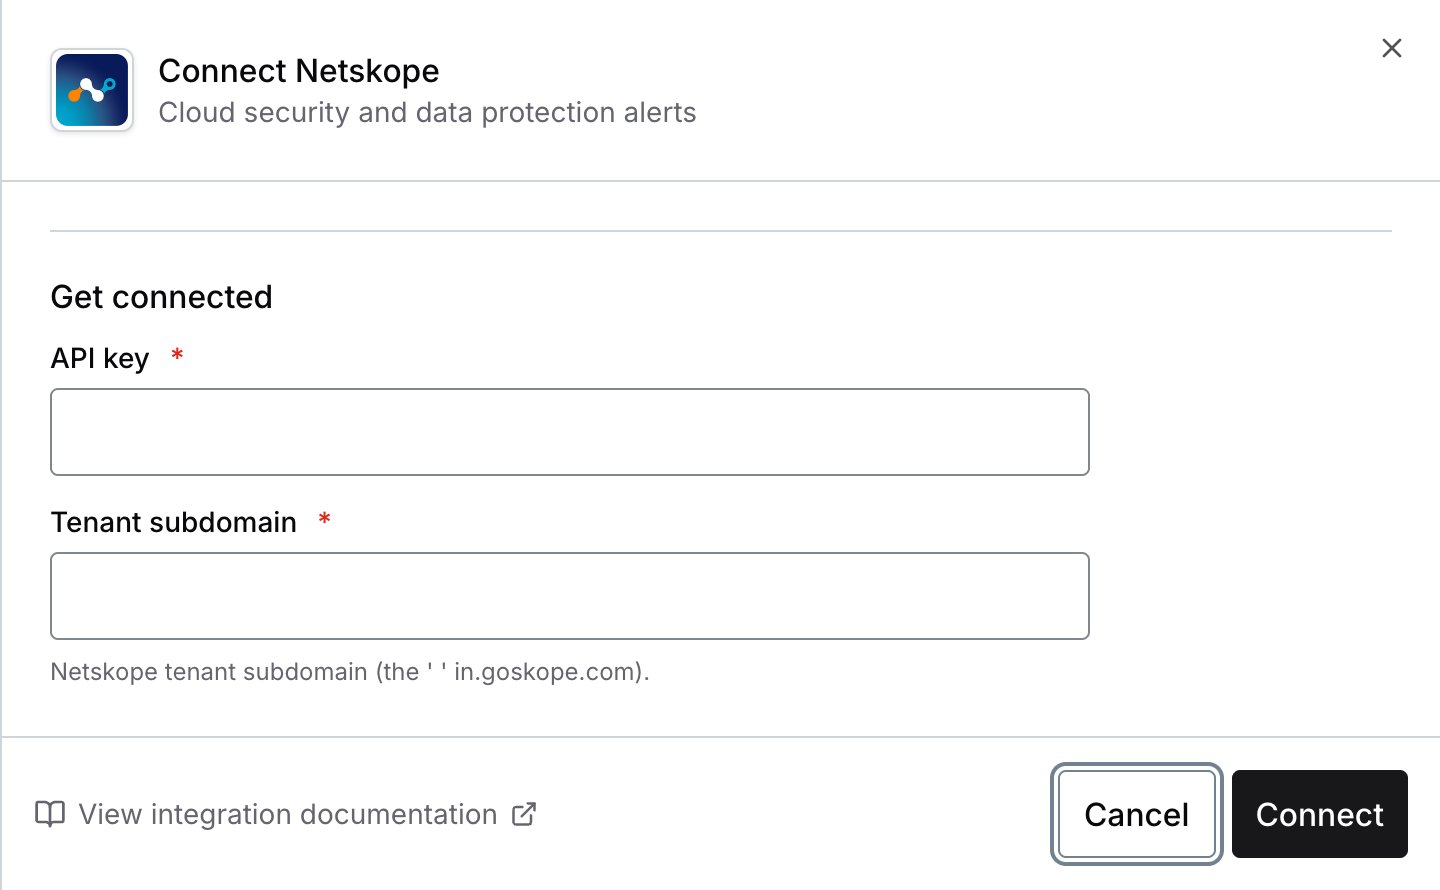
        Заповніть наведені нижче поля, а потім натисніть <strong>Connect</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Цей посібник призначений для вашого адміністратора {system}.</strong> Він описує створення облікових даних API
      в {system}, для чого потрібен адміністративний доступ до {system}, а не до
      Living Security Platform.
    </p>
    <p>
      Якщо ви є <strong>власником програми</strong> Living Security і не адмініструєте {system},
      надішліть цю сторінку тому, хто це робить. Він виконає частину A і передасть вам облікові дані
      (або введе їх безпосередньо, якщо ви запросили його до платформи).
      {recommendDelegated && <>
          {' '}Оскільки під час налаштування створюється конфіденційний ключовий матеріал, ми рекомендуємо скористатися{' '}
          <strong>делегованим налаштуванням</strong>, щоб секрет ніколи не надсилався вам.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Який внесок робить ця інтеграція

Netskope може передавати нормалізовані дані про вебактивність, хмарну активність, автентифікацію, захист даних і загрози. Перевірені приклади:

* `web.ai.visited` — відвідано вебсайт зі штучним інтелектом
* `data.bulk.uploaded` — масове завантаження даних
* `geo.impossible` — неможлива подорож між входами в систему

Поточне підключення використовує REST API v2; для наявних клієнтів може відображатися застарілий варіант REST. Див. [як дані інтеграцій перетворюються на сигнали](/uk/signals/data-sources).

## Що потрібно для Living Security

| Облікові дані | Опис |
| - | - |
| **API token** | Токен REST API v2, згенерований в адміністративній консолі Netskope |
| **Tenant subdomain** | Субдомен вашого тенанта Netskope (наприклад, `acme` з `acme.goskope.com`) |

**Необхідний доступ до кінцевих точок:**

| Кінцева точка | Призначення |
| - | - |
| `/api/v2/events/data/alert` | Сповіщення про загрози, порушення політик, події DLP, виявлення шкідливого ПЗ |
| `/api/v2/events/data/page` | Вебактивність — перегляд сторінок, дозволені та заблоковані сайти, доступ до хмарних застосунків |

**Необхідна роль:** **Tenant Admin** або еквівалентна роль із доступом до **Settings → Tools**

<Note>
  Для цієї інтеграції потрібен **токен API v2**, а не токен v1. Токени v1 використовують автентифікацію через параметр запиту і не працюватимуть із кінцевою точкою API v2.
</Note>

### Попередні вимоги

* Для керування токенами REST API вам потрібен доступ **Tenant Admin** у Netskope.

***

## Частина A — у Netskope

*Ці кроки виконує адміністратор Netskope.*

<Steps>
  <Step title="Перейдіть до керування токенами REST API v2">
    1. Увійдіть в адміністративну консоль Netskope за адресою `https://<tenant>.goskope.com`.
    2. У лівій навігації натисніть **Settings**.
    3. У розділі **Tools** виберіть **REST API v2**.
  </Step>

  <Step title="Створіть новий токен">
    1. Натисніть **New Token**.
    2. Введіть описову назву (наприклад, `Living Security Platform`).
    3. У розділі доступу до кінцевих точок увімкніть доступ до:

    | Кінцева точка | Необхідний доступ |
    | - | - |
    | `/api/v2/events/data/alert` | Читання |
    | `/api/v2/events/data/page` | Читання |

    <Warning>
      Надайте доступ до **обох** кінцевих точок. Вони живлять два окремі потоки — `alerts` і
      `events` — а токен, обмежений лише однією з них, усе одно підключається успішно.
      Потік, що залежить від відсутньої кінцевої точки, тоді не повертає даних, і жодна помилка
      не вкаже на причину.
    </Warning>

    <Note>
      Це єдині кінцеві точки, які потрібні Living Security. Якщо не надавати нічого
      понад них, дотримується принцип найменших привілеїв.
    </Note>

    4. Натисніть **Save** (або **Generate Token**).
  </Step>

  <Step title="Скопіюйте й збережіть токен">
    **Негайно скопіюйте токен** і надійно збережіть його.

    <Warning>
      Netskope показує значення токена **лише один раз** — під час створення. Якщо ви залишите сторінку, не скопіювавши його, вам доведеться видалити токен і створити новий.
    </Warning>
  </Step>

  <Step title="Налаштуйте список дозволених IP-адрес (за потреби)">
    Якщо у вашому тенанті Netskope ввімкнено список дозволених IP-адрес, потрібно додати до нього діапазони вихідних IP-адрес Living Security.

    1. В адміністративній консолі Netskope перейдіть до **Settings → Administration → IP Allowlist**.
    2. Якщо список дозволених IP-адрес увімкнено, додайте кожну [вихідну IP-адресу Living Security](/uk/integrations/managing/egress-ip-addresses) до списку **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Якщо список дозволених IP-адрес увімкнено, діалогове вікно підключення відобразить успіх, але синхронізація даних завершуватиметься помилкою `401 Unauthorized`, доки не буде додано правильні IP-адреси.
    </Warning>
  </Step>

  <Step title="Визначте субдомен вашого тенанта">
    Субдомен вашого тенанта — це префікс URL-адреси адміністративної консолі Netskope.

    Якщо URL-адреса вашої консолі — `https://acme.goskope.com`, то ваш субдомен — `acme`.

    Вводьте лише сам субдомен — без `https://`, без `.goskope.com`, без кінцевої похилої риски.

    <Note>
      Діалогове вікно підключення приймає кілька форм введення (сам субдомен, повне ім’я хоста або повну URL-адресу) та автоматично нормалізує їх. Проте рекомендується вводити саме субдомен.
    </Note>
  </Step>
</Steps>

***

## Частина B — у Living Security Platform

*Цей крок виконує власник програми або системний адміністратор, якщо використовується делеговане налаштування.*

<Steps>
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Поле | Значення |
    | - | - |
    | **API key** | Токен із частини A, крок 3 |
    | **Tenant subdomain** | Субдомен із частини A, крок 5 (наприклад, `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Діалогове вікно підключення Living Security для Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Тепер підключення до Netskope (v2 API) виконано.

***

## Усунення несправностей

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Поширені причини:

    1. **Токен відкликано або термін його дії минув** — згенеруйте новий токен
    2. **Використовується токен v1** — токени v1 автентифікуються через параметр запиту і не працюватимуть із кінцевими точками v2. Згенеруйте новий токен v2 у **Settings → Tools → REST API v2**
    3. **Запити блокує список дозволених IP-адрес** — якщо у вашому тенанті ввімкнено список дозволених IP-адрес, переконайтеся, що всі чотири [вихідні IP-адреси Living Security](/uk/integrations/managing/egress-ip-addresses) є в цьому списку
  </Accordion>

  <Accordion title="403 Forbidden">
    Токен створено без доступу до `/api/v2/events/data/alert` або `/api/v2/events/data/page`. Дозволи токена на кінцеві точки неможливо змінити після створення — створіть новий токен із доступом на читання до обох і повторно підключіться.
  </Accordion>

  <Accordion title="Сповіщення надходять, але дані про вебактивність відсутні (або навпаки)">
    У токена немає доступу до однієї з двох необхідних кінцевих точок. Токен, обмежений лише
    `/api/v2/events/data/alert` або лише `/api/v2/events/data/page`, усе одно підключається,
    а потік, що залежить від відсутньої кінцевої точки, залишається порожнім без жодних повідомлень.

    Дозволи на кінцеві точки неможливо змінити після створення токена — згенеруйте новий
    токен із доступом на читання до обох, а потім повторно підключіться.
  </Accordion>

  <Accordion title="Синхронізація працювала, але тепер завершується помилкою 401">
    Якщо ввімкнено список дозволених IP-адрес, вихідні IP-адреси Living Security могли змінитися. Перегляньте [Configuring Integration Egress IP Addresses](/uk/integrations/managing/egress-ip-addresses) і оновіть список **Custom IP** відповідно.
  </Accordion>

  <Accordion title="Використання токена v1 замість v2">
    Токени v1 і v2 використовують різні механізми автентифікації:

    * **v1**: параметр запиту (`token=...`)
    * **v2**: заголовок (`Netskope-Api-Token: ...`)

    Living Security використовує автентифікацію v2. Згенеруйте новий токен у **Settings → Tools → REST API v2** (а не на сторінці застарілого токена v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.