> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Netskope entegrasyonu kurulumu

> Web, bulut, kimlik doğrulama, veri koruma ve tehdit etkinlikleri için Netskope'u Living Security'ye bağlayın.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>İlgili kaynaklar</h2>
    <ul>
      <li>
        <a href="/tr/signals/data-sources">Entegrasyon verilerinin İnsan Riski Yönetimi sinyallerine nasıl dönüştüğünü öğrenin</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Living Security entegrasyonlarını keşfedin</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Living Security Platform'u açın</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Living Security demosu talep edin</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Living Security eşitleme çıkış IP adreslerinin dördünü de</strong> {system} içindeki izin listesine ekleyin. {system} CIDR gösterimi bekliyorsa her adresi tek bir ana bilgisayar olarak <code>/32</code> ile girin:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Trafik dört adresten herhangi birinden çıkabilir; bu nedenle yalnızca bazılarını izin listesine eklemek aralıklı eşitleme hatalarına yol açar. Bu dört adres, Living Security'nin tüm bölgelerinde aynıdır. Tam liste, değişiklik politikası ve sorun giderme için{' '}
    <a href="/tr/integrations/managing/egress-ip-addresses">
      Entegrasyon Çıkış IP Adreslerini Yapılandırma
    </a>{' '}
    sayfasına bakın.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Living Security Platform'da kimlik bilgilerini girin">
    <p>
      Bu adım, Living Security erişimine sahip kişi tarafından tamamlanır: program sahibi veya davet edilmişse sistem
      yöneticisi (yetki devredilmiş kurulum).
    </p>
    <ol>
      <li>
        <strong>Ayarları → Entegrasyonları → Kataloğu</strong> bölümüne gidin, <strong>{tile}</strong>{' '}
        kutucuğunu bulun ve <strong>Bağlantısı</strong> düğmesine tıklayın.
      </li>
      <li>
        Aşağıdaki alanları doldurun, ardından <strong>Bağlantısı</strong> düğmesine tıklayın.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Bu kılavuz, {system} yöneticiniz içindir.</strong> Kılavuzda, {system} içinde API
      kimlik bilgilerinin oluşturulması anlatılmaktadır; bu işlem için Living Security Platform'a değil,
      {system} sistemine yönetici erişimi gereklidir.
    </p>
    <p>
      Living Security <strong>program sahibiyseniz</strong> ve {system} sistemini yönetmiyorsanız,
      bu sayfayı sistemi yöneten kişiye iletin. İlgili kişi A Bölümü'nü tamamlar ve kimlik bilgilerini size geri iletir
      (veya platforma davet ettiyseniz bilgileri doğrudan kendisi girer).
      {recommendDelegated && <>
          {' '}Kurulum hassas anahtar materyali ürettiğinden, gizli anahtarın size geri gönderilmemesi için{' '}
          <strong>yetkilendirilmiş kurulum</strong> yolunu öneririz.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Bu entegrasyonun sağladığı katkılar

Netskope, normalleştirilmiş web, bulut, kimlik doğrulama, veri koruma ve tehdit etkinliklerine katkı sağlayabilir. İncelenen örnekler şunlardır:

* `web.ai.visited` — Yapay zekâ web sitesi ziyaret edildi
* `data.bulk.uploaded` — toplu veri yüklemesi
* `geo.impossible` — oturum açma işlemleri arasında imkânsız seyahat

Mevcut bağlantı REST API v2 kullanır; mevcut müşteriler için eski bir REST varyantı görünebilir. Bkz. [entegrasyon verilerinin Sinyaller'e dönüşme şekli](/tr/signals/data-sources).

## Living Security'nin gereksinimleri

| Kimlik bilgisi | Açıklama |
| - | - |
| **API token** | Netskope yönetici konsolunda oluşturulan bir REST API v2 token'ı |
| **Tenant subdomain** | Netskope kiracınızın alt alan adı (ör. `acme.goskope.com` içindeki `acme`) |

**Gerekli uç nokta erişimi:**

| Uç nokta | Amaç |
| - | - |
| `/api/v2/events/data/alert` | Tehdit uyarıları, ilke ihlalleri, DLP olayları, kötü amaçlı yazılım tespitleri |
| `/api/v2/events/data/page` | Web etkinliği — gezinme, izin verilen ve engellenen siteler, bulut uygulaması erişimi |

**Gerekli rol:** **Tenant Admin** veya **Settings → Tools** bölümüne erişimi olan eşdeğer bir rol

<Note>
  Bu entegrasyon, v1 token'ı değil, **v2 API token'ı** gerektirir. V1 token'ları sorgu parametresiyle kimlik doğrulaması kullanır ve v2 API uç noktasıyla çalışmaz.
</Note>

### Ön koşullar

* REST API token'larını yönetmek için Netskope'ta **Tenant Admin** erişiminiz olmalıdır.

***

## Bölüm A — Netskope'ta

*Bu adımlar Netskope yöneticiniz tarafından tamamlanır.*

<Steps>
  <Step title="REST API v2 Token Management sayfasına gidin">
    1. `https://<tenant>.goskope.com` adresindeki Netskope yönetici konsolunda oturum açın.
    2. Sol gezinme bölümünde **Settings** öğesine tıklayın.
    3. **Tools** altında **REST API v2** öğesini seçin.
  </Step>

  <Step title="Yeni bir token oluşturun">
    1. **New Token** öğesine tıklayın.
    2. Açıklayıcı bir ad girin (ör. `Living Security Platform`).
    3. Uç nokta erişimi altında aşağıdakilere erişimi etkinleştirin:

    | Uç nokta | Gerekli erişim |
    | - | - |
    | `/api/v2/events/data/alert` | Okuma |
    | `/api/v2/events/data/page` | Okuma |

    <Warning>
      **Her iki** uç noktaya da erişim verin. Bunlar `alerts` ve
      `events` adlı iki ayrı akışı besler ve yalnızca birini kapsayan bir token yine de başarıyla bağlanır.
      Eksik uç noktanın arkasındaki akış ise nedenini belirten bir hata olmaksızın hiçbir şey döndürmez.
    </Warning>

    <Note>
      Living Security için gerekli olan tek uç noktalar bu ikisidir. Bunların ötesinde hiçbir şey vermemek, en az ayrıcalık ilkesine uygundur.
    </Note>

    4. **Save** (veya **Generate Token**) öğesine tıklayın.
  </Step>

  <Step title="Token'ınızı kopyalayın ve kaydedin">
    **Token'ı hemen kopyalayın** ve güvenli bir yerde saklayın.

    <Warning>
      Netskope, token değerini oluşturulma sırasında **yalnızca bir kez** gösterir. Kopyalamadan başka bir sayfaya geçerseniz token'ı silmeniz ve yenisini oluşturmanız gerekir.
    </Warning>
  </Step>

  <Step title="IP izin listesini yapılandırın (varsa)">
    Netskope kiracınızda IP izin listesi etkinse Living Security'nin çıkış IP aralıklarını eklemeniz gerekir.

    1. Netskope yönetici konsolunda **Settings → Administration → IP Allowlist** yolunu izleyin.
    2. IP izin listesi etkinse her bir [Living Security çıkış IP adresini](/tr/integrations/managing/egress-ip-addresses) **Custom IP** listesine ekleyin.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      IP izin listesi etkinse bağlantı iletişim kutusu başarılı olur ancak doğru IP'ler eklenene kadar veri senkronizasyonları `401 Unauthorized` hatasıyla başarısız olur.
    </Warning>
  </Step>

  <Step title="Kiracı alt alan adınızı belirleyin">
    Kiracı alt alan adınız, Netskope yönetici konsolu URL'nizin ön ekidir.

    Konsol URL'niz `https://acme.goskope.com` ise alt alan adınız `acme` olur.

    Yalnızca alt alan adını girin — `https://` yok, `.goskope.com` yok, sonda eğik çizgi yok.

    <Note>
      Bağlantı iletişim kutusu birkaç giriş biçimini (yalnızca alt alan adı, tam ana bilgisayar adı veya tam URL) kabul eder ve otomatik olarak normalleştirir. Ancak yalnızca alt alan adının girilmesi önerilir.
    </Note>
  </Step>
</Steps>

***

## Bölüm B — Living Security Platform'da

*Bu adımı program sahibi veya devredilmiş kurulum kullanılıyorsa sistem yöneticisi tamamlar.*

<Steps>
  <ConnectInPlatform tile="Netskope (v2 API)">
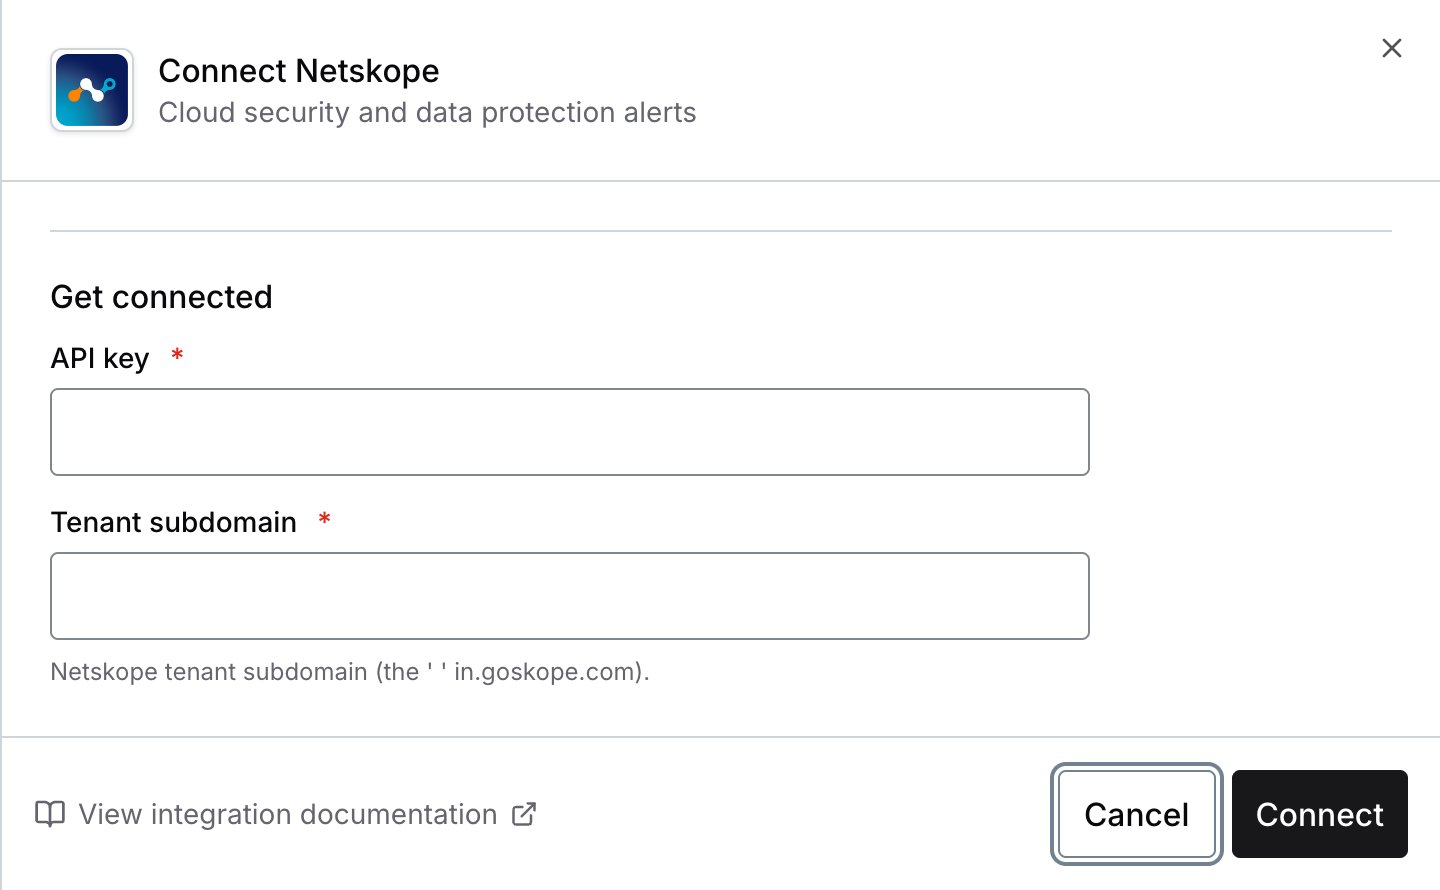
    | Alan | Değer |
    | - | - |
    | **API anahtarı** | Bölüm A, Adım 3'teki token |
    | **Tenant subdomain** | Bölüm A, Adım 5'teki alt alan adı (ör. `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Netskope v2 API için Living Security bağlantı iletişim kutusu" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Artık Netskope'a (v2 API) bağlandınız.

***

## Sorun giderme

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Yaygın nedenler:

    1. **Token iptal edilmiş veya süresi dolmuş** — yeni bir token oluşturun
    2. **v1 token kullanılıyor** — v1 token'ları sorgu parametresiyle kimlik doğrular ve v2 uç noktalarıyla çalışmaz. **Settings → Tools → REST API v2** bölümünden yeni bir v2 token'ı oluşturun
    3. **IP izin listesi istekleri engelliyor** — kiracınızda IP izin listesi etkinse dört [Living Security çıkış IP adresinin](/tr/integrations/managing/egress-ip-addresses) tümünün izin listesinde olduğunu doğrulayın
  </Accordion>

  <Accordion title="403 Forbidden">
    Token, `/api/v2/events/data/alert` veya `/api/v2/events/data/page` erişimi olmadan oluşturulmuş. Token uç nokta izinleri oluşturulduktan sonra değiştirilemez — her ikisine de okuma erişimi olan yeni bir token oluşturun ve yeniden bağlanın.
  </Accordion>

  <Accordion title="Uyarılar geliyor ancak web etkinliği eksik (veya tersi)">
    Token, gerekli iki uç noktadan birine sahip değil. Yalnızca
    `/api/v2/events/data/alert` veya yalnızca `/api/v2/events/data/page` kapsamına sahip bir token yine de bağlanır
    ve eksik uç noktanın arkasındaki akış sessizce boş kalır.

    Uç nokta izinleri token oluşturulduktan sonra değiştirilemez — her ikisine de okuma erişimi olan yeni bir
    token oluşturun, ardından yeniden bağlanın.
  </Accordion>

  <Accordion title="Senkronizasyonlar çalışıyordu ancak şimdi 401 ile başarısız oluyor">
    IP izin listesi etkinse Living Security'nin çıkış IP adresleri değişmiş olabilir. [Entegrasyon Çıkış IP Adreslerini Yapılandırma](/tr/integrations/managing/egress-ip-addresses) sayfasını kontrol edin ve **Custom IP** listesini buna uygun olarak güncelleyin.
  </Accordion>

  <Accordion title="v2 yerine v1 token kullanılıyor">
    V1 ve v2 token'ları farklı kimlik doğrulama mekanizmaları kullanır:

    * **v1**: Sorgu parametresi (`token=...`)
    * **v2**: Üst bilgi (`Netskope-Api-Token: ...`)

    Living Security, v2 kimlik doğrulamasını kullanır. **Settings → Tools → REST API v2** bölümünden (eski v1 token sayfasından değil) yeni bir token oluşturun.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.