> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Microsoft Entra ID entegrasyonu kurulumu

> Kimlik, oturum açma, risk, cihaz ve saldırı simülasyonu etkinlikleri için Microsoft Entra ID'yi Living Security'ye bağlayın.

export const EgressIpAllowlistBothSets = ({system}) => <Warning>
    <strong>{system} için tek değil, iki adres kümesi gereklidir.</strong> Living Security, bu entegrasyonun erişim belirtecini kendi altyapısında oluşturur ve sürekli olarak yeniler; bu nedenle kurulum trafiği ile eşitleme trafiği farklı ağlardan çıkar. Her iki kümeyi de {system} içinde izin listesine ekleyin ve ikisini de koruyun — bu yalnızca kurulum sırasında geçerli bir gereksinim değildir.
    <br />
    <br />
    <strong>Entegrasyon eşitleme trafiği</strong> — tüm bölgelerde aynıdır:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    <strong>Platform trafiği</strong> — yalnızca kuruluşunuzu barındıran bölgeye ait satırı kullanın:
    <br />
    Amerika Birleşik Devletleri: <code>98.91.60.249/32</code>, <code>13.216.91.102/32</code>
    <br />
    Avrupa Birliği: <code>34.246.236.210/32</code>, <code>52.31.102.238/32</code>
    <br />
    <br />
    Yalnızca eşitleme kümesini izin listesine eklerseniz kurulum hiçbir zaman tamamlanmaz. Yalnızca platform kümesini eklerseniz kurulum başarılı olur, ancak tüm eşitlemeler başarısız olur. Her iki hata belirtisi ve değişiklik politikası için{' '}
    <a href="/tr/integrations/managing/egress-ip-addresses">
      Entegrasyon Çıkış IP Adreslerini Yapılandırma
    </a>{' '}
    sayfasına bakın.
  </Warning>;

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>İlgili kaynaklar</h2>
    <ul>
      <li>
        <a href="/tr/signals/data-sources">Entegrasyon verilerinin İnsan Riski Yönetimi sinyallerine nasıl dönüştüğünü öğrenin</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Living Security entegrasyonlarını keşfedin</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Living Security Platform'u açın</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Living Security demosu talep edin</a>
      </li>
    </ul>
  </>;

export const HandoffPaths = () => <Tabs>
    <Tab title="Yetkilendirilmiş kurulum (gizli bilgiler için önerilir)">
      Sistem yöneticisini, kapsamı sınırlandırılmış izinlerle platforma davet edin. Kimlik bilgilerini doğrudan kendisi girer; gizli bilgiyle siz hiçbir aşamada ilgilenmezsiniz.
    </Tab>
    <Tab title="Kimlik bilgilerinin devri">
      Yöneticiye sağlayıcı sayfasını gönderin. Yönetici kimlik bilgilerini oluşturup size iletir; siz de bu bilgileri Connect iletişim kutusuna girersiniz.
    </Tab>
  </Tabs>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Living Security Platform'da kimlik bilgilerini girin">
    <p>
      Bu adım, Living Security erişimine sahip kişi tarafından tamamlanır: program sahibi veya davet edilmişse sistem
      yöneticisi (yetki devredilmiş kurulum).
    </p>
    <ol>
      <li>
        <strong>Ayarları → Entegrasyonları → Kataloğu</strong> bölümüne gidin, <strong>{tile}</strong>{' '}
        kutucuğunu bulun ve <strong>Bağlantısı</strong> düğmesine tıklayın.
      </li>
      <li>
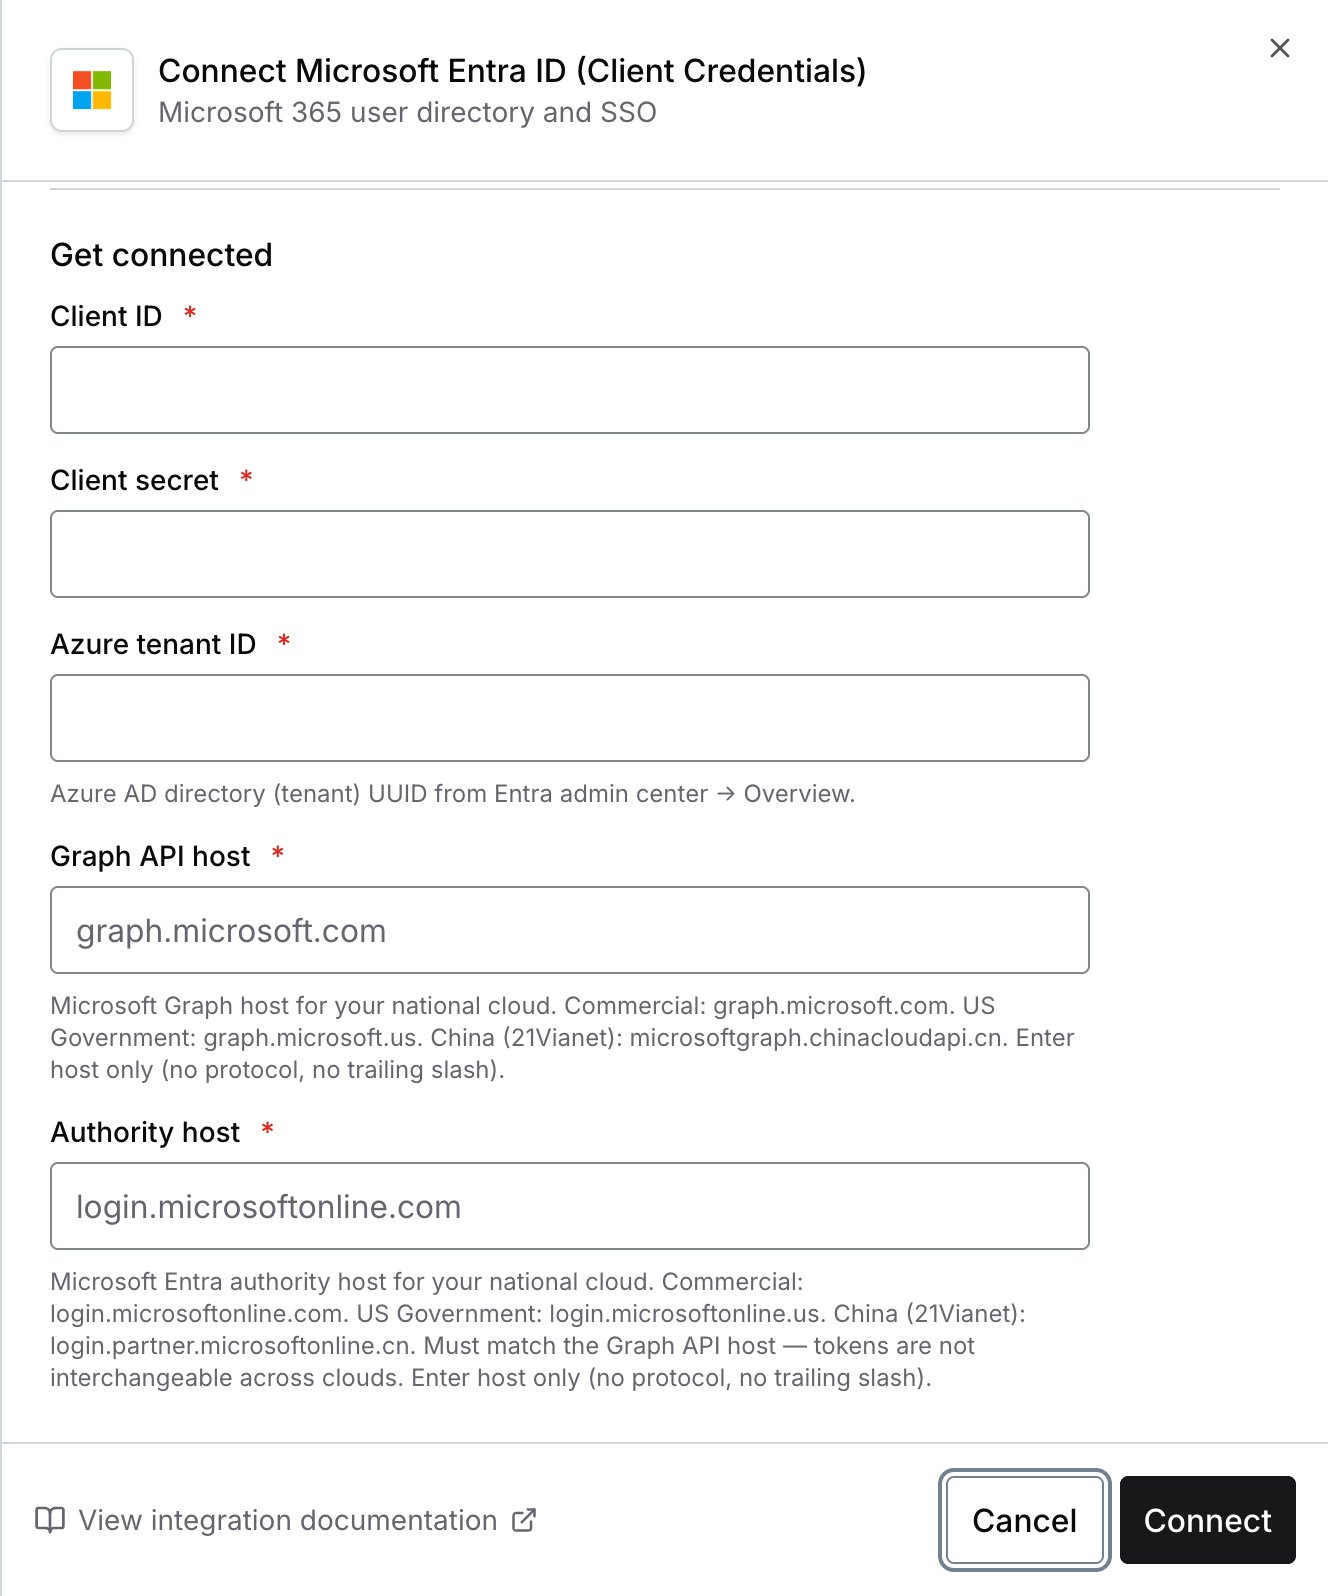
        Aşağıdaki alanları doldurun, ardından <strong>Bağlantısı</strong> düğmesine tıklayın.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Bu kılavuz, {system} yöneticiniz içindir.</strong> Kılavuzda, {system} içinde API
      kimlik bilgilerinin oluşturulması anlatılmaktadır; bu işlem için Living Security Platform'a değil,
      {system} sistemine yönetici erişimi gereklidir.
    </p>
    <p>
      Living Security <strong>program sahibiyseniz</strong> ve {system} sistemini yönetmiyorsanız,
      bu sayfayı sistemi yöneten kişiye iletin. İlgili kişi A Bölümü'nü tamamlar ve kimlik bilgilerini size geri iletir
      (veya platforma davet ettiyseniz bilgileri doğrudan kendisi girer).
      {recommendDelegated && <>
          {' '}Kurulum hassas anahtar materyali ürettiğinden, gizli anahtarın size geri gönderilmemesi için{' '}
          <strong>yetkilendirilmiş kurulum</strong> yolunu öneririz.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Microsoft Entra ID" />

<HandoffPaths />

## Bu entegrasyonun sağladığı katkılar

Microsoft Entra ID; normalleştirilmiş kimlik, oturum açma, risk, cihaz ve saldırı simülasyonu etkinliklerine katkıda bulunabilir. İncelenen örnekler şunları içerir:

* `account.compromised` — ele geçirildiği işaretlenen hesap
* `auth.login.unusual` — olağandışı bağlamlardan oturum açan hesaplar
* `phishing.simulation.clicked` — bir simülasyona tıklayıp bildirmeyen kullanıcılar

Bunlar temsili örneklerdir; her olayın her kiracıda kullanılabileceğinin garantisi değildir. Bkz. [entegrasyon verilerinin Sinyallere nasıl dönüştüğü](/tr/signals/data-sources).

## Living Security'nin ihtiyaç duyduğu bilgiler

| Kimlik bilgisi | Açıklama |
| - | - |
| **Kiracı kimliği** | Microsoft Entra yönetim merkezinizdeki dizinin (kiracının) UUID değeri |
| **İstemci Kimliği** | Uygulamayı kaydettiğinizde atanan uygulamanın (istemcinin) UUID değeri |
| **İstemci Sırrı** | Uygulama kaydınız altında oluşturulan gizli kimlik bilgisi — bağlantı iletişim kutusu bu alanı **API Anahtarı** olarak adlandırır |
| **Graph API ana bilgisayarı** | Microsoft Graph ana bilgisayar adı (ticari bulut: `graph.microsoft.com`) |
| **Yetkilendirme ana bilgisayarı** | Microsoft Entra yetkilendirme ana bilgisayar adı (ticari bulut: `login.microsoftonline.com`) |

**Kapsamlar (Uygulama izinleri):**

| İzin | Kullanım amacı |
| - | - |
| `User.Read.All` | Kullanıcı dizini |
| `SecurityAlert.Read.All` | Güvenlik uyarıları |
| `AuditLog.Read.All` | Oturum açma günlükleri ve MFA kayıt ayrıntıları |
| `Policy.Read.ConditionalAccess` | Her oturum açmadaki koşullu erişim ayrıntıları — hangi ilkelerin uygulandığı ve bunların hangi erişim denetimlerini zorunlu kıldığı. MFA tespiti buna bağlıdır |
| `AttackSimulation.Read.All` | Attack Simulation Training sonuçları |
| `Device.Read.All` | Intune tarafından yönetilmeyen cihazlar dahil Entra ID cihaz nesneleri |
| `DeviceManagementManagedDevices.Read.All` | Intune tarafından yönetilen cihazlar |
| `IdentityRiskEvent.Read.All` | Sızdırılmış kimlik bilgileri dahil Identity Protection risk tespitleri |
| `GroupMember.ReadWrite.All` | **İsteğe Bağlı.** Grup üyeliği eylemleri — bir Başucu Kitabının, bir kişiyi Microsoft Entra ID grubuna eklemesine veya gruptan çıkarmasına olanak tanır |

### Bu bağlantının neler yapabileceğine siz karar verirsiniz

Bu bağlantı veri okur. İzin vermeyi seçerseniz dizininizde *eylem de gerçekleştirebilir*.

Yukarıdaki izinlerin sonuncusu hariç tümü salt okunurdur. Yalnızca bunları verirseniz bağlantı kiracınızda hiçbir şeyi asla değiştiremez — platform bunu algılar ve grup eylemlerini hiç sunmaz.

`GroupMember.ReadWrite.All` iznini eklediğinizde grup üyeliği eylemleri Başucu Kitaplarında kullanılabilir hale gelir. Hiçbir şey kendiliğinden başlamaz: platformun hangi gruplara dokunabileceğini (aşağıya bakın) sizin seçmeniz ve bu eylemleri kullanan bir Başucu Kitabı oluşturmanız gerekir.

Fikrinizi istediğiniz zaman değiştirebilirsiniz. Microsoft Entra ID'de bir izni eklemeniz veya kaldırmanız ve yönetici onayını yeniden vermeniz yeterlidir — platformda kimlik bilgilerini yeniden girmeniz gerekmez ve veri senkronizasyonlarınız boyunca çalışmaya devam eder. Değişiklik yaklaşık bir saat içinde geçerli olur.

<Note>
  **Grup üyeliği eylemleri ayrıca yalnızca sizin belirlediğiniz gruplarla sınırlıdır.** Bağlandıktan sonra bir yönetici, bağlantı üzerinde açık bir izin verilen gruplar listesi seçer. Bu liste oluşturulana kadar, izin verilmiş olsa bile grup eylemleri kullanılamaz — dolayısıyla `GroupMember.ReadWrite.All` asla "kiracıdaki herhangi bir grup" anlamına gelmez.

  Bu grupları dikkatle seçin: yönetici rolleri, ayrıcalıklı erişim veya lisans yetkileri veren herhangi bir gruptan kaçının.
</Note>

**Gerekli rol:** Microsoft Entra ID'de **Application Administrator** veya **Global Administrator**

<Note>
  **Bu izinlerden ikisi daha yeni eklenmiştir.** Bu izinler listede yer almadan önce Microsoft Entra ID'yi bağladıysanız, bunları mevcut uygulama kaydınıza ekleyin ve **yönetici onayını yeniden verin** — Microsoft, izinler her değiştiğinde onayın yeniden verilmesini gerektirir. Bu arada diğer tüm veri akışları normal şekilde çalışmaya devam eder.

  `Policy.Read.ConditionalAccess` — bu izin olmadan Microsoft, her oturum açma kaydından koşullu erişim ayrıntılarını çıkarır. Kayıt yine de bir koşullu erişim ilkesinin karşılandığını bildirir, ancak ilke listesi boş döner. Hiçbir şey başarısız olmaz ve hiçbir uyarı verilmez: oturum açma verileri gelmeye devam eder ve bağlantı sağlıklı kalır. Platform, hangi oturum açmaların çok faktörlü kimlik doğrulamayla karşılandığını yalnızca ayırt edemez; bu nedenle bu bağlantıdan gelen MFA etkinliği boş kalır.

  `IdentityRiskEvent.Read.All` — risk tespitlerini okumak için ayrıca bir **Microsoft Entra ID P1 veya P2** lisansı gerekir. Sızdırılmış kimlik bilgisi tespitinin kendisi P1 dahil her katmanda kullanılabilir; premium tespitler P2'nin altındaki katmanlarda aşağıdaki şekilde raporlanır: `generic`.
</Note>

### Ön koşullar

* Uygulamaları kaydetmek ve yönetici onayı vermek için Microsoft Entra ID'de **Application Administrator** veya **Global Administrator** erişimine sahip olmanız gerekir.

***

## Bölüm A — Microsoft Entra ID'de

*Bu adımları Microsoft Entra ID yöneticiniz tamamlar.*

<Steps>
  <Step title="Yeni bir uygulama kaydedin">
    1. [Microsoft Entra yönetim merkezinde](https://entra.microsoft.com) oturum açın.
    2. Sol gezinti bölmesinde **Entra ID** → **App registrations** yolunu izleyin.
    3. **New registration** öğesine tıklayın.
    4. Uygulama için `Living Security Platform` gibi anlamlı bir ad girin.
    5. **Supported account types** altında **Accounts in this organizational directory only** seçeneğini belirleyin.
    6. **Redirect URI** alanını boş bırakın — bu entegrasyon istemci kimlik bilgileri akışını kullanır.
    7. **Register** öğesine tıklayın.

    Kayıttan sonra **Genel Bakış** sayfasındaki aşağıdaki değerleri not edin:

    * **Application (client) ID**
    * **Directory (tenant) ID**
  </Step>

  <Step title="Microsoft Graph uygulama izinlerini ekleyin">
    1. Uygulamanızın **Genel Bakış** sayfasında, sol menüden **API permissions** öğesine tıklayın.
    2. **Add a permission** öğesine tıklayın.
    3. **Microsoft Graph** seçeneğini belirleyin.
    4. **Application permissions** seçeneğini belirleyin.
    5. Aşağıdaki izinlerin her birini arayıp seçin, ardından **Add permissions** öğesine tıklayın:
       * `User.Read.All`
       * `SecurityAlert.Read.All`
       * `AuditLog.Read.All`
       * `Policy.Read.ConditionalAccess`
       * `AttackSimulation.Read.All`
       * `Device.Read.All`
       * `DeviceManagementManagedDevices.Read.All`
       * `IdentityRiskEvent.Read.All`
    6. `GroupMember.ReadWrite.All` iznini **yalnızca** Başucu Kitaplarının grup üyeliğini değiştirebilmesini istiyorsanız ekleyin. Bu bağlantıyı salt okunur tutmak için bu adımı atlayın.

    <Note>
      Bunlar tüm veri akışları için gereken asgari izinlerdir. Yalnızca bazı akışları etkinleştirmeyi planlıyorsanız, kullanmayacağınız akışların izinlerini atlayabilirsiniz.
    </Note>
  </Step>

  <Step title="Yönetici onayı verin">
    Uygulama izinleri açık yönetici onayı gerektirir.

    1. **API permissions** sayfasında **Grant admin consent for \<your tenant name>** öğesine tıklayın.
    2. Onay iletişim kutusunda **Evet** öğesine tıklayın.
    3. Her iznin **Durumu** sütununda **Granted** olarak göründüğünü doğrulayın.

    <Note>
      **Grant admin consent** düğmesi devre dışıysa **Privileged Role Administrator** veya **Global Administrator** ayrıcalıklarına sahip olmanız gerekir. Yeni izinler eklediğiniz her seferde yönetici onayının yeniden verilmesi gerekir.
    </Note>
  </Step>

  <Step title="İstemci sırrı oluşturun">
    1. Uygulamanızın **Genel Bakış** sayfasında, sol menüden **Certificates & secrets** öğesine tıklayın.
    2. **Client secrets** sekmesine, ardından **New client secret** öğesine tıklayın.
    3. Bir açıklama girin (ör. `Living Security Platform`).
    4. Döndürme (rotasyon) ilkenize uygun bir son kullanma süresi seçin.
    5. **Ekle** öğesine tıklayın.

    <Warning>
      **Sır değerini hemen kopyalayın.** Microsoft Entra ID, istemci sırrının tamamını yalnızca bir kez gösterir. Kopyalamadan sayfadan ayrılırsanız sırrı silip yenisini oluşturmanız gerekir.
    </Warning>

    Sırrı güvenli bir şekilde saklayın. Süresi dolmadan önce döndürmek için takviminize bir hatırlatıcı ekleyin — süresi dolmuş bir sır, senkronizasyonların `401 Unauthorized` hatasıyla başarısız olmasına neden olur.
  </Step>

  <Step title="Graph API ve yetkilendirme ana bilgisayarlarını belirleyin">
    Ticari bulutu kullanan çoğu kuruluş için varsayılan değerleri kullanın:

    | Alan | Ticari bulut değeri |
    | - | - |
    | **Graph API ana bilgisayarı** | `graph.microsoft.com` |
    | **Yetkilendirme ana bilgisayarı** | `login.microsoftonline.com` |

    Kamu veya egemen bulutlar için ortamınıza uygun uç noktaları kullanın.

    <Note>
      Graph API ana bilgisayarı ile yetkilendirme ana bilgisayarı eşleşmelidir — bir bulutun yetkilendirme ana bilgisayarından alınan belirteçler başka bir bulutun Graph uç noktası için geçerli değildir.
    </Note>
  </Step>
</Steps>

***

## Bölüm B — Living Security Platform'da

*Bu adımı program sahibi veya platforma davet edilmişse sistem yöneticisi tamamlar.*

<Steps>
  <ConnectInPlatform tile="Microsoft Entra ID (Client Credentials)">
    | Alan | Değer |
    | - | - |
    | **API Anahtarı** | Bölüm A, Adım 4'teki İstemci Sırrı |
    | **Azure kiracı kimliği** | Bölüm A, Adım 1'deki Directory (tenant) ID |
    | **İstemci Kimliği** | Bölüm A, Adım 1'deki Application (client) ID |
    | **Graph API ana bilgisayarı** | `graph.microsoft.com` (veya bulutunuzun uç noktası) |
    | **Yetkilendirme ana bilgisayarı** | `login.microsoftonline.com` (veya bulutunuzun uç noktası) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/microsoft-entra-id-cc/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=2a192b0a28e753ad0e0bc0b640508136" alt="Microsoft Entra ID için Living Security bağlantı iletişim kutusu" style={{maxWidth: "450px"}} width="576" height="692" data-path="integrations/images/microsoft-entra-id-cc/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Artık Microsoft Entra ID (Client Credentials) ile bağlantınız kuruldu.

***

## Sorun giderme

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Kimlik bilgileri geçersiz veya süresi dolmuş. Şunları kontrol edin:

    1. İstemci Sırrının süresinin dolmadığından veya döndürülmediğinden
    2. Kiracı kimliği ve İstemci Kimliğinin doğru olduğundan
    3. Yetkilendirme ana bilgisayarının bulut ortamınızla eşleştiğinden
  </Accordion>

  <Accordion title="403 Forbidden">
    Uygulama kaydında izinler eksik veya yönetici onayı verilmemiş. Şunları doğrulayın:

    1. Gerekli tüm izinlerin **API permissions** altında listelendiğinden
    2. Her iznin **Granted** durumunu gösterdiğinden (yeşil onay işareti)
    3. Yönetici onayının izinler eklendikten sonra verildiğinden

    <Note>
      İlk onaydan sonra yeni izinler eklediyseniz yönetici onayını yeniden vermeniz gerekir.
    </Note>
  </Accordion>

  <Accordion title="Belirli veri akışları için boş sonuçlar">
    Uygulamada ilgili akışa ait izin eksik olabilir:

    * Kullanıcı yok → `User.Read.All` eksik
    * Güvenlik uyarısı yok → `SecurityAlert.Read.All` eksik
    * Oturum açma günlüğü yok → `AuditLog.Read.All` eksik
    * Saldırı simülasyonu sonucu yok → `AttackSimulation.Read.All` eksik
    * Entra ID cihazı yok → `Device.Read.All` eksik
    * Intune tarafından yönetilen cihaz yok → `DeviceManagementManagedDevices.Read.All` eksik
    * Risk tespiti yok → `IdentityRiskEvent.Read.All` eksik, eklendikten sonra yönetici onayı yeniden verilmemiş veya kiracı Microsoft Entra ID P1 lisans alt sınırının altında
  </Accordion>

  <Accordion title="Belirteç isteği invalid_client hatasıyla başarısız oluyor">
    Graph API ana bilgisayarı ile yetkilendirme ana bilgisayarı uyuşmuyor olabilir. Her ikisi de aynı bulut ortamına (ticari, kamu vb.) karşılık gelmelidir.
  </Accordion>

  <Accordion title="Grup eylemleri bir Başucu Kitabında görünmüyor">
    Grup üyeliği eylemleri yalnızca aşağıdaki üç koşulun tümü sağlandığında sunulur:

    1. `GroupMember.ReadWrite.All` izni uygulama kaydında mevcuttur ve yönetici onayı verilmiştir. Yakın zamanda eklediyseniz bir saate kadar bekleyin.
    2. Bir yönetici bağlantı üzerinde izin verilen gruplar listesi belirlemiştir.
    3. Bağlantı etkin ve sağlıklıdır.

    İzni verdiğiniz halde eylemler hâlâ kullanılamıyorsa yönetici onayını yeniden verin — Microsoft, izinler her değiştiğinde bunu gerektirir.
  </Accordion>

  <Accordion title="Koşullu erişim bağlantıyı veya eylemlerini engelliyor">
    Kiracınızda IP adresine göre kapsamlandırılmış bir Koşullu Erişim ilkesi varsa, bu bağlantının kimlik bilgisini taşıyan istekleri engelleyebilir. Çoğu kiracı etkilenmez — Microsoft Graph varsayılan olarak IP adresine göre kısıtlama yapmaz. Hizmet sorumluları için IP kapsamlı bir ilke uyguluyorsanız, kurulum ve veri senkronizasyonu farklı ağlardan çıktığı için bu entegrasyonda **iki** adres kümesinin izin listesine eklenmesi gerekir.

    Living Security bu bağlantının erişim belirtecini kendisi oluşturur ve sürekli yeniler; bu nedenle belirteç istekleri, veri senkronizasyonlarınızın kullandığı adreslerden değil, platformun kendi adreslerinden çıkar.

    Grup eylemleri ayrıdır. Varsayılan olarak veri senkronizasyonlarınızla aynı yolu izler ve senkronizasyon adreslerinden çıkar. Yalnızca bir yönetici bağlantıyı doğrudan çıkışa geçirirse platform adreslerine taşınır.

    <EgressIpAllowlistBothSets system="Microsoft Entra ID" />

    Her iki kümeyi de Koşullu Erişim ilkenizin güvendiği veya hariç tuttuğu **adlandırılmış konuma** ekleyin. Belirteç istekleri `login.microsoftonline.com` adresine, veri istekleri ise `graph.microsoft.com` adresine ulaşır; ikisinin de geçmesi gerekir.

    Yalnızca senkronizasyon adresleri izin listesine eklenirse kurulum belirteç alınırken başarısız olur ve bağlantı oluşturulmaz. Yalnızca platform adresleri izin listesine eklenirse kurulum başarılı olur, ancak her senkronizasyon sıfır kayıt döndürür.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.