> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Konfigurera integrationen med Microsoft Entra ID
> Anslut Microsoft Entra ID till Living Security för aktivitet gällande identiteter, inloggningar, risker, enheter och attacksimuleringar.
export const EgressIpAllowlistBothSets = ({system}) =>
{system} kräver två uppsättningar adresser, inte en. Living Security skapar den här
integrationens åtkomsttoken i sin egen infrastruktur och förnyar den kontinuerligt, så trafiken vid installationen och
synkroniseringstrafiken utgår från olika nätverk. Lägg till båda uppsättningarna i tillåtelselistan i {system} och
behåll båda – det här är inte ett krav enbart vid installationen.
Synkroniseringstrafik för integrationer – densamma i alla regioner:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Plattformstrafik – använd endast raden för den region som värd för
din organisation:
USA: 98.91.60.249/32, 13.216.91.102/32
Europeiska unionen: 34.246.236.210/32, 52.31.102.238/32
Om du endast tillåtslistar synkroniseringsuppsättningen slutförs installationen aldrig. Om du endast tillåtslistar plattformsuppsättningen
lyckas installationen medan varje synkronisering misslyckas. Se{' '}
Konfigurera utgående IP-adresser för Integrationer
{' '}
för båda felsignaturerna och policyn för ändringar.
;
export const PublicIntegrationNextSteps = () => <>
Relaterade resurser
;
export const HandoffPaths = () =>
Bjud in systemadministratören till plattformen med begränsade behörigheter. Administratören anger
autentiseringsuppgifterna direkt, så att du aldrig hanterar hemligheten.
Skicka leverantörens sida till administratören. Administratören skapar autentiseringsuppgifterna och returnerar dem till
dig, varefter du anger dem i dialogrutan Connect.
;
export const ConnectInPlatform = ({tile, children}) =>
Utförs av den som har åtkomst till Living Security – programägaren, eller
systemadministratören om denne har blivit inbjuden (delegerad konfiguration).
-
Gå till Inställningar → Integrationer → Katalog, leta upp panelen{' '}
{tile} och klicka på Anslut.
-
Fyll i fälten nedan och klicka sedan på Anslut.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Den här guiden riktar sig till din {system}-administratör. Den beskriver hur du skapar API-uppgifter i {system}, vilket kräver administratörsbehörighet i {system} – inte i
Living Security Platform.
Om du är Living Security-programägare och inte administrerar {system},
skicka den här sidan till den som gör det. Personen slutför del A och lämnar tillbaka uppgifterna till dig
(eller anger dem direkt om du har bjudit in personen till plattformen).
{recommendDelegated && <>
{' '}Eftersom installationen genererar känsligt nyckelmaterial rekommenderar vi{' '}
delegerad installation, så att hemligheten aldrig skickas tillbaka till dig.
}
;
## Vad den här integrationen bidrar med
Microsoft Entra ID kan bidra med normaliserad aktivitet gällande identiteter, inloggningar, risker, enheter och attacksimuleringar. Granskade exempel är bland annat:
* `account.compromised` – konto som har flaggats som komprometterat
* `auth.login.unusual` – loggar in från ovanliga sammanhang
* `phishing.simulation.clicked` – klickade på en simulering utan att rapportera den
Detta är representativa exempel och inte en garanti för att varje händelse finns tillgänglig i varje klientorganisation. Se [hur integrationsdata blir signaler](/sv/signals/data-sources).
## Vad Living Security behöver
| Autentiseringsuppgift | Beskrivning |
| - | - |
| **Klientorganisations-ID** | Katalogens (klientorganisationens) UUID från ditt administrationscenter för Microsoft Entra |
| **klient-ID** | Programmets (klientens) UUID som tilldelas när du registrerar appen |
| **klienthemlighet** | En hemlig autentiseringsuppgift som genereras under din appregistrering – i anslutningsdialogen heter det här fältet **API-nyckel** |
| **Graph API-värd** | Värdnamnet för Microsoft Graph (kommersiell miljö: `graph.microsoft.com`) |
| **Auktoritetsvärd** | Värdnamnet för Microsoft Entra-auktoriteten (kommersiell miljö: `login.microsoftonline.com`) |
**Omfång (programbehörigheter):**
| Behörighet | Används för |
| - | - |
| `User.Read.All` | Användarkatalog |
| `SecurityAlert.Read.All` | Säkerhetsvarningar |
| `AuditLog.Read.All` | Inloggningsloggar och registreringsuppgifter för MFA |
| `Policy.Read.ConditionalAccess` | Information om villkorsstyrd åtkomst för varje inloggning – vilka principer som tillämpades och vilka beviljandekontroller de framtvingade. Identifiering av MFA beror på detta |
| `AttackSimulation.Read.All` | Resultat från Attack Simulation Training |
| `Device.Read.All` | Enhetsobjekt i Entra ID, inklusive enheter som Intune inte hanterar |
| `DeviceManagementManagedDevices.Read.All` | Enheter som hanteras av Intune |
| `IdentityRiskEvent.Read.All` | Riskidentifieringar i Identity Protection, inklusive läckta autentiseringsuppgifter |
| `GroupMember.ReadWrite.All` | **Tillval.** Åtgärder för gruppmedlemskap – gör det möjligt för en spelbok att lägga till en person i, eller ta bort en person från, en grupp i Microsoft Entra ID |
### Du bestämmer vad anslutningen kan göra
Den här anslutningen läser data. Den kan också *vidta åtgärder* i din katalog, men bara om du
väljer att tillåta det.
Alla behörigheter ovan utom den sista är skrivskyddade. Om du bara beviljar dessa kan
anslutningen aldrig ändra något i din klientorganisation – plattformen identifierar detta och
erbjuder inga gruppåtgärder alls.
Lägg till `GroupMember.ReadWrite.All` så blir åtgärder för gruppmedlemskap tillgängliga för användning i
spelböcker. Ingenting sker av sig självt: du måste fortfarande välja vilka grupper
plattformen får ändra (se nedan) och skapa en spelbok som använder dem.
Du kan ändra dig när som helst. Det räcker att lägga till eller ta bort en behörighet i Microsoft Entra ID
och bevilja administratörsgodkännande på nytt – du behöver inte ange autentiseringsuppgifterna igen i plattformen,
och dina datasynkroniseringar fortsätter att köras hela tiden. Ändringen träder i kraft inom ungefär
en timme.
**Åtgärder för gruppmedlemskap är dessutom begränsade till grupper som du anger.** Efter
anslutningen väljer en administratör en uttrycklig lista över tillåtna grupper för anslutningen.
Tills den listan finns är gruppåtgärder inte tillgängliga, även om behörigheten har beviljats –
så `GroupMember.ReadWrite.All` innebär aldrig ”vilken grupp som helst i klientorganisationen”.
Välj dessa grupper med omsorg: undvik grupper som ger administrativa roller,
privilegierad åtkomst eller licensrättigheter.
**Roll som krävs:** **Application Administrator** eller **Global Administrator** i Microsoft Entra ID
**Två av dessa behörigheter är nyare tillägg.** Om du anslöt Microsoft Entra ID innan de
fanns med i den här listan ska du lägga till dem i din befintliga appregistrering och **bevilja administratörsgodkännande på nytt** –
Microsoft kräver att godkännandet beviljas på nytt varje gång behörigheter ändras. Alla andra dataflöden
fortsätter att fungera som vanligt under tiden.
`Policy.Read.ConditionalAccess` – utan den här behörigheten tar Microsoft bort informationen om villkorsstyrd åtkomst
från varje inloggningspost. Posten anger fortfarande att en princip för villkorsstyrd åtkomst var
uppfylld, men listan över principer returneras tom. Ingenting misslyckas och inga varningar visas: inloggningsdata
fortsätter att komma in och anslutningen förblir felfri. Plattformen kan helt enkelt inte avgöra vilka inloggningar
som uppfyllts med multifaktorautentisering, så MFA-aktiviteten från den här anslutningen förblir tom.
`IdentityRiskEvent.Read.All` – för att läsa riskidentifieringar krävs dessutom en licens för **Microsoft Entra ID P1 eller
P2**. Själva identifieringen av läckta autentiseringsuppgifter är tillgänglig på alla nivåer, inklusive P1; de
avancerade identifieringarna rapporteras som `generic` under P2.
### Förutsättningar
* Du måste ha åtkomst som **Application Administrator** eller **Global Administrator** i Microsoft Entra ID för att registrera program och bevilja administratörsgodkännande.
***
## Del A – I Microsoft Entra ID
*Din administratör för Microsoft Entra ID utför de här stegen.*
1. Logga in i [Microsoft Entra admin center](https://entra.microsoft.com).
2. Gå i den vänstra navigeringen till **Entra ID** → **App registrations**.
3. Klicka på **New registration**.
4. Ange ett beskrivande namn för appen, till exempel `Living Security Platform`.
5. Under **Supported account types** väljer du **Accounts in this organizational directory only**.
6. Lämna **Redirect URI** tomt – den här integrationen använder flödet med klientautentiseringsuppgifter.
7. Klicka på **Register**.
Efter registreringen noterar du följande värden på sidan **Översikt**:
* **Application (client) ID**
* **Directory (tenant) ID**
1. På appens sida **Översikt** klickar du på **API permissions** i den vänstra menyn.
2. Klicka på **Add a permission**.
3. Välj **Microsoft Graph**.
4. Välj **Application permissions**.
5. Sök efter och välj var och en av behörigheterna nedan och klicka sedan på **Add permissions**:
* `User.Read.All`
* `SecurityAlert.Read.All`
* `AuditLog.Read.All`
* `Policy.Read.ConditionalAccess`
* `AttackSimulation.Read.All`
* `Device.Read.All`
* `DeviceManagementManagedDevices.Read.All`
* `IdentityRiskEvent.Read.All`
6. Lägg till `GroupMember.ReadWrite.All` **endast om** du vill att spelböcker ska kunna ändra gruppmedlemskap. Hoppa över den för att behålla den här anslutningen som skrivskyddad.
Detta är de minimibehörigheter som krävs för alla dataflöden. Om du bara tänker aktivera ett urval av dataflöden kan du utelämna behörigheter för de dataflöden som du inte kommer att använda.
Programbehörigheter kräver uttryckligt administratörsgodkännande.
1. På sidan **API permissions** klickar du på **Grant admin consent for \**.
2. Klicka på **Ja** i bekräftelsedialogen.
3. Kontrollera att varje behörighet visar **Granted** i kolumnen **Status**.
Om knappen **Grant admin consent** är nedtonad krävs behörigheten **Privileged Role Administrator** eller **Global Administrator**. Administratörsgodkännande måste beviljas på nytt varje gång du lägger till nya behörigheter.
1. På appens sida **Översikt** klickar du på **Certificates & secrets** i den vänstra menyn.
2. Klicka på fliken **Client secrets** och sedan på **New client secret**.
3. Ange en beskrivning (till exempel `Living Security Platform`).
4. Välj en giltighetstid som motsvarar din rotationspolicy.
5. Klicka på **Lägg till**.
**Kopiera hemlighetens värde direkt.** Microsoft Entra ID visar hela klienthemligheten endast en gång. Om du lämnar sidan innan du har kopierat den måste du ta bort hemligheten och skapa en ny.
Förvara hemligheten på ett säkert sätt. Ställ in en kalenderpåminnelse för att rotera den innan den upphör att gälla – en utgången hemlighet gör att synkroniseringar misslyckas med `401 Unauthorized`.
För de flesta organisationer i den kommersiella molnmiljön används standardvärdena:
| Fält | Värde i kommersiell molnmiljö |
| - | - |
| **Graph API-värd** | `graph.microsoft.com` |
| **Auktoritetsvärd** | `login.microsoftonline.com` |
För myndighets- eller suveräna molnmiljöer använder du lämpliga slutpunkter för din miljö.
Graph API-värden och auktoritetsvärden måste överensstämma – token från en molnmiljös auktoritet är inte giltiga för en annan molnmiljös Graph-slutpunkt.
***
## Del B – I Living Security Platform
*Programansvarig utför det här steget, eller systemadministratören om denne har bjudits in i plattformen.*
| Fält | Värde |
| - | - |
| **API-nyckel** | Klienthemligheten från del A, steg 4 |
| **Azure-klientorganisations-ID** | Directory (tenant) ID från del A, steg 1 |
| **klient-ID** | Application (client) ID från del A, steg 1 |
| **Graph API-värd** | `graph.microsoft.com` (eller slutpunkten för din molnmiljö) |
| **Auktoritetsvärd** | `login.microsoftonline.com` (eller slutpunkten för din molnmiljö) |
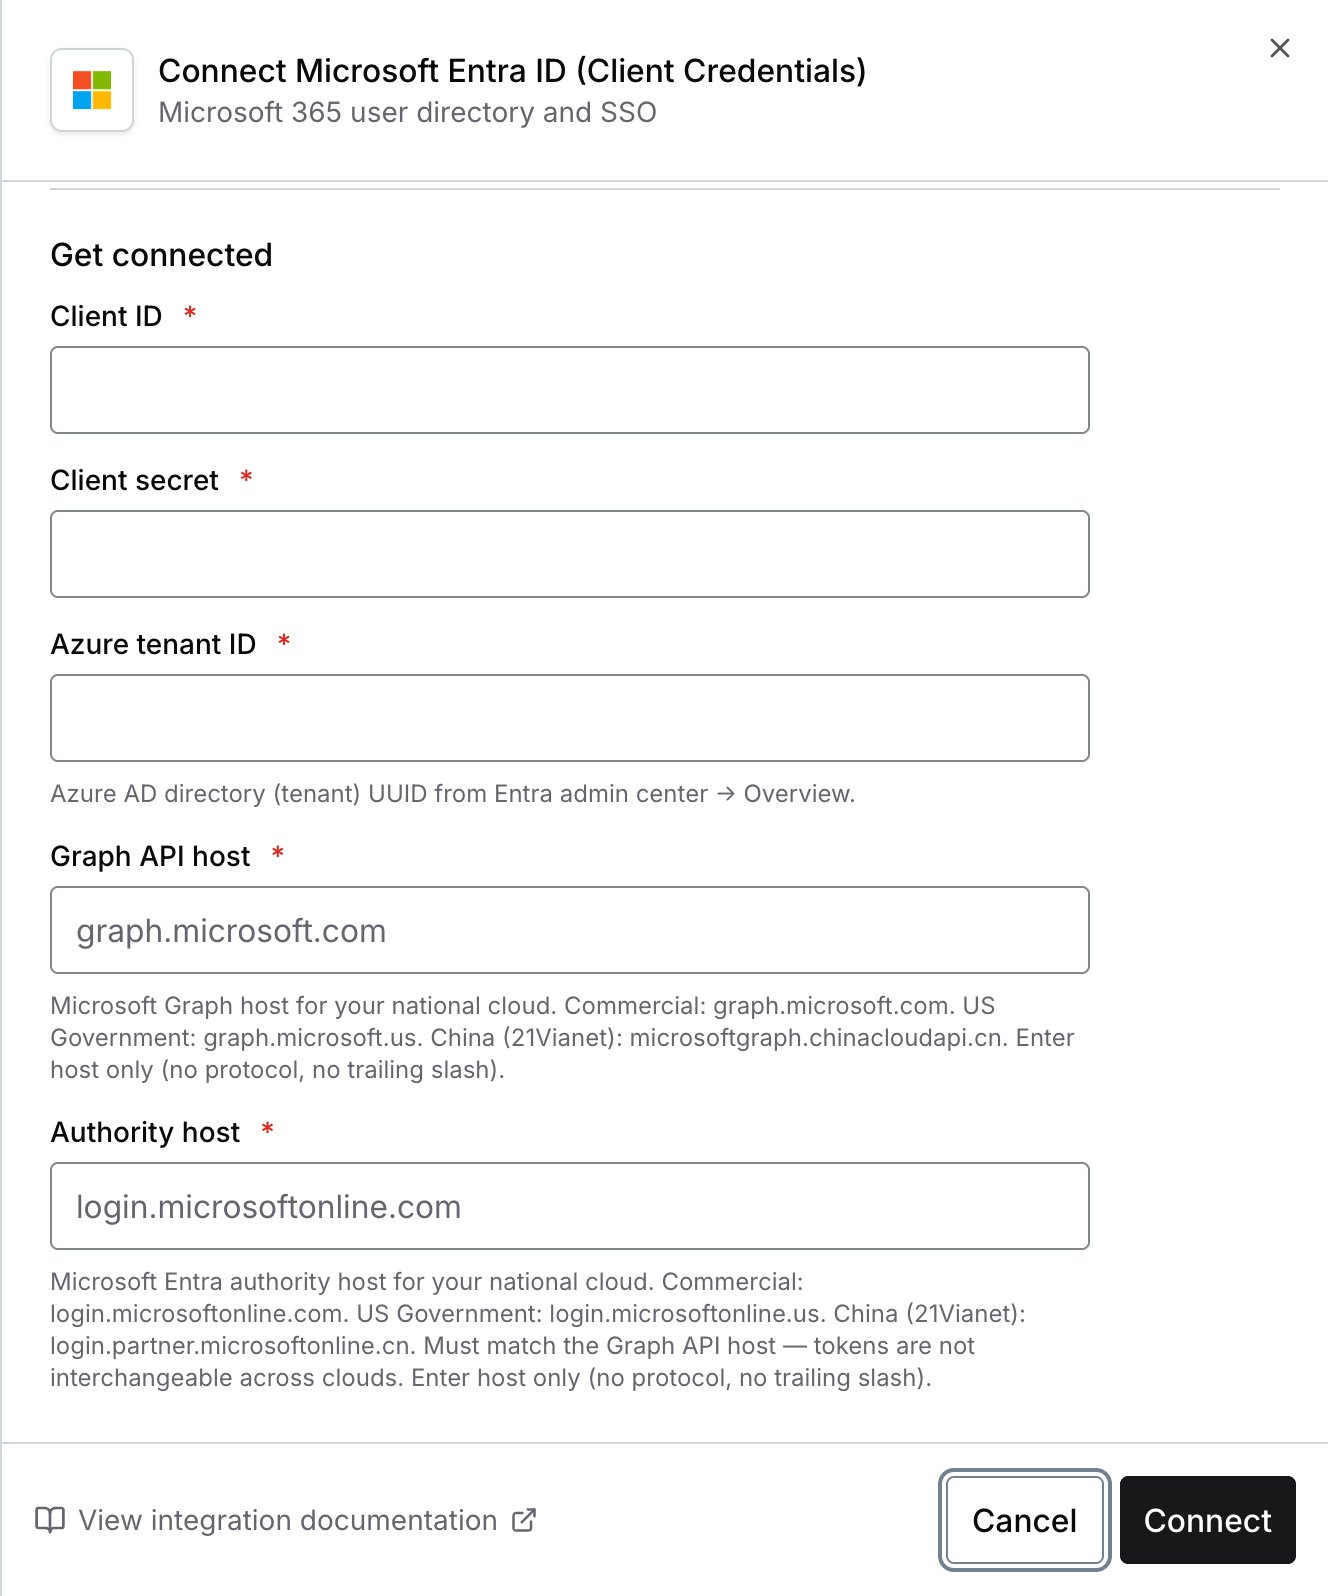 Nu är du ansluten till Microsoft Entra ID (Client Credentials).
***
## Felsökning
Autentiseringsuppgifterna är ogiltiga eller har gått ut. Kontrollera följande:
1. Att klienthemligheten inte har gått ut eller roterats
2. Att Klientorganisations-ID och klient-ID är korrekta
3. Att auktoritetsvärden motsvarar din molnmiljö
Appregistreringen saknar behörigheter eller så har administratörsgodkännande inte beviljats. Kontrollera följande:
1. Att alla nödvändiga behörigheter finns listade under **API permissions**
2. Att varje behörighet har statusen **Granted** (grön bockmarkering)
3. Att administratörsgodkännande beviljades efter att behörigheterna lades till
Om du lade till nya behörigheter efter det första godkännandet måste du bevilja administratörsgodkännande på nytt.
Appen kan sakna den specifika behörigheten för dataflödet:
* Inga användare → saknar `User.Read.All`
* Inga säkerhetsvarningar → saknar `SecurityAlert.Read.All`
* Inga inloggningsloggar → saknar `AuditLog.Read.All`
* Inga resultat från attacksimuleringar → saknar `AttackSimulation.Read.All`
* Inga enheter i Entra ID → saknar `Device.Read.All`
* Inga enheter som hanteras av Intune → saknar `DeviceManagementManagedDevices.Read.All`
* Inga riskidentifieringar → saknar `IdentityRiskEvent.Read.All`, administratörsgodkännande har inte beviljats på nytt efter
att behörigheten lades till, eller så ligger klientorganisationen under licenskravet för Microsoft Entra ID P1
Graph API-värden och auktoritetsvärden kan vara felaktigt matchade. Båda måste motsvara samma molnmiljö (kommersiell, myndighet osv.).
Åtgärder för gruppmedlemskap erbjuds endast när alla tre av följande villkor är uppfyllda:
1. `GroupMember.ReadWrite.All` finns på appregistreringen och administratörsgodkännande har beviljats. Om du lade till den nyligen kan det ta upp till en timme.
2. En administratör har angett en lista över tillåtna grupper för anslutningen.
3. Anslutningen är aktiv och felfri.
Om du har beviljat behörigheten och åtgärderna fortfarande inte är tillgängliga ska du bevilja administratörsgodkännande på nytt – Microsoft kräver detta när behörigheter ändras.
Om din klientorganisation har en princip för villkorsstyrd åtkomst (Conditional Access) som är avgränsad efter IP-adress kan den blockera begäranden
som innehåller den här anslutningens autentiseringsuppgift. De flesta klientorganisationer påverkas inte – Microsoft Graph
begränsar inte efter IP-adress som standard. Om du tillämpar en IP-avgränsad princip för
tjänstens huvudnamn (service principals) måste **två** uppsättningar adresser tillåtlistas för den här integrationen, eftersom konfigurationen och
datasynkroniseringen går ut från olika nätverk.
Living Security skapar själv den här anslutningens åtkomsttoken och förnyar den fortlöpande, så
tokenbegäranden går ut från plattformens egna adresser, inte från de adresser som dina datasynkroniseringar
använder.
Gruppåtgärder är separata. Som standard dirigeras de på samma sätt som dina datasynkroniseringar och går ut
från synkroniseringsadresserna. De flyttas till plattformens adresser först om en administratör
växlar anslutningen till direkt utgående trafik.
Lägg till båda uppsättningarna i den **namngivna plats** (named location) som din princip för villkorsstyrd åtkomst litar på eller
undantar. Tokenbegäranden når `login.microsoftonline.com` och databegäranden når
`graph.microsoft.com`; båda måste släppas igenom.
Om endast synkroniseringsadresserna är tillåtlistade misslyckas konfigurationen när token ska hämtas och ingen
anslutning skapas. Om endast plattformens adresser är tillåtlistade lyckas konfigurationen, men
varje synkronisering returnerar inga poster.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.