> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Настройка интеграции с Netskope

> Подключите Netskope к Living Security для передачи данных об активности в веб-среде и облаке, аутентификации, защите данных и угрозах.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Связанные ресурсы</h2>
    <ul>
      <li>
        <a href="/ru/signals/data-sources">Узнайте, как данные Интеграций преобразуются в Сигналы управления человеческими рисками</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Ознакомьтесь с Интеграциями Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Откройте Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Запросите демонстрацию Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Добавьте все четыре исходящих IP-адреса синхронизации Living Security</strong> в список разрешённых адресов в{' '}
    {system}. Укажите каждый адрес как отдельный хост с суффиксом <code>/32</code>, если {system} ожидает нотацию CIDR:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Трафик может исходить с любого из этих четырёх адресов, поэтому если разрешить только часть из них, синхронизация
    будет периодически завершаться сбоями. Эти четыре адреса одинаковы во всех регионах Living Security. Полный список адресов, политику изменений и способы устранения неполадок см. в разделе{' '}
    <a href="/ru/integrations/managing/egress-ip-addresses">
      Настройка исходящих IP-адресов для интеграций
    </a>.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Введите учётные данные в Living Security Platform">
    <p>
      Выполняется пользователем, имеющим доступ к Living Security: владельцем программы или
      системным администратором, если он был приглашён (делегированная настройка).
    </p>
    <ol>
      <li>
        Перейдите в раздел <strong>Настройки → Интеграции → Каталог</strong>, найдите плитку{' '}
        <strong>{tile}</strong> и нажмите <strong>Подключиться</strong>.
      </li>
      <li>
        Заполните поля ниже, затем нажмите <strong>Подключиться</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Это руководство предназначено для администратора {system}.</strong> В нём описано создание учётных данных API
      в {system}, для чего требуется доступ администратора к {system}, а не к
      Living Security Platform.
    </p>
    <p>
      Если вы являетесь <strong>владельцем программы</strong> Living Security и не администрируете {system},
      передайте эту страницу тому, кто им занимается. Этот сотрудник выполнит часть A и передаст учётные данные вам
      (или введёт их самостоятельно, если вы пригласили его в платформу).
      {recommendDelegated && <>
          {' '}Поскольку в ходе настройки создаются конфиденциальные ключевые данные, рекомендуем использовать{' '}
          <strong>делегированную настройку</strong>: в этом случае секрет не передаётся вам.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Какие данные передает эта интеграция

Netskope может передавать нормализованные данные об активности в веб-среде и облаке, аутентификации, защите данных и угрозах. Проверенные примеры:

* `web.ai.visited` — посещение веб-сайта с ИИ
* `data.bulk.uploaded` — массовая загрузка данных
* `geo.impossible` — невозможное перемещение между входами в систему

Текущее подключение использует REST API v2; для существующих клиентов может отображаться устаревший вариант REST. См. раздел [как данные интеграций становятся сигналами](/ru/signals/data-sources).

## Что необходимо для Living Security

| Учетные данные | Описание |
| - | - |
| **Токен API** | Токен REST API v2, созданный в консоли администратора Netskope |
| **Поддомен тенанта** | Поддомен вашего тенанта Netskope (например, `acme` из `acme.goskope.com`) |

**Необходимый доступ к конечным точкам:**

| Конечная точка | Назначение |
| - | - |
| `/api/v2/events/data/alert` | Оповещения об угрозах, нарушения политик, события DLP, обнаружения вредоносного ПО |
| `/api/v2/events/data/page` | Веб-активность — просмотр страниц, разрешенные и заблокированные сайты, доступ к облачным приложениям |

**Необходимая роль:** **Tenant Admin** или эквивалентная роль с доступом к разделу **Settings → Tools**

<Note>
  Для этой интеграции требуется **токен API v2**, а не токен v1. Токены v1 используют аутентификацию через параметр запроса и не будут работать с конечной точкой API v2.
</Note>

### Предварительные требования

* Для управления токенами REST API в Netskope необходим доступ **Tenant Admin**.

***

## Часть A — в Netskope

*Эти шаги выполняет администратор Netskope.*

<Steps>
  <Step title="Перейдите к управлению токенами REST API v2">
    1. Войдите в консоль администратора Netskope по адресу `https://<tenant>.goskope.com`.
    2. В левой панели навигации нажмите **Settings**.
    3. В разделе **Tools** выберите **REST API v2**.
  </Step>

  <Step title="Создайте новый токен">
    1. Нажмите **New Token**.
    2. Введите описательное имя (например, `Living Security Platform`).
    3. В разделе доступа к конечным точкам включите доступ к следующим:

    | Конечная точка | Необходимый доступ |
    | - | - |
    | `/api/v2/events/data/alert` | Чтение |
    | `/api/v2/events/data/page` | Чтение |

    <Warning>
      Предоставьте доступ к **обеим** конечным точкам. Они питают два отдельных потока — `alerts` и
      `events` — а токен, ограниченный только одной из них, все равно успешно подключается.
      Поток, которому соответствует отсутствующая конечная точка, при этом не возвращает данных, и никакой ошибки
      с объяснением причины не появляется.
    </Warning>

    <Note>
      Эти две конечные точки — единственные, которые требуются Living Security. Предоставление доступа только к ним соответствует принципу наименьших привилегий.
    </Note>

    4. Нажмите **Сохранить** (или **Generate Token**).
  </Step>

  <Step title="Скопируйте и сохраните токен">
    **Сразу скопируйте токен** и надежно сохраните его.

    <Warning>
      Netskope показывает значение токена **только один раз** — при создании. Если вы покинете страницу, не скопировав его, необходимо будет удалить токен и создать новый.
    </Warning>
  </Step>

  <Step title="Настройте список разрешенных IP-адресов (при необходимости)">
    Если для вашего тенанта Netskope включен список разрешенных IP-адресов, необходимо добавить в него диапазоны исходящих IP-адресов Living Security.

    1. В консоли администратора Netskope перейдите в **Settings → Administration → IP Allowlist**.
    2. Если список разрешенных IP-адресов включен, добавьте каждый [исходящий IP-адрес Living Security](/ru/integrations/managing/egress-ip-addresses) в список **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Если список разрешенных IP-адресов включен, диалог подключения завершится успешно, но синхронизация данных будет завершаться ошибкой `401 Unauthorized`, пока не будут добавлены нужные IP-адреса.
    </Warning>
  </Step>

  <Step title="Определите поддомен тенанта">
    Поддомен тенанта — это префикс URL-адреса вашей консоли администратора Netskope.

    Если URL-адрес вашей консоли — `https://acme.goskope.com`, ваш поддомен — `acme`.

    Вводите только сам поддомен — без `https://`, без `.goskope.com` и без завершающей косой черты.

    <Note>
      Диалог подключения принимает несколько форматов ввода (только поддомен, полное имя хоста или полный URL-адрес) и автоматически нормализует их. Тем не менее рекомендуется вводить только поддомен.
    </Note>
  </Step>
</Steps>

***

## Часть B — в Living Security Platform

*Этот шаг выполняет владелец программы или системный администратор, если используется делегированная настройка.*

<Steps>
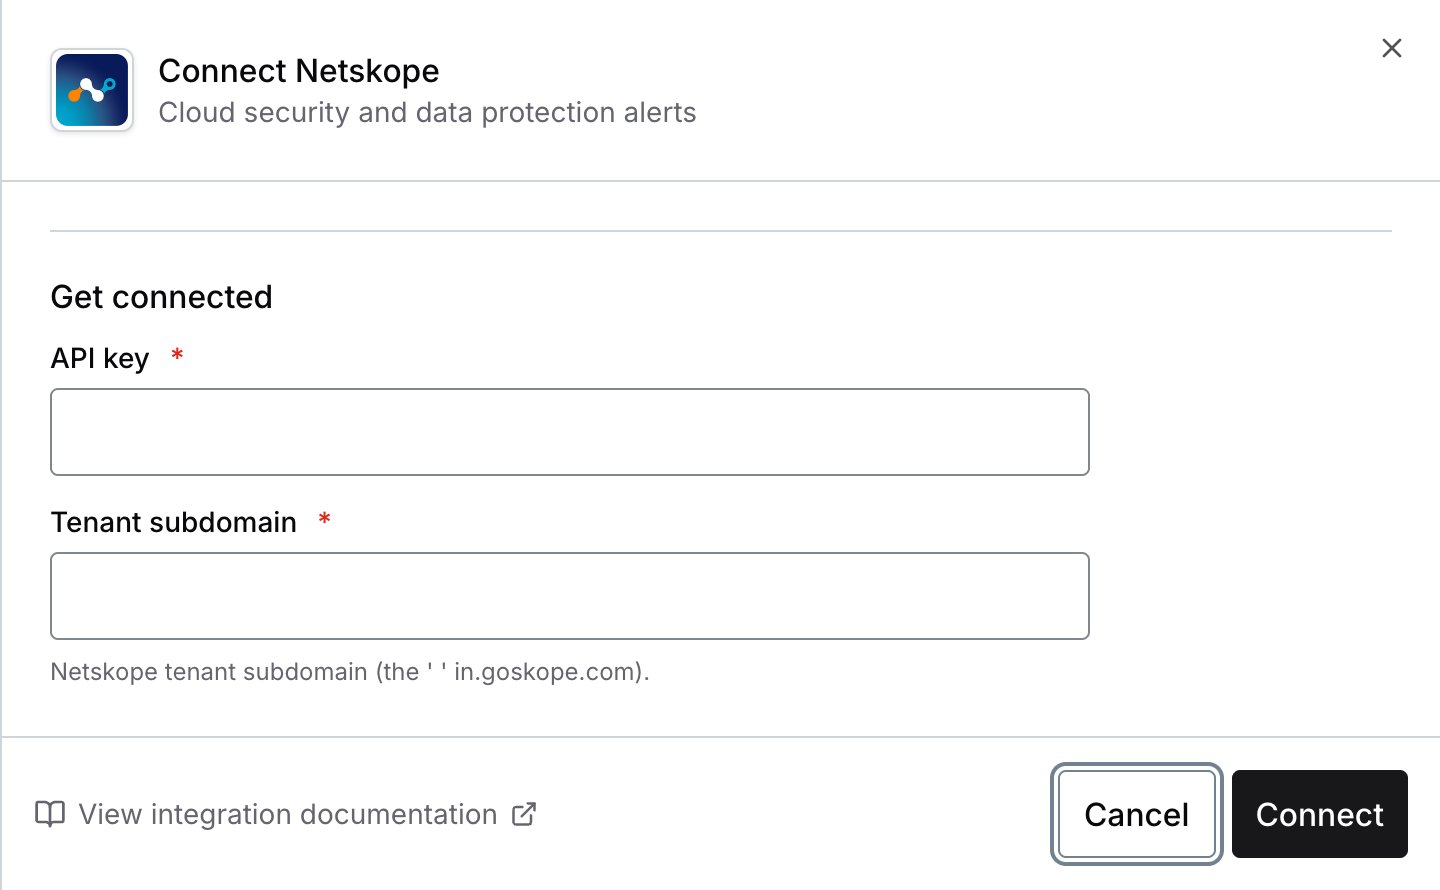
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Поле | Значение |
    | - | - |
    | **Ключ API** | Токен из части A, шаг 3 |
    | **Поддомен тенанта** | Поддомен из части A, шаг 5 (например, `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Диалог подключения Living Security для Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Подключение к Netskope (v2 API) выполнено.

***

## Устранение неполадок

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Распространенные причины:

    1. **Токен отозван или срок его действия истек** — создайте новый токен
    2. **Используется токен v1** — токены v1 аутентифицируются через параметр запроса и не работают с конечными точками v2. Создайте новый токен v2 в разделе **Settings → Tools → REST API v2**
    3. **Запросы блокирует список разрешенных IP-адресов** — если для вашего тенанта включен список разрешенных IP-адресов, убедитесь, что все четыре [исходящих IP-адреса Living Security](/ru/integrations/managing/egress-ip-addresses) добавлены в этот список
  </Accordion>

  <Accordion title="403 Forbidden">
    Токен был создан без доступа к `/api/v2/events/data/alert` или `/api/v2/events/data/page`. Разрешения токена для конечных точек нельзя изменить после создания — создайте новый токен с доступом на чтение к обеим конечным точкам и выполните подключение заново.
  </Accordion>

  <Accordion title="Оповещения поступают, но данные о веб-активности отсутствуют (или наоборот)">
    У токена отсутствует доступ к одной из двух необходимых конечных точек. Токен, ограниченный только
    `/api/v2/events/data/alert` или только `/api/v2/events/data/page`, все равно подключается,
    а поток, которому соответствует отсутствующая конечная точка, остается пустым без каких-либо уведомлений.

    Разрешения для конечных точек нельзя изменить после создания токена — создайте новый
    токен с доступом на чтение к обеим конечным точкам, а затем выполните подключение заново.
  </Accordion>

  <Accordion title="Синхронизация работала, но теперь завершается ошибкой 401">
    Если включен список разрешенных IP-адресов, исходящие IP-адреса Living Security могли измениться. Ознакомьтесь со статьей [Настройка исходящих IP-адресов интеграций](/ru/integrations/managing/egress-ip-addresses) и обновите список **Custom IP** в соответствии с ней.
  </Accordion>

  <Accordion title="Используется токен v1 вместо v2">
    Токены v1 и v2 используют разные механизмы аутентификации:

    * **v1**: параметр запроса (`token=...`)
    * **v2**: заголовок (`Netskope-Api-Token: ...`)

    Living Security использует аутентификацию v2. Создайте новый токен в разделе **Settings → Tools → REST API v2** (а не на странице устаревшего токена v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.