> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Configurarea integrării Netskope

> Conectați Netskope la Living Security pentru activitatea web, cloud, de autentificare, de protecție a datelor și pentru activitatea legată de amenințări.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Resurse conexe</h2>
    <ul>
      <li>
        <a href="/ro/signals/data-sources">Aflați cum devin datele din integrări semnale Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Explorați integrările Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Deschideți Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Solicitați o demonstrație Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Adăugați toate cele patru adrese IP de ieșire pentru sincronizare ale Living Security</strong> în lista de permisiuni din{' '}
    {system}. Introduceți fiecare adresă ca gazdă unică, cu <code>/32</code>, dacă {system} așteaptă notația CIDR:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Traficul poate proveni de la oricare dintre cele patru adrese, astfel încât adăugarea în lista de permisiuni a doar unora dintre ele cauzează erori intermitente
    de sincronizare. Aceste patru adrese sunt aceleași în toate regiunile Living Security. Consultați{' '}
    <a href="/ro/integrations/managing/egress-ip-addresses">
      Configurarea adreselor IP de ieșire pentru Integrări
    </a>{' '}
    pentru lista completă, politica de modificare și depanare.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Introduceți credențialele în Living Security Platform">
    <p>
      Se efectuează de persoana care deține acces la Living Security — proprietarul programului sau
      administratorul de sistem, dacă a fost invitat (configurare delegată).
    </p>
    <ol>
      <li>
        Accesați <strong>Setări → Integrari → Catalog</strong>, găsiți cardul{' '}
        <strong>{tile}</strong> și faceți clic pe <strong>Conectare</strong>.
      </li>
      <li>
        Completați câmpurile de mai jos, apoi faceți clic pe <strong>Conectare</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Acest ghid se adresează administratorului dumneavoastră {system}.</strong> Acesta prezintă crearea
      datelor de autentificare API în {system}, ceea ce necesită acces de administrator la {system}, nu la
      Living Security Platform.
    </p>
    <p>
      Dacă sunteți <strong>responsabilul de program</strong> Living Security și nu administrați {system},
      trimiteți această pagină persoanei care îl administrează. Aceasta parcurge Partea A și vă transmite înapoi datele de autentificare
      (sau le introduce direct, dacă ați invitat-o în platformă).
      {recommendDelegated && <>
          {' '}Deoarece configurarea generează material cu chei sensibile, vă recomandăm calea de{' '}
          <strong>configurare delegată</strong>, astfel încât secretul să nu vă fie niciodată trimis înapoi.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Ce aduce această integrare

Netskope poate furniza activitate normalizată web, cloud, de autentificare, de protecție a datelor și legată de amenințări. Exemplele analizate includ:

* `web.ai.visited` — site web de inteligență artificială vizitat
* `data.bulk.uploaded` — încărcare în masă de date
* `geo.impossible` — deplasare imposibilă între autentificări

Conexiunea actuală utilizează REST API v2; pentru clienții existenți poate apărea o variantă REST legacy. Consultați [cum devin datele din integrări Semnale](/ro/signals/data-sources).

## De ce are nevoie Living Security

| Credențial | Descriere |
| - | - |
| **API token** | Un token REST API v2 generat din consola de administrare Netskope |
| **Tenant subdomain** | Subdomeniul tenantului dumneavoastră Netskope (de ex., `acme` din `acme.goskope.com`) |

**Acces necesar la endpointuri:**

| Endpoint | Scop |
| - | - |
| `/api/v2/events/data/alert` | Alerte de amenințare, încălcări ale politicilor, evenimente DLP, detectări de malware |
| `/api/v2/events/data/page` | Activitate web — navigare, site-uri permise și blocate, acces la aplicații cloud |

**Rol necesar:** **Tenant Admin** sau un rol echivalent cu acces la **Settings → Tools**

<Note>
  Această integrare necesită un **token API v2**, nu un token v1. Tokenurile v1 utilizează autentificarea prin parametru de interogare și nu vor funcționa cu endpointul API v2.
</Note>

### Cerințe preliminare

* Trebuie să aveți acces **Tenant Admin** în Netskope pentru a gestiona tokenurile REST API.

***

## Partea A — În Netskope

*Acești pași sunt efectuați de administratorul dumneavoastră Netskope.*

<Steps>
  <Step title="Accesați gestionarea tokenurilor REST API v2">
    1. Autentificați-vă în consola de administrare Netskope la `https://<tenant>.goskope.com`.
    2. În navigarea din stânga, faceți clic pe **Settings**.
    3. Sub **Tools**, selectați **REST API v2**.
  </Step>

  <Step title="Creați un token nou">
    1. Faceți clic pe **New Token**.
    2. Introduceți un nume descriptiv (de ex., `Living Security Platform`).
    3. Sub accesul la endpointuri, activați accesul la:

    | Endpoint | Acces necesar |
    | - | - |
    | `/api/v2/events/data/alert` | Citire |
    | `/api/v2/events/data/page` | Citire |

    <Warning>
      Acordați acces la **ambele** endpointuri. Acestea alimentează două fluxuri separate — `alerts` și
      `events` — iar un token limitat la unul singur se conectează totuși cu succes.
      Fluxul aferent endpointului lipsă nu va returna apoi nimic, fără nicio eroare
      care să indice motivul.
    </Warning>

    <Note>
      Acestea două sunt singurele endpointuri de care are nevoie Living Security. Dacă nu acordați nimic în plus, respectați principiul privilegiului minim.
    </Note>

    4. Faceți clic pe **Salvați** (sau **Generate Token**).
  </Step>

  <Step title="Copiați și salvați tokenul">
    **Copiați imediat tokenul** și stocați-l în siguranță.

    <Warning>
      Netskope afișează valoarea tokenului **o singură dată**, la creare. Dacă părăsiți pagina fără să o copiați, trebuie să ștergeți tokenul și să creați unul nou.
    </Warning>
  </Step>

  <Step title="Configurați lista de adrese IP permise (dacă este cazul)">
    Dacă tenantul dumneavoastră Netskope are activată lista de adrese IP permise, trebuie să adăugați intervalele de adrese IP de ieșire ale Living Security.

    1. În consola de administrare Netskope, accesați **Settings → Administration → IP Allowlist**.
    2. Dacă lista de adrese IP permise este activată, adăugați fiecare [adresă IP de ieșire a Living Security](/ro/integrations/managing/egress-ip-addresses) în lista **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Dacă lista de adrese IP permise este activată, dialogul de conectare va reuși, dar sincronizările de date vor eșua cu `401 Unauthorized` până când sunt adăugate adresele IP corecte.
    </Warning>
  </Step>

  <Step title="Identificați subdomeniul tenantului">
    Subdomeniul tenantului este prefixul URL-ului consolei de administrare Netskope.

    Dacă URL-ul consolei dumneavoastră este `https://acme.goskope.com`, subdomeniul este `acme`.

    Introduceți numai subdomeniul simplu — fără `https://`, fără `.goskope.com`, fără bară oblică la final.

    <Note>
      Dialogul de conectare acceptă mai multe forme de introducere (subdomeniu simplu, nume complet de gazdă sau URL complet) și le normalizează automat. Totuși, se recomandă introducerea subdomeniului simplu.
    </Note>
  </Step>
</Steps>

***

## Partea B — În Living Security Platform

*Acest pas este efectuat de proprietarul programului sau de administratorul de sistem, dacă se utilizează configurarea delegată.*

<Steps>
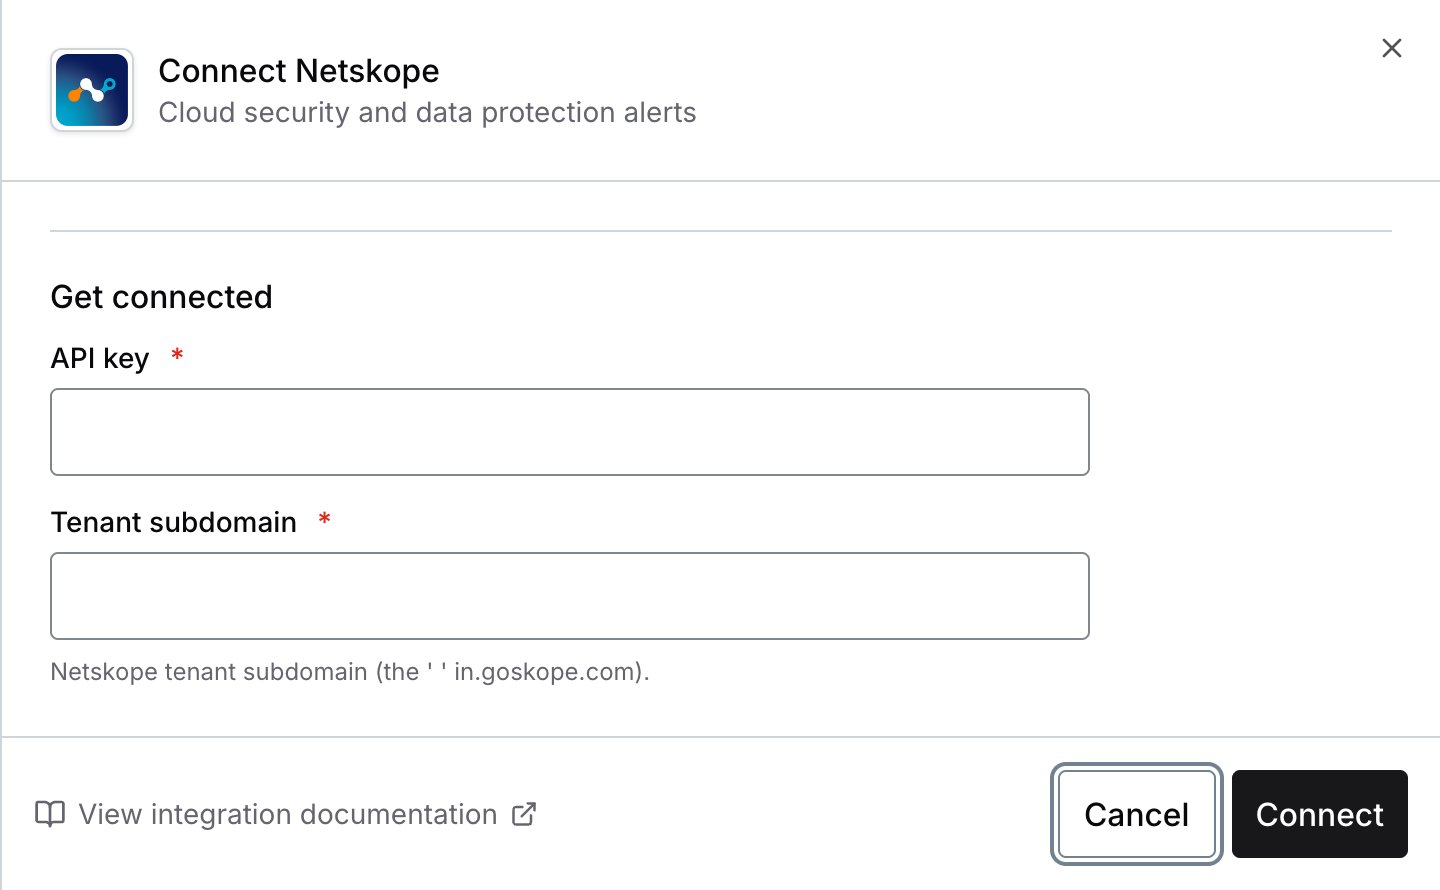
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Câmp | Valoare |
    | - | - |
    | **Cheie API** | Tokenul din Partea A, Pasul 3 |
    | **Tenant subdomain** | Subdomeniul din Partea A, Pasul 5 (de ex., `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Dialogul de conectare Living Security pentru Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Acum sunteți conectat la Netskope (v2 API).

***

## Depanare

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Cauze frecvente:

    1. **Token revocat sau expirat** — generați un token nou
    2. **Utilizarea unui token v1** — tokenurile v1 se autentifică prin parametru de interogare și nu funcționează cu endpointurile v2. Generați un token v2 nou din **Settings → Tools → REST API v2**
    3. **Lista de adrese IP permise blochează solicitările** — dacă tenantul dumneavoastră are activată lista de adrese IP permise, verificați că toate cele patru [adrese IP de ieșire ale Living Security](/ro/integrations/managing/egress-ip-addresses) se află în lista de adrese permise
  </Accordion>

  <Accordion title="403 Forbidden">
    Tokenul a fost creat fără acces la `/api/v2/events/data/alert` sau `/api/v2/events/data/page`. Permisiunile tokenului pentru endpointuri nu pot fi modificate după creare — creați un token nou cu acces de citire la ambele și reconectați.
  </Accordion>

  <Accordion title="Alertele ajung, dar activitatea web lipsește (sau invers)">
    Tokenului îi lipsește unul dintre cele două endpointuri necesare. Un token limitat
    doar la `/api/v2/events/data/alert` sau doar la `/api/v2/events/data/page` se conectează totuși,
    iar fluxul aferent endpointului lipsă rămâne gol, fără nicio notificare.

    Permisiunile pentru endpointuri nu pot fi modificate după crearea tokenului — generați un token
    nou cu acces de citire la ambele, apoi reconectați.
  </Accordion>

  <Accordion title="Sincronizările au funcționat, dar acum eșuează cu 401">
    Dacă lista de adrese IP permise este activată, este posibil ca adresele IP de ieșire ale Living Security să se fi schimbat. Consultați [Configurarea adreselor IP de ieșire pentru integrări](/ro/integrations/managing/egress-ip-addresses) și actualizați lista **Custom IP** în consecință.
  </Accordion>

  <Accordion title="Utilizarea unui token v1 în loc de v2">
    Tokenurile v1 și v2 folosesc mecanisme de autentificare diferite:

    * **v1**: parametru de interogare (`token=...`)
    * **v2**: antet (`Netskope-Api-Token: ...`)

    Living Security utilizează autentificarea v2. Generați un token nou din **Settings → Tools → REST API v2** (nu din pagina veche de tokenuri v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.