> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Configurarea integrării Microsoft Entra ID

> Conectați Microsoft Entra ID la Living Security pentru activitatea legată de identitate, autentificare, risc, dispozitive și simulări de atac.

export const EgressIpAllowlistBothSets = ({system}) => <Warning>
    <strong>{system} necesită două seturi de adrese, nu unul.</strong> Living Security generează tokenul de acces al acestei integrări pe propria infrastructură și îl reîmprospătează continuu, astfel încât traficul de configurare și traficul de sincronizare provin din rețele diferite. Adăugați ambele seturi în lista de permisiuni din {system} și
    păstrați-le pe ambele — aceasta nu este o cerință valabilă doar pentru configurare.
    <br />
    <br />
    <strong>Traficul de sincronizare al integrării</strong> — același în toate regiunile:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    <strong>Traficul platformei</strong> — utilizați numai rândul corespunzător regiunii care găzduiește
    organizația dumneavoastră:
    <br />
    Statele Unite: <code>98.91.60.249/32</code>, <code>13.216.91.102/32</code>
    <br />
    Uniunea Europeană: <code>34.246.236.210/32</code>, <code>52.31.102.238/32</code>
    <br />
    <br />
    Dacă adăugați în lista de permisiuni doar setul de sincronizare, configurarea nu se finalizează niciodată. Dacă adăugați doar setul platformei, configurarea reușește, dar toate sincronizările eșuează. Consultați{' '}
    <a href="/ro/integrations/managing/egress-ip-addresses">
      Configurarea adreselor IP de ieșire pentru Integrări
    </a>{' '}
    pentru ambele semnături de eroare și politica de modificare.
  </Warning>;

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Resurse conexe</h2>
    <ul>
      <li>
        <a href="/ro/signals/data-sources">Aflați cum devin datele din integrări semnale Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Explorați integrările Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Deschideți Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Solicitați o demonstrație Living Security</a>
      </li>
    </ul>
  </>;

export const HandoffPaths = () => <Tabs>
    <Tab title="Configurare delegată (recomandată pentru secrete)">
      Invitați administratorul de sistem în platformă, cu permisiuni limitate. Acesta introduce
      direct datele de autentificare; dumneavoastră nu manipulați niciodată secretul.
    </Tab>
    <Tab title="Transmiterea datelor de autentificare">
      Trimiteți administratorului pagina furnizorului. Acesta generează datele de autentificare și vi le returnează;
      dumneavoastră le introduceți în caseta de dialog Connect.
    </Tab>
  </Tabs>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Introduceți credențialele în Living Security Platform">
    <p>
      Se efectuează de persoana care deține acces la Living Security — proprietarul programului sau
      administratorul de sistem, dacă a fost invitat (configurare delegată).
    </p>
    <ol>
      <li>
        Accesați <strong>Setări → Integrari → Catalog</strong>, găsiți cardul{' '}
        <strong>{tile}</strong> și faceți clic pe <strong>Conectare</strong>.
      </li>
      <li>
        Completați câmpurile de mai jos, apoi faceți clic pe <strong>Conectare</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Acest ghid se adresează administratorului dumneavoastră {system}.</strong> Acesta prezintă crearea
      datelor de autentificare API în {system}, ceea ce necesită acces de administrator la {system}, nu la
      Living Security Platform.
    </p>
    <p>
      Dacă sunteți <strong>responsabilul de program</strong> Living Security și nu administrați {system},
      trimiteți această pagină persoanei care îl administrează. Aceasta parcurge Partea A și vă transmite înapoi datele de autentificare
      (sau le introduce direct, dacă ați invitat-o în platformă).
      {recommendDelegated && <>
          {' '}Deoarece configurarea generează material cu chei sensibile, vă recomandăm calea de{' '}
          <strong>configurare delegată</strong>, astfel încât secretul să nu vă fie niciodată trimis înapoi.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Microsoft Entra ID" />

<HandoffPaths />

## Ce oferă această integrare

Microsoft Entra ID poate furniza activitate normalizată legată de identitate, autentificare, risc, dispozitive și simulări de atac. Exemplele analizate includ:

* `account.compromised` — cont marcat ca fiind compromis
* `auth.login.unusual` — se autentifică din contexte neobișnuite
* `phishing.simulation.clicked` — a făcut clic pe o simulare fără a o raporta

Acestea sunt exemple reprezentative și nu garantează că fiecare eveniment este disponibil în fiecare tenant. Consultați [cum devin datele de integrare semnale](/ro/signals/data-sources).

## De ce are nevoie Living Security

| Credențial | Descriere |
| - | - |
| **ID tenant** | UUID-ul directorului (tenantului) din centrul de administrare Microsoft Entra |
| **ID client** | UUID-ul aplicației (clientului) atribuit la înregistrarea aplicației |
| **Client Secret** | O credențială secretă generată în cadrul înregistrării aplicației — în caseta de dialog de conectare, acest câmp apare cu eticheta **Cheie API** |
| **Gazdă Graph API** | Numele de gazdă Microsoft Graph (cloud comercial: `graph.microsoft.com`) |
| **Gazdă de autoritate** | Numele de gazdă al autorității Microsoft Entra (cloud comercial: `login.microsoftonline.com`) |

**Domenii de aplicare (permisiuni de aplicație):**

| Permisiune | Utilizată pentru |
| - | - |
| `User.Read.All` | Directorul de utilizatori |
| `SecurityAlert.Read.All` | Alerte de securitate |
| `AuditLog.Read.All` | Jurnale de autentificare și detalii de înregistrare MFA |
| `Policy.Read.ConditionalAccess` | Detalii despre accesul condiționat pentru fiecare autentificare — ce politici au fost aplicate și ce controale de acordare au impus. Detectarea MFA depinde de aceasta |
| `AttackSimulation.Read.All` | Rezultatele Attack Simulation Training |
| `Device.Read.All` | Obiecte de tip dispozitiv Entra ID, inclusiv dispozitive pe care Intune nu le gestionează |
| `DeviceManagementManagedDevices.Read.All` | Dispozitive gestionate prin Intune |
| `IdentityRiskEvent.Read.All` | Detecții de risc Identity Protection, inclusiv credențiale compromise |
| `GroupMember.ReadWrite.All` | **Opțional.** Acțiuni de apartenență la grupuri — permite unui Playbook să adauge o persoană într-un grup Microsoft Entra ID sau să o elimine din acesta |

### Dumneavoastră decideți ce poate face această conexiune

Această conexiune citește date. Poate și *să execute acțiuni* în directorul dumneavoastră, dar numai
dacă alegeți să permiteți acest lucru.

Toate permisiunile de mai sus, cu excepția ultimei, sunt doar pentru citire. Dacă acordați numai
acele permisiuni, conexiunea nu poate modifica niciodată nimic în tenantul dumneavoastră — platforma detectează acest lucru și
nu oferă deloc acțiuni pentru grupuri.

Adăugați `GroupMember.ReadWrite.All` și acțiunile de apartenență la grupuri devin disponibile pentru utilizare în
Playbook-uri. Nimic nu pornește de la sine: trebuie în continuare să alegeți grupurile pe care
platforma le poate modifica (vezi mai jos) și să creați un Playbook care le utilizează.

Vă puteți răzgândi oricând. Este suficient să adăugați sau să eliminați o permisiune în Microsoft Entra ID
și să acordați din nou consimțământul administratorului — nu este necesar să reintroduceți credențialele în
platformă, iar sincronizările de date continuă să ruleze pe tot parcursul. Modificarea intră în vigoare în aproximativ
o oră.

<Note>
  **Acțiunile de apartenență la grupuri sunt limitate suplimentar la grupurile pe care le desemnați.** După
  conectare, un administrator alege o listă explicită de grupuri permise pentru conexiune.
  Până când această listă există, acțiunile pentru grupuri nu sunt disponibile, chiar dacă permisiunea este acordată —
  așadar `GroupMember.ReadWrite.All` nu înseamnă niciodată „orice grup din tenant”.

  Alegeți cu atenție aceste grupuri: evitați orice grup care acordă roluri administrative,
  acces privilegiat sau drepturi de licență.
</Note>

**Rol necesar:** **Application Administrator** sau **Global Administrator** în Microsoft Entra ID

<Note>
  **Două dintre aceste permisiuni sunt adăugiri mai recente.** Dacă ați conectat Microsoft Entra ID înainte ca acestea să
  apară în această listă, adăugați-le la înregistrarea existentă a aplicației și **acordați din nou consimțământul administratorului** —
  Microsoft solicită reacordarea consimțământului ori de câte ori se modifică permisiunile. Între timp, toate celelalte fluxuri de date
  continuă să funcționeze normal.

  `Policy.Read.ConditionalAccess` — fără această permisiune, Microsoft elimină detaliile despre accesul condiționat
  din fiecare înregistrare de autentificare. Înregistrarea indică în continuare faptul că o politică de acces condiționat a fost
  îndeplinită, dar lista politicilor este goală. Nimic nu eșuează și nu primiți niciun avertisment: datele de autentificare
  continuă să sosească, iar conexiunea rămâne în stare bună. Pur și simplu, platforma nu poate stabili care autentificări
  au fost îndeplinite prin autentificare multifactor, astfel că activitatea MFA provenită din această conexiune rămâne goală.

  `IdentityRiskEvent.Read.All` — citirea detecțiilor de risc necesită, de asemenea, o licență **Microsoft Entra ID P1 sau
  P2**. Detectarea credențialelor compromise este disponibilă la toate nivelurile, inclusiv P1; detecțiile
  premium sunt raportate ca `generic` sub nivelul P2.
</Note>

### Cerințe preliminare

* Trebuie să aveți acces **Application Administrator** sau **Global Administrator** în Microsoft Entra ID pentru a înregistra aplicații și a acorda consimțământul administratorului.

***

## Partea A — În Microsoft Entra ID

*Administratorul dumneavoastră Microsoft Entra ID efectuează acești pași.*

<Steps>
  <Step title="Înregistrați o aplicație nouă">
    1. Autentificați-vă în [centrul de administrare Microsoft Entra](https://entra.microsoft.com).
    2. În navigarea din stânga, accesați **Entra ID** → **App registrations**.
    3. Faceți clic pe **New registration**.
    4. Introduceți un nume sugestiv pentru aplicație, de exemplu `Living Security Platform`.
    5. Sub **Supported account types**, selectați **Accounts in this organizational directory only**.
    6. Lăsați **Redirect URI** necompletat — această integrare utilizează fluxul client credentials.
    7. Faceți clic pe **Register**.

    După înregistrare, notați următoarele valori din pagina **Overview**:

    * **Application (client) ID**
    * **Directory (tenant) ID**
  </Step>

  <Step title="Adăugați permisiuni de aplicație Microsoft Graph">
    1. În pagina **Overview** a aplicației, faceți clic pe **API permissions** în meniul din stânga.
    2. Faceți clic pe **Add a permission**.
    3. Selectați **Microsoft Graph**.
    4. Selectați **Application permissions**.
    5. Căutați și selectați fiecare permisiune de mai jos, apoi faceți clic pe **Add permissions**:
       * `User.Read.All`
       * `SecurityAlert.Read.All`
       * `AuditLog.Read.All`
       * `Policy.Read.ConditionalAccess`
       * `AttackSimulation.Read.All`
       * `Device.Read.All`
       * `DeviceManagementManagedDevices.Read.All`
       * `IdentityRiskEvent.Read.All`
    6. Adăugați `GroupMember.ReadWrite.All` **numai dacă** doriți ca Playbook-urile să poată modifica apartenența la grupuri. Omiteți-o pentru a menține această conexiune doar pentru citire.

    <Note>
      Acestea sunt permisiunile minime pentru toate fluxurile de date. Dacă intenționați să activați doar un subset de fluxuri, puteți omite permisiunile pentru fluxurile pe care nu le veți utiliza.
    </Note>
  </Step>

  <Step title="Acordați consimțământul administratorului">
    Permisiunile de aplicație necesită consimțământul explicit al administratorului.

    1. În pagina **API permissions**, faceți clic pe **Grant admin consent for \<your tenant name>**.
    2. În caseta de dialog de confirmare, faceți clic pe **Yes**.
    3. Verificați că fiecare permisiune afișează **Granted** în coloana **Status**.

    <Note>
      Dacă butonul **Grant admin consent** este inactiv, aveți nevoie de privilegii **Privileged Role Administrator** sau **Global Administrator**. Consimțământul administratorului trebuie acordat din nou ori de câte ori adăugați permisiuni noi.
    </Note>
  </Step>

  <Step title="Creați un client secret">
    1. În pagina **Overview** a aplicației, faceți clic pe **Certificates & secrets** în meniul din stânga.
    2. Faceți clic pe fila **Client secrets**, apoi pe **New client secret**.
    3. Introduceți o descriere (de ex., `Living Security Platform`).
    4. Alegeți o expirare care corespunde politicii dumneavoastră de rotire.
    5. Faceți clic pe **Add**.

    <Warning>
      **Copiați imediat valoarea secretului.** Microsoft Entra ID afișează secretul complet al clientului o singură dată. Dacă părăsiți pagina înainte de a-l copia, trebuie să ștergeți secretul și să creați unul nou.
    </Warning>

    Păstrați secretul în siguranță. Setați un memento în calendar pentru a-l roti înainte de expirare — un secret expirat determină eșuarea sincronizărilor cu `401 Unauthorized`.
  </Step>

  <Step title="Stabiliți gazda Graph API și gazda de autoritate">
    Pentru majoritatea organizațiilor din cloudul comercial, utilizați valorile implicite:

    | Câmp | Valoare pentru cloudul comercial |
    | - | - |
    | **Gazdă Graph API** | `graph.microsoft.com` |
    | **Gazdă de autoritate** | `login.microsoftonline.com` |

    Pentru cloudurile guvernamentale sau suverane, utilizați endpoint-urile corespunzătoare mediului dumneavoastră.

    <Note>
      Gazda Graph API și gazda de autoritate trebuie să corespundă — jetoanele emise de autoritatea unui cloud nu sunt valide pentru endpoint-ul Graph al altui cloud.
    </Note>
  </Step>
</Steps>

***

## Partea B — În Living Security Platform

*Pasul este efectuat de proprietarul programului sau de administratorul de sistem, dacă a fost invitat în platformă.*

<Steps>
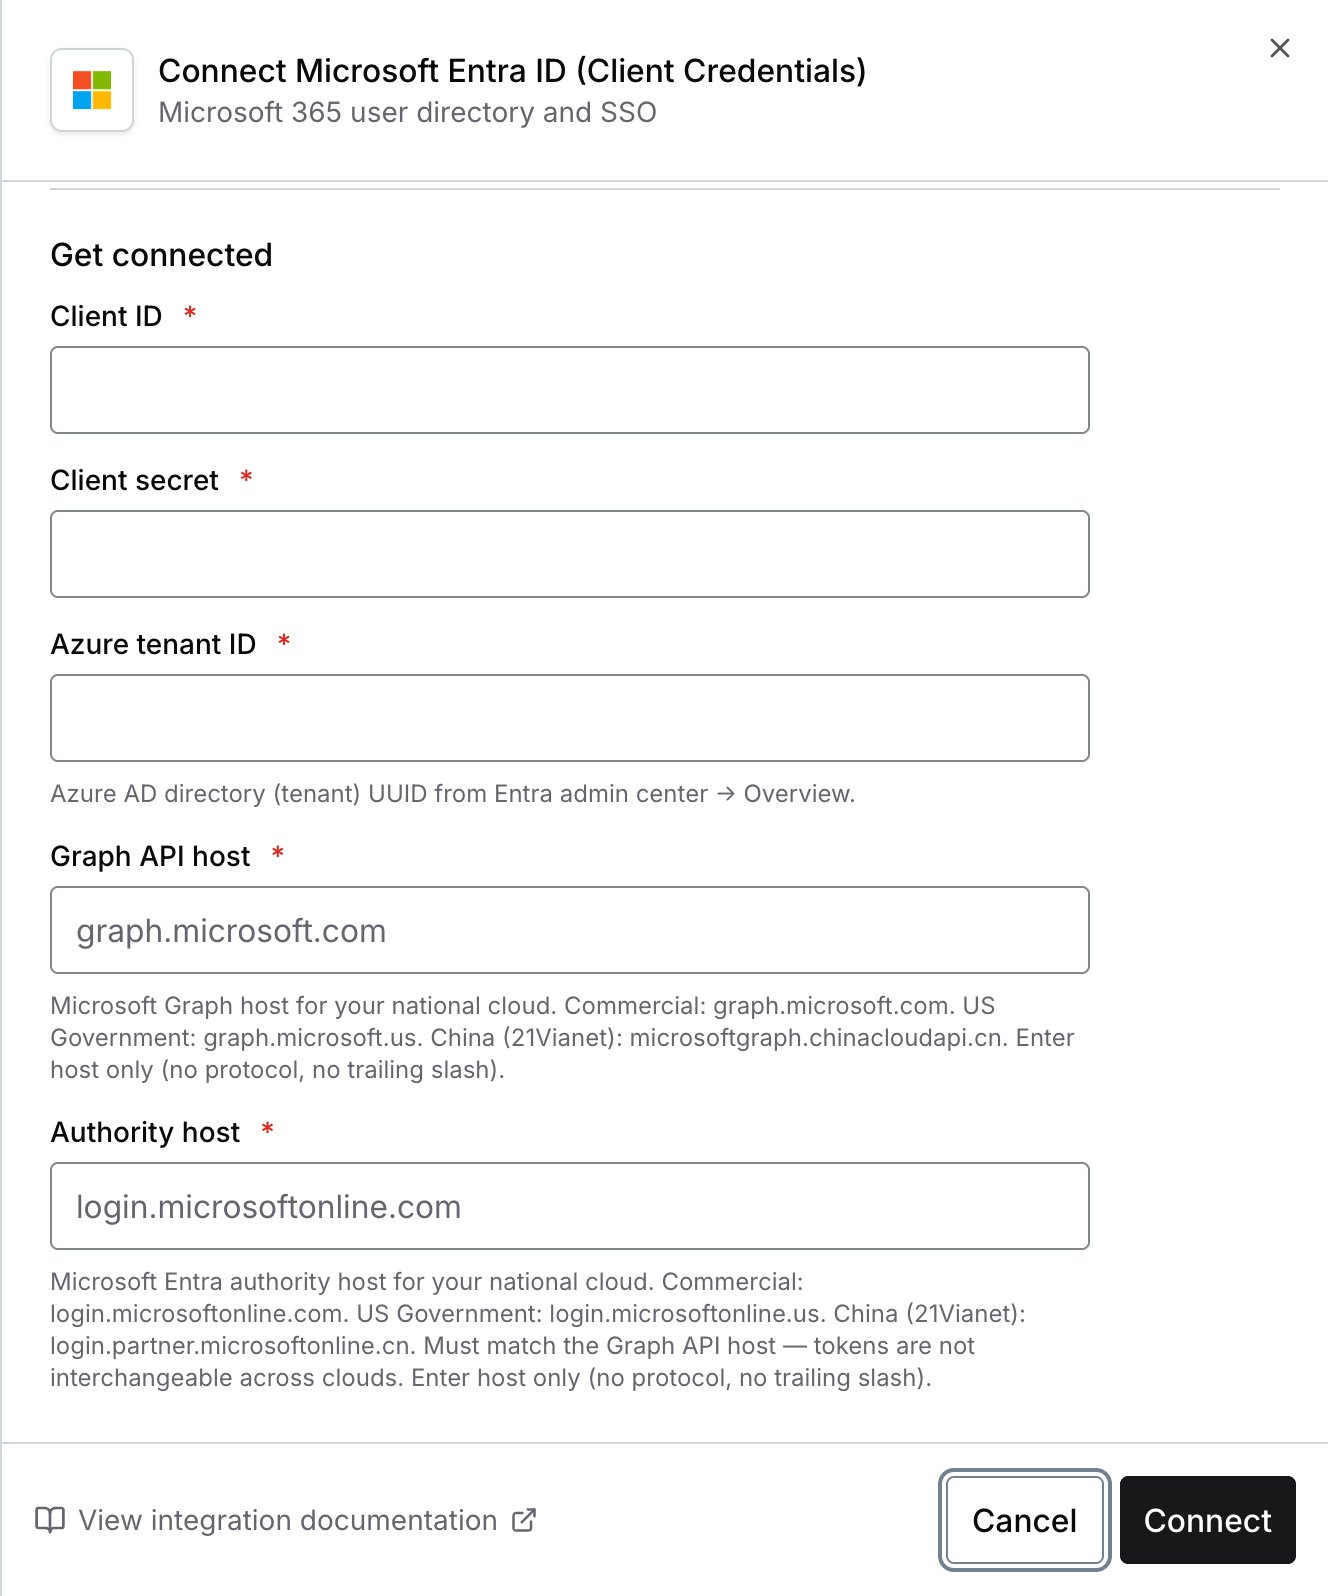
  <ConnectInPlatform tile="Microsoft Entra ID (Client Credentials)">
    | Câmp | Valoare |
    | - | - |
    | **Cheie API** | Client Secret din Partea A, Pasul 4 |
    | **ID tenant Azure** | Directory (tenant) ID din Partea A, Pasul 1 |
    | **ID client** | Application (client) ID din Partea A, Pasul 1 |
    | **Gazdă Graph API** | `graph.microsoft.com` (sau endpoint-ul cloudului dumneavoastră) |
    | **Gazdă de autoritate** | `login.microsoftonline.com` (sau endpoint-ul cloudului dumneavoastră) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/microsoft-entra-id-cc/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=2a192b0a28e753ad0e0bc0b640508136" alt="Caseta de dialog de conectare Living Security pentru Microsoft Entra ID" style={{maxWidth: "450px"}} width="576" height="692" data-path="integrations/images/microsoft-entra-id-cc/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Acum sunteți conectat la Microsoft Entra ID (Client Credentials).

***

## Depanare

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Credențialele sunt invalide sau expirate. Verificați:

    1. Client Secret nu a expirat și nu a fost rotit
    2. ID-ul tenantului și ID-ul clientului sunt corecte
    3. Gazda de autoritate corespunde mediului dumneavoastră cloud
  </Accordion>

  <Accordion title="403 Forbidden">
    Înregistrării aplicației îi lipsesc permisiuni sau consimțământul administratorului nu a fost acordat. Verificați:

    1. Toate permisiunile necesare sunt listate în **API permissions**
    2. Fiecare permisiune afișează starea **Granted** (bifă verde)
    3. Consimțământul administratorului a fost acordat după adăugarea permisiunilor

    <Note>
      Dacă ați adăugat permisiuni noi după consimțământul inițial, trebuie să acordați din nou consimțământul administratorului.
    </Note>
  </Accordion>

  <Accordion title="Rezultate goale pentru anumite fluxuri de date">
    Este posibil ca aplicației să îi lipsească permisiunea specifică pentru fluxul respectiv:

    * Niciun utilizator → lipsește `User.Read.All`
    * Nicio alertă de securitate → lipsește `SecurityAlert.Read.All`
    * Niciun jurnal de autentificare → lipsește `AuditLog.Read.All`
    * Niciun rezultat al simulărilor de atac → lipsește `AttackSimulation.Read.All`
    * Niciun dispozitiv Entra ID → lipsește `Device.Read.All`
    * Niciun dispozitiv gestionat prin Intune → lipsește `DeviceManagementManagedDevices.Read.All`
    * Nicio detecție de risc → lipsește `IdentityRiskEvent.Read.All`, consimțământul administratorului nu a fost acordat din nou după
      adăugarea acesteia sau tenantul se află sub nivelul minim de licență Microsoft Entra ID P1
  </Accordion>

  <Accordion title="Cererea de jeton eșuează cu invalid_client">
    Este posibil ca gazda Graph API și gazda de autoritate să nu corespundă. Ambele trebuie să aparțină aceluiași mediu cloud (comercial, guvernamental etc.).
  </Accordion>

  <Accordion title="Acțiunile pentru grupuri nu apar într-un Playbook">
    Acțiunile de apartenență la grupuri sunt oferite numai atunci când sunt îndeplinite toate cele trei condiții:

    1. `GroupMember.ReadWrite.All` se află în înregistrarea aplicației, cu consimțământul administratorului acordat. Dacă ați adăugat-o recent, așteptați până la o oră.
    2. Un administrator a desemnat o listă de grupuri permise pentru conexiune.
    3. Conexiunea este activă și în stare bună.

    Dacă ați acordat permisiunea, iar acțiunile sunt în continuare indisponibile, acordați din nou consimțământul administratorului — Microsoft îl solicită ori de câte ori se modifică permisiunile.
  </Accordion>

  <Accordion title="Accesul condiționat blochează conexiunea sau acțiunile acesteia">
    Dacă tenantul dumneavoastră are o politică Conditional Access limitată după adresa IP, aceasta poate bloca cererile
    care conțin credențialele acestei conexiuni. Majoritatea tenanților nu sunt afectați — Microsoft Graph nu
    restricționează implicit după adresa IP. Dacă aplicați o politică limitată după IP pentru entitățile de serviciu,
    această integrare necesită adăugarea în lista de permisiuni a **două** seturi de adrese, deoarece configurarea și
    sincronizarea datelor pleacă din rețele diferite.

    Living Security emite el însuși jetonul de acces al acestei conexiuni și îl reînnoiește continuu, astfel că
    cererile de jeton pleacă de la adresele proprii ale platformei, nu de la adresele pe care le utilizează
    sincronizările dumneavoastră de date.

    Acțiunile pentru grupuri sunt separate. Implicit, ele sunt direcționate în același mod ca sincronizările de date și pleacă
    de la adresele de sincronizare. Ele trec la adresele platformei numai dacă un administrator
    comută conexiunea pe ieșire directă.

    <EgressIpAllowlistBothSets system="Microsoft Entra ID" />

    Adăugați ambele seturi în **named location** pe care politica dumneavoastră Conditional Access o consideră de încredere sau o exclude. Cererile de jeton ajung la `login.microsoftonline.com`, iar cererile de date ajung la
    `graph.microsoft.com`; ambele trebuie să fie permise.

    Dacă doar adresele de sincronizare sunt în lista de permisiuni, configurarea eșuează la obținerea jetonului și nu se creează
    nicio conexiune. Dacă doar adresele platformei sunt în lista de permisiuni, configurarea reușește, iar
    fiecare sincronizare returnează zero înregistrări.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.