> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Configuração da integração com o Netskope

> Conecte o Netskope ao Living Security para acompanhar atividades de web, nuvem, autenticação, proteção de dados e ameaças.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Recursos relacionados</h2>
    <ul>
      <li>
        <a href="/pt-BR/signals/data-sources">Saiba como os dados de integração se transformam em Sinais de Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Conheça as Integrações da Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Abra a Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Solicite uma demonstração da Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Adicione os quatro endereços IP de saída de sincronização da Living Security</strong> à lista de permissões em{' '}
    {system}. Insira cada um como um único host com <code>/32</code> se {system} esperar a notação CIDR:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    O tráfego pode sair de qualquer um dos quatro; portanto, incluir apenas alguns deles na lista de permissões causa
    falhas intermitentes de sincronização. Esses quatro são os mesmos em todas as regiões da Living Security. Consulte{' '}
    <a href="/pt-BR/integrations/managing/egress-ip-addresses">
      Configuração dos endereços IP de saída das Integrações
    </a>{' '}
    para obter a lista completa, a política de alterações e a solução de problemas.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Insira as credenciais na Living Security Platform">
    <p>
      Esta etapa deve ser concluída por quem possui acesso à Living Security — o proprietário do programa ou o
      administrador do sistema, caso tenha sido convidado (configuração delegada).
    </p>
    <ol>
      <li>
        Acesse <strong>Configurações → Integrações → Catálogo</strong>, localize o card{' '}
        <strong>{tile}</strong> e clique em <strong>Conectar</strong>.
      </li>
      <li>
        Preencha os campos abaixo e, em seguida, clique em <strong>Conectar</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Este guia é destinado ao administrador do {system} da sua organização.</strong> Ele aborda a criação de
      credenciais de API dentro do {system}, o que exige acesso de administrador ao {system}, e não à
      Living Security Platform.
    </p>
    <p>
      Se você é o <strong>responsável pelo programa</strong> da Living Security e não administra o {system},
      envie esta página a quem o administra. Essa pessoa conclui a Parte A e devolve as credenciais a você
      (ou as insere diretamente, caso você a tenha convidado para a plataforma).
      {recommendDelegated && <>
          {' '}Como a configuração gera material de chave confidencial, recomendamos o caminho de{' '}
          <strong>configuração delegada</strong>, para que o segredo nunca seja enviado de volta a você.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## O que esta integração fornece

O Netskope pode fornecer atividades normalizadas de web, nuvem, autenticação, proteção de dados e ameaças. Entre os exemplos analisados, estão:

* `web.ai.visited` — site de IA visitado
* `data.bulk.uploaded` — upload de dados em massa
* `geo.impossible` — viagem impossível entre logins

A conexão atual usa a REST API v2; uma variante REST legada pode aparecer para clientes existentes. Consulte [como os dados de integração se tornam Sinais](/pt-BR/signals/data-sources).

## O que o Living Security precisa

| Credencial | Descrição |
| - | - |
| **Token de API** | Um token da REST API v2 gerado no console de administração do Netskope |
| **Subdomínio do tenant** | O subdomínio do seu tenant do Netskope (por exemplo, `acme` de `acme.goskope.com`) |

**Acesso necessário aos endpoints:**

| Endpoint | Finalidade |
| - | - |
| `/api/v2/events/data/alert` | Alertas de ameaças, violações de política, eventos de DLP, detecções de malware |
| `/api/v2/events/data/page` | Atividade na web — navegação, sites permitidos e bloqueados, acesso a aplicativos em nuvem |

**Função necessária:** **Tenant Admin** ou equivalente, com acesso a **Configurações → Tools**

<Note>
  Esta integração exige um **token de API v2**, não um token v1. Os tokens v1 usam autenticação por parâmetro de consulta e não funcionam com o endpoint da API v2.
</Note>

### Pré-requisitos

* É necessário ter acesso de **Tenant Admin** no Netskope para gerenciar tokens da REST API.

***

## Parte A — No Netskope

*O administrador do Netskope da sua organização realiza estas etapas.*

<Steps>
  <Step title="Acesse o gerenciamento de tokens da REST API v2">
    1. Faça login no console de administração do Netskope em `https://<tenant>.goskope.com`.
    2. Na navegação à esquerda, clique em **Configurações**.
    3. Em **Tools**, selecione **REST API v2**.
  </Step>

  <Step title="Crie um novo token">
    1. Clique em **New Token**.
    2. Informe um nome descritivo (por exemplo, `Living Security Platform`).
    3. Em acesso aos endpoints, habilite o acesso a:

    | Endpoint | Acesso necessário |
    | - | - |
    | `/api/v2/events/data/alert` | Leitura |
    | `/api/v2/events/data/page` | Leitura |

    <Warning>
      Conceda acesso a **ambos** os endpoints. Eles alimentam dois fluxos distintos — `alerts` e
      `events` — e um token restrito a apenas um deles ainda se conecta com êxito.
      O fluxo associado ao endpoint ausente, então, não retorna nada, sem nenhum erro
      que indique o motivo.
    </Warning>

    <Note>
      Esses dois são os únicos endpoints que o Living Security exige. Não conceder nada
      além deles segue o princípio do menor privilégio.
    </Note>

    4. Clique em **Salvar** (ou em **Generate Token**).
  </Step>

  <Step title="Copie e salve o seu token">
    **Copie o token imediatamente** e armazene-o em local seguro.

    <Warning>
      O Netskope exibe o valor do token **apenas uma vez**, no momento da criação. Se você sair da página sem copiá-lo, será necessário excluir o token e criar um novo.
    </Warning>
  </Step>

  <Step title="Configure a lista de IPs permitidos (se aplicável)">
    Se o seu tenant do Netskope tiver a lista de IPs permitidos habilitada, você deve adicionar os intervalos de IP de saída do Living Security.

    1. No console de administração do Netskope, acesse **Configurações → Administração → IP Allowlist**.
    2. Se a lista de IPs permitidos estiver habilitada, adicione cada [endereço IP de saída do Living Security](/pt-BR/integrations/managing/egress-ip-addresses) à lista **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Se a lista de IPs permitidos estiver habilitada, a caixa de diálogo de conexão será concluída com êxito, mas as sincronizações de dados falharão com `401 Unauthorized` até que os IPs corretos sejam adicionados.
    </Warning>
  </Step>

  <Step title="Identifique o subdomínio do seu tenant">
    O subdomínio do seu tenant é o prefixo da URL do console de administração do Netskope.

    Se a URL do seu console for `https://acme.goskope.com`, o seu subdomínio será `acme`.

    Informe somente o subdomínio simples — sem `https://`, sem `.goskope.com` e sem barra final.

    <Note>
      A caixa de diálogo de conexão aceita vários formatos de entrada (subdomínio simples, nome de host completo ou URL completa) e os normaliza automaticamente. No entanto, recomenda-se informar o subdomínio simples.
    </Note>
  </Step>
</Steps>

***

## Parte B — Na Living Security Platform

*O responsável pelo programa realiza esta etapa, ou o administrador do sistema, caso seja usada a configuração delegada.*

<Steps>
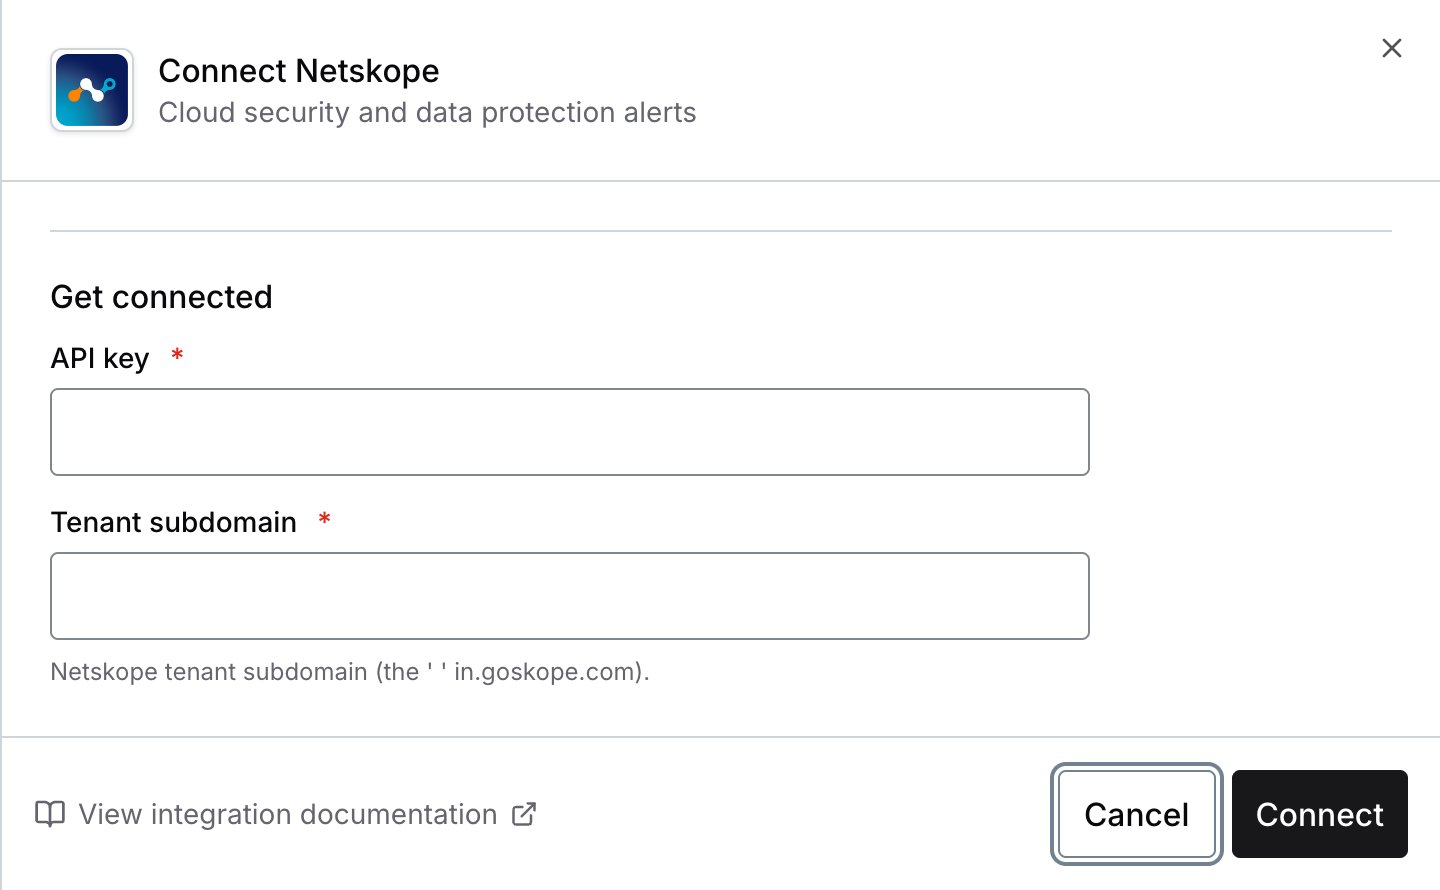
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Campo | Valor |
    | - | - |
    | **Chave de API** | O token da Parte A, Etapa 3 |
    | **Subdomínio do tenant** | O subdomínio da Parte A, Etapa 5 (por exemplo, `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Caixa de diálogo de conexão do Living Security para o Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Agora você está conectado ao Netskope (v2 API).

***

## Solução de problemas

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Causas comuns:

    1. **Token revogado ou expirado** — gere um novo token
    2. **Uso de um token v1** — os tokens v1 autenticam por parâmetro de consulta e não funcionam com os endpoints v2. Gere um novo token v2 em **Configurações → Tools → REST API v2**
    3. **Lista de IPs permitidos bloqueando as solicitações** — se o seu tenant tiver a lista de IPs permitidos habilitada, verifique se os quatro [endereços IP de saída do Living Security](/pt-BR/integrations/managing/egress-ip-addresses) estão na lista
  </Accordion>

  <Accordion title="403 Forbidden">
    O token foi criado sem acesso a `/api/v2/events/data/alert` ou a `/api/v2/events/data/page`. As permissões de endpoint do token não podem ser alteradas após a criação — crie um novo token com acesso de leitura a ambos e reconecte.
  </Accordion>

  <Accordion title="Os alertas chegam, mas a atividade na web está ausente (ou o contrário)">
    O token não tem um dos dois endpoints necessários. Um token restrito apenas a
    `/api/v2/events/data/alert` ou apenas a `/api/v2/events/data/page` ainda se conecta,
    e o fluxo associado ao endpoint ausente permanece vazio, sem nenhum aviso.

    As permissões de endpoint não podem ser alteradas após a criação do token — gere um novo
    token com acesso de leitura a ambos e reconecte.
  </Accordion>

  <Accordion title="As sincronizações funcionavam, mas agora falham com 401">
    Se a lista de IPs permitidos estiver habilitada, os endereços IP de saída do Living Security podem ter mudado. Consulte [Configuring Integration Egress IP Addresses](/pt-BR/integrations/managing/egress-ip-addresses) e atualize a lista **Custom IP** de acordo.
  </Accordion>

  <Accordion title="Uso de um token v1 em vez de v2">
    Os tokens v1 e v2 usam mecanismos de autenticação diferentes:

    * **v1**: parâmetro de consulta (`token=...`)
    * **v2**: cabeçalho (`Netskope-Api-Token: ...`)

    O Living Security usa a autenticação v2. Gere um novo token em **Configurações → Tools → REST API v2** (não na página do token v1 legado).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.