> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Configuração da integração com o Microsoft Entra ID

> Conecte o Microsoft Entra ID à Living Security para obter atividades de identidade, login, risco, dispositivos e simulação de ataques.

export const EgressIpAllowlistBothSets = ({system}) => <Warning>
    <strong>{system} precisa de dois conjuntos de endereços, não de um.</strong> A Living Security gera o token de acesso desta
    integração em sua própria infraestrutura e o atualiza continuamente; por isso, o tráfego de configuração e o tráfego de
    sincronização saem de redes diferentes. Inclua ambos os conjuntos na lista de permissões em {system} e
    mantenha os dois configurados — isso não é um requisito apenas para a configuração.
    <br />
    <br />
    <strong>Tráfego de sincronização da integração</strong> — o mesmo em todas as regiões:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    <strong>Tráfego da plataforma</strong> — use somente a linha da região que hospeda a sua
    organização:
    <br />
    Estados Unidos: <code>98.91.60.249/32</code>, <code>13.216.91.102/32</code>
    <br />
    União Europeia: <code>34.246.236.210/32</code>, <code>52.31.102.238/32</code>
    <br />
    <br />
    Se você incluir apenas o conjunto de sincronização na lista de permissões, a configuração nunca será concluída. Se incluir apenas o conjunto da plataforma, a
    configuração será bem-sucedida, mas todas as sincronizações falharão. Consulte{' '}
    <a href="/pt-BR/integrations/managing/egress-ip-addresses">
      Configuração dos endereços IP de saída das Integrações
    </a>{' '}
    para conhecer as duas assinaturas de falha e a política de alterações.
  </Warning>;

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Recursos relacionados</h2>
    <ul>
      <li>
        <a href="/pt-BR/signals/data-sources">Saiba como os dados de integração se transformam em Sinais de Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Conheça as Integrações da Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Abra a Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Solicite uma demonstração da Living Security</a>
      </li>
    </ul>
  </>;

export const HandoffPaths = () => <Tabs>
    <Tab title="Configuração delegada (recomendada para segredos)">
      Convide o administrador do sistema para a plataforma com permissões restritas. Ele insere as
      credenciais diretamente; o senhor ou a senhora nunca manipula o segredo.
    </Tab>
    <Tab title="Repasse de credenciais">
      Envie ao administrador a página do provedor. Ele provisiona as credenciais e as devolve a
      você; em seguida, você as insere na caixa de diálogo Connect.
    </Tab>
  </Tabs>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Insira as credenciais na Living Security Platform">
    <p>
      Esta etapa deve ser concluída por quem possui acesso à Living Security — o proprietário do programa ou o
      administrador do sistema, caso tenha sido convidado (configuração delegada).
    </p>
    <ol>
      <li>
        Acesse <strong>Configurações → Integrações → Catálogo</strong>, localize o card{' '}
        <strong>{tile}</strong> e clique em <strong>Conectar</strong>.
      </li>
      <li>
        Preencha os campos abaixo e, em seguida, clique em <strong>Conectar</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Este guia é destinado ao administrador do {system} da sua organização.</strong> Ele aborda a criação de
      credenciais de API dentro do {system}, o que exige acesso de administrador ao {system}, e não à
      Living Security Platform.
    </p>
    <p>
      Se você é o <strong>responsável pelo programa</strong> da Living Security e não administra o {system},
      envie esta página a quem o administra. Essa pessoa conclui a Parte A e devolve as credenciais a você
      (ou as insere diretamente, caso você a tenha convidado para a plataforma).
      {recommendDelegated && <>
          {' '}Como a configuração gera material de chave confidencial, recomendamos o caminho de{' '}
          <strong>configuração delegada</strong>, para que o segredo nunca seja enviado de volta a você.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Microsoft Entra ID" />

<HandoffPaths />

## O que esta integração oferece

O Microsoft Entra ID pode fornecer atividades normalizadas de identidade, login, risco, dispositivos e simulação de ataques. Exemplos analisados incluem:

* `account.compromised` — conta sinalizada como comprometida
* `auth.login.unusual` — logins em contextos incomuns
* `phishing.simulation.clicked` — clicou em uma simulação sem reportá-la

Esses são exemplos representativos, e não uma garantia de que todos os eventos estejam disponíveis em todos os locatários. Consulte [como os dados de integração se tornam Sinais](/pt-BR/signals/data-sources).

## O que a Living Security precisa

| Credencial | Descrição |
| - | - |
| **ID do locatário** | O UUID do diretório (locatário) no centro de administração do Microsoft Entra |
| **ID do cliente** | O UUID do aplicativo (cliente) atribuído quando você registra o aplicativo |
| **Segredo do cliente** | Uma credencial secreta gerada no registro do seu aplicativo — a caixa de diálogo de conexão identifica este campo como **Chave de API** |
| **Host da API do Graph** | O nome de host do Microsoft Graph (nuvem comercial: `graph.microsoft.com`) |
| **Host de autoridade** | O nome de host da autoridade do Microsoft Entra (nuvem comercial: `login.microsoftonline.com`) |

**Escopos (permissões de aplicativo):**

| Permissão | Usada para |
| - | - |
| `User.Read.All` | Diretório de usuários |
| `SecurityAlert.Read.All` | Alertas de segurança |
| `AuditLog.Read.All` | Logs de login e detalhes de registro de MFA |
| `Policy.Read.ConditionalAccess` | Detalhes de acesso condicional em cada login — quais políticas foram aplicadas e quais controles de concessão elas impuseram. A detecção de MFA depende desta permissão |
| `AttackSimulation.Read.All` | Resultados do Attack Simulation Training |
| `Device.Read.All` | Objetos de dispositivo do Entra ID, incluindo dispositivos que o Intune não gerencia |
| `DeviceManagementManagedDevices.Read.All` | Dispositivos gerenciados pelo Intune |
| `IdentityRiskEvent.Read.All` | Detecções de risco do Identity Protection, incluindo credenciais vazadas |
| `GroupMember.ReadWrite.All` | **Opcional.** Ações de associação a grupos — permite que um Playbook adicione uma pessoa a um grupo do Microsoft Entra ID ou a remova dele |

### Você decide o que esta conexão pode fazer

Esta conexão lê dados. Ela também pode *executar ações* no seu diretório, mas somente se você
optar por permiti-lo.

Todas as permissões acima, exceto a última, são somente leitura. Se você conceder apenas essas, a
conexão nunca poderá modificar nada no seu locatário — a plataforma detecta isso e
não oferece nenhuma ação de grupo.

Adicione `GroupMember.ReadWrite.All` e as ações de associação a grupos ficarão disponíveis para uso em
Playbooks. Nada começa a acontecer por conta própria: você ainda precisa escolher quais grupos a
plataforma pode alterar (veja abaixo) e criar um Playbook que os utilize.

Você pode mudar de ideia a qualquer momento. Basta adicionar ou remover uma permissão no Microsoft Entra ID
e conceder novamente o consentimento do administrador — não é necessário inserir as credenciais novamente na
plataforma, e as sincronizações de dados continuam em execução durante todo o processo. A alteração entra em vigor em cerca de
uma hora.

<Note>
  **As ações de associação a grupos são limitadas, adicionalmente, aos grupos que você designar.** Após
  a conexão, um administrador escolhe uma lista de permissão explícita de grupos na conexão.
  Enquanto essa lista não existir, as ações de grupo permanecem indisponíveis, mesmo com a permissão concedida —
  portanto, `GroupMember.ReadWrite.All` nunca significa "qualquer grupo do locatário".

  Escolha esses grupos com cuidado: evite qualquer grupo que conceda funções administrativas,
  acesso privilegiado ou direitos de licença.
</Note>

**Função necessária:** **Application Administrator** ou **Global Administrator** no Microsoft Entra ID

<Note>
  **Duas destas permissões são adições mais recentes.** Se você conectou o Microsoft Entra ID antes de elas
  aparecerem nesta lista, adicione-as ao registro de aplicativo existente e **conceda novamente o consentimento do administrador** —
  a Microsoft exige que o consentimento seja concedido novamente sempre que as permissões mudam. Todos os demais fluxos de dados
  continuam funcionando normalmente nesse meio tempo.

  `Policy.Read.ConditionalAccess` — sem esta permissão, a Microsoft remove os detalhes de acesso condicional
  de todos os registros de login. O registro continua informando que uma política de acesso condicional foi
  satisfeita, mas a lista de políticas retorna vazia. Nada falha e nada o avisa: os dados de login
  continuam chegando e a conexão permanece íntegra. A plataforma simplesmente não consegue identificar quais logins
  foram satisfeitos por autenticação multifator, portanto a atividade de MFA desta conexão permanece vazia.

  `IdentityRiskEvent.Read.All` — a leitura de detecções de risco também exige uma licença **Microsoft Entra ID P1 ou
  P2**. A detecção de credenciais vazadas está disponível em todos os níveis, inclusive no P1; as
  detecções premium são informadas como `generic` abaixo do P2.
</Note>

### Pré-requisitos

* Você precisa ter acesso de **Application Administrator** ou **Global Administrator** no Microsoft Entra ID para registrar aplicativos e conceder o consentimento do administrador.

***

## Parte A — No Microsoft Entra ID

*O administrador do Microsoft Entra ID conclui estas etapas.*

<Steps>
  <Step title="Registrar um novo aplicativo">
    1. Faça login no [centro de administração do Microsoft Entra](https://entra.microsoft.com).
    2. Na navegação à esquerda, acesse **Entra ID** → **App registrations**.
    3. Clique em **New registration**.
    4. Insira um nome significativo para o aplicativo, como `Living Security Platform`.
    5. Em **Supported account types**, selecione **Accounts in this organizational directory only**.
    6. Deixe **Redirect URI** em branco — esta integração usa o fluxo de credenciais do cliente.
    7. Clique em **Register**.

    Após o registro, anote os seguintes valores na página **Visão geral**:

    * **Application (client) ID**
    * **Directory (tenant) ID**
  </Step>

  <Step title="Adicionar permissões de aplicativo do Microsoft Graph">
    1. Na página **Visão geral** do seu aplicativo, clique em **API permissions** no menu à esquerda.
    2. Clique em **Add a permission**.
    3. Selecione **Microsoft Graph**.
    4. Selecione **Application permissions**.
    5. Pesquise e selecione cada permissão abaixo e, em seguida, clique em **Add permissions**:
       * `User.Read.All`
       * `SecurityAlert.Read.All`
       * `AuditLog.Read.All`
       * `Policy.Read.ConditionalAccess`
       * `AttackSimulation.Read.All`
       * `Device.Read.All`
       * `DeviceManagementManagedDevices.Read.All`
       * `IdentityRiskEvent.Read.All`
    6. Adicione `GroupMember.ReadWrite.All` **somente se** quiser que os Playbooks possam alterar a associação a grupos. Ignore esta etapa para manter esta conexão somente leitura.

    <Note>
      Estas são as permissões mínimas para todos os fluxos de dados. Se você pretende ativar apenas um subconjunto de fluxos, pode omitir as permissões dos fluxos que não usará.
    </Note>
  </Step>

  <Step title="Conceder o consentimento do administrador">
    As permissões de aplicativo exigem consentimento explícito do administrador.

    1. Na página **API permissions**, clique em **Grant admin consent for \<your tenant name>**.
    2. Na caixa de diálogo de confirmação, clique em **Sim**.
    3. Verifique se todas as permissões exibem **Granted** na coluna **Estado**.

    <Note>
      Se o botão **Grant admin consent** estiver esmaecido, você precisa de privilégios de **Privileged Role Administrator** ou **Global Administrator**. O consentimento do administrador deve ser concedido novamente sempre que você adicionar novas permissões.
    </Note>
  </Step>

  <Step title="Criar um segredo do cliente">
    1. Na página **Visão geral** do seu aplicativo, clique em **Certificates & secrets** no menu à esquerda.
    2. Clique na guia **Client secrets** e, em seguida, em **New client secret**.
    3. Insira uma descrição (por exemplo, `Living Security Platform`).
    4. Escolha um prazo de expiração compatível com a sua política de rotação.
    5. Clique em **Adicionar**.

    <Warning>
      **Copie o valor do segredo imediatamente.** O Microsoft Entra ID exibe o segredo do cliente completo apenas uma vez. Se você sair da página antes de copiá-lo, será necessário excluir o segredo e criar um novo.
    </Warning>

    Armazene o segredo com segurança. Defina um lembrete no calendário para fazer a rotação antes da expiração — um segredo expirado faz as sincronizações falharem com `401 Unauthorized`.
  </Step>

  <Step title="Determinar os hosts da API do Graph e de autoridade">
    Para a maioria das organizações na nuvem comercial, use os valores padrão:

    | Campo | Valor da nuvem comercial |
    | - | - |
    | **Host da API do Graph** | `graph.microsoft.com` |
    | **Host de autoridade** | `login.microsoftonline.com` |

    Para nuvens governamentais ou soberanas, use os endpoints apropriados para o seu ambiente.

    <Note>
      O host da API do Graph e o host de autoridade devem corresponder — os tokens da autoridade de uma nuvem não são válidos para o endpoint do Graph de outra nuvem.
    </Note>
  </Step>
</Steps>

***

## Parte B — Na Living Security Platform

*O responsável pelo programa conclui esta etapa, ou o administrador do sistema, caso tenha sido convidado para a plataforma.*

<Steps>
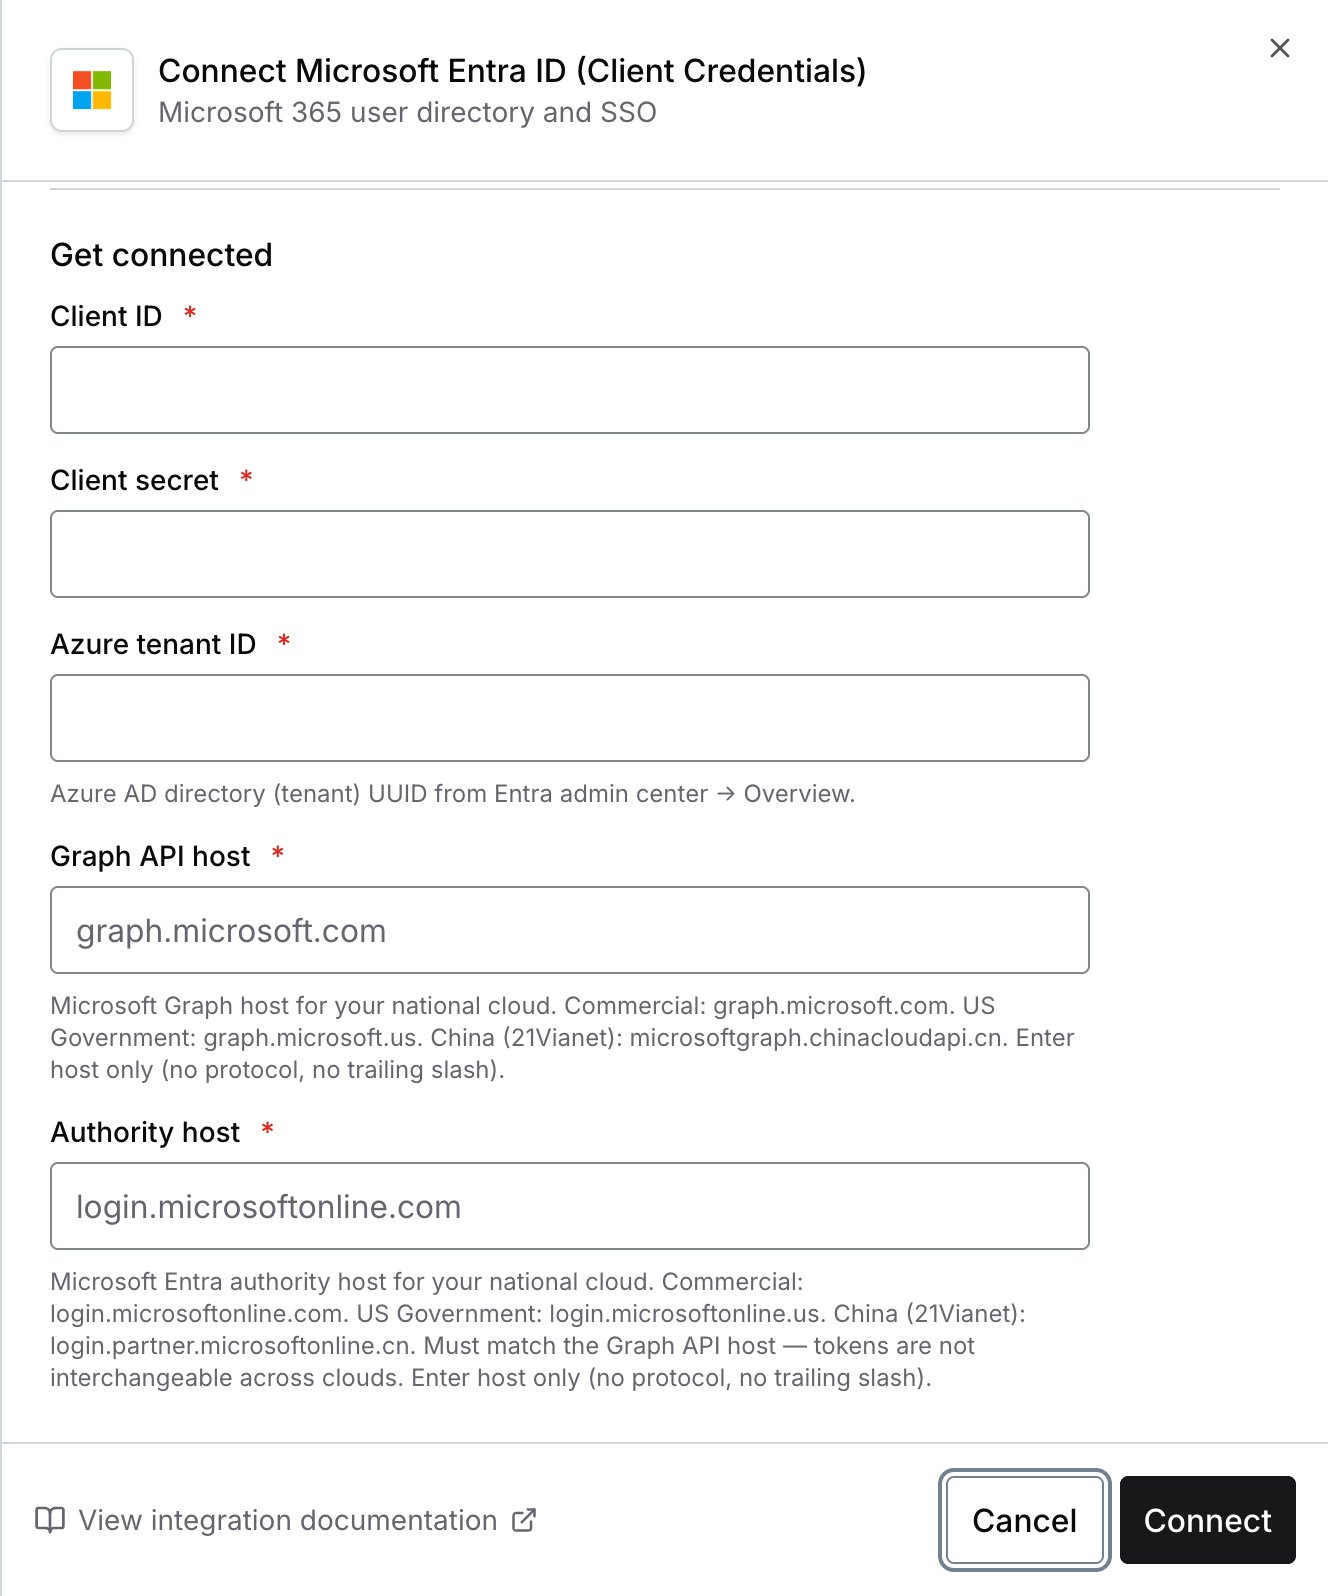
  <ConnectInPlatform tile="Microsoft Entra ID (Client Credentials)">
    | Campo | Valor |
    | - | - |
    | **Chave de API** | O Segredo do cliente da Parte A, Etapa 4 |
    | **ID do locatário do Azure** | O Directory (tenant) ID da Parte A, Etapa 1 |
    | **ID do cliente** | O Application (client) ID da Parte A, Etapa 1 |
    | **Host da API do Graph** | `graph.microsoft.com` (ou o endpoint da sua nuvem) |
    | **Host de autoridade** | `login.microsoftonline.com` (ou o endpoint da sua nuvem) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/microsoft-entra-id-cc/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=2a192b0a28e753ad0e0bc0b640508136" alt="Caixa de diálogo de conexão da Living Security para o Microsoft Entra ID" style={{maxWidth: "450px"}} width="576" height="692" data-path="integrations/images/microsoft-entra-id-cc/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Agora você está conectado ao Microsoft Entra ID (Client Credentials).

***

## Solução de problemas

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    As credenciais são inválidas ou expiraram. Verifique:

    1. Se o Segredo do cliente não expirou nem passou por rotação
    2. Se o ID do locatário e o ID do cliente estão corretos
    3. Se o host de autoridade corresponde ao ambiente da sua nuvem
  </Accordion>

  <Accordion title="403 Forbidden">
    O registro do aplicativo não tem permissões ou o consentimento do administrador não foi concedido. Verifique:

    1. Se todas as permissões necessárias estão listadas em **API permissions**
    2. Se cada permissão exibe o estado **Granted** (marca de seleção verde)
    3. Se o consentimento do administrador foi concedido após a adição das permissões

    <Note>
      Se você adicionou novas permissões após o consentimento inicial, é necessário conceder novamente o consentimento do administrador.
    </Note>
  </Accordion>

  <Accordion title="Resultados vazios em fluxos de dados específicos">
    O aplicativo pode estar sem a permissão específica para esse fluxo:

    * Nenhum usuário → falta `User.Read.All`
    * Nenhum alerta de segurança → falta `SecurityAlert.Read.All`
    * Nenhum log de login → falta `AuditLog.Read.All`
    * Nenhum resultado de simulação de ataques → falta `AttackSimulation.Read.All`
    * Nenhum dispositivo do Entra ID → falta `Device.Read.All`
    * Nenhum dispositivo gerenciado pelo Intune → falta `DeviceManagementManagedDevices.Read.All`
    * Nenhuma detecção de risco → falta `IdentityRiskEvent.Read.All`, o consentimento do administrador não foi concedido novamente
      após adicioná-la, ou o locatário está abaixo do nível mínimo de licença Microsoft Entra ID P1
  </Accordion>

  <Accordion title="A solicitação de token falha com invalid_client">
    O host da API do Graph e o host de autoridade podem estar incompatíveis. Ambos devem corresponder ao mesmo ambiente de nuvem (comercial, governamental etc.).
  </Accordion>

  <Accordion title="As ações de grupo não aparecem em um Playbook">
    As ações de associação a grupos são oferecidas somente quando as três condições a seguir são atendidas:

    1. `GroupMember.ReadWrite.All` está no registro do aplicativo, com o consentimento do administrador concedido. Se você a adicionou recentemente, aguarde até uma hora.
    2. Um administrador designou uma lista de permissão de grupos na conexão.
    3. A conexão está ativa e íntegra.

    Se você concedeu a permissão e as ações continuam indisponíveis, conceda novamente o consentimento do administrador — a Microsoft exige isso sempre que as permissões mudam.
  </Accordion>

  <Accordion title="O acesso condicional bloqueia a conexão ou as respectivas ações">
    Se o seu locatário tiver uma política de Conditional Access com escopo por endereço IP, ela pode bloquear solicitações
    que carregam a credencial desta conexão. A maioria dos locatários não é afetada — o Microsoft Graph
    não restringe por endereço IP por padrão. Se você aplicar uma política com escopo por IP para entidades de serviço
    (service principals), esta integração exige que **dois** conjuntos de endereços estejam na lista de permissão, porque a configuração e a
    sincronização de dados partem de redes diferentes.

    A Living Security gera o token de acesso desta conexão por conta própria e o renova continuamente, de modo que
    as solicitações de token partem dos endereços da própria plataforma, e não dos endereços que suas
    sincronizações de dados usam.

    As ações de grupo são separadas. Por padrão, elas seguem a mesma rota das suas sincronizações de dados e partem
    dos endereços de sincronização. Elas passam a usar os endereços da plataforma somente se um administrador
    alterar a conexão para saída direta.

    <EgressIpAllowlistBothSets system="Microsoft Entra ID" />

    Adicione os dois conjuntos ao **named location** em que a sua política de Conditional Access confia ou que
    ela exclui. As solicitações de token chegam a `login.microsoftonline.com` e as solicitações de dados chegam a
    `graph.microsoft.com`; ambas precisam ser aprovadas.

    Se apenas os endereços de sincronização estiverem na lista de permissão, a configuração falhará ao obter um token e nenhuma
    conexão será criada. Se apenas os endereços da plataforma estiverem na lista de permissão, a configuração será concluída com êxito e
    toda sincronização não retornará nenhum registro.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.