> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Konfiguracja integracji z Netskope

> Połącz Netskope z Living Security, aby uzyskać dane o aktywności w sieci web, chmurze, uwierzytelnianiu, ochronie danych i zagrożeniach.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Powiązane zasoby</h2>
    <ul>
      <li>
        <a href="/pl/signals/data-sources">Dowiedz się, w jaki sposób dane z integracji stają się sygnałami w ramach zarządzania ryzykiem związanym z czynnikiem ludzkim (Human Risk Management)</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Poznaj integracje Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Otwórz Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Poproś o demonstrację Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Dodaj wszystkie cztery adresy IP ruchu wychodzącego synchronizacji Living Security</strong> do listy dozwolonych w{' '}
    {system}. Jeśli {system} oczekuje notacji CIDR, wprowadź każdy adres jako pojedynczego hosta z sufiksem <code>/32</code>:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Ruch może wychodzić z dowolnego z tych czterech adresów, dlatego dodanie do listy dozwolonych tylko niektórych z nich powoduje sporadyczne błędy synchronizacji. Te cztery adresy są takie same we wszystkich regionach Living Security. Pełną listę, zasady wprowadzania zmian oraz wskazówki dotyczące rozwiązywania problemów znajdziesz w artykule{' '}
    <a href="/pl/integrations/managing/egress-ip-addresses">
      Konfigurowanie adresów IP ruchu wychodzącego integracji
    </a>.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Wprowadź dane uwierzytelniające w Living Security Platform">
    <p>
      Czynność wykonuje osoba posiadająca dostęp do Living Security — właściciel programu lub
      administrator systemu, jeśli został zaproszony (konfiguracja delegowana).
    </p>
    <ol>
      <li>
        Przejdź do <strong>Ustawienia → Integracje → Katalog</strong>, znajdź kafelek{' '}
        <strong>{tile}</strong> i kliknij <strong>Połącz</strong>.
      </li>
      <li>
        Wypełnij poniższe pola, a następnie kliknij <strong>Połącz</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Ten przewodnik jest przeznaczony dla administratora systemu {system}.</strong> Opisuje tworzenie
      poświadczeń API w systemie {system}, co wymaga uprawnień administracyjnych w systemie {system}, a nie w
      Living Security Platform.
    </p>
    <p>
      Jeśli jesteś <strong>właścicielem programu</strong> Living Security i nie administrujesz systemem {system},
      przekaż tę stronę osobie, która nim administruje. Osoba ta wykona część A i przekaże Ci poświadczenia
      (lub wprowadzi je bezpośrednio, jeśli została zaproszona do platformy).
      {recommendDelegated && <>
          {' '}Ponieważ konfiguracja generuje poufny materiał kluczowy, zalecamy skorzystanie ze ścieżki{' '}
          <strong>konfiguracji delegowanej</strong>, dzięki której tajny klucz nigdy nie zostanie do Ciebie odesłany.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Co wnosi ta integracja

Netskope może dostarczać znormalizowane dane o aktywności w sieci web, chmurze, uwierzytelnianiu, ochronie danych i zagrożeniach. Sprawdzone przykłady obejmują:

* `web.ai.visited` — odwiedzenie witryny AI
* `data.bulk.uploaded` — zbiorcze przesyłanie danych
* `geo.impossible` — niemożliwa podróż między logowaniami

Bieżące połączenie korzysta z REST API v2; w przypadku dotychczasowych klientów może być widoczny starszy wariant REST. Zobacz [jak dane z integracji stają się sygnałami](/pl/signals/data-sources).

## Czego potrzebuje Living Security

| Dane uwierzytelniające | Opis |
| - | - |
| **Token API** | Token REST API v2 wygenerowany w konsoli administracyjnej Netskope |
| **Subdomena dzierżawy** | Subdomena Twojej dzierżawy Netskope (np. `acme` z `acme.goskope.com`) |

**Wymagany dostęp do punktów końcowych:**

| Punkt końcowy | Przeznaczenie |
| - | - |
| `/api/v2/events/data/alert` | Alerty o zagrożeniach, naruszenia zasad, zdarzenia DLP, wykrycia złośliwego oprogramowania |
| `/api/v2/events/data/page` | Aktywność w sieci web — przeglądanie, dozwolone i zablokowane witryny, dostęp do aplikacji w chmurze |

**Wymagana rola:** **Tenant Admin** lub równoważna z dostępem do **Settings → Tools**

<Note>
  Ta integracja wymaga **tokenu API v2**, a nie tokenu v1. Tokeny v1 używają uwierzytelniania za pomocą parametru zapytania i nie będą działać z punktem końcowym API v2.
</Note>

### Wymagania wstępne

* Musisz mieć dostęp **Tenant Admin** w Netskope, aby zarządzać tokenami REST API.

***

## Część A — W Netskope

*Poniższe kroki wykonuje administrator Netskope.*

<Steps>
  <Step title="Przejdź do zarządzania tokenami REST API v2">
    1. Zaloguj się do konsoli administracyjnej Netskope pod adresem `https://<tenant>.goskope.com`.
    2. W nawigacji po lewej stronie kliknij **Settings**.
    3. W sekcji **Tools** wybierz **REST API v2**.
  </Step>

  <Step title="Utwórz nowy token">
    1. Kliknij **New Token**.
    2. Wprowadź opisową nazwę (np. `Living Security Platform`).
    3. W sekcji dostępu do punktów końcowych włącz dostęp do:

    | Punkt końcowy | Wymagany dostęp |
    | - | - |
    | `/api/v2/events/data/alert` | Odczyt |
    | `/api/v2/events/data/page` | Odczyt |

    <Warning>
      Przyznaj dostęp do **obu** punktów końcowych. Zasilają one dwa oddzielne strumienie — `alerts` i
      `events` — a token ograniczony tylko do jednego z nich nadal łączy się pomyślnie.
      Strumień powiązany z brakującym punktem końcowym nie zwraca wtedy żadnych danych, bez błędu
      wskazującego przyczynę.
    </Warning>

    <Note>
      Te dwa punkty końcowe są jedynymi, których wymaga Living Security. Nieprzyznawanie
      dodatkowych uprawnień jest zgodne z zasadą najmniejszych uprawnień.
    </Note>

    4. Kliknij **Zapisz** (lub **Generate Token**).
  </Step>

  <Step title="Skopiuj i zapisz token">
    **Skopiuj token natychmiast** i przechowuj go w bezpiecznym miejscu.

    <Warning>
      Netskope wyświetla wartość tokenu **tylko raz** podczas tworzenia. Jeśli opuścisz stronę bez skopiowania tokenu, musisz go usunąć i utworzyć nowy.
    </Warning>
  </Step>

  <Step title="Skonfiguruj listę dozwolonych adresów IP (jeśli dotyczy)">
    Jeśli w Twojej dzierżawie Netskope włączono listę dozwolonych adresów IP, musisz dodać zakresy adresów IP ruchu wychodzącego Living Security.

    1. W konsoli administracyjnej Netskope przejdź do **Settings → Administration → IP Allowlist**.
    2. Jeśli lista dozwolonych adresów IP jest włączona, dodaj każdy [adres IP ruchu wychodzącego Living Security](/pl/integrations/managing/egress-ip-addresses) do listy **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Jeśli lista dozwolonych adresów IP jest włączona, okno połączenia zakończy się powodzeniem, ale synchronizacje danych będą kończyć się błędem `401 Unauthorized` do czasu dodania właściwych adresów IP.
    </Warning>
  </Step>

  <Step title="Ustal subdomenę dzierżawy">
    Subdomena dzierżawy to przedrostek adresu URL konsoli administracyjnej Netskope.

    Jeśli adres URL konsoli to `https://acme.goskope.com`, Twoja subdomena to `acme`.

    Wprowadź wyłącznie samą subdomenę — bez `https://`, bez `.goskope.com`, bez końcowego ukośnika.

    <Note>
      Okno połączenia akceptuje kilka form danych wejściowych (samą subdomenę, pełną nazwę hosta lub pełny adres URL) i automatycznie je normalizuje. Zalecane jest jednak wprowadzenie samej subdomeny.
    </Note>
  </Step>
</Steps>

***

## Część B — W Living Security Platform

*Ten krok wykonuje właściciel programu lub administrator systemu, jeśli stosowana jest konfiguracja delegowana.*

<Steps>
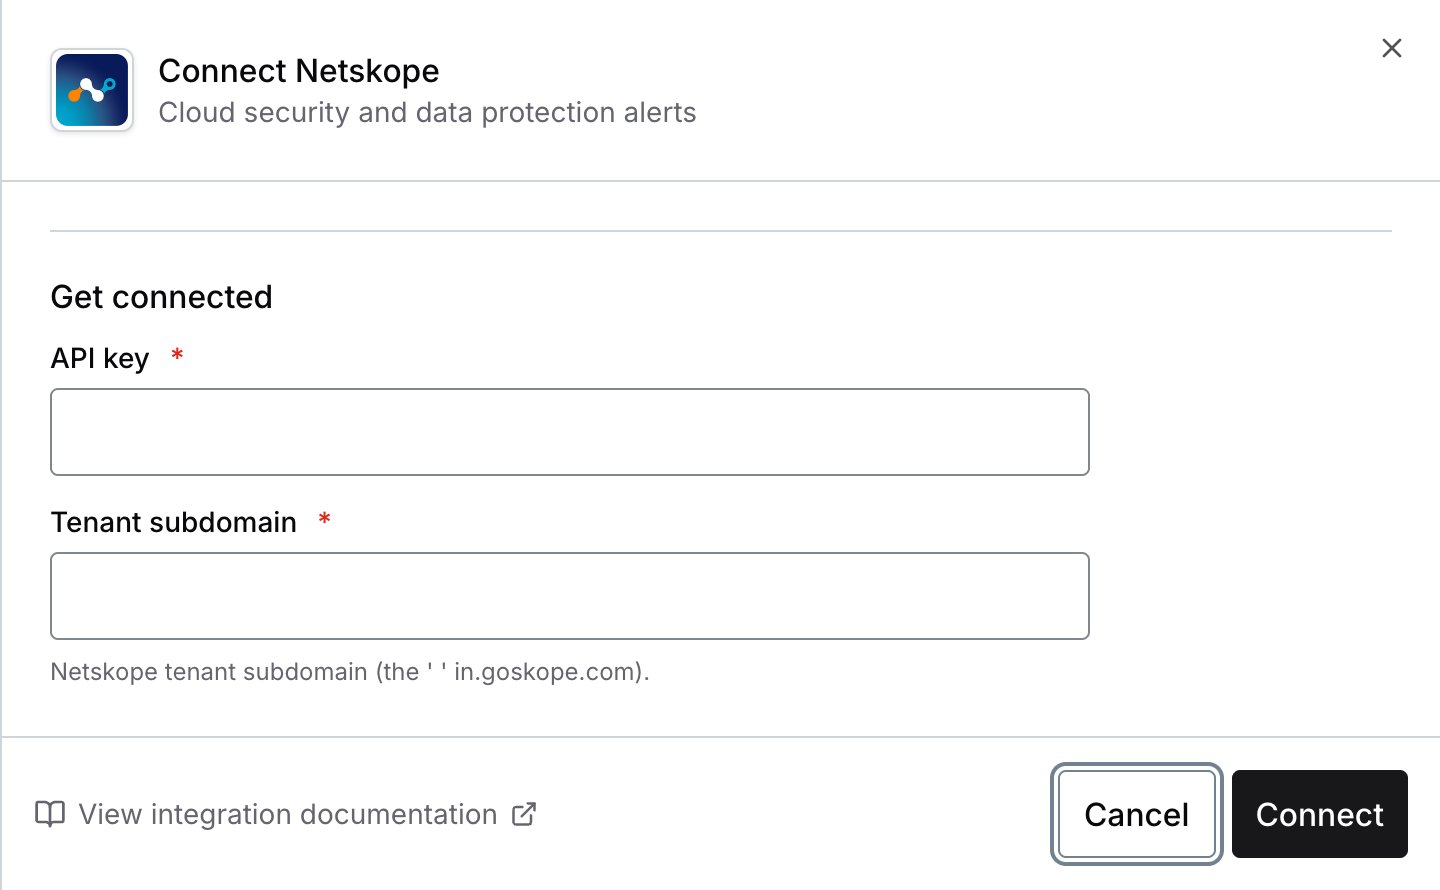
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Pole | Wartość |
    | - | - |
    | **Klucz API** | Token z części A, krok 3 |
    | **Subdomena dzierżawy** | Subdomena z części A, krok 5 (np. `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Okno połączenia Living Security dla Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Połączenie z Netskope (v2 API) zostało nawiązane.

***

## Rozwiązywanie problemów

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Typowe przyczyny:

    1. **Token został unieważniony lub wygasł** — wygeneruj nowy token
    2. **Użycie tokenu v1** — tokeny v1 uwierzytelniają się za pomocą parametru zapytania i nie działają z punktami końcowymi v2. Wygeneruj nowy token v2 w **Settings → Tools → REST API v2**
    3. **Lista dozwolonych adresów IP blokuje żądania** — jeśli w Twojej dzierżawie włączono listę dozwolonych adresów IP, sprawdź, czy wszystkie cztery [adresy IP ruchu wychodzącego Living Security](/pl/integrations/managing/egress-ip-addresses) znajdują się na liście dozwolonych
  </Accordion>

  <Accordion title="403 Forbidden">
    Token został utworzony bez dostępu do `/api/v2/events/data/alert` lub `/api/v2/events/data/page`. Uprawnień tokenu do punktów końcowych nie można zmienić po jego utworzeniu — utwórz nowy token z dostępem do odczytu obu punktów końcowych i połącz ponownie.
  </Accordion>

  <Accordion title="Alerty docierają, ale brakuje aktywności w sieci web (lub odwrotnie)">
    W tokenie brakuje jednego z dwóch wymaganych punktów końcowych. Token ograniczony tylko do
    `/api/v2/events/data/alert` lub tylko do `/api/v2/events/data/page` nadal się łączy,
    a strumień powiązany z brakującym punktem końcowym pozostaje po cichu pusty.

    Uprawnień do punktów końcowych nie można zmienić po utworzeniu tokenu — wygeneruj nowy
    token z dostępem do odczytu obu punktów końcowych, a następnie połącz ponownie.
  </Accordion>

  <Accordion title="Synchronizacje działały, ale teraz kończą się błędem 401">
    Jeśli lista dozwolonych adresów IP jest włączona, adresy IP ruchu wychodzącego Living Security mogły ulec zmianie. Sprawdź [Konfigurowanie adresów IP ruchu wychodzącego integracji](/pl/integrations/managing/egress-ip-addresses) i zaktualizuj listę **Custom IP**, aby była z nimi zgodna.
  </Accordion>

  <Accordion title="Użycie tokenu v1 zamiast v2">
    Tokeny v1 i v2 używają różnych mechanizmów uwierzytelniania:

    * **v1**: parametr zapytania (`token=...`)
    * **v2**: nagłówek (`Netskope-Api-Token: ...`)

    Living Security używa uwierzytelniania v2. Wygeneruj nowy token w **Settings → Tools → REST API v2** (a nie na stronie starszego tokenu v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.