> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Microsoft Entra ID integrācijas iestatīšana

> Pievienojiet Microsoft Entra ID pakalpojumam Living Security, lai iegūtu datus par identitāti, pierakstīšanos, risku, ierīcēm un uzbrukumu simulācijām.

export const EgressIpAllowlistBothSets = ({system}) => <Warning>
    <strong>Sistēmai {system} ir nepieciešamas divas adrešu kopas, nevis viena.</strong> Living Security izveido šīs integrācijas piekļuves žetonu savā infrastruktūrā un pastāvīgi to atjaunina, tāpēc iestatīšanas datplūsma un sinhronizācijas datplūsma iziet no dažādiem tīkliem. Pievienojiet abas kopas atļauto sarakstam sistēmā {system} un atstājiet abas spēkā — šī prasība neattiecas tikai uz iestatīšanu.
    <br />
    <br />
    <strong>Integrācijas sinhronizācijas datplūsma</strong> — vienāda visos reģionos:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    <strong>Platformas datplūsma</strong> — izmantojiet tikai to rindu, kas atbilst reģionam, kurā tiek mitināta jūsu organizācija:
    <br />
    Amerikas Savienotās Valstis: <code>98.91.60.249/32</code>, <code>13.216.91.102/32</code>
    <br />
    Eiropas Savienība: <code>34.246.236.210/32</code>, <code>52.31.102.238/32</code>
    <br />
    <br />
    Ja atļauto sarakstam pievienojat tikai sinhronizācijas kopu, iestatīšana nekad netiek pabeigta. Ja pievienojat tikai platformas kopu, iestatīšana izdodas, bet visas sinhronizācijas neizdodas. Abu kļūmju pazīmes un izmaiņu politiku skatiet sadaļā{' '}
    <a href="/lv/integrations/managing/egress-ip-addresses">
      Configuring Integration Egress IP Addresses
    </a>.
  </Warning>;

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Saistītie resursi</h2>
    <ul>
      <li>
        <a href="/lv/signals/data-sources">Uzziniet, kā integrāciju dati kļūst par cilvēciskā riska pārvaldības signāliem</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Izpētiet Living Security Integrations</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Atveriet Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Pieprasiet Living Security demonstrāciju</a>
      </li>
    </ul>
  </>;

export const HandoffPaths = () => <Tabs>
    <Tab title="Deleģētā iestatīšana (ieteicama slepeno datu apstrādei)">
      Uzaiciniet sistēmas administratoru platformā ar ierobežotām atļaujām. Viņš akreditācijas datus ievada pats tieši; jūs ar slepeno informāciju nekad nenonākat saskarsmē.
    </Tab>
    <Tab title="Akreditācijas datu nodošana">
      Nosūtiet administratoram pakalpojumu sniedzēja lapu. Viņš izveido akreditācijas datus un nosūta tos jums; jūs tos ievadāt Connect dialoglodziņā.
    </Tab>
  </Tabs>;

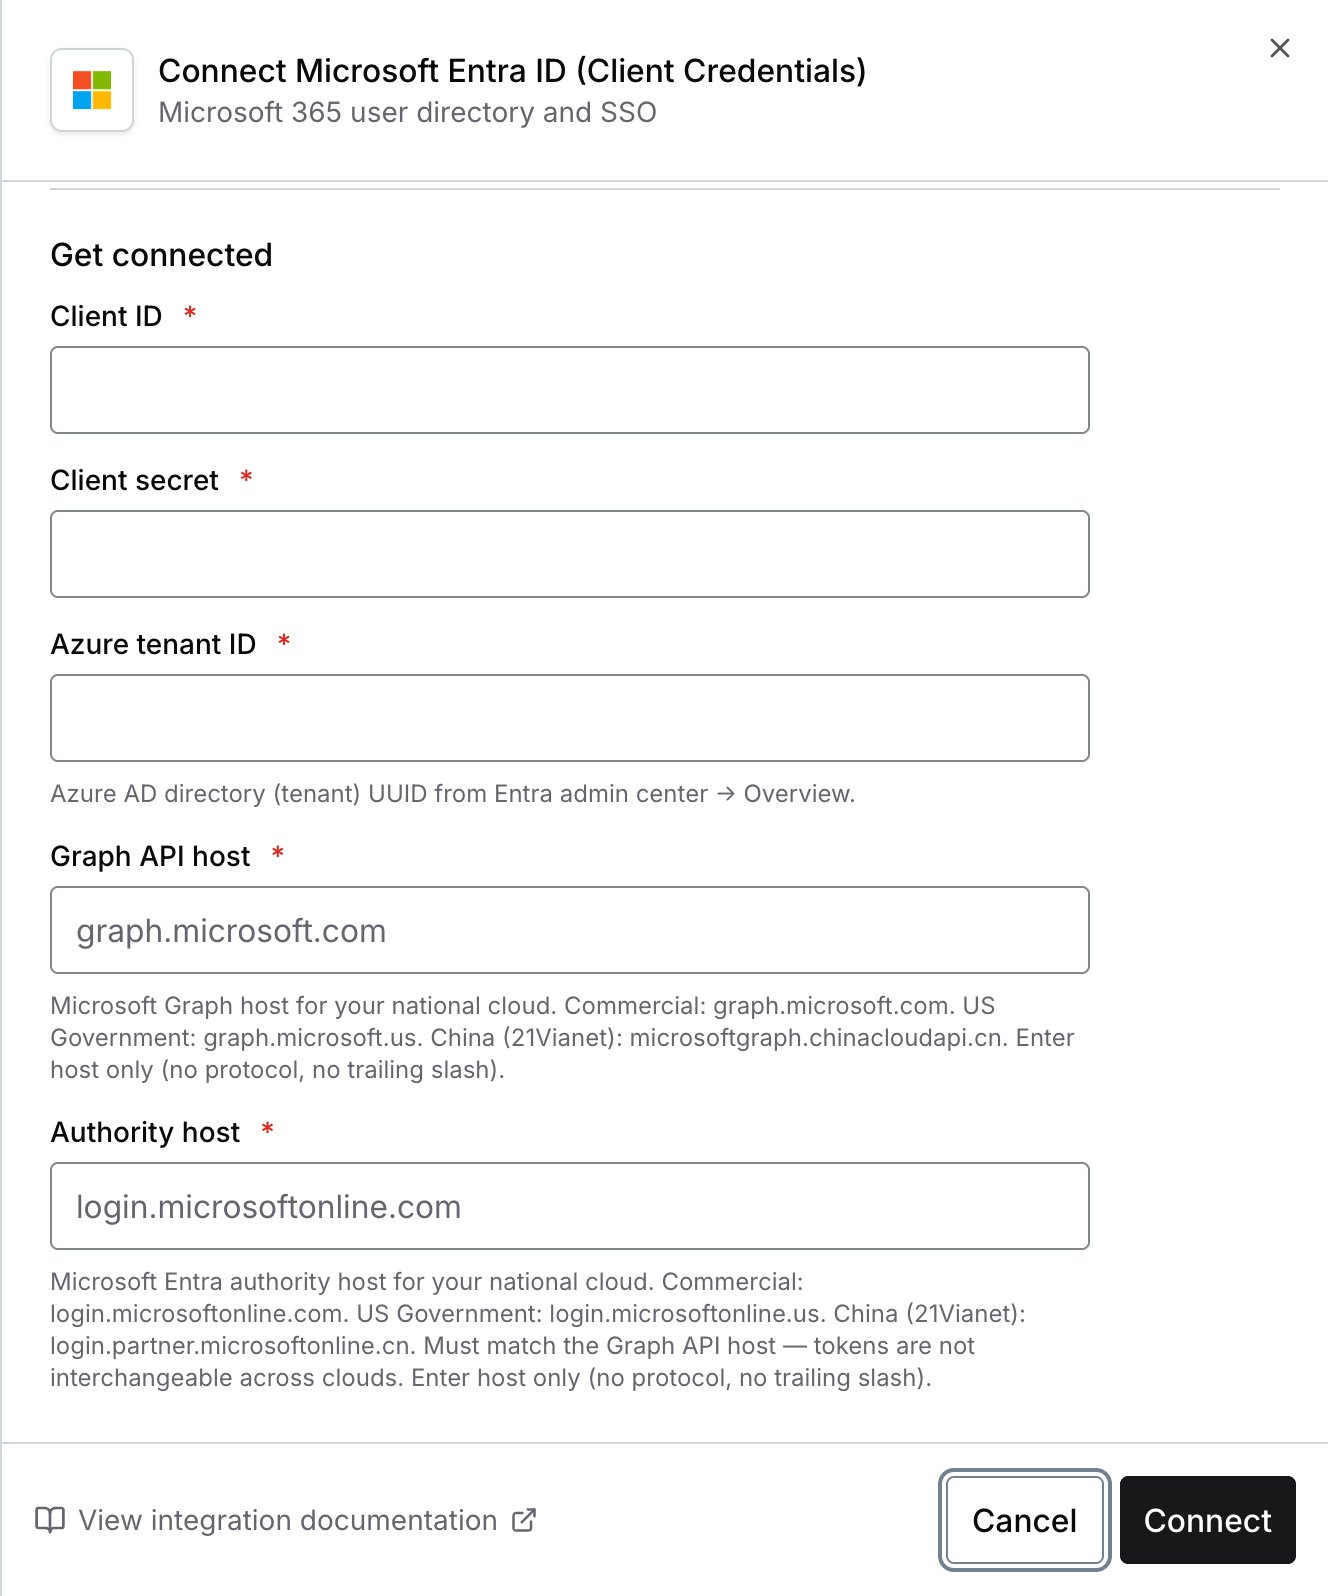
export const ConnectInPlatform = ({tile, children}) => <Step title="Ievadiet akreditācijas datus Living Security Platform">
    <p>
      Šo darbību veic persona, kurai ir Living Security piekļuve — programmas īpašnieks vai
      sistēmas administrators, ja viņš ir uzaicināts (deleģēta iestatīšana).
    </p>
    <ol>
      <li>
        Dodieties uz <strong>Settings → Integrations → Catalog</strong>, atrodiet elementu{' '}
        <strong>{tile}</strong>, noklikšķiniet uz <strong>Connect</strong>.
      </li>
      <li>
        Aizpildiet tālāk norādītos laukus, pēc tam noklikšķiniet uz <strong>Connect</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Šī rokasgrāmata ir paredzēta jūsu {system} administratoram.</strong> Tajā aprakstīts, kā izveidot API
      akreditācijas datus sistēmā {system}, kam nepieciešama administratora piekļuve sistēmai {system}, nevis
      Living Security Platform.
    </p>
    <p>
      Ja jūs esat Living Security <strong>programmas īpašnieks</strong> un neadministrējat sistēmu {system},
      nosūtiet šo lapu personai, kas to dara. Šī persona izpilda A daļu un nodod akreditācijas datus jums
      (vai ievada tos tieši, ja esat uzaicinājis šo personu platformā).
      {recommendDelegated && <>
          {' '}Tā kā iestatīšanas rezultātā tiek izveidots sensitīvs atslēgu materiāls, iesakām izmantot{' '}
          <strong>deleģēto iestatīšanu</strong>, lai noslēpums nekad netiktu sūtīts atpakaļ jums.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Microsoft Entra ID" />

<HandoffPaths />

## Ko šī integrācija sniedz

Microsoft Entra ID var sniegt normalizētus datus par identitāti, pierakstīšanos, risku, ierīcēm un uzbrukumu simulācijām. Pārskatītie piemēri ir šādi:

* `account.compromised` — konts atzīmēts kā apdraudēts
* `auth.login.unusual` — pierakstās no neparastiem konteksta avotiem
* `phishing.simulation.clicked` — noklikšķināja uz simulācijas, par to nepaziņojot

Šie ir reprezentatīvi piemēri, nevis garantija, ka katrs notikums ir pieejams katrā nomnieka vidē (tenant). Skatiet [kā integrāciju dati kļūst par Signals](/lv/signals/data-sources).

## Kas nepieciešams Living Security

| Credential | Description |
| - | - |
| **Tenant ID** | Direktorija (nomnieka) UUID no jūsu Microsoft Entra administrēšanas centra |
| **Client ID** | Lietojumprogrammas (klienta) UUID, kas piešķirts, reģistrējot lietotni |
| **Client Secret** | Slepenais akreditācijas dati, kas ģenerēti jūsu lietotnes reģistrācijā — pievienošanas dialoglodziņā šis lauks ir nosaukts **API Key** |
| **Graph API host** | Microsoft Graph resursdatora nosaukums (komerciālajā mākonī: `graph.microsoft.com`) |
| **Authority host** | Microsoft Entra autoritātes resursdatora nosaukums (komerciālajā mākonī: `login.microsoftonline.com`) |

**Darbības jomas (Application permissions):**

| Permission | Used for |
| - | - |
| `User.Read.All` | Lietotāju direktorijs |
| `SecurityAlert.Read.All` | Drošības brīdinājumi |
| `AuditLog.Read.All` | Pierakstīšanās žurnāli un MFA reģistrācijas informācija |
| `Policy.Read.ConditionalAccess` | Nosacītās piekļuves informācija par katru pierakstīšanos — kuras politikas tika piemērotas un kādas piešķiršanas kontroles tās īstenoja. No tā ir atkarīga MFA noteikšana |
| `AttackSimulation.Read.All` | Attack Simulation Training rezultāti |
| `Device.Read.All` | Entra ID ierīču objekti, tostarp ierīces, kuras Intune nepārvalda |
| `DeviceManagementManagedDevices.Read.All` | Intune pārvaldītās ierīces |
| `IdentityRiskEvent.Read.All` | Identity Protection riska noteikšanas gadījumi, tostarp noplūdušie akreditācijas dati |
| `GroupMember.ReadWrite.All` | **Neobligāta.** Grupas dalības Actions — ļauj Playbook pievienot personu Microsoft Entra ID grupai vai noņemt to no tās |

### Jūs izlemjat, ko šis savienojums drīkst darīt

Šis savienojums nolasa datus. Tas var arī *veikt darbības* jūsu direktorijā, taču tikai tad, ja
to atļausiet.

Visas iepriekš minētās atļaujas, izņemot pēdējo, ir tikai lasāmas. Ja piešķirsiet tikai tās,
savienojums nekad nevarēs mainīt neko jūsu nomnieka vidē — platforma to konstatē un
grupu Actions vispār nepiedāvā.

Pievienojiet `GroupMember.ReadWrite.All`, un grupas dalības Actions kļūs pieejamas lietošanai
Playbooks. Nekas nenotiks automātiski: jums joprojām jāizvēlas, kurām grupām
platforma drīkst piekļūt (skatiet tālāk), un jāizveido Playbook, kas tās izmanto.

Varat pārdomāt jebkurā laikā. Pietiek Microsoft Entra ID pievienot vai noņemt atļauju
un atkārtoti piešķirt administratora piekrišanu — platformā akreditācijas dati nav jāievada no jauna,
un datu sinhronizācija visu laiku turpina darboties. Izmaiņas stājas spēkā aptuveni stundas laikā.

<Note>
  **Grupas dalības Actions papildus ir ierobežotas ar jūsu norādītajām grupām.** Pēc
  savienojuma izveides administrators savienojumam izvēlas skaidru atļauto grupu sarakstu.
  Kamēr šāda saraksta nav, grupu Actions nav pieejamas pat tad, ja atļauja ir piešķirta —
  tāpēc `GroupMember.ReadWrite.All` nekad nenozīmē „jebkura grupa nomnieka vidē”.

  Izvēlieties šīs grupas rūpīgi: izvairieties no grupām, kas piešķir administratīvas lomas,
  privileģētu piekļuvi vai licenču tiesības.
</Note>

**Nepieciešamā loma:** **Application Administrator** vai **Global Administrator** pakalpojumā Microsoft Entra ID

<Note>
  **Divas no šīm atļaujām ir pievienotas nesen.** Ja Microsoft Entra ID savienojāt pirms to parādīšanās šajā sarakstā,
  pievienojiet tās savai esošajai lietotnes reģistrācijai un **atkārtoti piešķiriet administratora piekrišanu** —
  Microsoft pieprasa atkārtoti piešķirt piekrišanu ikreiz, kad atļaujas mainās. Visas pārējās datu plūsmas
  tikmēr turpina darboties normāli.

  `Policy.Read.ConditionalAccess` — bez šīs atļaujas Microsoft no katra pierakstīšanās ieraksta izņem nosacītās piekļuves
  informāciju. Ieraksts joprojām norāda, ka nosacītās piekļuves politika ir izpildīta, taču politiku saraksts
  ir tukšs. Nekas neizdodas un nekas nebrīdina: pierakstīšanās dati turpina ienākt, un savienojums paliek darbspējīgs.
  Platforma vienkārši nevar noteikt, kuras pierakstīšanās tika apmierinātas ar daudzfaktoru autentifikāciju,
  tāpēc MFA aktivitāte no šī savienojuma paliek tukša.

  `IdentityRiskEvent.Read.All` — lai lasītu riska noteikšanas gadījumus, nepieciešama arī **Microsoft Entra ID P1 vai
  P2** licence. Noplūdušo akreditācijas datu noteikšana pati par sevi ir pieejama visos līmeņos, tostarp P1; premium
  noteikšanas gadījumi zem P2 tiek uzrādīti kā `generic`.
</Note>

### Priekšnosacījumi

* Jums jābūt **Application Administrator** vai **Global Administrator** piekļuvei pakalpojumā Microsoft Entra ID, lai reģistrētu lietojumprogrammas un piešķirtu administratora piekrišanu.

***

## A daļa — Microsoft Entra ID

*Šīs darbības veic jūsu Microsoft Entra ID administrators.*

<Steps>
  <Step title="Reģistrējiet jaunu lietojumprogrammu">
    1. Piesakieties [Microsoft Entra admin center](https://entra.microsoft.com).
    2. Kreisajā navigācijas izvēlnē pārejiet uz **Entra ID** → **App registrations**.
    3. Noklikšķiniet uz **New registration**.
    4. Ievadiet lietotnes jēgpilnu nosaukumu, piemēram, `Living Security Platform`.
    5. Sadaļā **Supported account types** atlasiet **Accounts in this organizational directory only**.
    6. Lauku **Redirect URI** atstājiet tukšu — šī integrācija izmanto klienta akreditācijas datu plūsmu (client credentials flow).
    7. Noklikšķiniet uz **Register**.

    Pēc reģistrācijas lapā **Overview** pierakstiet šādas vērtības:

    * **Application (client) ID**
    * **Directory (tenant) ID**
  </Step>

  <Step title="Pievienojiet Microsoft Graph lietojumprogrammas atļaujas">
    1. Savas lietotnes lapā **Overview** kreisajā izvēlnē noklikšķiniet uz **API permissions**.
    2. Noklikšķiniet uz **Add a permission**.
    3. Atlasiet **Microsoft Graph**.
    4. Atlasiet **Application permissions**.
    5. Meklējiet un atlasiet katru tālāk norādīto atļauju, pēc tam noklikšķiniet uz **Add permissions**:
       * `User.Read.All`
       * `SecurityAlert.Read.All`
       * `AuditLog.Read.All`
       * `Policy.Read.ConditionalAccess`
       * `AttackSimulation.Read.All`
       * `Device.Read.All`
       * `DeviceManagementManagedDevices.Read.All`
       * `IdentityRiskEvent.Read.All`
    6. Pievienojiet `GroupMember.ReadWrite.All` **tikai tad**, ja vēlaties, lai Playbooks varētu mainīt grupas dalību. Izlaidiet to, lai šis savienojums paliktu tikai lasāms.

    <Note>
      Šīs ir minimālās atļaujas visām datu plūsmām. Ja plānojat iespējot tikai dažas plūsmas, varat izlaist atļaujas plūsmām, kuras neizmantosiet.
    </Note>
  </Step>

  <Step title="Piešķiriet administratora piekrišanu">
    Lietojumprogrammas atļaujām nepieciešama skaidra administratora piekrišana.

    1. Lapā **API permissions** noklikšķiniet uz **Grant admin consent for \<your tenant name>**.
    2. Apstiprinājuma dialoglodziņā noklikšķiniet uz **Yes**.
    3. Pārbaudiet, vai katrai atļaujai kolonnā **Status** ir redzams **Granted**.

    <Note>
      Ja poga **Grant admin consent** ir pelēkota, jums nepieciešamas **Privileged Role Administrator** vai **Global Administrator** tiesības. Administratora piekrišana ir jāpiešķir atkārtoti ikreiz, kad pievienojat jaunas atļaujas.
    </Note>
  </Step>

  <Step title="Izveidojiet klienta noslēpumu">
    1. Savas lietotnes lapā **Overview** kreisajā izvēlnē noklikšķiniet uz **Certificates & secrets**.
    2. Noklikšķiniet uz cilnes **Client secrets**, pēc tam uz **New client secret**.
    3. Ievadiet aprakstu (piemēram, `Living Security Platform`).
    4. Izvēlieties derīguma termiņu, kas atbilst jūsu rotācijas politikai.
    5. Noklikšķiniet uz **Add**.

    <Warning>
      **Nekavējoties nokopējiet noslēpuma vērtību.** Microsoft Entra ID pilnu klienta noslēpumu parāda tikai vienu reizi. Ja pārejat citur, pirms to nokopējat, noslēpums jādzēš un jāizveido jauns.
    </Warning>

    Glabājiet noslēpumu drošā vietā. Iestatiet kalendāra atgādinājumu, lai to nomainītu pirms derīguma termiņa beigām — beidzies noslēpums izraisa sinhronizācijas kļūmes ar `401 Unauthorized`.
  </Step>

  <Step title="Noteiciet Graph API un Authority resursdatorus">
    Lielākajai daļai organizāciju komerciālajā mākonī izmantojiet noklusējuma vērtības:

    | Field | Commercial cloud value |
    | - | - |
    | **Graph API host** | `graph.microsoft.com` |
    | **Authority host** | `login.microsoftonline.com` |

    Valdības vai suverēnajiem mākoņiem izmantojiet savai videi atbilstošos galapunktus.

    <Note>
      Graph API host un Authority host jāatbilst cits citam — viena mākoņa autoritātes izsniegtie tokeni nav derīgi cita mākoņa Graph galapunktam.
    </Note>
  </Step>
</Steps>

***

## B daļa — Living Security Platform

*Šo darbību veic programmas īpašnieks vai sistēmas administrators, ja viņš ir uzaicināts platformā.*

<Steps>
  <ConnectInPlatform tile="Microsoft Entra ID (Client Credentials)">
    | Field | Value |
    | - | - |
    | **API Key** | Client Secret no A daļas 4. darbības |
    | **Azure tenant ID** | Directory (tenant) ID no A daļas 1. darbības |
    | **Client ID** | Application (client) ID no A daļas 1. darbības |
    | **Graph API host** | `graph.microsoft.com` (vai jūsu mākoņa galapunkts) |
    | **Authority host** | `login.microsoftonline.com` (vai jūsu mākoņa galapunkts) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/microsoft-entra-id-cc/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=2a192b0a28e753ad0e0bc0b640508136" alt="Living Security pievienošanas dialoglodziņš Microsoft Entra ID" style={{maxWidth: "450px"}} width="576" height="692" data-path="integrations/images/microsoft-entra-id-cc/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Tagad esat savienots ar Microsoft Entra ID (Client Credentials).

***

## Problēmu novēršana

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Akreditācijas dati nav derīgi vai ir beigusies to derīguma termiņš. Pārbaudiet:

    1. Vai Client Secret derīguma termiņš nav beidzies un vai tas nav nomainīts
    2. Vai Tenant ID un Client ID ir pareizi
    3. Vai Authority host atbilst jūsu mākoņa videi
  </Accordion>

  <Accordion title="403 Forbidden">
    Lietotnes reģistrācijai trūkst atļauju vai nav piešķirta administratora piekrišana. Pārbaudiet:

    1. Vai visas nepieciešamās atļaujas ir norādītas sadaļā **API permissions**
    2. Vai katrai atļaujai ir statuss **Granted** (zaļa atzīme)
    3. Vai administratora piekrišana tika piešķirta pēc atļauju pievienošanas

    <Note>
      Ja pēc sākotnējās piekrišanas pievienojāt jaunas atļaujas, administratora piekrišana jāpiešķir atkārtoti.
    </Note>
  </Accordion>

  <Accordion title="Tukši rezultāti konkrētām datu plūsmām">
    Lietotnei var trūkt konkrētās plūsmas atļaujas:

    * Nav lietotāju → trūkst `User.Read.All`
    * Nav drošības brīdinājumu → trūkst `SecurityAlert.Read.All`
    * Nav pierakstīšanās žurnālu → trūkst `AuditLog.Read.All`
    * Nav uzbrukumu simulāciju rezultātu → trūkst `AttackSimulation.Read.All`
    * Nav Entra ID ierīču → trūkst `Device.Read.All`
    * Nav Intune pārvaldīto ierīču → trūkst `DeviceManagementManagedDevices.Read.All`
    * Nav riska noteikšanas gadījumu → trūkst `IdentityRiskEvent.Read.All`, administratora piekrišana netika atkārtoti piešķirta
      pēc tās pievienošanas, vai nomnieka licence ir zemāka par Microsoft Entra ID P1 minimumu
  </Accordion>

  <Accordion title="Tokena pieprasījums neizdodas ar invalid_client">
    Graph API host un Authority host var nesakrist. Abiem jāatbilst vienai un tai pašai mākoņa videi (komerciālajai, valdības u. c.).
  </Accordion>

  <Accordion title="Grupu Actions nav redzamas Playbook">
    Grupas dalības Actions tiek piedāvātas tikai tad, ja ir izpildīti visi trīs šie nosacījumi:

    1. `GroupMember.ReadWrite.All` ir pievienota lietotnes reģistrācijai un administratora piekrišana ir piešķirta. Ja to pievienojāt nesen, uzgaidiet līdz stundai.
    2. Administrators ir norādījis savienojuma atļauto grupu sarakstu.
    3. Savienojums ir aktīvs un darbspējīgs.

    Ja atļauju piešķīrāt, bet Actions joprojām nav pieejamas, atkārtoti piešķiriet administratora piekrišanu — Microsoft to pieprasa ikreiz, kad atļaujas mainās.
  </Accordion>

  <Accordion title="Nosacītā piekļuve bloķē savienojumu vai tā Actions">
    Ja jūsu nomnieka vidē ir Conditional Access politika, kas ierobežota pēc IP adreses, tā var bloķēt pieprasījumus,
    kas nes šī savienojuma akreditācijas datus. Lielākā daļa nomnieku tas neietekmē — Microsoft Graph pēc noklusējuma
    neierobežo pēc IP adreses. Ja tomēr piemērojat uz IP balstītu politiku pakalpojumu principāliem, šai integrācijai
    jāatļauj **divi** adrešu kopumi, jo iestatīšana un datu sinhronizācija notiek no dažādiem tīkliem.

    Living Security pats izveido šī savienojuma piekļuves tokenu un pastāvīgi to atjauno, tāpēc
    tokenu pieprasījumi tiek sūtīti no paša platformas adresēm, nevis no adresēm, ko izmanto jūsu datu
    sinhronizācija.

    Grupu Actions ir atsevišķas. Pēc noklusējuma tās tiek maršrutētas tāpat kā jūsu datu sinhronizācija un tiek sūtītas
    no sinhronizācijas adresēm. Uz platformas adresēm tās pāriet tikai tad, ja administrators
    pārslēdz savienojumu uz tiešo izejošo trafiku (direct egress).

    <EgressIpAllowlistBothSets system="Microsoft Entra ID" />

    Pievienojiet abus kopumus **named location**, kurai jūsu Conditional Access politika uzticas vai kuru izslēdz.
    Tokenu pieprasījumi nonāk pie `login.microsoftonline.com`, bet datu pieprasījumi — pie
    `graph.microsoft.com`; abiem jāiziet cauri.

    Ja atļautas tikai sinhronizācijas adreses, iestatīšana neizdodas tokena iegūšanas laikā un savienojums netiek
    izveidots. Ja atļautas tikai platformas adreses, iestatīšana izdodas, bet
    katra sinhronizācija atgriež nulli ierakstu.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.