> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Netskope 連携のセットアップ
> Netskope を Living Security に接続し、Web、クラウド、認証、データ保護、脅威に関するアクティビティを取り込みます。
export const PublicIntegrationNextSteps = () => <>
関連リソース
;
export const EgressIpSafelist = ({system}) =>
Living Security の同期用の送信元 IP アドレス 4 つすべてを、{system} の許可リストに追加してください。{system} が CIDR 表記を要求する場合は、各アドレスを単一ホストとして /32 を付けて入力してください。
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
トラフィックは 4 つのいずれからも送信される可能性があるため、一部のみを許可リストに追加すると、同期が断続的に失敗します。これら 4 つのアドレスは、Living Security のすべてのリージョンで共通です。完全な一覧、変更ポリシー、トラブルシューティングについては、{' '}
連携の送信元 IP アドレスの設定
{' '}
を参照してください。
;
export const ConnectInPlatform = ({tile, children}) =>
この手順は、Living Security にアクセスできる担当者(プログラムオーナー、または招待されている場合はシステム管理者(委任によるセットアップ))が実施します。
-
設定 → 連携 → カタログに移動し、{tile} タイルを見つけて、接続をクリックします。
-
以下のフィールドに入力し、接続をクリックします。
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
このガイドは、{system} の管理者様向けです。ここでは、{system} 内で API 認証情報を作成する手順を説明します。この作業には、Living Security Platform ではなく、{system} の管理者権限が必要です。
Living Security のプログラムオーナーであり、{system} の管理者ではない場合は、このページを {system} の管理者にお送りください。管理者はパート A を完了し、認証情報をお客様に引き渡します(プラットフォームに招待済みの場合は、管理者が認証情報を直接入力することもできます)。
{recommendDelegated && <>
{' '}セットアップでは機密性の高いキー情報が生成されるため、シークレットがお客様に送信されることのないよう、委任セットアップの方法を推奨します。
}
;
## この連携で取り込まれる情報
Netskope は、正規化された Web、クラウド、認証、データ保護、脅威に関するアクティビティを提供できます。確認済みの例は次のとおりです。
* `web.ai.visited` — AI Web サイトへのアクセス
* `data.bulk.uploaded` — 大量データのアップロード
* `geo.impossible` — サインイン間の不可能な移動
現在の接続では REST API v2 を使用します。既存のお客様には、従来の REST 方式が表示される場合があります。[連携データがシグナルになる仕組み](/ja/signals/data-sources)をご覧ください。
## Living Security に必要な情報
| 認証情報 | 説明 |
| - | - |
| **API token** | Netskope 管理コンソールで生成した REST API v2 トークン |
| **Tenant subdomain** | Netskope テナントのサブドメイン(例: `acme.goskope.com` の場合は `acme`) |
**必要なエンドポイントへのアクセス:**
| エンドポイント | 用途 |
| - | - |
| `/api/v2/events/data/alert` | 脅威アラート、ポリシー違反、DLP イベント、マルウェア検知 |
| `/api/v2/events/data/page` | Web アクティビティ — 閲覧、許可されたサイトおよびブロックされたサイト、クラウドアプリへのアクセス |
**必要なロール:** **Tenant Admin**、または **設定 → Tools** にアクセスできる同等のロール
この連携には v1 トークンではなく、**v2 API トークン**が必要です。v1 トークンはクエリパラメーターによる認証を使用するため、v2 API エンドポイントでは動作しません。
### 前提条件
* REST API トークンを管理するには、Netskope で **Tenant Admin** 権限が必要です。
***
## パート A — Netskope での操作
*以下の手順は、Netskope の管理者が実施します。*
1. `https://.goskope.com` から Netskope 管理コンソールにサインインします。
2. 左側のナビゲーションで **設定** をクリックします。
3. **Tools** の下で **REST API v2** を選択します。
1. **New Token** をクリックします。
2. わかりやすい名前を入力します(例: `Living Security Platform`)。
3. エンドポイントアクセスで、次へのアクセスを有効にします。
| エンドポイント | 必要なアクセス |
| - | - |
| `/api/v2/events/data/alert` | 読み取り |
| `/api/v2/events/data/page` | 読み取り |
エンドポイントは**両方**付与してください。これらは `alerts` と
`events` という 2 つの別個のストリームに対応しており、片方のみを許可したトークンでも接続自体は成功します。
その場合、許可されていないエンドポイントに対応するストリームは何も返さず、理由を示すエラーも表示されません。
Living Security に必要なエンドポイントはこの 2 つのみです。これ以上の権限を付与しないことで、最小権限の原則に沿った構成になります。
4. **保存**(または **Generate Token**)をクリックします。
**トークンはただちにコピー**し、安全に保管してください。
Netskope がトークンの値を表示するのは、作成時の**1 回のみ**です。コピーせずに画面を移動した場合は、トークンを削除して新しく作成する必要があります。
Netskope テナントで IP 許可リストが有効になっている場合は、Living Security のエグレス IP 範囲を追加する必要があります。
1. Netskope 管理コンソールで、**設定 → 管理 → IP Allowlist** に移動します。
2. IP 許可リストが有効な場合は、各 [Living Security エグレス IP アドレス](/ja/integrations/managing/egress-ip-addresses)を **Custom IP** リストに追加します。
IP 許可リストが有効な場合、接続ダイアログでは成功しますが、正しい IP が追加されるまでデータ同期は `401 Unauthorized` で失敗します。
テナントのサブドメインは、Netskope 管理コンソールの URL の先頭部分です。
コンソールの URL が `https://acme.goskope.com` の場合、サブドメインは `acme` です。
サブドメインのみを入力してください。`https://`、`.goskope.com`、末尾のスラッシュは含めません。
接続ダイアログは、複数の入力形式(サブドメインのみ、完全なホスト名、完全な URL)を受け付け、自動的に正規化します。ただし、サブドメインのみを入力することを推奨します。
***
## パート B — Living Security Platform での操作
*この手順は、プログラム所有者が実施します。委任セットアップを使用する場合は、システム管理者が実施します。*
| フィールド | 値 |
| - | - |
| **API キー** | パート A のステップ 3 で取得したトークン |
| **Tenant subdomain** | パート A のステップ 5 で確認したサブドメイン(例: `acme`) |
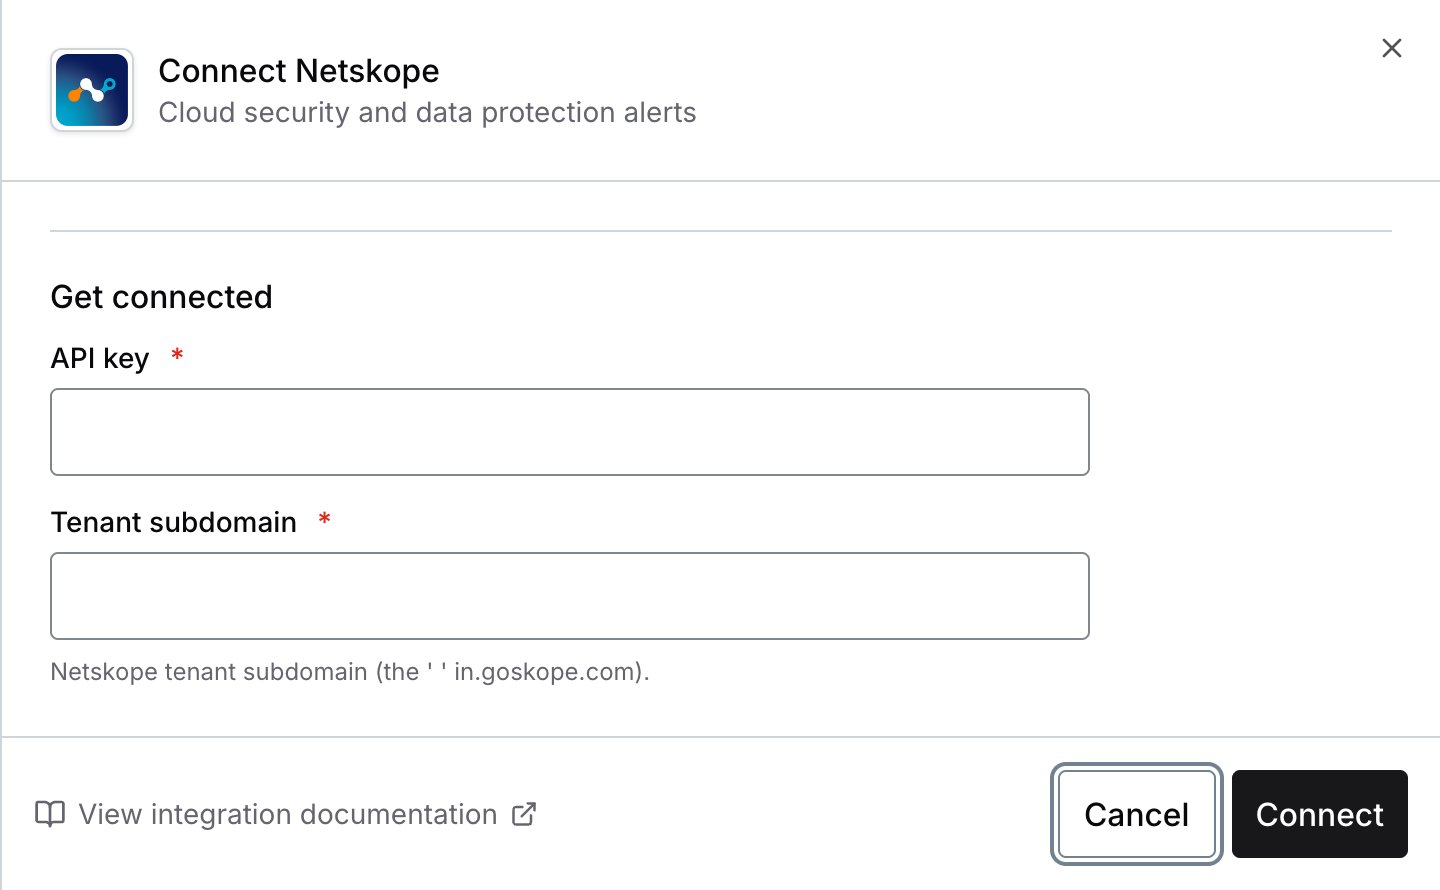 これで Netskope (v2 API) に接続されました。
***
## トラブルシューティング
主な原因は次のとおりです。
1. **トークンが失効または期限切れ** — 新しいトークンを生成してください
2. **v1 トークンを使用している** — v1 トークンはクエリパラメーターで認証するため、v2 エンドポイントでは動作しません。**設定 → Tools → REST API v2** から新しい v2 トークンを生成してください
3. **IP 許可リストによりリクエストがブロックされている** — テナントで IP 許可リストが有効な場合は、4 つの [Living Security エグレス IP アドレス](/ja/integrations/managing/egress-ip-addresses)がすべて許可リストに登録されていることを確認してください
トークンが `/api/v2/events/data/alert` または `/api/v2/events/data/page` へのアクセス権なしで作成されました。トークンのエンドポイント権限は作成後に変更できないため、両方への読み取りアクセスを付与した新しいトークンを作成し、再接続してください。
トークンに、必要な 2 つのエンドポイントのうち 1 つが含まれていません。
`/api/v2/events/data/alert` のみ、または `/api/v2/events/data/page` のみを許可したトークンでも接続は成功しますが、
許可されていないエンドポイントに対応するストリームは、何も通知されないまま空の状態になります。
エンドポイント権限はトークンの作成後に変更できません。両方への読み取りアクセスを付与した新しいトークンを生成し、再接続してください。
IP 許可リストが有効な場合、Living Security のエグレス IP アドレスが変更された可能性があります。[連携のエグレス IP アドレスの設定](/ja/integrations/managing/egress-ip-addresses)を確認し、**Custom IP** リストを更新してください。
v1 と v2 のトークンでは、認証の仕組みが異なります。
* **v1**: クエリパラメーター(`token=...`)
* **v2**: ヘッダー(`Netskope-Api-Token: ...`)
Living Security は v2 認証を使用します。**設定 → Tools → REST API v2** から新しいトークンを生成してください(従来の v1 トークンのページではありません)。
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.