> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Configurazione dell'integrazione con Netskope
> Collegate Netskope a Living Security per l'attività di web, cloud, autenticazione, protezione dei dati e minacce.
export const PublicIntegrationNextSteps = () => <>
Risorse correlate
;
export const EgressIpSafelist = ({system}) =>
Aggiunga tutti e quattro gli indirizzi IP di uscita della sincronizzazione di Living Security all'elenco di autorizzazione in{' '}
{system}. Inserisca ciascuno come singolo host con /32 se {system} richiede la notazione CIDR:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Il traffico può uscire da uno qualsiasi dei quattro indirizzi; pertanto, autorizzarne solo alcuni causa errori di
sincronizzazione intermittenti. Questi quattro indirizzi sono gli stessi in tutte le regioni di Living Security. Per l'elenco completo, i criteri di modifica e la risoluzione dei problemi, consulti{' '}
Configurazione degli indirizzi IP di uscita delle Integrazioni
.
;
export const ConnectInPlatform = ({tile, children}) =>
Operazione da eseguire a cura di chi dispone dell'accesso a Living Security: il responsabile del programma oppure, se è stato invitato (configurazione delegata), l'amministratore di sistema.
-
Andare in Impostazioni → Integrazioni → Catalogo, individuare il riquadro{' '}
{tile} e fare clic su Connetti.
-
Compilare i campi riportati di seguito, quindi fare clic su Connetti.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Questa guida è destinata all'amministratore di {system}. Descrive la creazione delle credenziali API all'interno di {system}, operazione che richiede l'accesso come amministratore a {system} e non alla
Living Security Platform.
Se Lei è il responsabile del programma Living Security e non amministra {system},
inoltri questa pagina al responsabile dell'amministrazione di {system}. L'amministratore completerà la Parte A e Le restituirà le credenziali
(oppure le inserirà direttamente, se è stato invitato nella piattaforma).
{recommendDelegated && <>
{' '}Poiché la configurazione genera materiale crittografico sensibile, si consiglia di seguire la procedura di{' '}
configurazione delegata, in modo che il segreto non Le venga mai inviato.
}
;
## Cosa apporta questa integrazione
Netskope può fornire attività normalizzate di web, cloud, autenticazione, protezione dei dati e minacce. Tra gli esempi verificati figurano:
* `web.ai.visited` — sito web di intelligenza artificiale visitato
* `data.bulk.uploaded` — caricamento massivo di dati
* `geo.impossible` — viaggio impossibile tra un accesso e l'altro
La connessione attuale utilizza REST API v2; per i clienti esistenti può essere presente una variante REST legacy. Consultate [come i dati delle integrazioni diventano Segnali](/it/signals/data-sources).
## Cosa richiede Living Security
| Credenziale | Descrizione |
| - | - |
| **Token API** | Un token REST API v2 generato dalla console di amministrazione di Netskope |
| **Sottodominio del tenant** | Il sottodominio del vostro tenant Netskope (ad es. `acme` da `acme.goskope.com`) |
**Accesso agli endpoint richiesto:**
| Endpoint | Finalità |
| - | - |
| `/api/v2/events/data/alert` | Avvisi di minaccia, violazioni delle policy, eventi DLP, rilevamenti di malware |
| `/api/v2/events/data/page` | Attività web — navigazione, siti consentiti e bloccati, accesso ad app cloud |
**Ruolo richiesto:** **Tenant Admin** o equivalente con accesso a **Impostazioni → Tools**
Questa integrazione richiede un **token API v2**, non un token v1. I token v1 utilizzano l'autenticazione tramite parametro di query e non funzionano con l'endpoint dell'API v2.
### Prerequisiti
* Per gestire i token REST API in Netskope è necessario disporre dell'accesso **Tenant Admin**.
***
## Parte A — In Netskope
*Questi passaggi vengono eseguiti dall'amministratore di Netskope.*
1. Accedete alla console di amministrazione di Netskope all'indirizzo `https://.goskope.com`.
2. Nella navigazione a sinistra, fate clic su **Impostazioni**.
3. In **Tools**, selezionate **REST API v2**.
1. Fate clic su **New Token**.
2. Inserite un nome descrittivo (ad es. `Living Security Platform`).
3. In corrispondenza dell'accesso agli endpoint, abilitate l'accesso a:
| Endpoint | Accesso richiesto |
| - | - |
| `/api/v2/events/data/alert` | Lettura |
| `/api/v2/events/data/page` | Lettura |
Concedete l'accesso a **entrambi** gli endpoint. Alimentano due flussi distinti — `alerts` e
`events` — e un token limitato a uno solo dei due si connette comunque correttamente.
Il flusso associato all'endpoint mancante non restituisce quindi alcun dato, senza
alcun errore che ne indichi il motivo.
Questi due sono gli unici endpoint richiesti da Living Security. Non concedere nulla
oltre a questi è conforme al principio del privilegio minimo.
4. Fate clic su **Salva** (oppure **Generate Token**).
**Copiate subito il token** e conservatelo in modo sicuro.
Netskope mostra il valore del token **una sola volta**, al momento della creazione. Se abbandonate la pagina senza averlo copiato, dovrete eliminare il token e crearne uno nuovo.
Se nel vostro tenant Netskope è attivo l'elenco di indirizzi IP consentiti, è necessario aggiungere gli intervalli IP di uscita di Living Security.
1. Nella console di amministrazione di Netskope, andate a **Impostazioni → Amministrazione → IP Allowlist**.
2. Se l'elenco di indirizzi IP consentiti è attivo, aggiungete ciascun [indirizzo IP di uscita di Living Security](/it/integrations/managing/egress-ip-addresses) all'elenco **Custom IP**.
Se l'elenco di indirizzi IP consentiti è attivo, la finestra di connessione avrà esito positivo, ma le sincronizzazioni dei dati non riusciranno con l'errore `401 Unauthorized` finché non verranno aggiunti gli indirizzi IP corretti.
Il sottodominio del tenant è il prefisso dell'URL della console di amministrazione di Netskope.
Se l'URL della console è `https://acme.goskope.com`, il sottodominio è `acme`.
Inserite solo il sottodominio semplice — senza `https://`, senza `.goskope.com`, senza barra finale.
La finestra di connessione accetta diverse forme di input (sottodominio semplice, nome host completo o URL completo) e le normalizza automaticamente. Si consiglia tuttavia di inserire il solo sottodominio.
***
## Parte B — In Living Security Platform
*Questo passaggio viene eseguito dal responsabile del programma o, in caso di configurazione delegata, dall'amministratore di sistema.*
| Campo | Valore |
| - | - |
| **Chiave API** | Il token ottenuto nella Parte A, passaggio 3 |
| **Sottodominio del tenant** | Il sottodominio indicato nella Parte A, passaggio 5 (ad es. `acme`) |
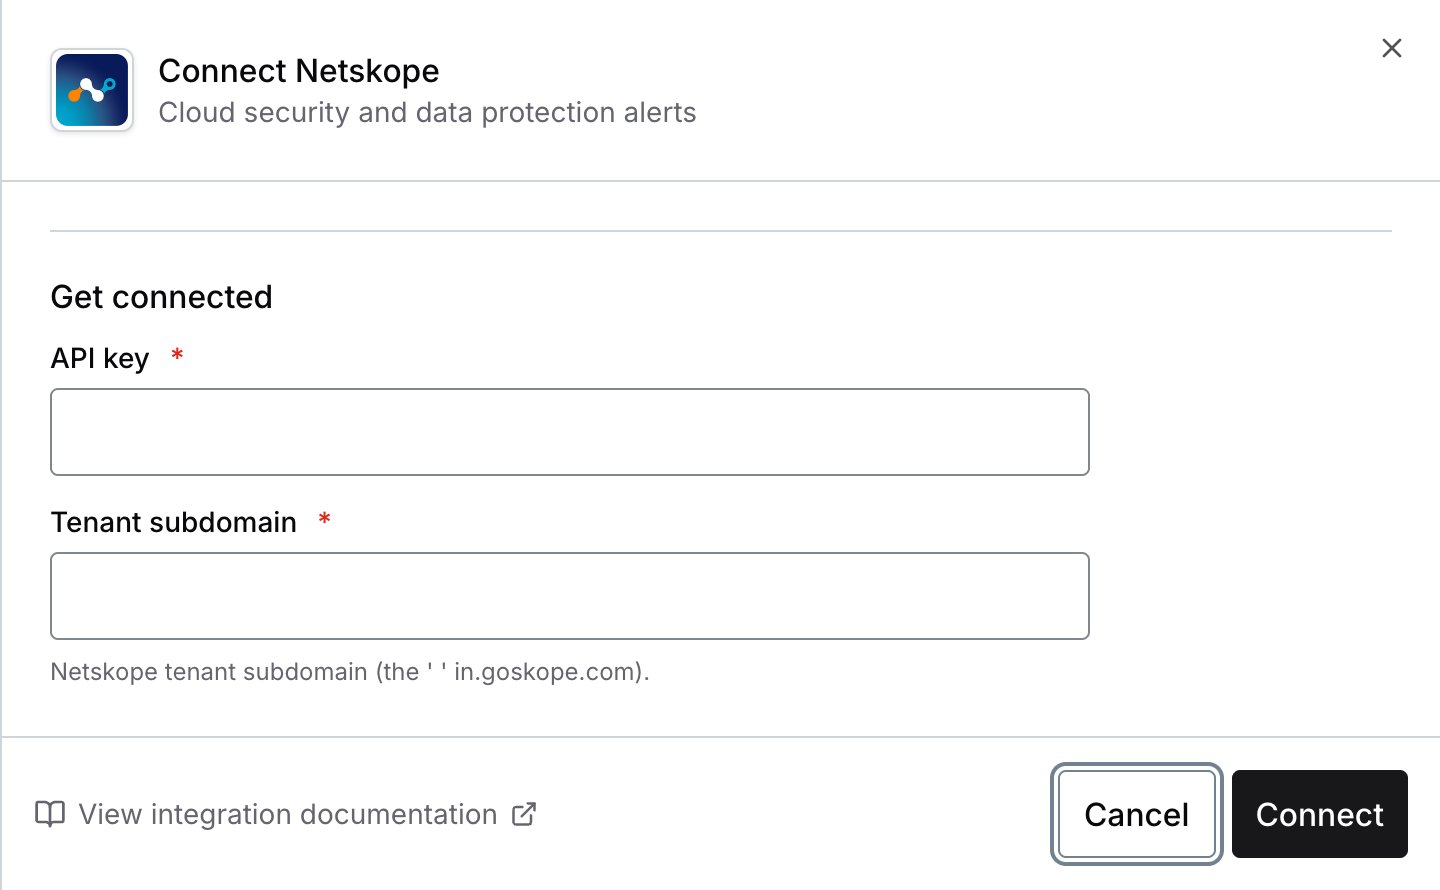 La connessione a Netskope (v2 API) è ora attiva.
***
## Risoluzione dei problemi
Cause comuni:
1. **Token revocato o scaduto** — generate un nuovo token
2. **Utilizzo di un token v1** — i token v1 si autenticano tramite parametro di query e non funzionano con gli endpoint v2. Generate un nuovo token v2 da **Impostazioni → Tools → REST API v2**
3. **Richieste bloccate dall'elenco di indirizzi IP consentiti** — se nel vostro tenant è attivo l'elenco di indirizzi IP consentiti, verificate che tutti e quattro gli [indirizzi IP di uscita di Living Security](/it/integrations/managing/egress-ip-addresses) siano presenti nell'elenco
Il token è stato creato senza accesso a `/api/v2/events/data/alert` o a `/api/v2/events/data/page`. Le autorizzazioni degli endpoint di un token non possono essere modificate dopo la creazione — create un nuovo token con accesso in lettura a entrambi e ripetete la connessione.
Al token manca uno dei due endpoint richiesti. Un token limitato al solo
`/api/v2/events/data/alert` o al solo `/api/v2/events/data/page` si connette comunque,
e il flusso associato all'endpoint mancante rimane vuoto senza alcuna segnalazione.
Le autorizzazioni degli endpoint non possono essere modificate dopo la creazione del token — generate un nuovo
token con accesso in lettura a entrambi, quindi ripetete la connessione.
Se l'elenco di indirizzi IP consentiti è attivo, gli indirizzi IP di uscita di Living Security potrebbero essere cambiati. Consultate [Configurazione degli indirizzi IP di uscita delle integrazioni](/it/integrations/managing/egress-ip-addresses) e aggiornate l'elenco **Custom IP** di conseguenza.
I token v1 e v2 utilizzano meccanismi di autenticazione diversi:
* **v1**: parametro di query (`token=...`)
* **v2**: intestazione (`Netskope-Api-Token: ...`)
Living Security utilizza l'autenticazione v2. Generate un nuovo token da **Impostazioni → Tools → REST API v2** (non dalla pagina del token v1 legacy).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.