> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Penyiapan integrasi Netskope
> Hubungkan Netskope ke Living Security untuk aktivitas web, cloud, autentikasi, perlindungan data, dan ancaman.
export const PublicIntegrationNextSteps = () => <>
Sumber daya terkait
;
export const EgressIpSafelist = ({system}) =>
Tambahkan keempat alamat IP egress sinkronisasi Living Security ke daftar izin di{' '}
{system}. Masukkan setiap alamat sebagai satu host dengan /32 jika {system} mengharapkan notasi CIDR:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Lalu lintas dapat keluar dari salah satu dari keempat alamat tersebut, sehingga jika hanya sebagian yang dimasukkan ke daftar izin, sinkronisasi akan gagal secara berkala. Keempat alamat ini sama di setiap wilayah Living Security. Lihat{' '}
Mengonfigurasi Alamat IP Egress Integrasi
{' '}
untuk daftar lengkap, kebijakan perubahan, dan pemecahan masalah.
;
export const ConnectInPlatform = ({tile, children}) =>
Dilakukan oleh pihak yang memiliki akses ke Living Security — pemilik program, atau admin
sistem jika yang bersangkutan telah diundang (penyiapan terdelegasi).
-
Buka Pengaturan → Integrasi → Katalog, temukan kartu{' '}
{tile}, lalu klik Hubungkan.
-
Isi kolom di bawah ini, lalu klik Hubungkan.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Panduan ini ditujukan bagi administrator {system} Anda. Panduan ini membahas pembuatan kredensial API
di dalam {system}, yang memerlukan akses admin ke {system}, bukan ke
Living Security Platform.
Jika Anda adalah pemilik program Living Security dan tidak mengelola {system},
kirimkan halaman ini kepada pihak yang mengelolanya. Mereka menyelesaikan Bagian A dan menyerahkan kembali kredensial tersebut kepada Anda
(atau memasukkannya secara langsung jika Anda telah mengundang mereka ke dalam platform).
{recommendDelegated && <>
{' '}Karena proses penyiapan menghasilkan materi kunci yang sensitif, kami merekomendasikan jalur{' '}
penyiapan terdelegasi agar secret tidak pernah dikirimkan kembali kepada Anda.
}
;
## Kontribusi integrasi ini
Netskope dapat menyumbangkan aktivitas web, cloud, autentikasi, perlindungan data, dan ancaman yang telah dinormalisasi. Contoh yang telah ditinjau meliputi:
* `web.ai.visited` — situs web AI dikunjungi
* `data.bulk.uploaded` — unggahan data dalam jumlah besar
* `geo.impossible` — perjalanan mustahil (impossible travel) antara dua proses masuk
Koneksi saat ini menggunakan REST API v2; varian REST lama (legacy) mungkin muncul bagi pelanggan yang sudah ada. Lihat [bagaimana data integrasi menjadi sinyal](/id/signals/data-sources).
## Kebutuhan Living Security
| Kredensial | Deskripsi |
| - | - |
| **API token** | Token REST API v2 yang dibuat dari konsol admin Netskope |
| **Tenant subdomain** | Subdomain tenant Netskope Anda (mis., `acme` dari `acme.goskope.com`) |
**Akses endpoint yang diperlukan:**
| Endpoint | Tujuan |
| - | - |
| `/api/v2/events/data/alert` | Peringatan ancaman, pelanggaran kebijakan, peristiwa DLP, deteksi malware |
| `/api/v2/events/data/page` | Aktivitas web — penelusuran, situs yang diizinkan dan diblokir, akses aplikasi cloud |
**Peran yang diperlukan:** **Tenant Admin** atau peran setara dengan akses ke **Settings → Tools**
Integrasi ini memerlukan **token API v2**, bukan token v1. Token v1 menggunakan autentikasi parameter kueri dan tidak akan berfungsi dengan endpoint API v2.
### Prasyarat
* Anda harus memiliki akses **Tenant Admin** di Netskope untuk mengelola token REST API.
***
## Bagian A — Di Netskope
*Langkah-langkah ini diselesaikan oleh administrator Netskope Anda.*
1. Masuk ke konsol admin Netskope Anda di `https://.goskope.com`.
2. Pada navigasi sebelah kiri, klik **Settings**.
3. Di bawah **Tools**, pilih **REST API v2**.
1. Klik **New Token**.
2. Masukkan nama yang deskriptif (mis., `Living Security Platform`).
3. Pada akses endpoint, aktifkan akses ke:
| Endpoint | Akses yang diperlukan |
| - | - |
| `/api/v2/events/data/alert` | Baca |
| `/api/v2/events/data/page` | Baca |
Berikan akses ke **kedua** endpoint. Keduanya mengalirkan dua aliran terpisah — `alerts` dan
`events` — dan token yang hanya mencakup salah satunya tetap berhasil terhubung.
Aliran di balik endpoint yang tidak diberikan kemudian tidak mengembalikan data apa pun, tanpa pesan kesalahan
yang menjelaskan alasannya.
Kedua endpoint ini adalah satu-satunya endpoint yang dibutuhkan Living Security. Tidak memberikan akses
selain keduanya sesuai dengan prinsip hak akses minimum (least privilege).
4. Klik **Save** (atau **Generate Token**).
**Segera salin token** dan simpan dengan aman.
Netskope menampilkan nilai token **hanya satu kali** saat pembuatan. Jika Anda berpindah halaman tanpa menyalinnya, Anda harus menghapus token tersebut dan membuat yang baru.
Jika tenant Netskope Anda mengaktifkan daftar izin IP, Anda harus menambahkan rentang IP egress Living Security.
1. Di konsol admin Netskope, buka **Settings → Administration → IP Allowlist**.
2. Jika daftar izin IP diaktifkan, tambahkan setiap [alamat IP egress Living Security](/id/integrations/managing/egress-ip-addresses) ke daftar **Custom IP**.
Jika daftar izin IP diaktifkan, dialog koneksi akan berhasil, tetapi sinkronisasi data akan gagal dengan `401 Unauthorized` hingga IP yang benar ditambahkan.
Subdomain tenant Anda adalah awalan dari URL konsol admin Netskope Anda.
Jika URL konsol Anda adalah `https://acme.goskope.com`, subdomain Anda adalah `acme`.
Masukkan subdomain saja — tanpa `https://`, tanpa `.goskope.com`, dan tanpa garis miring di akhir.
Dialog koneksi menerima beberapa bentuk masukan (subdomain saja, nama host lengkap, atau URL lengkap) dan menormalisasinya secara otomatis. Namun, disarankan untuk memasukkan subdomain saja.
***
## Bagian B — Di Living Security Platform
*Pemilik program menyelesaikan langkah ini, atau admin sistem jika menggunakan penyiapan yang didelegasikan.*
| Kolom | Nilai |
| - | - |
| **Kunci API** | Token dari Bagian A, Langkah 3 |
| **Tenant subdomain** | Subdomain dari Bagian A, Langkah 5 (mis., `acme`) |
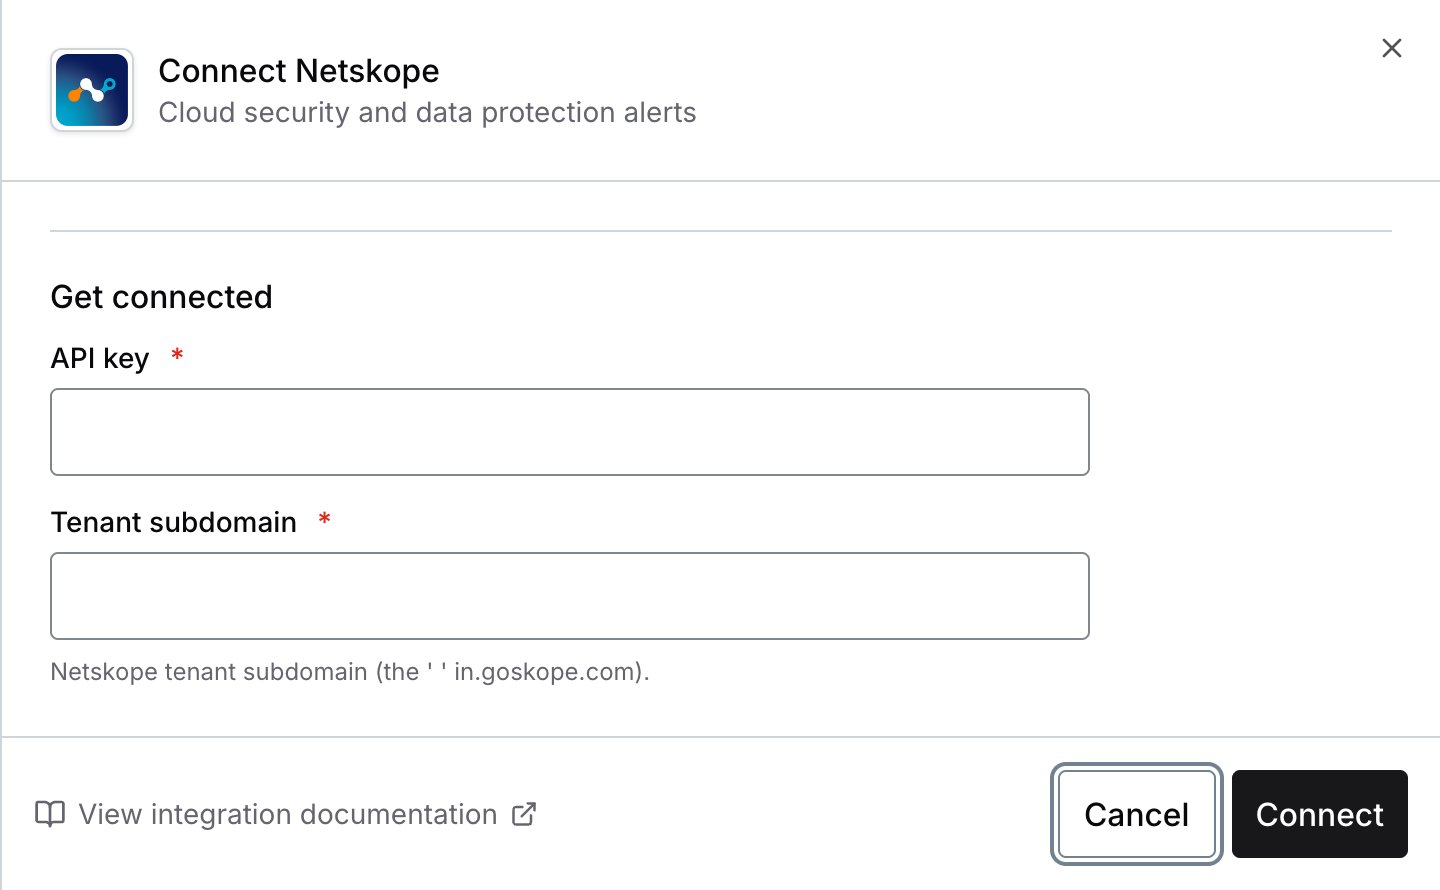 Anda sekarang telah terhubung ke Netskope (v2 API).
***
## Pemecahan masalah
Penyebab umum:
1. **Token dicabut atau kedaluwarsa** — buat token baru
2. **Menggunakan token v1** — token v1 melakukan autentikasi melalui parameter kueri dan tidak akan berfungsi dengan endpoint v2. Buat token v2 baru dari **Settings → Tools → REST API v2**
3. **Daftar izin IP memblokir permintaan** — jika tenant Anda mengaktifkan daftar izin IP, pastikan keempat [alamat IP egress Living Security](/id/integrations/managing/egress-ip-addresses) berada dalam daftar izin
Token dibuat tanpa akses ke `/api/v2/events/data/alert` atau `/api/v2/events/data/page`. Izin endpoint token tidak dapat diubah setelah token dibuat — buat token baru dengan akses baca ke keduanya, lalu hubungkan kembali.
Token tidak memiliki salah satu dari dua endpoint yang diperlukan. Token yang hanya mencakup
`/api/v2/events/data/alert` atau hanya `/api/v2/events/data/page` tetap dapat terhubung,
dan aliran di balik endpoint yang tidak diberikan tetap kosong tanpa pemberitahuan.
Izin endpoint tidak dapat diubah setelah token dibuat — buat token baru
dengan akses baca ke keduanya, lalu hubungkan kembali.
Jika daftar izin IP diaktifkan, alamat IP egress Living Security mungkin telah berubah. Periksa [Mengonfigurasi Alamat IP Egress Integrasi](/id/integrations/managing/egress-ip-addresses) dan perbarui daftar **Custom IP** agar sesuai.
Token v1 dan v2 menggunakan mekanisme autentikasi yang berbeda:
* **v1**: Parameter kueri (`token=...`)
* **v2**: Header (`Netskope-Api-Token: ...`)
Living Security menggunakan autentikasi v2. Buat token baru dari **Settings → Tools → REST API v2** (bukan halaman token v1 lama).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.