> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Netskope इंटीग्रेशन सेटअप

> वेब, क्लाउड, ऑथेंटिकेशन, डेटा-सुरक्षा और थ्रेट गतिविधि के लिए Netskope को Living Security से कनेक्ट करें।

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>संबंधित संसाधन</h2>
    <ul>
      <li>
        <a href="/hi/signals/data-sources">जानें कि Integrations का डेटा Human Risk Management Signals में कैसे परिवर्तित होता है</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Living Security के Integrations देखें</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Living Security Platform खोलें</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Living Security डेमो का अनुरोध करें</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Living Security के चारों sync egress IP addresses को</strong> {system} में allowlist में जोड़ें।{' '}
    यदि {system} CIDR notation की अपेक्षा करता है, तो प्रत्येक को <code>/32</code> के साथ एकल host के रूप में दर्ज करें:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    ट्रैफ़िक इन चारों में से किसी भी पते से आ सकता है, इसलिए केवल कुछ को allowlist करने से बीच-बीच में sync विफल होता रहता है। ये चारों पते Living Security के प्रत्येक region में समान हैं। पूरी सूची, परिवर्तन नीति और समस्या निवारण के लिए{' '}
    <a href="/hi/integrations/managing/egress-ip-addresses">
      Configuring Integration Egress IP Addresses
    </a>{' '}
    देखें।
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Living Security Platform में क्रेडेंशियल दर्ज करें">
    <p>
      यह चरण वही व्यक्ति पूरा करता है जिसके पास Living Security का एक्सेस है — प्रोग्राम ओनर, या यदि सिस्टम एडमिन को आमंत्रित किया गया है (डेलीगेटेड सेटअप), तो सिस्टम एडमिन।
    </p>
    <ol>
      <li>
        <strong>Settings → Integrations → Catalog</strong> पर जाएँ, <strong>{tile}</strong> टाइल ढूँढें और{' '}
        <strong>Connect</strong> पर क्लिक करें।
      </li>
      <li>
        नीचे दिए गए फ़ील्ड भरें, फिर <strong>Connect</strong> पर क्लिक करें।
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>यह मार्गदर्शिका आपके {system} एडमिनिस्ट्रेटर के लिए है।</strong> इसमें {system} के भीतर API
      क्रेडेंशियल बनाने की प्रक्रिया बताई गई है, जिसके लिए {system} का एडमिन एक्सेस आवश्यक है — Living Security Platform का नहीं।
    </p>
    <p>
      यदि आप Living Security के <strong>प्रोग्राम ओनर</strong> हैं और {system} का प्रशासन नहीं करते हैं,
      तो यह पेज उस व्यक्ति को भेजें जो इसका प्रशासन करता है। वे Part A पूरा करके क्रेडेंशियल आपको सौंप देंगे
      (या, यदि आपने उन्हें प्लेटफ़ॉर्म में आमंत्रित किया है, तो उन्हें सीधे दर्ज कर देंगे)।
      {recommendDelegated && <>
          {' '}चूँकि सेटअप में संवेदनशील की सामग्री (key material) तैयार होती है, इसलिए हम{' '}
          <strong>delegated setup</strong> मार्ग अपनाने की अनुशंसा करते हैं, ताकि सीक्रेट आपको कभी वापस न भेजा जाए।
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## यह इंटीग्रेशन क्या योगदान देता है

Netskope सामान्यीकृत (normalized) वेब, क्लाउड, ऑथेंटिकेशन, डेटा-सुरक्षा और थ्रेट गतिविधि का योगदान दे सकता है। समीक्षा किए गए उदाहरणों में शामिल हैं:

* `web.ai.visited` — AI वेबसाइट पर विज़िट किया गया
* `data.bulk.uploaded` — बल्क डेटा अपलोड
* `geo.impossible` — साइन-इन के बीच असंभव यात्रा (impossible travel)

वर्तमान कनेक्शन REST API v2 का उपयोग करता है; मौजूदा ग्राहकों के लिए एक लीगेसी REST वेरिएंट दिखाई दे सकता है। देखें [इंटीग्रेशन डेटा Signals में कैसे बदलता है](/hi/signals/data-sources)।

## Living Security को क्या चाहिए

| क्रेडेंशियल | विवरण |
| - | - |
| **API token** | Netskope एडमिन कंसोल से जनरेट किया गया REST API v2 टोकन |
| **Tenant subdomain** | आपके Netskope टेनेंट का सबडोमेन (उदा., `acme.goskope.com` से `acme`) |

**आवश्यक एंडपॉइंट एक्सेस:**

| एंडपॉइंट | उद्देश्य |
| - | - |
| `/api/v2/events/data/alert` | थ्रेट अलर्ट, पॉलिसी उल्लंघन, DLP इवेंट, मैलवेयर डिटेक्शन |
| `/api/v2/events/data/page` | वेब गतिविधि — ब्राउज़िंग, अनुमत और ब्लॉक की गई साइटें, क्लाउड-ऐप एक्सेस |

**आवश्यक भूमिका:** **Tenant Admin** या समकक्ष भूमिका, जिसके पास **Settings → Tools** की एक्सेस हो

<Note>
  इस इंटीग्रेशन के लिए **v2 API token** आवश्यक है, v1 टोकन नहीं। V1 टोकन क्वेरी पैरामीटर ऑथेंटिकेशन का उपयोग करते हैं और v2 API एंडपॉइंट के साथ काम नहीं करेंगे।
</Note>

### पूर्वापेक्षाएँ

* REST API टोकन प्रबंधित करने के लिए Netskope में आपके पास **Tenant Admin** एक्सेस होना आवश्यक है।

***

## भाग A — Netskope में

*ये चरण आपके Netskope एडमिनिस्ट्रेटर द्वारा पूरे किए जाते हैं।*

<Steps>
  <Step title="REST API v2 Token Management पर जाएँ">
    1. `https://<tenant>.goskope.com` पर अपने Netskope एडमिन कंसोल में साइन इन करें।
    2. बाएँ नेविगेशन में **Settings** पर क्लिक करें।
    3. **Tools** के अंतर्गत **REST API v2** चुनें।
  </Step>

  <Step title="नया टोकन बनाएँ">
    1. **New Token** पर क्लिक करें।
    2. एक वर्णनात्मक नाम दर्ज करें (उदा., `Living Security Platform`)।
    3. एंडपॉइंट एक्सेस के अंतर्गत, निम्नलिखित के लिए एक्सेस सक्षम करें:

    | एंडपॉइंट | आवश्यक एक्सेस |
    | - | - |
    | `/api/v2/events/data/alert` | Read |
    | `/api/v2/events/data/page` | Read |

    <Warning>
      **दोनों** एंडपॉइंट को एक्सेस दें। ये दो अलग-अलग स्ट्रीम — `alerts` और
      `events` — को डेटा देते हैं, और केवल एक एंडपॉइंट तक सीमित टोकन भी सफलतापूर्वक कनेक्ट हो जाता है।
      तब छूटे हुए एंडपॉइंट वाली स्ट्रीम कुछ भी नहीं लौटाती, और कारण बताने वाली कोई त्रुटि नहीं दिखती।
    </Warning>

    <Note>
      Living Security को केवल यही दो एंडपॉइंट चाहिए। इनसे अधिक कुछ भी एक्सेस न देना
      न्यूनतम विशेषाधिकार (least privilege) के सिद्धांत का पालन करता है।
    </Note>

    4. **Save** (या **Generate Token**) पर क्लिक करें।
  </Step>

  <Step title="अपना टोकन कॉपी करें और सहेजें">
    **टोकन को तुरंत कॉपी करें** और उसे सुरक्षित रूप से संग्रहीत करें।

    <Warning>
      Netskope टोकन का मान बनाते समय **केवल एक बार** दिखाता है। यदि आप उसे कॉपी किए बिना पेज से हट जाते हैं, तो आपको टोकन हटाकर नया टोकन बनाना होगा।
    </Warning>
  </Step>

  <Step title="IP allowlist कॉन्फ़िगर करें (यदि लागू हो)">
    यदि आपके Netskope टेनेंट में IP allowlisting सक्षम है, तो आपको Living Security की egress IP रेंज जोड़नी होंगी।

    1. Netskope एडमिन कंसोल में **Settings → Administration → IP Allowlist** पर जाएँ।
    2. यदि IP allowlisting सक्षम है, तो प्रत्येक [Living Security egress IP address](/hi/integrations/managing/egress-ip-addresses) को **Custom IP** सूची में जोड़ें।

    <EgressIpSafelist system="Netskope" />

    <Warning>
      यदि IP allowlisting सक्षम है, तो कनेक्शन डायलॉग सफल होगा, लेकिन सही IP जोड़े जाने तक डेटा सिंक `401 Unauthorized` के साथ विफल होंगे।
    </Warning>
  </Step>

  <Step title="अपना टेनेंट सबडोमेन पहचानें">
    आपका टेनेंट सबडोमेन आपके Netskope एडमिन कंसोल URL का प्रीफ़िक्स होता है।

    यदि आपके कंसोल का URL `https://acme.goskope.com` है, तो आपका सबडोमेन `acme` है।

    केवल सादा सबडोमेन दर्ज करें — न `https://`, न `.goskope.com`, और न ही अंत में स्लैश।

    <Note>
      कनेक्शन डायलॉग कई इनपुट रूप (सादा सबडोमेन, पूर्ण होस्टनेम या पूर्ण URL) स्वीकार करता है और उन्हें स्वतः सामान्यीकृत कर देता है। फिर भी, सादा सबडोमेन दर्ज करना अनुशंसित है।
    </Note>
  </Step>
</Steps>

***

## भाग B — Living Security Platform में

*यह चरण प्रोग्राम ओनर द्वारा पूरा किया जाता है, या प्रतिनिधित्व (delegated) सेटअप का उपयोग करने पर सिस्टम एडमिन द्वारा।*

<Steps>
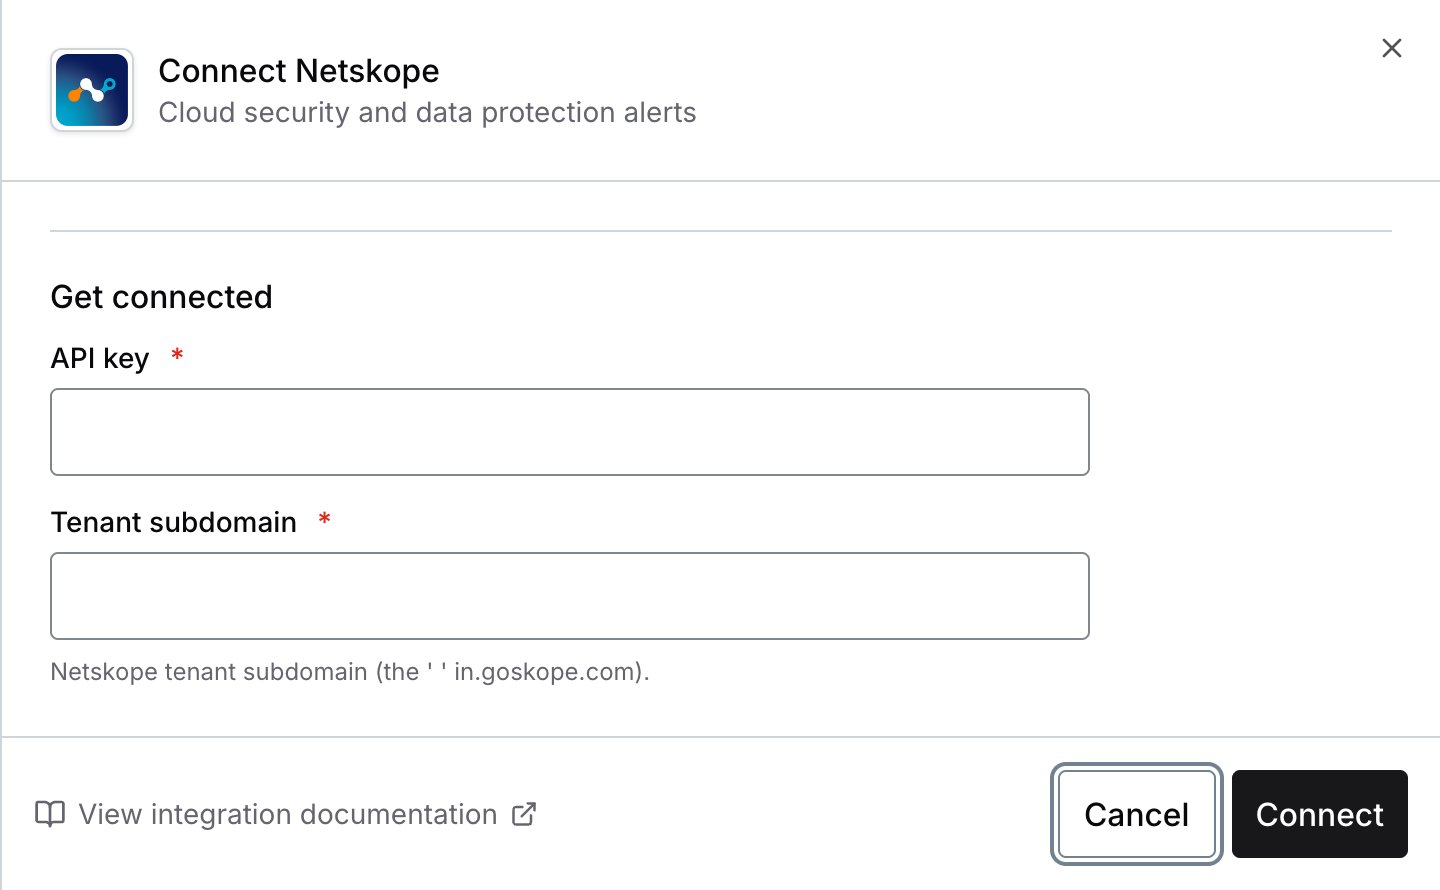
  <ConnectInPlatform tile="Netskope (v2 API)">
    | फ़ील्ड | मान |
    | - | - |
    | **API key** | भाग A, चरण 3 का टोकन |
    | **Tenant subdomain** | भाग A, चरण 5 का सबडोमेन (उदा., `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Netskope v2 API के लिए Living Security कनेक्ट डायलॉग" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

अब आप Netskope (v2 API) से कनेक्ट हो गए हैं।

***

## समस्या निवारण

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    सामान्य कारण:

    1. **टोकन रद्द या समाप्त हो गया है** — नया टोकन जनरेट करें
    2. **v1 टोकन का उपयोग** — v1 टोकन क्वेरी पैरामीटर के माध्यम से ऑथेंटिकेट करते हैं और v2 एंडपॉइंट के साथ काम नहीं करेंगे। **Settings → Tools → REST API v2** से नया v2 टोकन जनरेट करें
    3. **IP allowlist अनुरोधों को ब्लॉक कर रही है** — यदि आपके टेनेंट में IP allowlisting सक्षम है, तो सत्यापित करें कि सभी चारों [Living Security egress IP addresses](/hi/integrations/managing/egress-ip-addresses) allowlist में हैं
  </Accordion>

  <Accordion title="403 Forbidden">
    टोकन `/api/v2/events/data/alert` या `/api/v2/events/data/page` की एक्सेस के बिना बनाया गया था। टोकन की एंडपॉइंट अनुमतियाँ बनाने के बाद बदली नहीं जा सकतीं — दोनों के लिए read एक्सेस वाला नया टोकन बनाएँ और फिर से कनेक्ट करें।
  </Accordion>

  <Accordion title="अलर्ट आ रहे हैं लेकिन वेब गतिविधि गायब है (या इसके विपरीत)">
    टोकन में दो आवश्यक एंडपॉइंट में से एक छूटा हुआ है। केवल
    `/api/v2/events/data/alert` या केवल `/api/v2/events/data/page` तक सीमित टोकन भी कनेक्ट हो जाता है,
    और छूटे हुए एंडपॉइंट वाली स्ट्रीम चुपचाप खाली रहती है।

    टोकन बनने के बाद एंडपॉइंट अनुमतियाँ बदली नहीं जा सकतीं — दोनों के लिए read एक्सेस वाला नया
    टोकन जनरेट करें, फिर दोबारा कनेक्ट करें।
  </Accordion>

  <Accordion title="सिंक पहले काम कर रहे थे लेकिन अब 401 के साथ विफल हो रहे हैं">
    यदि IP allowlisting सक्षम है, तो हो सकता है Living Security के egress IP addresses बदल गए हों। [Configuring Integration Egress IP Addresses](/hi/integrations/managing/egress-ip-addresses) देखें और **Custom IP** सूची को उसके अनुसार अपडेट करें।
  </Accordion>

  <Accordion title="v2 के बजाय v1 टोकन का उपयोग">
    V1 और v2 टोकन अलग-अलग ऑथेंटिकेशन तंत्र का उपयोग करते हैं:

    * **v1**: क्वेरी पैरामीटर (`token=...`)
    * **v2**: हेडर (`Netskope-Api-Token: ...`)

    Living Security v2 ऑथेंटिकेशन का उपयोग करता है। **Settings → Tools → REST API v2** से नया टोकन जनरेट करें (लीगेसी v1 टोकन पेज से नहीं)।
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.