> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# הגדרת אינטגרציית Netskope
> חברו את Netskope ל-Living Security עבור פעילות אינטרנט, ענן, אימות, הגנה על נתונים ואיומים.
export const PublicIntegrationNextSteps = () => <>
משאבים קשורים
;
export const EgressIpSafelist = ({system}) =>
יש להוסיף את ארבע כתובות ה-IP של יציאת הסנכרון של Living Security לרשימת ההיתרים ב-{' '}
{system}. יש להזין כל כתובת כמארח יחיד עם /32 אם {system} מצפה לסימון CIDR:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
התעבורה עשויה לצאת מכל אחת מהארבע, ולכן הוספה לרשימת ההיתרים של חלקן בלבד גורמת לכשלי סנכרון לסירוגין. ארבע הכתובות האלה זהות בכל אזור של Living Security. לרשימה המלאה, למדיניות השינויים ולפתרון בעיות, ראו{' '}
הגדרת כתובות IP של יציאה עבור אינטגרציות
.
;
export const ConnectInPlatform = ({tile, children}) =>
השלב מבוצע על ידי מי שיש לו גישה ל-Living Security — בעל התוכנית, או מנהל המערכת
אם הוזמן (הגדרה מואצלת).
-
עברו אל הגדרות → שילובי → קטלוג, אתרו את האריח{' '}
{tile} ולחצו על חבר.
-
מלאו את השדות שלהלן, ולאחר מכן לחצו על חבר.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
מדריך זה מיועד למנהל/ת {system} שלכם. הוא עוסק ביצירת אישורי API
בתוך {system}, פעולה הדורשת הרשאות ניהול ב-{system} — ולא ב-Living Security Platform.
אם אתם בעלי התוכנית של Living Security ואינכם מנהלים את {system},
העבירו דף זה לאיש או אשת הקשר המנהלים אותה. הם ישלימו את חלק A ויעבירו אליכם את האישורים
(או שיזינו אותם ישירות אם הוזמנו לפלטפורמה).
{recommendDelegated && <>
{' '}מאחר שהתקנה זו מפיקה חומרי מפתח רגישים, אנו ממליצים על מסלול{' '}
ההתקנה המואצלת, כך שהסוד לעולם לא יישלח אליכם.
}
;
## מה האינטגרציה הזו תורמת
Netskope יכולה לספק פעילות מנורמלת של אינטרנט, ענן, אימות, הגנה על נתונים ואיומים. דוגמאות שנבדקו כוללות:
* `web.ai.visited` — ביקור באתר בינה מלאכותית
* `data.bulk.uploaded` — העלאת נתונים בכמות גדולה
* `geo.impossible` — נסיעה בלתי אפשרית בין כניסות למערכת
החיבור הנוכחי משתמש ב-REST API v2; ללקוחות קיימים עשוי להופיע גם וריאנט REST מיושן. ראו [כיצד נתוני אינטגרציה הופכים לאותות](/he/signals/data-sources).
## מה Living Security דורשת
| אישור גישה | תיאור |
| - | - |
| **אסימון API** | אסימון REST API v2 שנוצר מתוך מסוף הניהול של Netskope |
| **תת-דומיין של הטננט** | תת-הדומיין של הטננט שלכם ב-Netskope (לדוגמה, `acme` מתוך `acme.goskope.com`) |
**גישה נדרשת לנקודות קצה:**
| נקודת קצה | מטרה |
| - | - |
| `/api/v2/events/data/alert` | התראות איומים, הפרות מדיניות, אירועי DLP, זיהויי תוכנות זדוניות |
| `/api/v2/events/data/page` | פעילות אינטרנט — גלישה, אתרים מותרים וחסומים, גישה ליישומי ענן |
**תפקיד נדרש:** **Tenant Admin** או תפקיד שווה ערך עם גישה אל **הגדרות ← Tools**
אינטגרציה זו דורשת **אסימון API מסוג v2**, ולא אסימון v1. אסימוני v1 משתמשים באימות באמצעות פרמטר שאילתה ולא יעבדו מול נקודת הקצה של ה-API מסוג v2.
### דרישות מקדימות
* נדרשת לכם גישת **Tenant Admin** ב-Netskope לצורך ניהול אסימוני REST API.
***
## חלק א׳ — ב-Netskope
*השלבים הבאים מבוצעים על ידי מנהל Netskope שלכם.*
1. היכנסו למסוף הניהול של Netskope בכתובת `https://.goskope.com`.
2. בניווט השמאלי, לחצו על **הגדרות**.
3. תחת **Tools**, בחרו **REST API v2**.
1. לחצו על **New Token**.
2. הזינו שם תיאורי (לדוגמה, `Living Security Platform`).
3. תחת הגישה לנקודות קצה, אפשרו גישה אל:
| נקודת קצה | גישה נדרשת |
| - | - |
| `/api/v2/events/data/alert` | קריאה |
| `/api/v2/events/data/page` | קריאה |
יש להעניק גישה **לשתי** נקודות הקצה. הן מזינות שני זרמים נפרדים — `alerts` ו-
`events` — ואסימון המוגבל לאחת מהן בלבד עדיין מתחבר בהצלחה.
הזרם התלוי בנקודת הקצה החסרה לא יחזיר דבר, ללא שגיאה
שתסביר מדוע.
אלה נקודות הקצה היחידות ש-Living Security דורשת. הענקת גישה לאלה בלבד
עומדת בעקרון ההרשאה המינימלית.
4. לחצו על **שמור** (או **Generate Token**).
**העתיקו את האסימון מיד** ואחסנו אותו באופן מאובטח.
Netskope מציגה את ערך האסימון **פעם אחת בלבד** בעת היצירה. אם תעברו למסך אחר מבלי להעתיק אותו, תצטרכו למחוק את האסימון וליצור אסימון חדש.
אם בטננט Netskope שלכם מופעלת רשימת היתרים של כתובות IP, עליכם להוסיף את טווחי כתובות ה-IP של היציאה של Living Security.
1. במסוף הניהול של Netskope, עברו אל **הגדרות ← ניהול ← IP Allowlist**.
2. אם רשימת ההיתרים של כתובות IP מופעלת, הוסיפו כל [כתובת IP של יציאה של Living Security](/he/integrations/managing/egress-ip-addresses) לרשימת **Custom IP**.
אם רשימת ההיתרים של כתובות IP מופעלת, תיבת הדו-שיח של החיבור תצליח, אך סנכרוני הנתונים ייכשלו עם `401 Unauthorized` עד שייווספו כתובות ה-IP הנכונות.
תת-הדומיין של הטננט הוא התחילית של כתובת ה-URL של מסוף הניהול של Netskope.
אם כתובת ה-URL של המסוף שלכם היא `https://acme.goskope.com`, תת-הדומיין שלכם הוא `acme`.
הזינו את תת-הדומיין החשוף בלבד — ללא `https://`, ללא `.goskope.com`, וללא לוכסן בסוף.
תיבת הדו-שיח של החיבור מקבלת מספר צורות קלט (תת-דומיין חשוף, שם מארח מלא או כתובת URL מלאה) ומבצעת נרמול אוטומטי. עם זאת, מומלץ להזין את תת-הדומיין החשוף.
***
## חלק ב׳ — ב-Living Security Platform
*בעל התוכנית מבצע שלב זה, או מנהל המערכת אם נעשה שימוש בהגדרה מואצלת.*
| שדה | ערך |
| - | - |
| **מפתח API** | האסימון מחלק א׳, שלב 3 |
| **תת-דומיין של הטננט** | תת-הדומיין מחלק א׳, שלב 5 (לדוגמה, `acme`) |
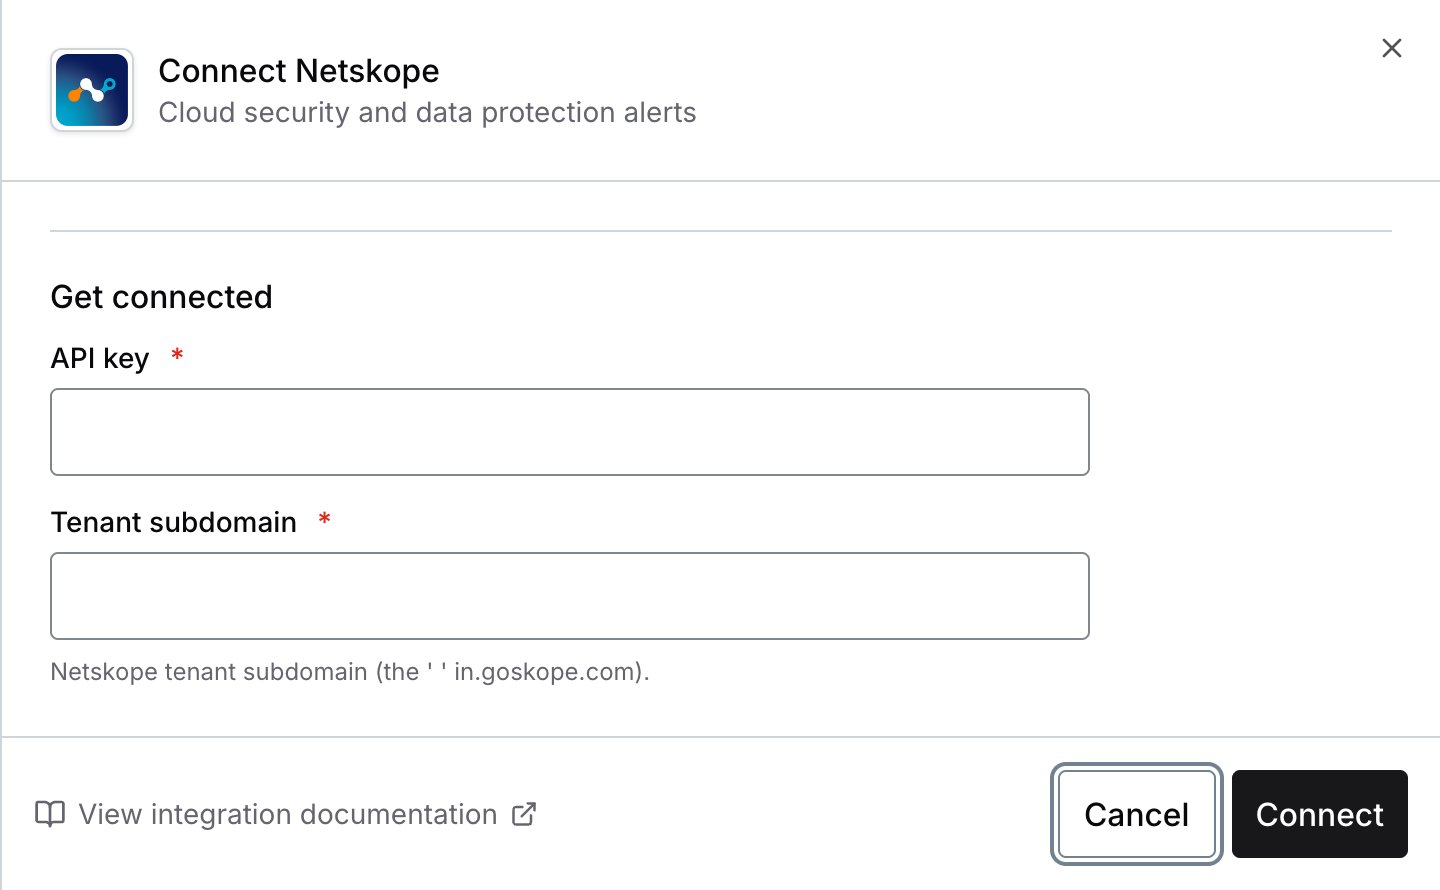 כעת אתם מחוברים ל-Netskope (v2 API).
***
## פתרון בעיות
סיבות נפוצות:
1. **האסימון בוטל או שתוקפו פג** — צרו אסימון חדש
2. **שימוש באסימון v1** — אסימוני v1 מבצעים אימות באמצעות פרמטר שאילתה ולא יעבדו מול נקודות קצה של v2. צרו אסימון v2 חדש דרך **הגדרות ← Tools ← REST API v2**
3. **רשימת היתרים של כתובות IP חוסמת בקשות** — אם בטננט שלכם מופעלת רשימת היתרים של כתובות IP, ודאו ששכל ארבע [כתובות ה-IP של היציאה של Living Security](/he/integrations/managing/egress-ip-addresses) נמצאות ברשימת ההיתרים
האסימון נוצר ללא גישה אל `/api/v2/events/data/alert` או אל `/api/v2/events/data/page`. לא ניתן לשנות את הרשאות נקודות הקצה של האסימון לאחר יצירתו — צרו אסימון חדש עם הרשאת קריאה לשתיהן והתחברו מחדש.
באסימון חסרה אחת משתי נקודות הקצה הנדרשות. אסימון המוגבל ל-
`/api/v2/events/data/alert` בלבד או ל-`/api/v2/events/data/page` בלבד עדיין מתחבר,
והזרם התלוי בנקודת הקצה החסרה נשאר ריק ללא כל הודעה.
לא ניתן לשנות את הרשאות נקודות הקצה לאחר יצירת האסימון — צרו אסימון
חדש עם הרשאת קריאה לשתיהן, ולאחר מכן התחברו מחדש.
אם רשימת ההיתרים של כתובות IP מופעלת, ייתכן שכתובות ה-IP של היציאה של Living Security השתנו. עיינו ב-[הגדרת כתובות IP של יציאה לאינטגרציות](/he/integrations/managing/egress-ip-addresses) ועדכנו את רשימת **Custom IP** בהתאם.
אסימוני v1 ו-v2 משתמשים במנגנוני אימות שונים:
* **v1**: פרמטר שאילתה (`token=...`)
* **v2**: כותרת (`Netskope-Api-Token: ...`)
Living Security משתמשת באימות v2. צרו אסימון חדש דרך **הגדרות ← Tools ← REST API v2** (ולא דרך דף האסימון הישן של v1).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.