> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# הגדרת האינטגרציה של Microsoft Entra ID
> חברו את Microsoft Entra ID אל Living Security עבור פעילות של זהויות, כניסות, סיכונים, מכשירים וסימולציות תקיפה.
export const EgressIpAllowlistBothSets = ({system}) =>
{system} דורש שתי קבוצות של כתובות, לא קבוצה אחת. Living Security מנפיקה את אסימון הגישה של האינטגרציה הזו בתשתית שלה ומרעננת אותו באופן רציף, ולכן תעבורת ההגדרה ותעבורת הסנכרון יוצאות מרשתות שונות. יש להוסיף את שתי הקבוצות לרשימת ההיתרים ב-{system} ולהשאיר את שתיהן במקומן — זו אינה דרישה שחלה רק בשלב ההגדרה.
תעבורת סנכרון של האינטגרציה — זהה בכל אזור:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
תעבורת הפלטפורמה — יש להשתמש רק בשורה של האזור שמארח את הארגון שלכם:
ארצות הברית: 98.91.60.249/32, 13.216.91.102/32
האיחוד האירופי: 34.246.236.210/32, 52.31.102.238/32
אם תוסיפו לרשימת ההיתרים רק את קבוצת הסנכרון, ההגדרה לא תושלם לעולם. אם תוסיפו רק את קבוצת הפלטפורמה, ההגדרה תצליח אך כל סנכרון ייכשל. לתיאור של שני סימני הכשל ולמדיניות השינויים, ראו{' '}
הגדרת כתובות IP של יציאה עבור אינטגרציות
.
;
export const PublicIntegrationNextSteps = () => <>
משאבים קשורים
;
export const HandoffPaths = () =>
הזמינו את מנהל המערכת אל הפלטפורמה עם הרשאות מוגבלות להיקף. המנהל מזין את
פרטי הגישה ישירות, ואתם לא מטפלים בסוד בעצמכם.
שלחו למנהל את דף הספק. המנהל מפיק את פרטי הגישה ומחזיר אותם
אליכם, ואתם מזינים אותם בתיבת הדו-שיח Connect.
;
export const ConnectInPlatform = ({tile, children}) =>
השלב מבוצע על ידי מי שיש לו גישה ל-Living Security — בעל התוכנית, או מנהל המערכת
אם הוזמן (הגדרה מואצלת).
-
עברו אל הגדרות → שילובי → קטלוג, אתרו את האריח{' '}
{tile} ולחצו על חבר.
-
מלאו את השדות שלהלן, ולאחר מכן לחצו על חבר.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
מדריך זה מיועד למנהל/ת {system} שלכם. הוא עוסק ביצירת אישורי API
בתוך {system}, פעולה הדורשת הרשאות ניהול ב-{system} — ולא ב-Living Security Platform.
אם אתם בעלי התוכנית של Living Security ואינכם מנהלים את {system},
העבירו דף זה לאיש או אשת הקשר המנהלים אותה. הם ישלימו את חלק A ויעבירו אליכם את האישורים
(או שיזינו אותם ישירות אם הוזמנו לפלטפורמה).
{recommendDelegated && <>
{' '}מאחר שהתקנה זו מפיקה חומרי מפתח רגישים, אנו ממליצים על מסלול{' '}
ההתקנה המואצלת, כך שהסוד לעולם לא יישלח אליכם.
}
;
## מה האינטגרציה הזו תורמת
Microsoft Entra ID יכול לספק פעילות מנורמלת של זהויות, כניסות, סיכונים, מכשירים וסימולציות תקיפה. הדוגמאות שנבדקו כוללות:
* `account.compromised` — חשבון שסומן כחשבון שנפרץ
* `auth.login.unusual` — כניסות מהקשרים חריגים
* `phishing.simulation.clicked` — לחיצה על סימולציה ללא דיווח
אלו דוגמאות מייצגות, ואין בהן התחייבות שכל אירוע זמין בכל דייר. ראו [כיצד נתוני אינטגרציה הופכים לאותות](/he/signals/data-sources).
## מה Living Security צריכה
| פרט הזדהות | תיאור |
| - | - |
| **מזהה דייר** | ה-UUID של הספרייה (הדייר) מתוך מרכז הניהול של Microsoft Entra |
| **מזהה לקוח** | ה-UUID של היישום (הלקוח) שהוקצה בעת רישום היישום |
| **סוד הלקוח** | פרט הזדהות סודי שנוצר ברישום היישום שלכם — בתיבת הדו-שיח של החיבור שדה זה מסומן **מפתח API** |
| **מארח Graph API** | שם המארח של Microsoft Graph (בענן המסחרי: `graph.microsoft.com`) |
| **מארח הרשות** | שם המארח של רשות האימות של Microsoft Entra (בענן המסחרי: `login.microsoftonline.com`) |
**היקפי הרשאה (הרשאות יישום):**
| הרשאה | משמשת עבור |
| - | - |
| `User.Read.All` | ספריית משתמשים |
| `SecurityAlert.Read.All` | התראות אבטחה |
| `AuditLog.Read.All` | יומני כניסה ופרטי רישום ל-MFA |
| `Policy.Read.ConditionalAccess` | פרטי גישה מותנית בכל כניסה — אילו מדיניות הוחלו ואילו בקרות מתן גישה אכפו. זיהוי MFA תלוי בהרשאה זו |
| `AttackSimulation.Read.All` | תוצאות Attack Simulation Training |
| `Device.Read.All` | אובייקטים של מכשירים ב-Entra ID, כולל מכשירים ש-Intune אינו מנהל |
| `DeviceManagementManagedDevices.Read.All` | מכשירים מנוהלים ב-Intune |
| `IdentityRiskEvent.Read.All` | זיהויי סיכון של Identity Protection, כולל פרטי הזדהות שדלפו |
| `GroupMember.ReadWrite.All` | **אופציונלי.** פעולות חברות בקבוצה — מאפשרת לפלייבוק להוסיף אדם לקבוצה ב-Microsoft Entra ID או להסיר אותו ממנה |
### אתם קובעים מה החיבור הזה יכול לעשות
החיבור הזה קורא נתונים. הוא יכול גם *לבצע פעולות* בספרייה שלכם, אך ורק אם תבחרו לאפשר זאת.
כל ההרשאות שלעיל, מלבד האחרונה, הן לקריאה בלבד. אם תעניקו רק אותן, החיבור לא יוכל לשנות דבר בדייר שלכם — הפלטפורמה מזהה זאת ואינה מציעה פעולות קבוצה כלל.
הוסיפו את `GroupMember.ReadWrite.All` ופעולות חברות בקבוצה יהיו זמינות לשימוש בפלייבוקים. דבר לא יתחיל לקרות מעצמו: עדיין עליכם לבחור לאילו קבוצות הפלטפורמה רשאית לגעת (ראו בהמשך) וליצור פלייבוק שמשתמש בהן.
תוכלו לשנות את דעתכם בכל עת. די להוסיף הרשאה ב-Microsoft Entra ID או להסיר אותה ולהעניק מחדש הסכמת מנהל — אין צורך להזין מחדש פרטי הזדהות בפלטפורמה, וסנכרוני הנתונים שלכם ימשיכו לפעול לאורך כל התהליך. השינוי נכנס לתוקף תוך כשעה.
**פעולות חברות בקבוצה מוגבלות בנוסף לקבוצות שתייעדו.** לאחר החיבור, מנהל מערכת בוחר בחיבור רשימת היתרים מפורשת של קבוצות. כל עוד רשימה זו לא קיימת, פעולות קבוצה אינן זמינות גם אם ההרשאה הוענקה — ולכן `GroupMember.ReadWrite.All` אינו מציין לעולם "כל קבוצה בדייר".
בחרו קבוצות אלו בקפידה: הימנעו מכל קבוצה המקנה תפקידי ניהול, גישה מורחבת או זכויות רישיון.
**תפקיד נדרש:** **Application Administrator** או **Global Administrator** ב-Microsoft Entra ID
**שתיים מההרשאות האלה נוספו לאחרונה.** אם חיברתם את Microsoft Entra ID לפני שהן הופיעו ברשימה זו, הוסיפו אותן לרישום היישום הקיים שלכם ו**הענקו מחדש הסכמת מנהל** — Microsoft דורשת להעניק הסכמה מחדש בכל פעם שההרשאות משתנות. בינתיים, כל שאר זרמי הנתונים ממשיכים לפעול כרגיל.
`Policy.Read.ConditionalAccess` — ללא הרשאה זו, Microsoft מסירה את פרטי הגישה המותנית מכל רשומת כניסה. הרשומה עדיין מציינת שמדיניות גישה מותנית התקיימה, אך רשימת המדיניות חוזרת ריקה. דבר אינו נכשל ושום אזהרה אינה מוצגת: נתוני הכניסה ממשיכים להגיע והחיבור נשאר תקין. הפלטפורמה פשוט אינה יכולה לדעת אילו כניסות התקיימו באמצעות אימות רב-גורמי, ולכן פעילות MFA מהחיבור הזה נשארת ריקה.
`IdentityRiskEvent.Read.All` — קריאת זיהויי סיכון דורשת גם רישיון **Microsoft Entra ID P1 או P2**. זיהוי פרטי הזדהות שדלפו זמין בכל הדרגות, כולל P1; הזיהויים הפרימיום מדווחים כ-`generic` בדרגות הנמוכות מ-P2.
### דרישות מוקדמות
* נדרשת לכם גישת **Application Administrator** או **Global Administrator** ב-Microsoft Entra ID כדי לרשום יישומים ולהעניק הסכמת מנהל.
***
## חלק א׳ — ב-Microsoft Entra ID
*מנהל Microsoft Entra ID שלכם משלים את השלבים האלה.*
1. היכנסו אל [מרכז הניהול של Microsoft Entra](https://entra.microsoft.com).
2. בניווט השמאלי, עברו אל **Entra ID** → **App registrations**.
3. לחצו על **New registration**.
4. הזינו שם משמעותי ליישום, כגון `Living Security Platform`.
5. תחת **Supported account types**, בחרו **Accounts in this organizational directory only**.
6. השאירו את **Redirect URI** ריק — האינטגרציה הזו משתמשת בזרימת client credentials.
7. לחצו על **Register**.
לאחר הרישום, רשמו את הערכים הבאים מהדף **סקירה כללית**:
* **Application (client) ID**
* **Directory (tenant) ID**
1. בדף **סקירה כללית** של היישום, לחצו על **API permissions** בתפריט השמאלי.
2. לחצו על **Add a permission**.
3. בחרו **Microsoft Graph**.
4. בחרו **Application permissions**.
5. חפשו ובחרו כל אחת מההרשאות שלהלן, ולאחר מכן לחצו על **Add permissions**:
* `User.Read.All`
* `SecurityAlert.Read.All`
* `AuditLog.Read.All`
* `Policy.Read.ConditionalAccess`
* `AttackSimulation.Read.All`
* `Device.Read.All`
* `DeviceManagementManagedDevices.Read.All`
* `IdentityRiskEvent.Read.All`
6. הוסיפו את `GroupMember.ReadWrite.All` **רק אם** ברצונכם לאפשר לפלייבוקים לשנות חברות בקבוצות. דלגו עליה כדי לשמור על החיבור הזה לקריאה בלבד.
אלו ההרשאות המינימליות עבור כל זרמי הנתונים. אם בכוונתכם להפעיל רק חלק מהזרמים, תוכלו להשמיט הרשאות של זרמים שלא תשתמשו בהם.
הרשאות יישום דורשות הסכמת מנהל מפורשת.
1. בדף **API permissions**, לחצו על **Grant admin consent for \**.
2. בתיבת הדו-שיח לאישור, לחצו על **כן**.
3. ודאו שכל הרשאה מציגה **Granted** בעמודה **מצב**.
אם הכפתור **Grant admin consent** מופיע באפור, נדרשות לכם הרשאות **Privileged Role Administrator** או **Global Administrator**. יש להעניק הסכמת מנהל מחדש בכל פעם שמוסיפים הרשאות חדשות.
1. בדף **סקירה כללית** של היישום, לחצו על **Certificates & secrets** בתפריט השמאלי.
2. לחצו על הלשונית **Client secrets**, ולאחר מכן על **New client secret**.
3. הזינו תיאור (למשל `Living Security Platform`).
4. בחרו תוקף שמתאים למדיניות ההחלפה שלכם.
5. לחצו על **הוסף**.
**העתיקו את ערך הסוד מיד.** Microsoft Entra ID מציג את סוד הלקוח המלא פעם אחת בלבד. אם תעברו לדף אחר לפני שהעתקתם אותו, יהיה עליכם למחוק את הסוד וליצור סוד חדש.
שמרו את הסוד במקום מאובטח. הגדירו תזכורת ביומן להחלפתו לפני פקיעת התוקף — סוד שפג תוקפו גורם לכישלון הסנכרונים עם `401 Unauthorized`.
עבור רוב הארגונים בענן המסחרי, השתמשו בערכי ברירת המחדל:
| שדה | ערך בענן המסחרי |
| - | - |
| **מארח Graph API** | `graph.microsoft.com` |
| **מארח הרשות** | `login.microsoftonline.com` |
עבור ענני ממשל או ענני ריבונות, השתמשו בנקודות הקצה המתאימות לסביבה שלכם.
מארח Graph API ומארח הרשות חייבים להתאים זה לזה — אסימונים מרשות של ענן אחד אינם תקפים מול נקודת הקצה של Graph בענן אחר.
***
## חלק ב׳ — ב-Living Security Platform
*בעל התוכנית משלים שלב זה, או מנהל המערכת אם הוזמן אל הפלטפורמה.*
| שדה | ערך |
| - | - |
| **מפתח API** | סוד הלקוח מחלק א׳, שלב 4 |
| **Azure tenant ID** | ה-Directory (tenant) ID מחלק א׳, שלב 1 |
| **מזהה לקוח** | ה-Application (client) ID מחלק א׳, שלב 1 |
| **מארח Graph API** | `graph.microsoft.com` (או נקודת הקצה של הענן שלכם) |
| **מארח הרשות** | `login.microsoftonline.com` (או נקודת הקצה של הענן שלכם) |
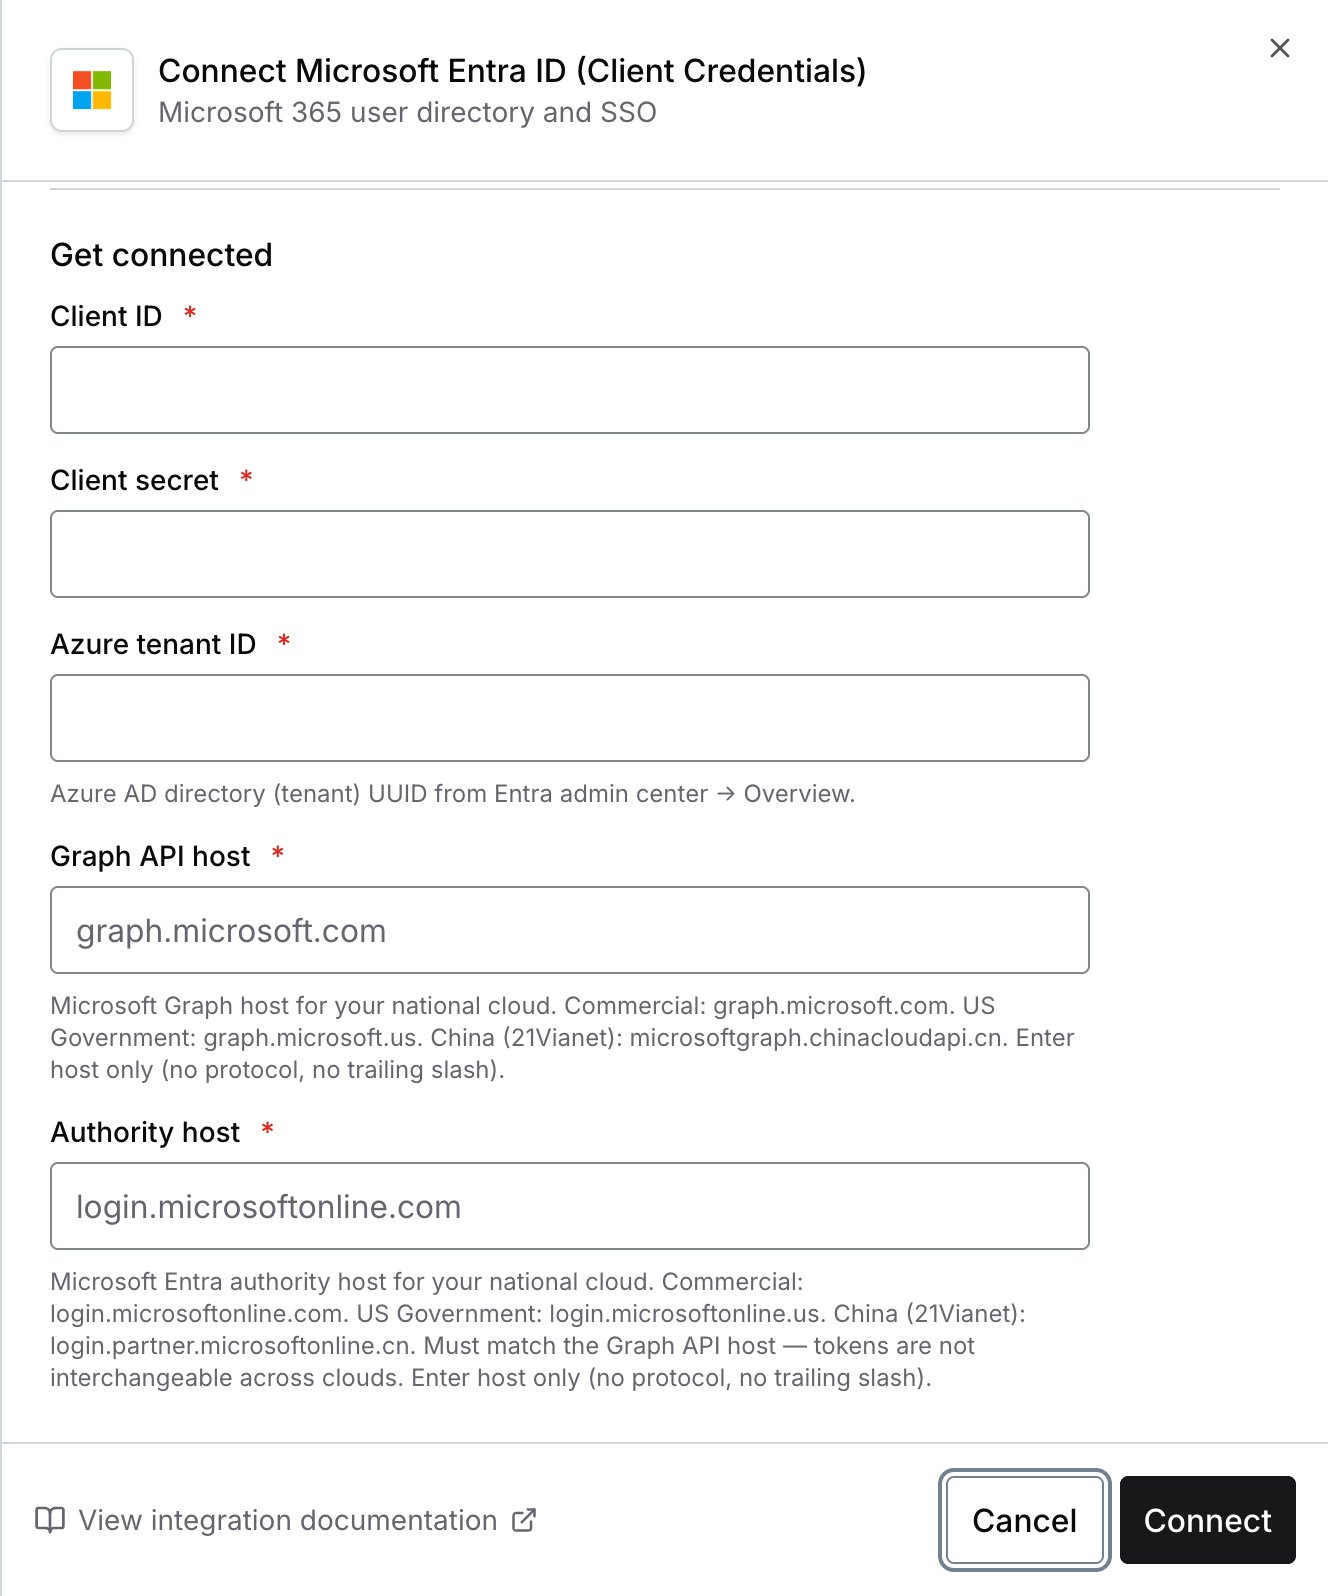 כעת אתם מחוברים ל-Microsoft Entra ID (Client Credentials).
***
## פתרון בעיות
פרטי ההזדהות אינם תקפים או שפג תוקפם. בדקו:
1. סוד הלקוח לא פג תוקפו ולא הוחלף
2. מזהה הדייר ומזהה הלקוח נכונים
3. מארח הרשות תואם לסביבת הענן שלכם
ברישום היישום חסרות הרשאות, או שהסכמת מנהל לא הוענקה. ודאו:
1. כל ההרשאות הנדרשות מופיעות ב-**API permissions**
2. כל הרשאה מציגה מצב **Granted** (סימן וי ירוק)
3. הסכמת מנהל הוענקה לאחר הוספת ההרשאות
אם הוספתם הרשאות חדשות לאחר ההסכמה הראשונית, עליכם להעניק הסכמת מנהל מחדש.
ייתכן שליישום חסרה ההרשאה הספציפית לאותו זרם:
* אין משתמשים → חסרה `User.Read.All`
* אין התראות אבטחה → חסרה `SecurityAlert.Read.All`
* אין יומני כניסה → חסרה `AuditLog.Read.All`
* אין תוצאות סימולציית תקיפה → חסרה `AttackSimulation.Read.All`
* אין מכשירי Entra ID → חסרה `Device.Read.All`
* אין מכשירים מנוהלים ב-Intune → חסרה `DeviceManagementManagedDevices.Read.All`
* אין זיהויי סיכון → חסרה `IdentityRiskEvent.Read.All`, הסכמת המנהל לא הוענקה מחדש לאחר הוספתה, או שהדייר נמצא מתחת לרף הרישוי של Microsoft Entra ID P1
ייתכן שמארח Graph API ומארח הרשות אינם תואמים. שניהם חייבים להתאים לאותה סביבת ענן (מסחרי, ממשלתי וכן הלאה).
פעולות חברות בקבוצה מוצעות רק כאשר שלושת התנאים הבאים מתקיימים:
1. `GroupMember.ReadWrite.All` נמצאת ברישום היישום, וניתנה לה הסכמת מנהל. אם הוספתם אותה לאחרונה, המתינו עד שעה.
2. מנהל מערכת ייעד בחיבור רשימת היתרים של קבוצות.
3. החיבור פעיל ותקין.
אם הענקתם את ההרשאה והפעולות עדיין אינן זמינות, הענקו הסכמת מנהל מחדש — Microsoft דורשת זאת בכל פעם שההרשאות משתנות.
אם בדייר שלכם קיימת מדיניות גישה מותנית (Conditional Access) המוגבלת לפי כתובת IP, היא עלולה לחסום בקשות הנושאות את פרט ההזדהות של החיבור הזה. רוב הדיירים אינם מושפעים — Microsoft Graph אינו מגביל לפי כתובת IP כברירת מחדל. אם אתם אוכפים מדיניות המוגבלת לפי IP עבור service principals, האינטגרציה הזו דורשת הכללה ברשימת ההיתרים של **שתי** קבוצות כתובות, מפני שההגדרה וסנכרון הנתונים יוצאים מרשתות שונות.
Living Security מפיקה בעצמה את אסימון הגישה של החיבור הזה ומחדשת אותו באופן רציף, ולכן בקשות האסימון יוצאות מהכתובות של הפלטפורמה עצמה, ולא מהכתובות שבהן משתמשים סנכרוני הנתונים שלכם.
פעולות קבוצה הן עניין נפרד. כברירת מחדל הן מנותבות באותו אופן כמו סנכרוני הנתונים ויוצאות מכתובות הסנכרון. הן עוברות לכתובות הפלטפורמה רק אם מנהל מערכת מעביר את החיבור ליציאה ישירה.
הוסיפו את שתי הקבוצות ל-**named location** שמדיניות הגישה המותנית שלכם נותנת בו אמון או מוציאה אותו מתחולתה. בקשות האסימון מגיעות אל `login.microsoftonline.com` ובקשות הנתונים מגיעות אל `graph.microsoft.com`; שתיהן חייבות לעבור.
אם רק כתובות הסנכרון נכללו ברשימת ההיתרים, ההגדרה נכשלת בשלב קבלת האסימון ולא נוצר חיבור. אם רק כתובות הפלטפורמה נכללו ברשימת ההיתרים, ההגדרה מצליחה וכל סנכרון מחזיר אפס רשומות.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.