> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Configuration de l'intégration Netskope
> Connectez Netskope à Living Security pour remonter l'activité web, cloud, d'authentification, de protection des données et des menaces.
export const PublicIntegrationNextSteps = () => <>
Ressources associées
;
export const EgressIpSafelist = ({system}) =>
Ajoutez les quatre adresses IP de sortie de synchronisation de Living Security à la liste d'autorisation dans{' '}
{system}. Saisissez chacune d'elles comme un hôte unique avec /32 si {system} attend la notation CIDR :
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Le trafic peut provenir de n'importe laquelle de ces quatre adresses ; n'en autoriser que certaines entraîne donc des échecs de
synchronisation intermittents. Ces quatre adresses sont les mêmes dans toutes les régions de Living Security. Consultez{' '}
Configuration des adresses IP de sortie des Intégrations
{' '}
pour obtenir la liste complète, la politique de modification et les conseils de dépannage.
;
export const ConnectInPlatform = ({tile, children}) =>
À effectuer par la personne disposant d'un accès à Living Security : le responsable du programme, ou
l'administrateur système s'il a été invité (configuration déléguée).
-
Accédez à Paramètres → Intégrations → Catalogue, repérez la vignette{' '}
{tile}, puis cliquez sur Connecter.
-
Renseignez les champs ci-dessous, puis cliquez sur Connecter.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Ce guide s'adresse à votre administrateur {system}. Il explique comment créer des
identifiants d'API dans {system}, ce qui nécessite un accès administrateur à {system} — et non à la
Living Security Platform.
Si vous êtes le responsable du programme Living Security et que vous n'administrez pas {system},
transmettez cette page à la personne qui en est chargée. Celle-ci réalise la partie A et vous remet les identifiants
(ou les saisit directement si vous l'avez invitée sur la plateforme).
{recommendDelegated && <>
{' '}Comme la configuration génère des clés sensibles, nous recommandons de privilégier la{' '}
configuration déléguée, afin que le secret ne vous soit jamais transmis.
}
;
## Ce que cette intégration apporte
Netskope peut fournir une activité normalisée relative au web, au cloud, à l'authentification, à la protection des données et aux menaces. Voici des exemples examinés :
* `web.ai.visited` — site web d'IA consulté
* `data.bulk.uploaded` — téléversement massif de données
* `geo.impossible` — déplacement impossible entre des connexions
La connexion actuelle utilise l'API REST v2 ; une variante REST héritée peut apparaître pour les clients existants. Consultez [comment les données d'intégration deviennent des signaux](/fr/signals/data-sources).
## Ce dont Living Security a besoin
| Identifiant | Description |
| - | - |
| **Jeton d'API** | Un jeton d'API REST v2 généré depuis la console d'administration Netskope |
| **Sous-domaine du tenant** | Le sous-domaine de votre tenant Netskope (par exemple, `acme` à partir de `acme.goskope.com`) |
**Accès aux endpoints requis :**
| Endpoint | Finalité |
| - | - |
| `/api/v2/events/data/alert` | Alertes de menaces, violations de politiques, événements DLP, détections de logiciels malveillants |
| `/api/v2/events/data/page` | Activité web — navigation, sites autorisés et bloqués, accès aux applications cloud |
**Rôle requis :** **Tenant Admin** ou un rôle équivalent disposant d'un accès à **Paramètres → Tools**
Cette intégration nécessite un **jeton d'API v2**, et non un jeton v1. Les jetons v1 utilisent une authentification par paramètre de requête et ne fonctionneront pas avec l'endpoint de l'API v2.
### Prérequis
* Vous devez disposer d'un accès **Tenant Admin** dans Netskope pour gérer les jetons d'API REST.
***
## Partie A — Dans Netskope
*Votre administrateur Netskope réalise ces étapes.*
1. Connectez-vous à votre console d'administration Netskope à l'adresse `https://.goskope.com`.
2. Dans la navigation de gauche, cliquez sur **Paramètres**.
3. Sous **Tools**, sélectionnez **REST API v2**.
1. Cliquez sur **New Token**.
2. Saisissez un nom descriptif (par exemple, `Living Security Platform`).
3. Sous l'accès aux endpoints, activez l'accès à :
| Endpoint | Accès requis |
| - | - |
| `/api/v2/events/data/alert` | Lecture |
| `/api/v2/events/data/page` | Lecture |
Accordez l'accès aux **deux** endpoints. Ils alimentent deux flux distincts — `alerts` et
`events` — et un jeton limité à un seul d'entre eux se connecte tout de même avec succès.
Le flux associé à l'endpoint manquant ne renvoie alors aucune donnée, sans aucune erreur
pour en indiquer la raison.
Ces deux endpoints sont les seuls que Living Security requiert. Ne rien accorder
au-delà respecte le principe du moindre privilège.
4. Cliquez sur **Sauvegarder** (ou **Generate Token**).
**Copiez immédiatement le jeton** et conservez-le en lieu sûr.
Netskope affiche la valeur du jeton **une seule fois**, lors de sa création. Si vous quittez la page sans l'avoir copiée, vous devrez supprimer le jeton et en créer un nouveau.
Si la liste d'autorisation d'adresses IP est activée sur votre tenant Netskope, vous devez ajouter les plages d'adresses IP de sortie de Living Security.
1. Dans la console d'administration Netskope, accédez à **Paramètres → Administration → IP Allowlist**.
2. Si la liste d'autorisation d'adresses IP est activée, ajoutez chaque [adresse IP de sortie de Living Security](/fr/integrations/managing/egress-ip-addresses) à la liste **Custom IP**.
Si la liste d'autorisation d'adresses IP est activée, la boîte de dialogue de connexion réussira, mais les synchronisations de données échoueront avec `401 Unauthorized` tant que les bonnes adresses IP n'auront pas été ajoutées.
Le sous-domaine de votre tenant correspond au préfixe de l'URL de votre console d'administration Netskope.
Si l'URL de votre console est `https://acme.goskope.com`, votre sous-domaine est `acme`.
Saisissez uniquement le sous-domaine seul — sans `https://`, sans `.goskope.com`, sans barre oblique finale.
La boîte de dialogue de connexion accepte plusieurs formats de saisie (sous-domaine seul, nom d'hôte complet ou URL complète) et les normalise automatiquement. Il est toutefois recommandé de saisir le sous-domaine seul.
***
## Partie B — Dans la Living Security Platform
*Le responsable du programme réalise cette étape, ou l'administrateur système en cas de configuration déléguée.*
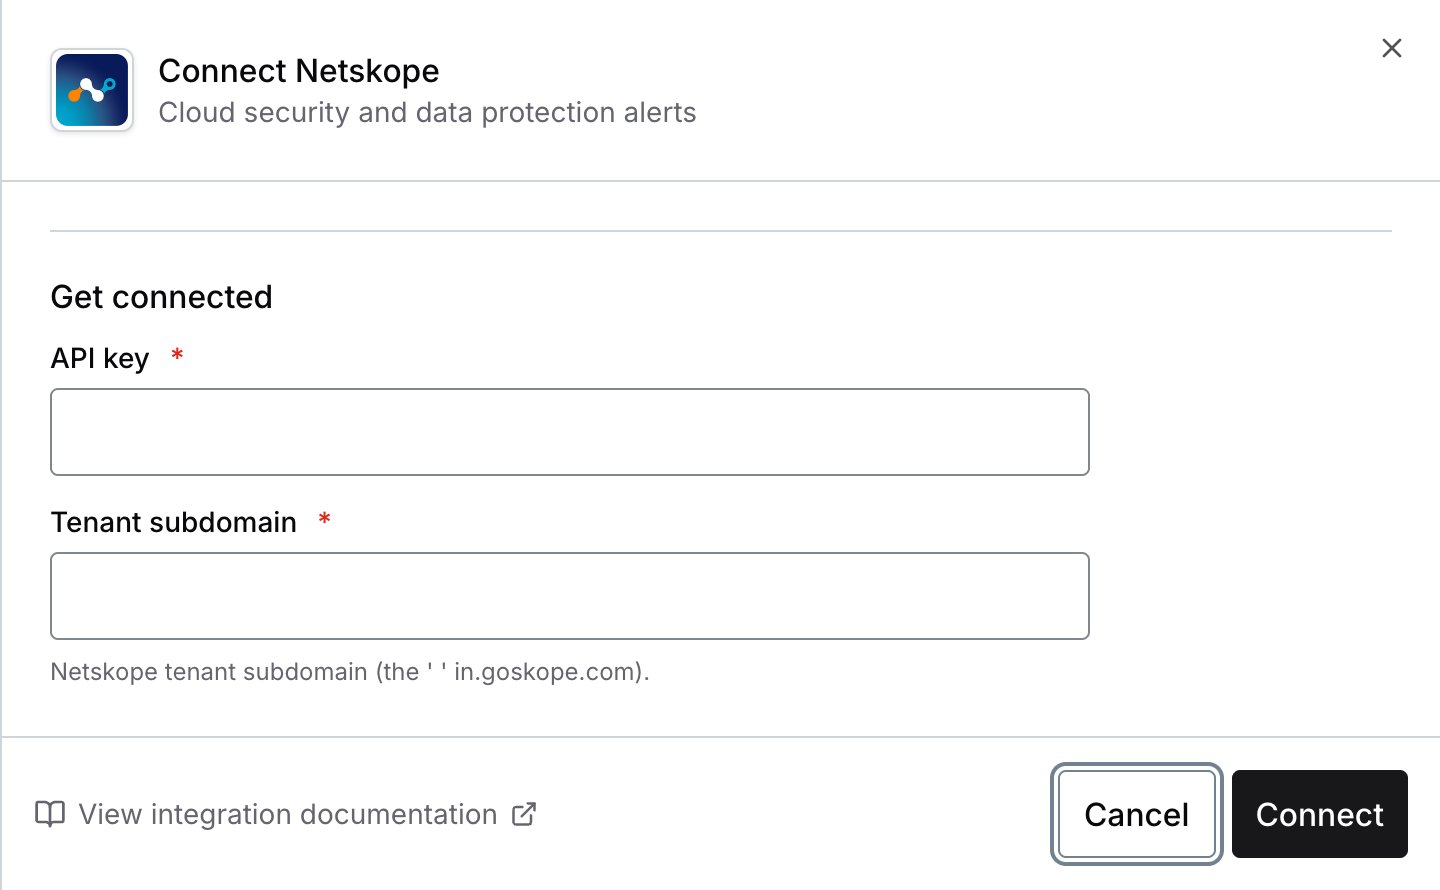
| Champ | Valeur |
| - | - |
| **Clé API** | Le jeton obtenu à la partie A, étape 3 |
| **Sous-domaine du tenant** | Le sous-domaine obtenu à la partie A, étape 5 (par exemple, `acme`) |
 Vous êtes maintenant connecté à Netskope (v2 API).
***
## Dépannage
Causes courantes :
1. **Jeton révoqué ou expiré** — générez un nouveau jeton
2. **Utilisation d'un jeton v1** — les jetons v1 s'authentifient par paramètre de requête et ne fonctionneront pas avec les endpoints v2. Générez un nouveau jeton v2 depuis **Paramètres → Tools → REST API v2**
3. **Liste d'autorisation d'adresses IP bloquant les requêtes** — si la liste d'autorisation d'adresses IP est activée sur votre tenant, vérifiez que les quatre [adresses IP de sortie de Living Security](/fr/integrations/managing/egress-ip-addresses) figurent dans cette liste
Le jeton a été créé sans accès à `/api/v2/events/data/alert` ou à `/api/v2/events/data/page`. Les autorisations d'endpoints d'un jeton ne peuvent pas être modifiées après sa création — créez un nouveau jeton disposant d'un accès en lecture aux deux, puis reconnectez-vous.
Il manque l'un des deux endpoints requis au jeton. Un jeton limité à
`/api/v2/events/data/alert` uniquement ou à `/api/v2/events/data/page` uniquement se connecte tout de même,
et le flux associé à l'endpoint manquant reste vide sans aucun message d'erreur.
Les autorisations d'endpoints ne peuvent pas être modifiées après la création d'un jeton — générez un nouveau
jeton disposant d'un accès en lecture aux deux, puis reconnectez-vous.
Si la liste d'autorisation d'adresses IP est activée, les adresses IP de sortie de Living Security ont peut-être changé. Consultez [Configuration des adresses IP de sortie des intégrations](/fr/integrations/managing/egress-ip-addresses) et mettez à jour la liste **Custom IP** en conséquence.
Les jetons v1 et v2 utilisent des mécanismes d'authentification différents :
* **v1** : paramètre de requête (`token=...`)
* **v2** : en-tête (`Netskope-Api-Token: ...`)
Living Security utilise l'authentification v2. Générez un nouveau jeton depuis **Paramètres → Tools → REST API v2** (et non depuis la page des jetons v1 héritée).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.