> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Configuración de la integración de Netskope

> Conecte Netskope a Living Security para registrar la actividad web, de nube, de autenticación, de protección de datos y de amenazas.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Recursos relacionados</h2>
    <ul>
      <li>
        <a href="/es/signals/data-sources">Descubra cómo los datos de las integraciones se convierten en señales de Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Explore las integraciones de Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Abra Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Solicite una demostración de Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Agregue las cuatro direcciones IP de salida de sincronización de Living Security</strong> a la lista de permitidos de{' '}
    {system}. Introduzca cada una como un único host con <code>/32</code> si {system} espera notación CIDR:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    El tráfico puede salir desde cualquiera de las cuatro, por lo que permitir solo algunas provoca fallos de
    sincronización intermitentes. Estas cuatro son las mismas en todas las regiones de Living Security. Consulte{' '}
    <a href="/es/integrations/managing/egress-ip-addresses">
      Configuración de las direcciones IP de salida de las Integraciones
    </a>{' '}
    para obtener la lista completa, la política de cambios y la resolución de problemas.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Introduzca las credenciales en Living Security Platform">
    <p>
      Lo realiza la persona que tenga acceso a Living Security: el responsable del programa o el
      administrador del sistema, si se le ha invitado (configuración delegada).
    </p>
    <ol>
      <li>
        Vaya a <strong>Configuración → Integraciones → Catálogo</strong>, busque el icono de{' '}
        <strong>{tile}</strong> y haga clic en <strong>Conectar</strong>.
      </li>
      <li>
        Complete los campos que se indican a continuación y, a continuación, haga clic en <strong>Conectar</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Esta guía está dirigida al administrador de {system}.</strong> Describe cómo crear
      credenciales de API dentro de {system}, lo que requiere acceso de administrador a {system}, no a
      Living Security Platform.
    </p>
    <p>
      Si usted es el <strong>responsable del programa</strong> de Living Security y no administra {system},
      envíe esta página a la persona que lo haga. Dicha persona completará la Parte A y le entregará las credenciales
      (o las introducirá directamente si usted la ha invitado a la plataforma).
      {recommendDelegated && <>
          {' '}Dado que la configuración genera material de claves confidencial, recomendamos la vía de{' '}
          <strong>configuración delegada</strong>, de modo que el secreto nunca se le envíe a usted.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Qué aporta esta integración

Netskope puede aportar actividad normalizada de web, nube, autenticación, protección de datos y amenazas. Entre los ejemplos revisados se incluyen:

* `web.ai.visited` — sitio web de IA visitado
* `data.bulk.uploaded` — carga masiva de datos
* `geo.impossible` — viaje imposible entre inicios de sesión

La conexión actual utiliza la API REST v2; es posible que aparezca una variante REST heredada para los clientes existentes. Consulte [cómo los datos de las integraciones se convierten en señales](/es/signals/data-sources).

## Qué necesita Living Security

| Credencial | Descripción |
| - | - |
| **Token de API** | Un token de la API REST v2 generado desde la consola de administración de Netskope |
| **Subdominio del tenant** | El subdominio de su tenant de Netskope (p. ej., `acme` de `acme.goskope.com`) |

**Acceso a endpoints requerido:**

| Endpoint | Finalidad |
| - | - |
| `/api/v2/events/data/alert` | Alertas de amenazas, infracciones de políticas, eventos de DLP, detecciones de malware |
| `/api/v2/events/data/page` | Actividad web: navegación, sitios permitidos y bloqueados, acceso a aplicaciones en la nube |

**Rol requerido:** **Tenant Admin** o equivalente con acceso a **Configuración → Tools**

<Note>
  Esta integración requiere un **token de API v2**, no un token v1. Los tokens v1 utilizan autenticación mediante parámetros de consulta y no funcionarán con el endpoint de la API v2.
</Note>

### Requisitos previos

* Debe tener acceso de **Tenant Admin** en Netskope para gestionar los tokens de la API REST.

***

## Parte A — En Netskope

*Su administrador de Netskope completa estos pasos.*

<Steps>
  <Step title="Acceda a la gestión de tokens de REST API v2">
    1. Inicie sesión en su consola de administración de Netskope en `https://<tenant>.goskope.com`.
    2. En la navegación izquierda, haga clic en **Configuración**.
    3. En **Tools**, seleccione **REST API v2**.
  </Step>

  <Step title="Cree un nuevo token">
    1. Haga clic en **New Token**.
    2. Introduzca un nombre descriptivo (p. ej., `Living Security Platform`).
    3. En el acceso a endpoints, habilite el acceso a:

    | Endpoint | Acceso requerido |
    | - | - |
    | `/api/v2/events/data/alert` | Lectura |
    | `/api/v2/events/data/page` | Lectura |

    <Warning>
      Conceda acceso a **ambos** endpoints. Alimentan dos flujos independientes (`alerts` y
      `events`), y un token limitado a solo uno de ellos se conecta correctamente de todos modos.
      El flujo asociado al endpoint omitido no devuelve nada, sin ningún error
      que indique el motivo.
    </Warning>

    <Note>
      Estos dos son los únicos endpoints que requiere Living Security. No conceder
      nada más allá de ellos respeta el principio de mínimo privilegio.
    </Note>

    4. Haga clic en **Guardar** (o **Generate Token**).
  </Step>

  <Step title="Copie y guarde su token">
    **Copie el token de inmediato** y almacénelo de forma segura.

    <Warning>
      Netskope muestra el valor del token **solo una vez**, en el momento de su creación. Si abandona la página sin copiarlo, deberá eliminar el token y crear uno nuevo.
    </Warning>
  </Step>

  <Step title="Configure la lista de IP permitidas (si procede)">
    Si su tenant de Netskope tiene habilitada la lista de IP permitidas, debe agregar los rangos de IP de salida de Living Security.

    1. En la consola de administración de Netskope, vaya a **Configuración → Administración → IP Allowlist**.
    2. Si la lista de IP permitidas está habilitada, agregue cada [dirección IP de salida de Living Security](/es/integrations/managing/egress-ip-addresses) a la lista **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Si la lista de IP permitidas está habilitada, el cuadro de diálogo de conexión se completará correctamente, pero las sincronizaciones de datos fallarán con `401 Unauthorized` hasta que se agreguen las IP correctas.
    </Warning>
  </Step>

  <Step title="Identifique el subdominio de su tenant">
    El subdominio de su tenant es el prefijo de la URL de su consola de administración de Netskope.

    Si la URL de su consola es `https://acme.goskope.com`, su subdominio es `acme`.

    Introduzca únicamente el subdominio simple: sin `https://`, sin `.goskope.com` y sin barra final.

    <Note>
      El cuadro de diálogo de conexión acepta varios formatos de entrada (subdominio simple, nombre de host completo o URL completa) y los normaliza automáticamente. No obstante, se recomienda introducir el subdominio simple.
    </Note>
  </Step>
</Steps>

***

## Parte B — En Living Security Platform

*El responsable del programa completa este paso, o el administrador del sistema si se utiliza la configuración delegada.*

<Steps>
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Campo | Valor |
    | - | - |
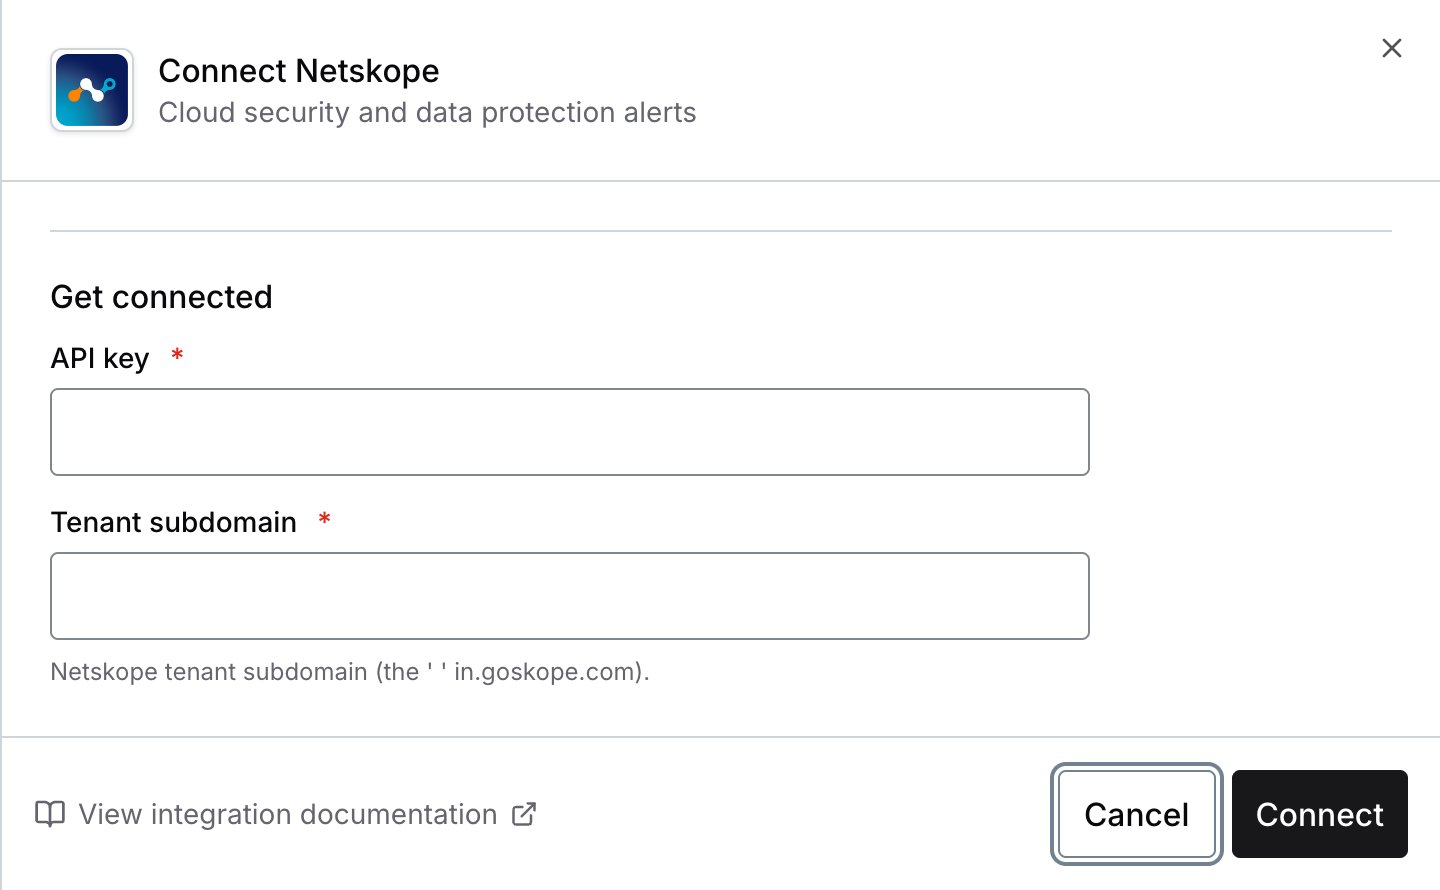
    | **Clave de API** | El token de la Parte A, paso 3 |
    | **Subdominio del tenant** | El subdominio de la Parte A, paso 5 (p. ej., `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Cuadro de diálogo de conexión de Living Security para Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Ya está conectado a Netskope (v2 API).

***

## Solución de problemas

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Causas habituales:

    1. **Token revocado o caducado**: genere un nuevo token.
    2. **Uso de un token v1**: los tokens v1 se autentican mediante parámetros de consulta y no funcionan con los endpoints v2. Genere un nuevo token v2 desde **Configuración → Tools → REST API v2**.
    3. **La lista de IP permitidas bloquea las solicitudes**: si su tenant tiene habilitada la lista de IP permitidas, compruebe que las cuatro [direcciones IP de salida de Living Security](/es/integrations/managing/egress-ip-addresses) estén en la lista.
  </Accordion>

  <Accordion title="403 Forbidden">
    El token se creó sin acceso a `/api/v2/events/data/alert` o `/api/v2/events/data/page`. Los permisos de endpoints del token no se pueden modificar tras su creación: cree un nuevo token con acceso de lectura a ambos y vuelva a conectar.
  </Accordion>

  <Accordion title="Llegan alertas, pero falta la actividad web (o al revés)">
    Al token le falta uno de los dos endpoints requeridos. Un token limitado solo a
    `/api/v2/events/data/alert` o solo a `/api/v2/events/data/page` se conecta de todos modos,
    y el flujo asociado al endpoint omitido permanece vacío sin notificarlo.

    Los permisos de endpoints no se pueden modificar una vez creado el token: genere un nuevo
    token con acceso de lectura a ambos y, a continuación, vuelva a conectar.
  </Accordion>

  <Accordion title="Las sincronizaciones funcionaban, pero ahora fallan con 401">
    Si la lista de IP permitidas está habilitada, es posible que las direcciones IP de salida de Living Security hayan cambiado. Consulte [Configuración de las direcciones IP de salida de las integraciones](/es/integrations/managing/egress-ip-addresses) y actualice la lista **Custom IP** para que coincida.
  </Accordion>

  <Accordion title="Uso de un token v1 en lugar de v2">
    Los tokens v1 y v2 utilizan mecanismos de autenticación distintos:

    * **v1**: parámetro de consulta (`token=...`)
    * **v2**: encabezado (`Netskope-Api-Token: ...`)

    Living Security utiliza la autenticación v2. Genere un nuevo token desde **Configuración → Tools → REST API v2** (no desde la página heredada de tokens v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.