> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Einrichtung der Netskope-Integration
> Verbinden Sie Netskope mit Living Security, um Aktivitäten in den Bereichen Web, Cloud, Authentifizierung, Datenschutz und Bedrohungen zu erfassen.
export const PublicIntegrationNextSteps = () => <>
Weiterführende Ressourcen
;
export const EgressIpSafelist = ({system}) =>
Fügen Sie alle vier Egress-IP-Adressen der Living Security Synchronisierung in {system} zur Allowlist hinzu.{' '}
Geben Sie jede Adresse als einzelnen Host mit /32 an, wenn {system} die CIDR-Notation erwartet:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Der Datenverkehr kann von jeder der vier Adressen ausgehen. Wenn nur einige davon in die Allowlist aufgenommen werden, kommt es daher zu sporadischen Synchronisierungsfehlern. Diese vier Adressen sind in jeder Living Security Region identisch. Die vollständige Liste, die Änderungsrichtlinie und Hinweise zur Fehlerbehebung finden Sie unter{' '}
Egress-IP-Adressen für Integrationen konfigurieren
.
;
export const ConnectInPlatform = ({tile, children}) =>
Wird von der Person durchgeführt, die über Living Security-Zugriff verfügt – dem Programmverantwortlichen oder dem Systemadministrator, sofern dieser eingeladen wurde (delegierte Einrichtung).
-
Gehen Sie zu Einstellungen → Integrationen → Catalog, suchen Sie die Kachel{' '}
{tile} und klicken Sie auf Verbinden.
-
Füllen Sie die folgenden Felder aus und klicken Sie anschließend auf Verbinden.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Diese Anleitung richtet sich an Ihre {system}-Administratorin bzw. Ihren {system}-Administrator. Sie beschreibt das Erstellen von API-Zugangsdaten in {system}. Dafür ist Administratorzugriff auf {system} erforderlich – nicht auf die
Living Security Platform.
Wenn Sie als Programmverantwortlicher von Living Security {system} nicht selbst administrieren,
leiten Sie diese Seite an die zuständige Person weiter. Diese führt Teil A durch und übergibt Ihnen die Zugangsdaten
(oder gibt sie direkt ein, sofern Sie sie in die Plattform eingeladen haben).
{recommendDelegated && <>
{' '}Da bei der Einrichtung sensibles Schlüsselmaterial entsteht, empfehlen wir den Weg der{' '}
delegierten Einrichtung, damit das Secret nie an Sie zurückgesendet wird.
}
;
## Was diese Integration beiträgt
Netskope kann normalisierte Aktivitäten aus den Bereichen Web, Cloud, Authentifizierung, Datenschutz und Bedrohungen beisteuern. Geprüfte Beispiele sind:
* `web.ai.visited` — KI-Website besucht
* `data.bulk.uploaded` — Massen-Datenupload
* `geo.impossible` — unmögliche Reise zwischen Anmeldungen
Die aktuelle Verbindung verwendet REST API v2; für Bestandskunden kann eine ältere REST-Variante angezeigt werden. Weitere Informationen finden Sie unter [Wie Integrationsdaten zu Signalen werden](/de/signals/data-sources).
## Was Living Security benötigt
| Zugangsdaten | Beschreibung |
| - | - |
| **API-Token** | Ein REST-API-v2-Token, der in der Netskope-Admin-Konsole generiert wird |
| **Tenant-Subdomain** | Die Subdomain Ihres Netskope-Tenants (z. B. `acme` aus `acme.goskope.com`) |
**Erforderlicher Endpunktzugriff:**
| Endpunkt | Zweck |
| - | - |
| `/api/v2/events/data/alert` | Bedrohungswarnungen, Richtlinienverstöße, DLP-Ereignisse, Malware-Erkennungen |
| `/api/v2/events/data/page` | Webaktivität — Surfverhalten, erlaubte und blockierte Websites, Zugriff auf Cloud-Apps |
**Erforderliche Rolle:** **Tenant Admin** oder eine gleichwertige Rolle mit Zugriff auf **Einstellungen → Tools**
Diese Integration erfordert einen **v2-API-Token**, keinen v1-Token. V1-Token verwenden die Authentifizierung per Abfrageparameter und funktionieren nicht mit dem v2-API-Endpunkt.
### Voraussetzungen
* Sie benötigen **Tenant Admin**-Zugriff in Netskope, um REST-API-Token zu verwalten.
***
## Teil A — In Netskope
*Ihr Netskope-Administrator führt diese Schritte durch.*
1. Melden Sie sich unter `https://.goskope.com` bei Ihrer Netskope-Admin-Konsole an.
2. Klicken Sie in der linken Navigation auf **Einstellungen**.
3. Wählen Sie unter **Tools** die Option **REST API v2** aus.
1. Klicken Sie auf **New Token**.
2. Geben Sie einen aussagekräftigen Namen ein (z. B. `Living Security Platform`).
3. Aktivieren Sie unter dem Endpunktzugriff den Zugriff auf:
| Endpunkt | Erforderlicher Zugriff |
| - | - |
| `/api/v2/events/data/alert` | Lesen |
| `/api/v2/events/data/page` | Lesen |
Gewähren Sie Zugriff auf **beide** Endpunkte. Sie speisen zwei getrennte Datenströme — `alerts` und
`events` — und ein Token, der nur auf einen davon beschränkt ist, lässt sich dennoch erfolgreich verbinden.
Der Datenstrom hinter dem fehlenden Endpunkt liefert dann keine Daten, ohne dass ein Fehler
den Grund anzeigt.
Diese beiden Endpunkte sind die einzigen, die Living Security benötigt. Wenn Sie keine weiteren Berechtigungen vergeben, entspricht dies dem Prinzip der geringsten Rechte.
4. Klicken Sie auf **Speichern** (oder **Generate Token**).
**Kopieren Sie den Token sofort** und bewahren Sie ihn sicher auf.
Netskope zeigt den Token-Wert **nur einmal** bei der Erstellung an. Wenn Sie die Seite verlassen, ohne ihn zu kopieren, müssen Sie den Token löschen und einen neuen erstellen.
Wenn für Ihren Netskope-Tenant eine IP-Zulassungsliste aktiviert ist, müssen Sie die ausgehenden IP-Bereiche von Living Security hinzufügen.
1. Wechseln Sie in der Netskope-Admin-Konsole zu **Einstellungen → Administration → IP Allowlist**.
2. Wenn die IP-Zulassungsliste aktiviert ist, fügen Sie jede [ausgehende IP-Adresse von Living Security](/de/integrations/managing/egress-ip-addresses) zur Liste **Custom IP** hinzu.
Wenn die IP-Zulassungsliste aktiviert ist, wird der Verbindungsdialog erfolgreich abgeschlossen, Datensynchronisierungen schlagen jedoch mit `401 Unauthorized` fehl, bis die korrekten IP-Adressen hinzugefügt wurden.
Ihre Tenant-Subdomain ist das Präfix der URL Ihrer Netskope-Admin-Konsole.
Wenn die URL Ihrer Konsole `https://acme.goskope.com` lautet, ist Ihre Subdomain `acme`.
Geben Sie ausschließlich die reine Subdomain ein — kein `https://`, kein `.goskope.com`, keinen abschließenden Schrägstrich.
Der Verbindungsdialog akzeptiert mehrere Eingabeformen (reine Subdomain, vollständiger Hostname oder vollständige URL) und normalisiert sie automatisch. Es wird jedoch empfohlen, die reine Subdomain einzugeben.
***
## Teil B — In der Living Security Platform
*Der Programmverantwortliche führt diesen Schritt durch, bei delegierter Einrichtung der Systemadministrator.*
| Feld | Wert |
| - | - |
| **API-Schlüssel** | Der Token aus Teil A, Schritt 3 |
| **Tenant-Subdomain** | Die Subdomain aus Teil A, Schritt 5 (z. B. `acme`) |
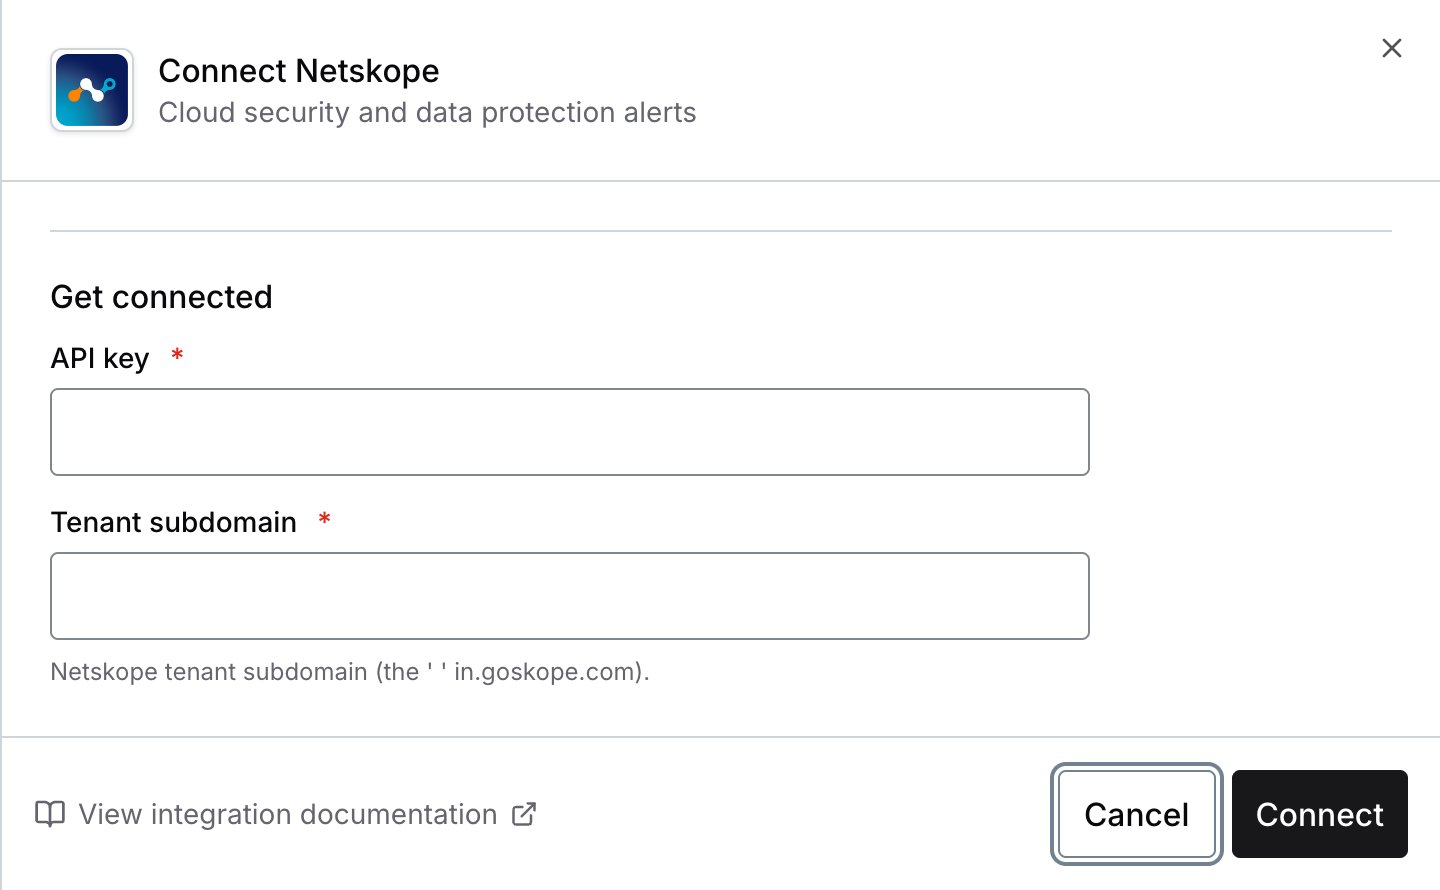 Sie sind nun mit Netskope (v2 API) verbunden.
***
## Fehlerbehebung
Häufige Ursachen:
1. **Token widerrufen oder abgelaufen** — generieren Sie einen neuen Token
2. **Verwendung eines v1-Tokens** — V1-Token authentifizieren sich per Abfrageparameter und funktionieren nicht mit v2-Endpunkten. Generieren Sie einen neuen v2-Token unter **Einstellungen → Tools → REST API v2**
3. **IP-Zulassungsliste blockiert Anfragen** — Wenn für Ihren Tenant eine IP-Zulassungsliste aktiviert ist, stellen Sie sicher, dass alle vier [ausgehenden IP-Adressen von Living Security](/de/integrations/managing/egress-ip-addresses) in der Zulassungsliste enthalten sind
Der Token wurde ohne Zugriff auf `/api/v2/events/data/alert` oder `/api/v2/events/data/page` erstellt. Die Endpunktberechtigungen eines Tokens können nach der Erstellung nicht geändert werden — erstellen Sie einen neuen Token mit Lesezugriff auf beide Endpunkte und stellen Sie die Verbindung erneut her.
Dem Token fehlt einer der beiden erforderlichen Endpunkte. Ein Token, der nur auf
`/api/v2/events/data/alert` oder nur auf `/api/v2/events/data/page` beschränkt ist, lässt sich dennoch verbinden,
und der Datenstrom hinter dem fehlenden Endpunkt bleibt unbemerkt leer.
Endpunktberechtigungen können nach der Erstellung eines Tokens nicht geändert werden — generieren Sie einen neuen
Token mit Lesezugriff auf beide Endpunkte und stellen Sie dann die Verbindung erneut her.
Wenn die IP-Zulassungsliste aktiviert ist, haben sich möglicherweise die ausgehenden IP-Adressen von Living Security geändert. Lesen Sie [Ausgehende IP-Adressen für Integrationen konfigurieren](/de/integrations/managing/egress-ip-addresses) und aktualisieren Sie die Liste **Custom IP** entsprechend.
V1- und v2-Token verwenden unterschiedliche Authentifizierungsmechanismen:
* **v1**: Abfrageparameter (`token=...`)
* **v2**: Header (`Netskope-Api-Token: ...`)
Living Security verwendet die v2-Authentifizierung. Generieren Sie einen neuen Token unter **Einstellungen → Tools → REST API v2** (nicht auf der Seite für ältere v1-Token).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.