> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Einrichtung der Microsoft Entra ID-Integration
> Verbinden Sie Microsoft Entra ID mit Living Security, um Identitäts-, Anmelde-, Risiko-, Geräte- und Angriffssimulationsaktivitäten zu erfassen.
export const EgressIpAllowlistBothSets = ({system}) =>
{system} benötigt zwei Adressgruppen, nicht nur eine. Living Security erstellt das Zugriffstoken dieser
Integration auf der eigenen Infrastruktur und erneuert es fortlaufend. Daher geht der Datenverkehr bei der Einrichtung und bei der Synchronisierung von unterschiedlichen Netzwerken aus. Nehmen Sie beide Gruppen in {system} in die Allowlist auf und
belassen Sie beide dauerhaft dort – dies ist nicht nur für die Einrichtung erforderlich.
Datenverkehr der Integrationssynchronisierung – in jeder Region identisch:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
Plattformdatenverkehr – verwenden Sie nur die Zeile der Region, in der Ihre
Organisation gehostet wird:
USA: 98.91.60.249/32, 13.216.91.102/32
Europäische Union: 34.246.236.210/32, 52.31.102.238/32
Wenn Sie nur die Synchronisierungsgruppe in die Allowlist aufnehmen, wird die Einrichtung nie abgeschlossen. Wenn Sie nur die Plattformgruppe aufnehmen, ist die Einrichtung erfolgreich, aber jede Synchronisierung schlägt fehl. Beide Fehlerbilder und die Änderungsrichtlinie finden Sie unter{' '}
Egress-IP-Adressen für Integrationen konfigurieren
.
;
export const PublicIntegrationNextSteps = () => <>
Weiterführende Ressourcen
;
export const HandoffPaths = () =>
Laden Sie den Systemadministrator mit eingeschränkten Berechtigungen in die Plattform ein. Er gibt die
Zugangsdaten direkt selbst ein; Sie kommen nie mit dem Secret in Berührung.
Senden Sie dem Administrator die Seite des Anbieters. Er richtet die Zugangsdaten ein und übermittelt sie
an Sie; Sie geben sie anschließend im Dialogfeld „Connect“ ein.
;
export const ConnectInPlatform = ({tile, children}) =>
Wird von der Person durchgeführt, die über Living Security-Zugriff verfügt – dem Programmverantwortlichen oder dem Systemadministrator, sofern dieser eingeladen wurde (delegierte Einrichtung).
-
Gehen Sie zu Einstellungen → Integrationen → Catalog, suchen Sie die Kachel{' '}
{tile} und klicken Sie auf Verbinden.
-
Füllen Sie die folgenden Felder aus und klicken Sie anschließend auf Verbinden.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
Diese Anleitung richtet sich an Ihre {system}-Administratorin bzw. Ihren {system}-Administrator. Sie beschreibt das Erstellen von API-Zugangsdaten in {system}. Dafür ist Administratorzugriff auf {system} erforderlich – nicht auf die
Living Security Platform.
Wenn Sie als Programmverantwortlicher von Living Security {system} nicht selbst administrieren,
leiten Sie diese Seite an die zuständige Person weiter. Diese führt Teil A durch und übergibt Ihnen die Zugangsdaten
(oder gibt sie direkt ein, sofern Sie sie in die Plattform eingeladen haben).
{recommendDelegated && <>
{' '}Da bei der Einrichtung sensibles Schlüsselmaterial entsteht, empfehlen wir den Weg der{' '}
delegierten Einrichtung, damit das Secret nie an Sie zurückgesendet wird.
}
;
## Was diese Integration beiträgt
Microsoft Entra ID kann normalisierte Identitäts-, Anmelde-, Risiko-, Geräte- und Angriffssimulationsaktivitäten beisteuern. Geprüfte Beispiele sind:
* `account.compromised` – als kompromittiert gekennzeichnetes Konto
* `auth.login.unusual` – Anmeldungen aus ungewöhnlichen Kontexten
* `phishing.simulation.clicked` – auf eine Simulation geklickt, ohne sie zu melden
Dies sind repräsentative Beispiele und keine Garantie dafür, dass jedes Ereignis in jedem Mandanten verfügbar ist. Siehe [wie Integrationsdaten zu Signalen werden](/de/signals/data-sources).
## Was Living Security benötigt
| Anmeldeinformation | Beschreibung |
| - | - |
| **Mandanten-ID** | Die UUID des Verzeichnisses (Mandanten) aus Ihrem Microsoft Entra admin center |
| **Client-ID** | Die UUID der Anwendung (Client), die bei der Registrierung der App zugewiesen wird |
| **Client-Geheimnis** | Eine geheime Anmeldeinformation, die unter Ihrer App-Registrierung erzeugt wird – im Verbindungsdialog trägt dieses Feld die Bezeichnung **API Key** |
| **Graph API host** | Der Hostname von Microsoft Graph (kommerziell: `graph.microsoft.com`) |
| **Authority host** | Der Hostname der Microsoft Entra-Autorität (kommerziell: `login.microsoftonline.com`) |
**Bereiche (Anwendungsberechtigungen):**
| Berechtigung | Verwendung |
| - | - |
| `User.Read.All` | Benutzerverzeichnis |
| `SecurityAlert.Read.All` | Sicherheitswarnungen |
| `AuditLog.Read.All` | Anmeldeprotokolle und Details zur MFA-Registrierung |
| `Policy.Read.ConditionalAccess` | Details zum bedingten Zugriff bei jeder Anmeldung – welche Richtlinien angewendet wurden und welche Gewährungssteuerelemente sie durchgesetzt haben. Die MFA-Erkennung hängt davon ab |
| `AttackSimulation.Read.All` | Ergebnisse von Attack Simulation Training |
| `Device.Read.All` | Entra ID-Geräteobjekte, einschließlich Geräten, die nicht von Intune verwaltet werden |
| `DeviceManagementManagedDevices.Read.All` | Von Intune verwaltete Geräte |
| `IdentityRiskEvent.Read.All` | Risikoerkennungen von Identity Protection, einschließlich kompromittierter Anmeldeinformationen |
| `GroupMember.ReadWrite.All` | **Optional.** Aktionen zur Gruppenmitgliedschaft – ermöglicht es einem Playbook, eine Person zu einer Microsoft Entra ID-Gruppe hinzuzufügen oder daraus zu entfernen |
### Sie entscheiden, was diese Verbindung tun kann
Diese Verbindung liest Daten. Sie kann auch in Ihrem Verzeichnis *handeln*, aber nur, wenn Sie
dies zulassen.
Jede der oben genannten Berechtigungen außer der letzten ist schreibgeschützt. Erteilen Sie nur diese, und
die Verbindung kann in Ihrem Mandanten niemals etwas ändern – die Plattform erkennt dies und
bietet Gruppenaktionen gar nicht erst an.
Fügen Sie `GroupMember.ReadWrite.All` hinzu, und Aktionen zur Gruppenmitgliedschaft stehen für die Verwendung in
Playbooks zur Verfügung. Nichts geschieht von selbst: Sie müssen weiterhin festlegen, welche Gruppen die
Plattform verändern darf (siehe unten), und ein Playbook erstellen, das diese Aktionen verwendet.
Sie können Ihre Entscheidung jederzeit ändern. Es genügt, eine Berechtigung in Microsoft Entra ID hinzuzufügen oder zu entfernen
und die Administratoreinwilligung erneut zu erteilen – Sie müssen die Anmeldeinformationen nicht erneut in der Plattform eingeben,
und Ihre Datensynchronisierungen laufen währenddessen weiter. Die Änderung wird innerhalb von etwa
einer Stunde wirksam.
**Aktionen zur Gruppenmitgliedschaft sind zusätzlich auf Gruppen beschränkt, die Sie festlegen.** Nach dem
Verbinden wählt ein Administrator in der Verbindung eine explizite Zulassungsliste von Gruppen aus.
Solange diese Liste nicht existiert, sind Gruppenaktionen auch bei erteilter Berechtigung nicht verfügbar –
daher bedeutet `GroupMember.ReadWrite.All` niemals „jede Gruppe im Mandanten“.
Wählen Sie diese Gruppen sorgfältig aus: Vermeiden Sie jede Gruppe, die Administratorrollen,
privilegierten Zugriff oder Lizenzberechtigungen gewährt.
**Erforderliche Rolle:** **Application Administrator** oder **Global Administrator** in Microsoft Entra ID
**Zwei dieser Berechtigungen sind neuere Ergänzungen.** Wenn Sie Microsoft Entra ID verbunden haben, bevor sie in dieser Liste
aufgeführt waren, fügen Sie sie Ihrer bestehenden App-Registrierung hinzu und **erteilen Sie die Administratoreinwilligung erneut** –
Microsoft verlangt, dass die Einwilligung bei jeder Änderung von Berechtigungen erneut erteilt wird. Alle anderen Datenströme
funktionieren in der Zwischenzeit normal weiter.
`Policy.Read.ConditionalAccess` – Ohne diese Berechtigung entfernt Microsoft die Details zum bedingten Zugriff
aus jedem Anmeldedatensatz. Der Datensatz meldet weiterhin, dass eine Richtlinie für bedingten Zugriff
erfüllt wurde, aber die Liste der Richtlinien ist leer. Nichts schlägt fehl, und nichts warnt Sie: Anmeldedaten
treffen weiterhin ein, und die Verbindung bleibt fehlerfrei. Die Plattform kann lediglich nicht erkennen, welche Anmeldungen
durch Multi-Faktor-Authentifizierung erfüllt wurden, sodass die MFA-Aktivität dieser Verbindung leer bleibt.
`IdentityRiskEvent.Read.All` – Das Lesen von Risikoerkennungen erfordert außerdem eine Lizenz für **Microsoft Entra ID P1 oder
P2**. Die Erkennung kompromittierter Anmeldeinformationen selbst ist in jeder Stufe einschließlich P1 verfügbar; die
Premium-Erkennungen werden unterhalb von P2 als `generic` gemeldet.
### Voraussetzungen
* Sie benötigen **Application Administrator**- oder **Global Administrator**-Zugriff in Microsoft Entra ID, um Anwendungen zu registrieren und die Administratoreinwilligung zu erteilen.
***
## Teil A – In Microsoft Entra ID
*Ihr Microsoft Entra ID-Administrator führt diese Schritte aus.*
1. Melden Sie sich im [Microsoft Entra admin center](https://entra.microsoft.com) an.
2. Navigieren Sie in der linken Navigation zu **Entra ID** → **App registrations**.
3. Klicken Sie auf **New registration**.
4. Geben Sie einen aussagekräftigen Namen für die App ein, zum Beispiel `Living Security Platform`.
5. Wählen Sie unter **Supported account types** die Option **Accounts in this organizational directory only** aus.
6. Lassen Sie **Redirect URI** leer – diese Integration verwendet den Client-Credentials-Flow.
7. Klicken Sie auf **Register**.
Notieren Sie nach der Registrierung die folgenden Werte von der Seite **Overview**:
* **Application (client) ID**
* **Directory (tenant) ID**
1. Klicken Sie auf der Seite **Overview** Ihrer App im linken Menü auf **API permissions**.
2. Klicken Sie auf **Add a permission**.
3. Wählen Sie **Microsoft Graph** aus.
4. Wählen Sie **Application permissions** aus.
5. Suchen Sie jede der folgenden Berechtigungen, wählen Sie sie aus und klicken Sie dann auf **Add permissions**:
* `User.Read.All`
* `SecurityAlert.Read.All`
* `AuditLog.Read.All`
* `Policy.Read.ConditionalAccess`
* `AttackSimulation.Read.All`
* `Device.Read.All`
* `DeviceManagementManagedDevices.Read.All`
* `IdentityRiskEvent.Read.All`
6. Fügen Sie `GroupMember.ReadWrite.All` **nur dann** hinzu, wenn Playbooks die Gruppenmitgliedschaft ändern können sollen. Überspringen Sie diesen Schritt, damit diese Verbindung schreibgeschützt bleibt.
Dies sind die Mindestberechtigungen für alle Datenströme. Wenn Sie nur einen Teil der Datenströme aktivieren möchten, können Sie die Berechtigungen für nicht genutzte Datenströme weglassen.
Anwendungsberechtigungen erfordern eine ausdrückliche Administratoreinwilligung.
1. Klicken Sie auf der Seite **API permissions** auf **Grant admin consent for \**.
2. Klicken Sie im Bestätigungsdialog auf **Ja**.
3. Prüfen Sie, dass jede Berechtigung in der Spalte **Status** den Wert **Granted** anzeigt.
Wenn die Schaltfläche **Grant admin consent** ausgegraut ist, benötigen Sie die Berechtigungen **Privileged Role Administrator** oder **Global Administrator**. Die Administratoreinwilligung muss jedes Mal erneut erteilt werden, wenn Sie neue Berechtigungen hinzufügen.
1. Klicken Sie auf der Seite **Overview** Ihrer App im linken Menü auf **Certificates & secrets**.
2. Klicken Sie auf die Registerkarte **Client secrets** und dann auf **New client secret**.
3. Geben Sie eine Beschreibung ein (z. B. `Living Security Platform`).
4. Wählen Sie ein Ablaufdatum, das zu Ihrer Rotationsrichtlinie passt.
5. Klicken Sie auf **Add**.
**Kopieren Sie den Wert des Geheimnisses sofort.** Microsoft Entra ID zeigt das vollständige Client-Geheimnis nur einmal an. Wenn Sie die Seite verlassen, bevor Sie es kopiert haben, müssen Sie das Geheimnis löschen und ein neues erstellen.
Bewahren Sie das Geheimnis sicher auf. Richten Sie eine Kalendererinnerung ein, um es vor Ablauf zu rotieren – ein abgelaufenes Geheimnis führt dazu, dass Synchronisierungen mit `401 Unauthorized` fehlschlagen.
Für die meisten Organisationen in der kommerziellen Cloud verwenden Sie die Standardwerte:
| Feld | Wert für die kommerzielle Cloud |
| - | - |
| **Graph API host** | `graph.microsoft.com` |
| **Authority host** | `login.microsoftonline.com` |
Verwenden Sie für Government- oder Sovereign-Clouds die passenden Endpunkte für Ihre Umgebung.
Graph API host und Authority host müssen zusammenpassen – Token der Autorität einer Cloud sind für den Graph-Endpunkt einer anderen Cloud nicht gültig.
***
## Teil B – In der Living Security Platform
*Der Programmverantwortliche führt diesen Schritt aus, oder der Systemadministrator, falls dieser in die Plattform eingeladen wurde.*
| Feld | Wert |
| - | - |
| **API Key** | Das Client-Geheimnis aus Teil A, Schritt 4 |
| **Azure tenant ID** | Die Directory (tenant) ID aus Teil A, Schritt 1 |
| **Client-ID** | Die Application (client) ID aus Teil A, Schritt 1 |
| **Graph API host** | `graph.microsoft.com` (oder der Endpunkt Ihrer Cloud) |
| **Authority host** | `login.microsoftonline.com` (oder der Endpunkt Ihrer Cloud) |
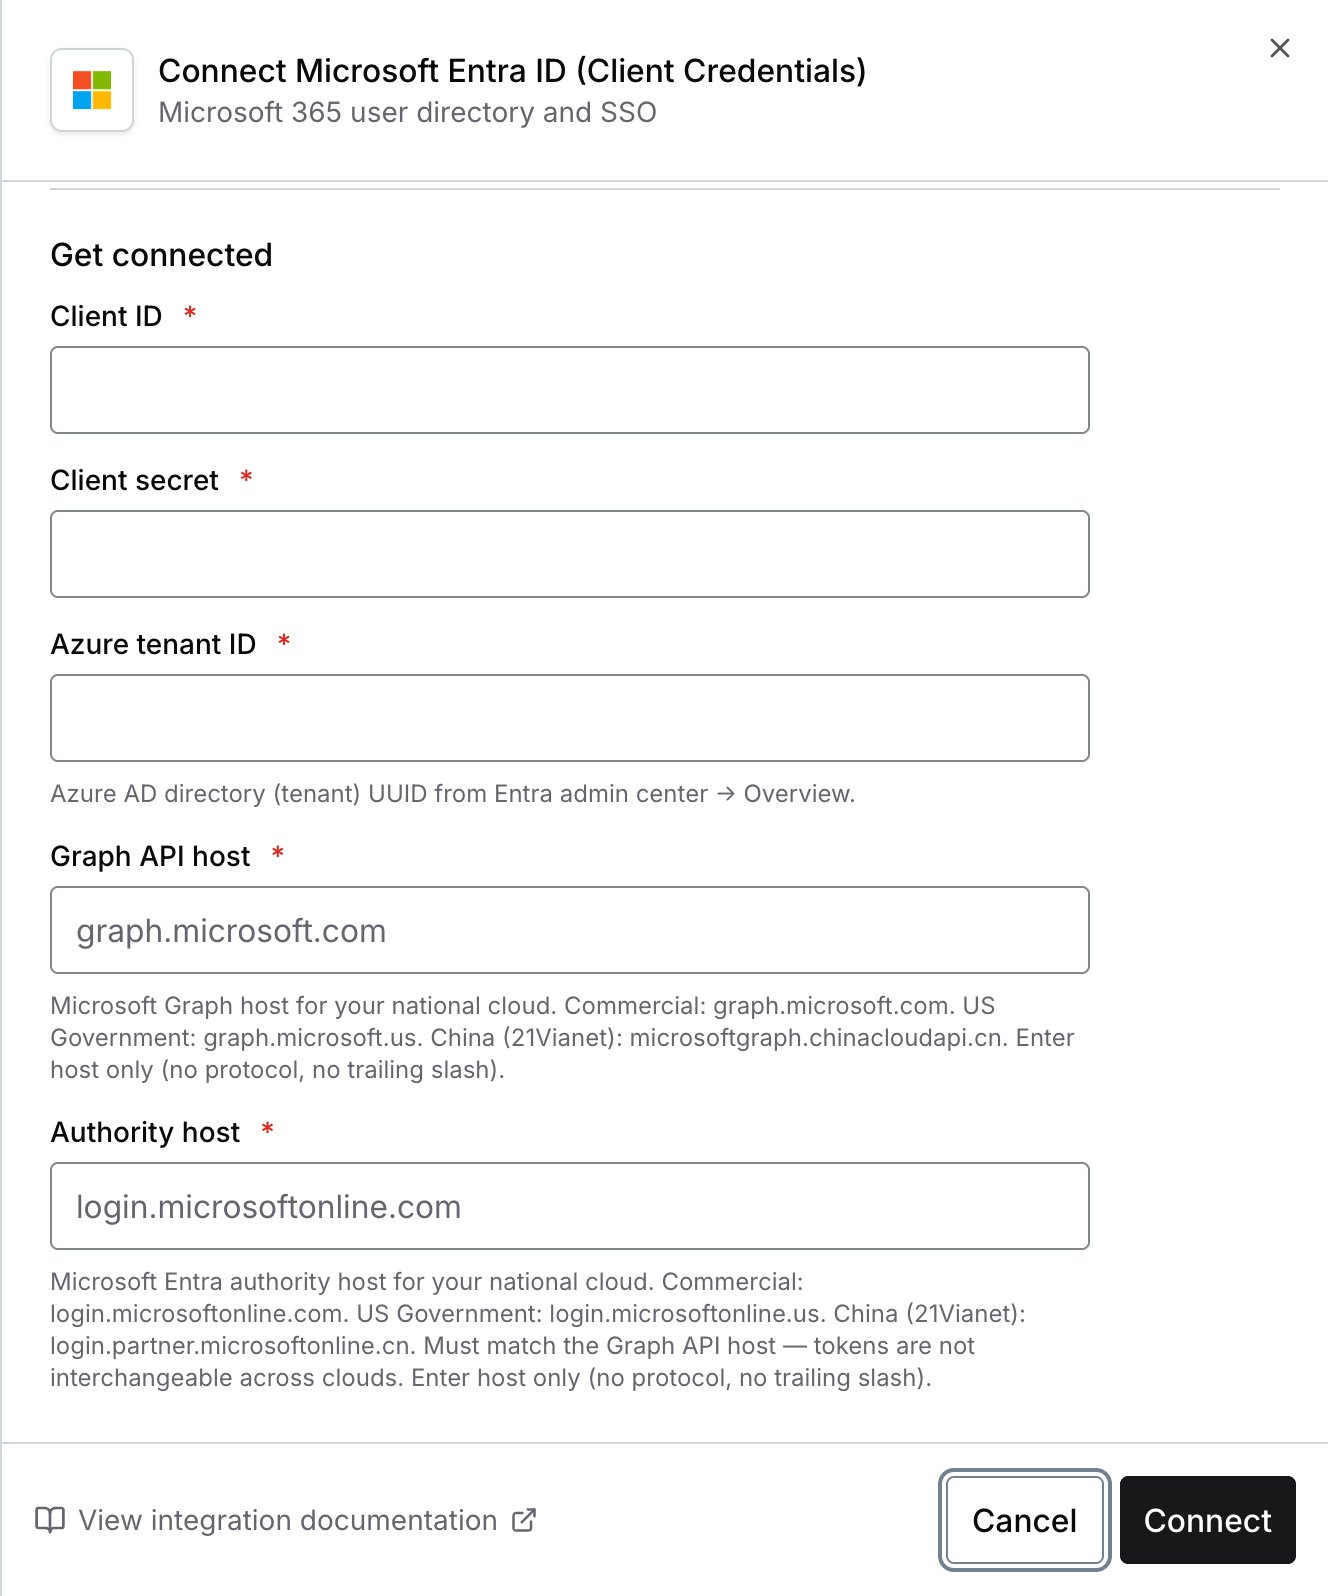 Sie sind nun mit Microsoft Entra ID (Client Credentials) verbunden.
***
## Fehlerbehebung
Die Anmeldeinformationen sind ungültig oder abgelaufen. Prüfen Sie Folgendes:
1. Das Client-Geheimnis ist nicht abgelaufen und wurde nicht rotiert
2. Mandanten-ID und Client-ID sind korrekt
3. Der Authority host entspricht Ihrer Cloud-Umgebung
Der App-Registrierung fehlen Berechtigungen, oder die Administratoreinwilligung wurde nicht erteilt. Prüfen Sie Folgendes:
1. Alle erforderlichen Berechtigungen sind unter **API permissions** aufgeführt
2. Jede Berechtigung zeigt den Status **Granted** (grünes Häkchen)
3. Die Administratoreinwilligung wurde nach dem Hinzufügen der Berechtigungen erteilt
Wenn Sie nach der ersten Einwilligung neue Berechtigungen hinzugefügt haben, müssen Sie die Administratoreinwilligung erneut erteilen.
Der App fehlt möglicherweise die spezifische Berechtigung für diesen Datenstrom:
* Keine Benutzer → `User.Read.All` fehlt
* Keine Sicherheitswarnungen → `SecurityAlert.Read.All` fehlt
* Keine Anmeldeprotokolle → `AuditLog.Read.All` fehlt
* Keine Ergebnisse von Angriffssimulationen → `AttackSimulation.Read.All` fehlt
* Keine Entra ID-Geräte → `Device.Read.All` fehlt
* Keine von Intune verwalteten Geräte → `DeviceManagementManagedDevices.Read.All` fehlt
* Keine Risikoerkennungen → `IdentityRiskEvent.Read.All` fehlt, die Administratoreinwilligung wurde nach dem
Hinzufügen nicht erneut erteilt, oder der Mandant liegt unterhalb der erforderlichen Microsoft Entra ID P1-Lizenz
Graph API host und Authority host passen möglicherweise nicht zusammen. Beide müssen derselben Cloud-Umgebung entsprechen (kommerziell, Government usw.).
Aktionen zur Gruppenmitgliedschaft werden nur angeboten, wenn alle drei der folgenden Bedingungen erfüllt sind:
1. `GroupMember.ReadWrite.All` ist in der App-Registrierung vorhanden, und die Administratoreinwilligung wurde erteilt. Wenn Sie sie erst kürzlich hinzugefügt haben, warten Sie bis zu einer Stunde.
2. Ein Administrator hat in der Verbindung eine Zulassungsliste von Gruppen festgelegt.
3. Die Verbindung ist aktiv und fehlerfrei.
Wenn Sie die Berechtigung erteilt haben und die Aktionen weiterhin nicht verfügbar sind, erteilen Sie die Administratoreinwilligung erneut – Microsoft verlangt dies bei jeder Änderung von Berechtigungen.
Wenn Ihr Mandant eine Richtlinie für bedingten Zugriff (Conditional Access) hat, die nach IP-Adresse eingegrenzt ist, kann sie Anfragen blockieren,
die die Anmeldeinformationen dieser Verbindung enthalten. Die meisten Mandanten sind nicht betroffen – Microsoft Graph
beschränkt standardmäßig nicht nach IP-Adresse. Wenn Sie für Dienstprinzipale eine IP-basierte Richtlinie
durchsetzen, müssen für diese Integration **zwei** Adressgruppen auf die Zulassungsliste gesetzt werden, da die Einrichtung und die
Datensynchronisierung von unterschiedlichen Netzwerken ausgehen.
Living Security stellt das Zugriffstoken dieser Verbindung selbst aus und erneuert es fortlaufend, daher
gehen Token-Anfragen von den eigenen Adressen der Plattform aus und nicht von den Adressen, die Ihre Datensynchronisierungen
verwenden.
Gruppenaktionen sind davon getrennt. Standardmäßig werden sie wie Ihre Datensynchronisierungen geroutet und gehen
von den Synchronisierungsadressen aus. Sie wechseln nur dann zu den Plattformadressen, wenn ein Administrator
die Verbindung auf direkten Egress umstellt.
Fügen Sie beide Adressgruppen dem **benannten Standort** (named location) hinzu, dem Ihre Richtlinie für bedingten Zugriff vertraut oder den sie
ausschließt. Token-Anfragen erreichen `login.microsoftonline.com` und Datenanfragen erreichen
`graph.microsoft.com`; beide müssen erfolgreich sein.
Wenn nur die Synchronisierungsadressen auf der Zulassungsliste stehen, schlägt die Einrichtung beim Abrufen eines Tokens fehl, und es wird keine
Verbindung erstellt. Wenn nur die Plattformadressen auf der Zulassungsliste stehen, gelingt die Einrichtung, und
jede Synchronisierung liefert keine Datensätze zurück.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.