> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Nastavení integrace Netskope

> Propojte Netskope se systémem Living Security a získejte data o webové a cloudové aktivitě, autentizaci, ochraně dat a hrozbách.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Související zdroje</h2>
    <ul>
      <li>
        <a href="/cs/signals/data-sources">Zjistěte, jak se data z integrací mění na signály pro řízení lidských rizik</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Prozkoumejte integrace společnosti Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Otevřete Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Požádejte o demo společnosti Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Přidejte na seznam povolených všechny čtyři odchozí IP adresy synchronizace Living Security</strong> v systému{' '}
    {system}. Pokud {system} očekává zápis CIDR, zadejte každou adresu jako jednotlivého hostitele s příponou <code>/32</code>:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    Provoz může odcházet z kterékoli ze čtyř adres, takže povolení pouze některých z nich způsobuje občasná
    selhání synchronizace. Tyto čtyři adresy jsou stejné ve všech regionech Living Security. Úplný seznam, zásady změn a řešení potíží najdete v článku{' '}
    <a href="/cs/integrations/managing/egress-ip-addresses">
      Konfigurace odchozích IP adres integrace
    </a>.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Zadejte přihlašovací údaje v Living Security Platform">
    <p>
      Tento krok provádí osoba s přístupem do Living Security – vlastník programu, nebo správce
      systému, pokud byl pozván (delegované nastavení).
    </p>
    <ol>
      <li>
        Přejděte do části <strong>Nastavení → Integrace → Katalog</strong>, najděte dlaždici{' '}
        <strong>{tile}</strong> a klikněte na <strong>Připojení</strong>.
      </li>
      <li>
        Vyplňte níže uvedená pole a poté klikněte na <strong>Připojení</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Tento průvodce je určen správci systému {system}.</strong> Popisuje vytvoření přihlašovacích údajů API v systému {system}, k čemuž je nutný přístup správce k systému {system} — nikoli k Living Security Platform.
    </p>
    <p>
      Pokud jste <strong>vlastníkem programu</strong> Living Security a systém {system} nespravujete, odešlete tuto stránku osobě, která jej spravuje. Ta dokončí část A a předá vám přihlašovací údaje (nebo je zadá přímo, pokud jste ji pozvali do platformy).
      {recommendDelegated && <>
          {' '}Protože při nastavení vzniká citlivý klíčový materiál, doporučujeme postup{' '}
          <strong>delegovaného nastavení</strong>, při kterém vám tajný klíč nikdy nebude odeslán zpět.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Co tato integrace poskytuje

Netskope může poskytovat normalizovaná data o webové a cloudové aktivitě, autentizaci, ochraně dat a hrozbách. Mezi prověřené příklady patří:

* `web.ai.visited` — návštěva webu s umělou inteligencí
* `data.bulk.uploaded` — hromadné nahrávání dat
* `geo.impossible` — nemožný přesun mezi přihlášeními

Aktuální připojení používá REST API v2; stávajícím zákazníkům se může zobrazit starší varianta REST. Viz [jak se data z integrací stávají signály](/cs/signals/data-sources).

## Co Living Security potřebuje

| Přihlašovací údaj | Popis |
| - | - |
| **Token API** | Token REST API v2 vygenerovaný v administrátorské konzoli Netskope |
| **Subdoména tenantu** | Subdoména vašeho tenantu Netskope (např. `acme` z `acme.goskope.com`) |

**Požadovaný přístup ke koncovým bodům:**

| Koncový bod | Účel |
| - | - |
| `/api/v2/events/data/alert` | Upozornění na hrozby, porušení zásad, události DLP, detekce malwaru |
| `/api/v2/events/data/page` | Webová aktivita — procházení, povolené a blokované weby, přístup k cloudovým aplikacím |

**Požadovaná role:** **Tenant Admin** nebo ekvivalentní role s přístupem k **Settings → Tools**

<Note>
  Tato integrace vyžaduje **token API v2**, nikoli token v1. Tokeny v1 používají autentizaci pomocí parametru dotazu a s koncovým bodem API v2 nebudou fungovat.
</Note>

### Předpoklady

* K správě tokenů REST API musíte mít v Netskope přístup **Tenant Admin**.

***

## Část A — V Netskope

*Tyto kroky provede váš administrátor Netskope.*

<Steps>
  <Step title="Přejděte do správy tokenů REST API v2">
    1. Přihlaste se do administrátorské konzole Netskope na adrese `https://<tenant>.goskope.com`.
    2. V levé navigaci klikněte na **Settings**.
    3. V části **Tools** vyberte **REST API v2**.
  </Step>

  <Step title="Vytvořte nový token">
    1. Klikněte na **New Token**.
    2. Zadejte popisný název (např. `Living Security Platform`).
    3. V části přístupu ke koncovým bodům povolte přístup k:

    | Koncový bod | Požadovaný přístup |
    | - | - |
    | `/api/v2/events/data/alert` | Čtení |
    | `/api/v2/events/data/page` | Čtení |

    <Warning>
      Udělte přístup k **oběma** koncovým bodům. Napájejí dva samostatné datové toky — `alerts` a
      `events` — a token omezený jen na jeden z nich se přesto úspěšně připojí.
      Datový tok, jehož koncový bod chybí, pak nevrací žádná data a žádná chyba
      vám neprozradí proč.
    </Warning>

    <Note>
      Tyto dva koncové body jsou jediné, které Living Security vyžaduje. Neudělením
      žádných dalších oprávnění dodržíte princip nejnižších oprávnění.
    </Note>

    4. Klikněte na **Uložit** (nebo **Generate Token**).
  </Step>

  <Step title="Zkopírujte a uložte token">
    **Token ihned zkopírujte** a bezpečně uložte.

    <Warning>
      Netskope zobrazí hodnotu tokenu **pouze jednou**, při jeho vytvoření. Pokud stránku opustíte, aniž byste token zkopírovali, musíte token odstranit a vytvořit nový.
    </Warning>
  </Step>

  <Step title="Nakonfigurujte seznam povolených IP adres (pokud je relevantní)">
    Pokud má váš tenant Netskope zapnutý seznam povolených IP adres, musíte do něj přidat rozsahy odchozích IP adres Living Security.

    1. V administrátorské konzoli Netskope přejděte do **Settings → Administration → IP Allowlist**.
    2. Pokud je seznam povolených IP adres zapnutý, přidejte každou [odchozí IP adresu Living Security](/cs/integrations/managing/egress-ip-addresses) do seznamu **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Pokud je seznam povolených IP adres zapnutý, dialog připojení proběhne úspěšně, ale synchronizace dat selže s chybou `401 Unauthorized`, dokud nebudou přidány správné IP adresy.
    </Warning>
  </Step>

  <Step title="Zjistěte subdoménu svého tenantu">
    Subdoména tenantu je předpona adresy URL vaší administrátorské konzole Netskope.

    Pokud je adresa URL vaší konzole `https://acme.goskope.com`, vaše subdoména je `acme`.

    Zadejte pouze samotnou subdoménu — bez `https://`, bez `.goskope.com`, bez koncového lomítka.

    <Note>
      Dialog připojení přijímá několik podob zadání (samotnou subdoménu, celý název hostitele nebo celou adresu URL) a automaticky je normalizuje. Doporučujeme však zadat pouze samotnou subdoménu.
    </Note>
  </Step>
</Steps>

***

## Část B — V Living Security Platform

*Tento krok provede vlastník programu, případně správce systému, pokud se používá delegované nastavení.*

<Steps>
  <ConnectInPlatform tile="Netskope (v2 API)">
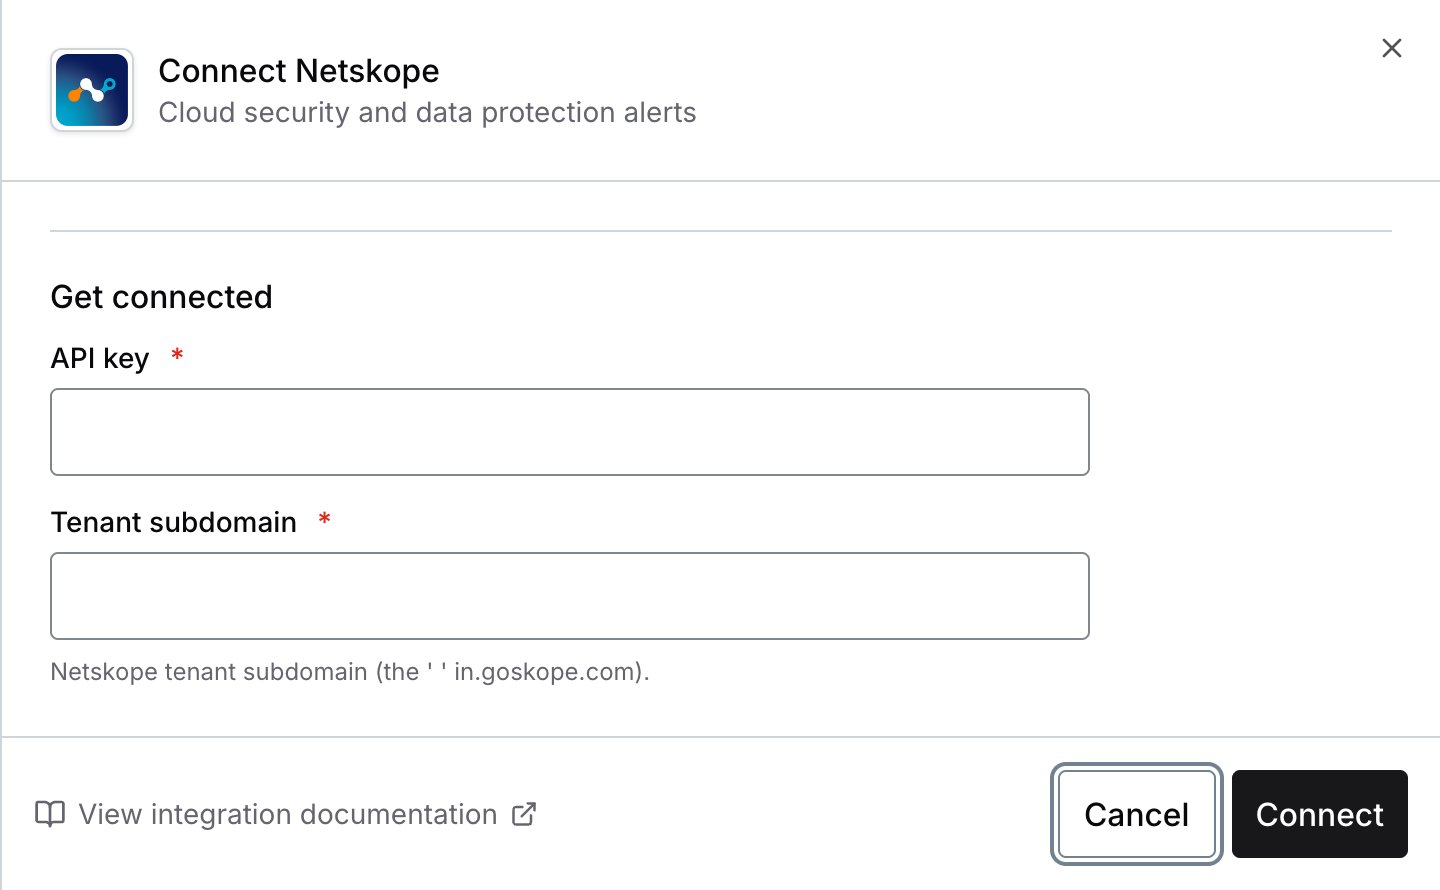
    | Pole | Hodnota |
    | - | - |
    | **Klíč API** | Token z části A, kroku 3 |
    | **Subdoména tenantu** | Subdoména z části A, kroku 5 (např. `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Dialog připojení Living Security pro Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Nyní jste připojeni k Netskope (v2 API).

***

## Řešení potíží

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Časté příčiny:

    1. **Token byl odvolán nebo mu vypršela platnost** — vygenerujte nový token
    2. **Používáte token v1** — tokeny v1 se autentizují pomocí parametru dotazu a s koncovými body v2 nebudou fungovat. Vygenerujte nový token v2 v **Settings → Tools → REST API v2**
    3. **Požadavky blokuje seznam povolených IP adres** — pokud má váš tenant zapnutý seznam povolených IP adres, ověřte, že jsou v něm všechny čtyři [odchozí IP adresy Living Security](/cs/integrations/managing/egress-ip-addresses)
  </Accordion>

  <Accordion title="403 Forbidden">
    Token byl vytvořen bez přístupu k `/api/v2/events/data/alert` nebo `/api/v2/events/data/page`. Oprávnění tokenu ke koncovým bodům nelze po vytvoření změnit — vytvořte nový token s oprávněním ke čtení obou koncových bodů a znovu se připojte.
  </Accordion>

  <Accordion title="Upozornění přicházejí, ale webová aktivita chybí (nebo naopak)">
    Tokenu chybí jeden ze dvou požadovaných koncových bodů. Token omezený pouze na
    `/api/v2/events/data/alert` nebo pouze na `/api/v2/events/data/page` se přesto připojí
    a datový tok, jehož koncový bod chybí, zůstává nenápadně prázdný.

    Oprávnění ke koncovým bodům nelze po vytvoření tokenu změnit — vygenerujte nový
    token s oprávněním ke čtení obou koncových bodů a poté se znovu připojte.
  </Accordion>

  <Accordion title="Synchronizace fungovala, ale nyní selhává s chybou 401">
    Pokud je zapnutý seznam povolených IP adres, odchozí IP adresy Living Security se mohly změnit. Zkontrolujte [Konfiguraci odchozích IP adres integrací](/cs/integrations/managing/egress-ip-addresses) a aktualizujte seznam **Custom IP** podle nich.
  </Accordion>

  <Accordion title="Používání tokenu v1 místo v2">
    Tokeny v1 a v2 používají odlišné mechanismy autentizace:

    * **v1**: parametr dotazu (`token=...`)
    * **v2**: hlavička (`Netskope-Api-Token: ...`)

    Living Security používá autentizaci v2. Vygenerujte nový token v **Settings → Tools → REST API v2** (nikoli na stránce starších tokenů v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.