> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Nastavení integrace Microsoft Entra ID

> Propojte Microsoft Entra ID s Living Security pro sledování aktivity týkající se identit, přihlášení, rizik, zařízení a simulací útoků.

export const EgressIpAllowlistBothSets = ({system}) => <Warning>
    <strong>Systém {system} vyžaduje dvě sady adres, nikoli jednu.</strong> Living Security vystavuje přístupový token této
    integrace na vlastní infrastruktuře a průběžně jej obnovuje, proto provoz při nastavení a provoz při synchronizaci odcházejí z různých sítí. Povolte obě sady v systému {system} a
    ponechte obě aktivní – nejde o požadavek platný pouze při nastavení.
    <br />
    <br />
    <strong>Provoz synchronizace integrace</strong> – stejný ve všech regionech:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    <strong>Provoz platformy</strong> – použijte pouze řádek pro region, ve kterém je hostována vaše
    organizace:
    <br />
    Spojené státy: <code>98.91.60.249/32</code>, <code>13.216.91.102/32</code>
    <br />
    Evropská unie: <code>34.246.236.210/32</code>, <code>52.31.102.238/32</code>
    <br />
    <br />
    Pokud povolíte pouze sadu pro synchronizaci, nastavení se nikdy nedokončí. Pokud povolíte pouze sadu pro platformu, nastavení proběhne úspěšně, ale každá synchronizace selže. Oba příznaky selhání a zásady změn najdete v článku{' '}
    <a href="/cs/integrations/managing/egress-ip-addresses">
      Konfigurace odchozích IP adres integrace
    </a>.
  </Warning>;

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Související zdroje</h2>
    <ul>
      <li>
        <a href="/cs/signals/data-sources">Zjistěte, jak se data z integrací mění na signály pro řízení lidských rizik</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Prozkoumejte integrace společnosti Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Otevřete Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Požádejte o demo společnosti Living Security</a>
      </li>
    </ul>
  </>;

export const HandoffPaths = () => <Tabs>
    <Tab title="Delegované nastavení (doporučeno pro tajné klíče)">
      Pozvěte správce systému do platformy s omezenými oprávněními. Přihlašovací
      údaje zadá přímo on; s tajným klíčem tak nikdy nepřijdete do styku.
    </Tab>
    <Tab title="Předání přihlašovacích údajů">
      Pošlete správci stránku poskytovatele. Správce přihlašovací údaje vytvoří a vrátí
      vám je; vy je poté zadáte v dialogovém okně Connect.
    </Tab>
  </Tabs>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Zadejte přihlašovací údaje v Living Security Platform">
    <p>
      Tento krok provádí osoba s přístupem do Living Security – vlastník programu, nebo správce
      systému, pokud byl pozván (delegované nastavení).
    </p>
    <ol>
      <li>
        Přejděte do části <strong>Nastavení → Integrace → Katalog</strong>, najděte dlaždici{' '}
        <strong>{tile}</strong> a klikněte na <strong>Připojení</strong>.
      </li>
      <li>
        Vyplňte níže uvedená pole a poté klikněte na <strong>Připojení</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Tento průvodce je určen správci systému {system}.</strong> Popisuje vytvoření přihlašovacích údajů API v systému {system}, k čemuž je nutný přístup správce k systému {system} — nikoli k Living Security Platform.
    </p>
    <p>
      Pokud jste <strong>vlastníkem programu</strong> Living Security a systém {system} nespravujete, odešlete tuto stránku osobě, která jej spravuje. Ta dokončí část A a předá vám přihlašovací údaje (nebo je zadá přímo, pokud jste ji pozvali do platformy).
      {recommendDelegated && <>
          {' '}Protože při nastavení vzniká citlivý klíčový materiál, doporučujeme postup{' '}
          <strong>delegovaného nastavení</strong>, při kterém vám tajný klíč nikdy nebude odeslán zpět.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Microsoft Entra ID" />

<HandoffPaths />

## Co tato integrace poskytuje

Microsoft Entra ID může poskytovat normalizovanou aktivitu týkající se identit, přihlášení, rizik, zařízení a simulací útoků. Prověřené příklady zahrnují:

* `account.compromised` – účet označený jako napadený
* `auth.login.unusual` – přihlášení z neobvyklých kontextů
* `phishing.simulation.clicked` – kliknutí na simulaci bez jejího nahlášení

Jde o reprezentativní příklady, nikoli o záruku, že každá událost je dostupná v každém tenantu. Viz [jak se data z integrací stávají signály](/cs/signals/data-sources).

## Co Living Security potřebuje

| Přihlašovací údaj | Popis |
| - | - |
| **ID tenanta** | UUID adresáře (tenanta) z centra pro správu Microsoft Entra |
| **ID klienta** | UUID aplikace (klienta) přidělené při registraci aplikace |
| **Tajný klíč klienta** | Tajný přihlašovací údaj vygenerovaný v registraci vaší aplikace – v dialogu připojení je toto pole označeno jako **Klíč API** |
| **Hostitel Graph API** | Název hostitele Microsoft Graph (komerční cloud: `graph.microsoft.com`) |
| **Hostitel autority** | Název hostitele autority Microsoft Entra (komerční cloud: `login.microsoftonline.com`) |

**Rozsahy (oprávnění aplikace):**

| Oprávnění | Použití |
| - | - |
| `User.Read.All` | Adresář uživatelů |
| `SecurityAlert.Read.All` | Bezpečnostní výstrahy |
| `AuditLog.Read.All` | Protokoly přihlášení a podrobnosti o registraci MFA |
| `Policy.Read.ConditionalAccess` | Podrobnosti podmíněného přístupu u každého přihlášení – které zásady byly použity a jaké ovládací prvky udělení přístupu vynucovaly. Detekce MFA na tom závisí |
| `AttackSimulation.Read.All` | Výsledky služby Attack Simulation Training |
| `Device.Read.All` | Objekty zařízení Entra ID, včetně zařízení, která Intune nespravuje |
| `DeviceManagementManagedDevices.Read.All` | Zařízení spravovaná v Intune |
| `IdentityRiskEvent.Read.All` | Detekce rizik služby Identity Protection, včetně uniklých přihlašovacích údajů |
| `GroupMember.ReadWrite.All` | **Volitelné.** Akce členství ve skupinách – umožňuje playbooku přidat osobu do skupiny Microsoft Entra ID nebo ji z ní odebrat |

### Sami rozhodujete, co může toto připojení dělat

Toto připojení data čte. Může také *provádět akce* ve vašem adresáři, ale pouze
pokud to povolíte.

Všechna výše uvedená oprávnění kromě posledního jsou určena pouze ke čtení. Pokud udělíte jen tato,
připojení nikdy nemůže nic ve vašem tenantu měnit – platforma to rozpozná a
akce se skupinami vůbec nenabízí.

Pokud přidáte `GroupMember.ReadWrite.All`, akce členství ve skupinách budou dostupné pro použití
v playboocích. Nic se nezačne dít samo od sebe: stále musíte určit, kterých skupin se
platforma smí dotýkat (viz níže), a vytvořit playbook, který je využívá.

Své rozhodnutí můžete kdykoli změnit. Stačí přidat nebo odebrat oprávnění v Microsoft Entra ID
a znovu udělit souhlas správce – není třeba znovu zadávat přihlašovací údaje v platformě
a synchronizace vašich dat po celou dobu běží. Změna se projeví přibližně do hodiny.

<Note>
  **Akce členství ve skupinách jsou navíc omezeny na skupiny, které určíte.** Po připojení
  správce na připojení zvolí explicitní seznam povolených skupin.
  Dokud tento seznam neexistuje, nejsou akce se skupinami dostupné ani při uděleném oprávnění –
  `GroupMember.ReadWrite.All` tedy nikdy neznamená „libovolná skupina v tenantu“.

  Skupiny vybírejte pečlivě: vyhněte se jakékoli skupině, která uděluje administrátorské role,
  privilegovaný přístup nebo nároky na licence.
</Note>

**Požadovaná role:** **Application Administrator** nebo **Global Administrator** v Microsoft Entra ID

<Note>
  **Dvě z těchto oprávnění jsou novější.** Pokud jste Microsoft Entra ID připojili dříve, než se v tomto seznamu
  objevila, přidejte je do stávající registrace aplikace a **znovu udělte souhlas správce** –
  Microsoft vyžaduje opětovné udělení souhlasu při každé změně oprávnění. Všechny ostatní datové toky
  mezitím fungují normálně.

  `Policy.Read.ConditionalAccess` – bez tohoto oprávnění Microsoft z každého záznamu o přihlášení odstraní podrobnosti
  o podmíněném přístupu. Záznam sice stále uvádí, že zásada podmíněného přístupu byla splněna,
  ale seznam zásad se vrátí prázdný. Nic neselže a nic vás nevaruje: data o přihlášeních
  nadále přicházejí a připojení zůstává v pořádku. Platforma však jednoduše nedokáže určit, která přihlášení
  byla splněna pomocí vícefaktorového ověřování, takže aktivita MFA z tohoto připojení zůstane prázdná.

  `IdentityRiskEvent.Read.All` – čtení detekcí rizik vyžaduje také licenci **Microsoft Entra ID P1 nebo
  P2**. Samotná detekce uniklých přihlašovacích údajů je dostupná v každé úrovni včetně P1; prémiové
  detekce jsou pod úrovní P2 hlášeny jako `generic`.
</Note>

### Předpoklady

* K registraci aplikací a udělení souhlasu správce musíte mít v Microsoft Entra ID přístup **Application Administrator** nebo **Global Administrator**.

***

## Část A – V Microsoft Entra ID

*Tyto kroky provádí správce vašeho Microsoft Entra ID.*

<Steps>
  <Step title="Registrace nové aplikace">
    1. Přihlaste se do [centra pro správu Microsoft Entra](https://entra.microsoft.com).
    2. V levé navigaci přejděte na **Entra ID** → **App registrations**.
    3. Klikněte na **New registration**.
    4. Zadejte výstižný název aplikace, například `Living Security Platform`.
    5. V části **Supported account types** vyberte **Accounts in this organizational directory only**.
    6. Pole **Redirect URI** nechte prázdné – tato integrace používá tok s přihlašovacími údaji klienta (client credentials flow).
    7. Klikněte na **Register**.

    Po registraci si poznamenejte následující hodnoty ze stránky **Přehled**:

    * **Application (client) ID**
    * **Directory (tenant) ID**
  </Step>

  <Step title="Přidání oprávnění aplikace Microsoft Graph">
    1. Na stránce **Přehled** své aplikace klikněte v levém menu na **API permissions**.
    2. Klikněte na **Add a permission**.
    3. Vyberte **Microsoft Graph**.
    4. Vyberte **Application permissions**.
    5. Vyhledejte a vyberte každé z níže uvedených oprávnění a poté klikněte na **Add permissions**:
       * `User.Read.All`
       * `SecurityAlert.Read.All`
       * `AuditLog.Read.All`
       * `Policy.Read.ConditionalAccess`
       * `AttackSimulation.Read.All`
       * `Device.Read.All`
       * `DeviceManagementManagedDevices.Read.All`
       * `IdentityRiskEvent.Read.All`
    6. Oprávnění `GroupMember.ReadWrite.All` přidejte **pouze v případě**, že chcete, aby playbooky mohly měnit členství ve skupinách. Pokud ho vynecháte, zůstane toto připojení pouze pro čtení.

    <Note>
      Jde o minimální oprávnění pro všechny datové toky. Pokud plánujete povolit jen některé toky, můžete oprávnění pro toky, které nepoužijete, vynechat.
    </Note>
  </Step>

  <Step title="Udělení souhlasu správce">
    Oprávnění aplikace vyžadují výslovný souhlas správce.

    1. Na stránce **API permissions** klikněte na **Grant admin consent for \<your tenant name>**.
    2. V potvrzovacím dialogu klikněte na **Ano**.
    3. Ověřte, že se u každého oprávnění ve sloupci **Stav** zobrazuje **Granted**.

    <Note>
      Pokud je tlačítko **Grant admin consent** zašedlé, potřebujete oprávnění **Privileged Role Administrator** nebo **Global Administrator**. Souhlas správce je nutné udělit znovu při každém přidání nových oprávnění.
    </Note>
  </Step>

  <Step title="Vytvoření tajného klíče klienta">
    1. Na stránce **Přehled** své aplikace klikněte v levém menu na **Certificates & secrets**.
    2. Klikněte na kartu **Client secrets** a poté na **New client secret**.
    3. Zadejte popis (např. `Living Security Platform`).
    4. Zvolte dobu platnosti odpovídající vaší politice rotace.
    5. Klikněte na **Přidat**.

    <Warning>
      **Hodnotu tajného klíče ihned zkopírujte.** Microsoft Entra ID zobrazí úplný tajný klíč klienta pouze jednou. Pokud stránku opustíte dříve, než ho zkopírujete, musíte tajný klíč odstranit a vytvořit nový.
    </Warning>

    Tajný klíč bezpečně uložte. Nastavte si připomenutí v kalendáři, abyste ho obnovili před vypršením platnosti – po vypršení platnosti tajného klíče synchronizace selhávají s chybou `401 Unauthorized`.
  </Step>

  <Step title="Určení hostitelů Graph API a autority">
    Ve většině organizací v komerčním cloudu použijte výchozí hodnoty:

    | Pole | Hodnota pro komerční cloud |
    | - | - |
    | **Hostitel Graph API** | `graph.microsoft.com` |
    | **Hostitel autority** | `login.microsoftonline.com` |

    Pro vládní nebo suverénní cloudy použijte koncové body odpovídající vašemu prostředí.

    <Note>
      Hostitel Graph API a hostitel autority musí si odpovídat – tokeny z autority jednoho cloudu nejsou platné pro koncový bod Graph jiného cloudu.
    </Note>
  </Step>
</Steps>

***

## Část B – V Living Security Platform

*Tento krok provádí vlastník programu, nebo správce systému, pokud byl do platformy pozván.*

<Steps>
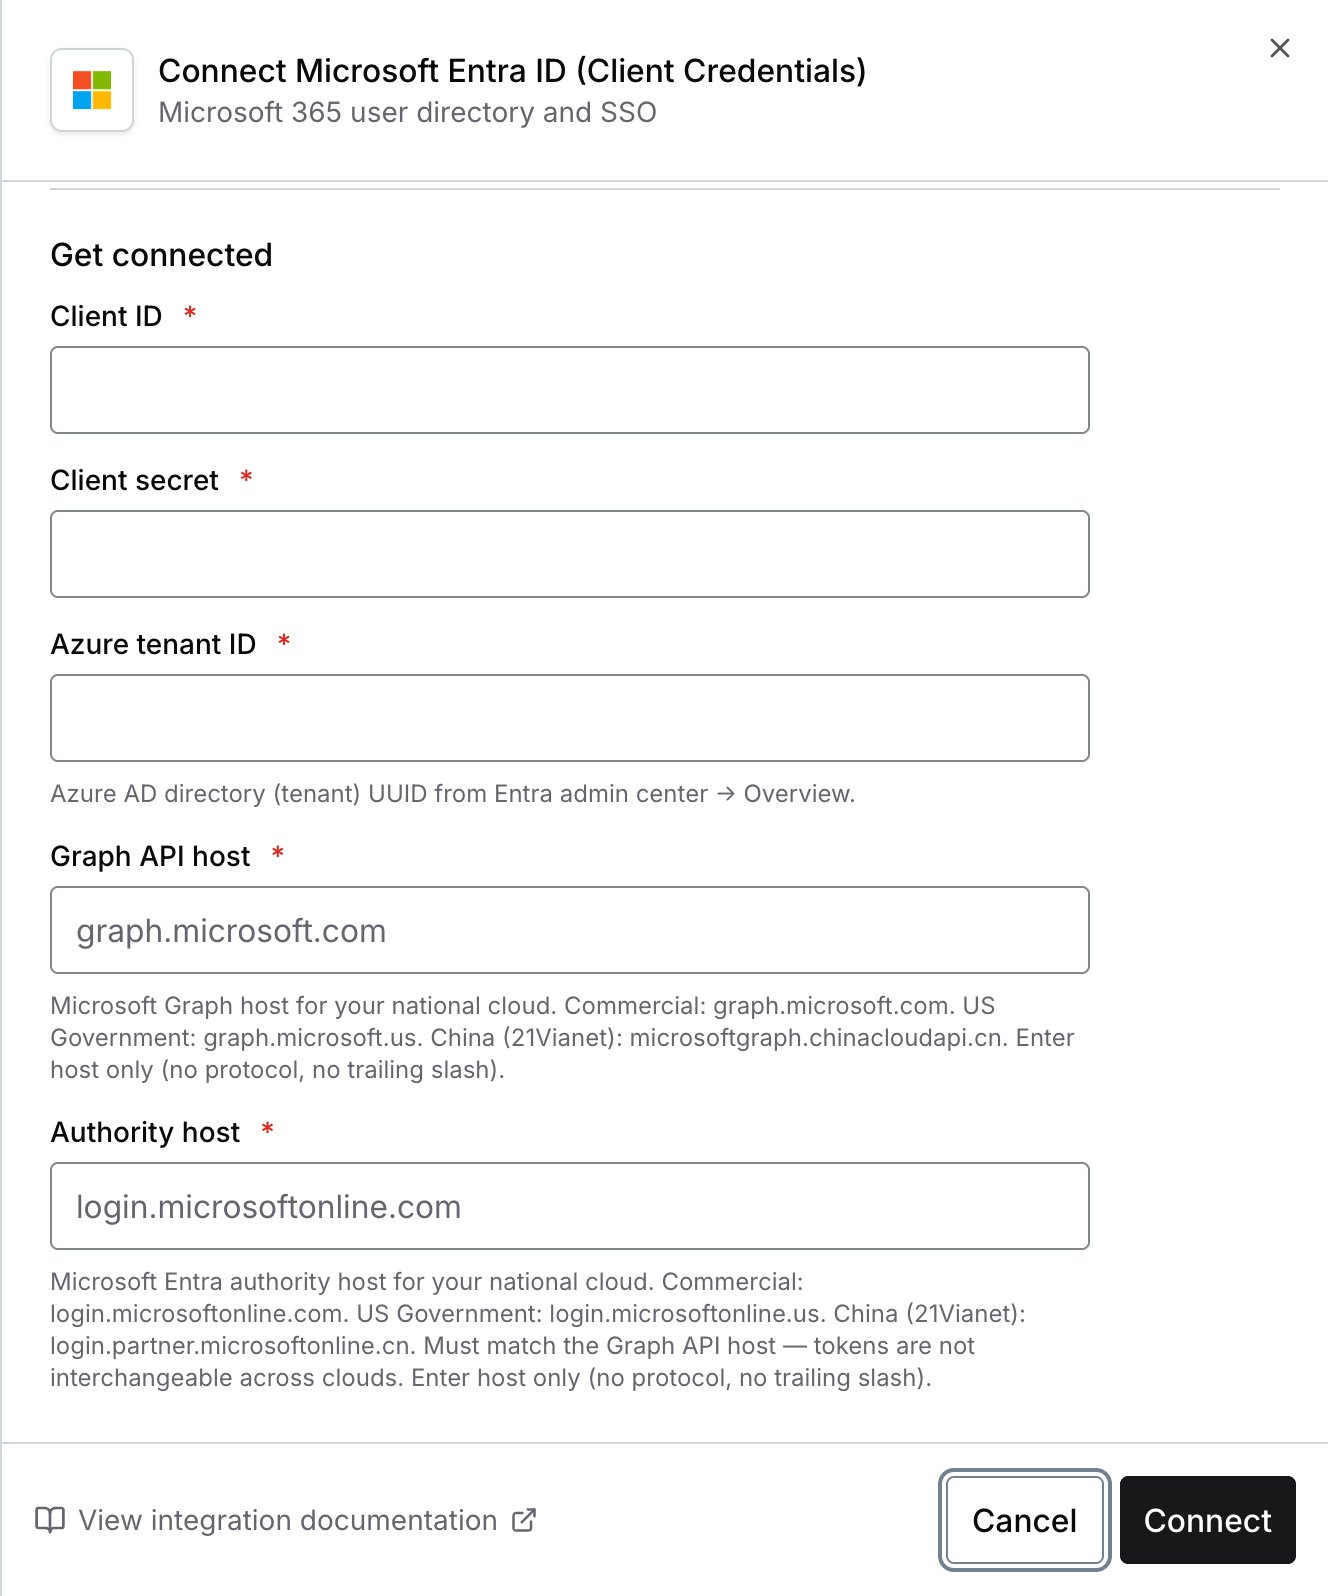
  <ConnectInPlatform tile="Microsoft Entra ID (Client Credentials)">
    | Pole | Hodnota |
    | - | - |
    | **Klíč API** | Tajný klíč klienta z části A, kroku 4 |
    | **Azure ID tenanta** | Directory (tenant) ID z části A, kroku 1 |
    | **ID klienta** | Application (client) ID z části A, kroku 1 |
    | **Hostitel Graph API** | `graph.microsoft.com` (nebo koncový bod vašeho cloudu) |
    | **Hostitel autority** | `login.microsoftonline.com` (nebo koncový bod vašeho cloudu) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/microsoft-entra-id-cc/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=2a192b0a28e753ad0e0bc0b640508136" alt="Dialog připojení Living Security pro Microsoft Entra ID" style={{maxWidth: "450px"}} width="576" height="692" data-path="integrations/images/microsoft-entra-id-cc/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Nyní jste připojeni k Microsoft Entra ID (Client Credentials).

***

## Řešení potíží

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Přihlašovací údaje jsou neplatné nebo jim vypršela platnost. Zkontrolujte:

    1. Že tajný klíč klienta nevypršel ani nebyl obnoven
    2. Že ID tenanta a ID klienta jsou správné
    3. Že hostitel autority odpovídá vašemu cloudovému prostředí
  </Accordion>

  <Accordion title="403 Forbidden">
    V registraci aplikace chybí oprávnění nebo nebyl udělen souhlas správce. Ověřte:

    1. Že jsou všechna požadovaná oprávnění uvedena v **API permissions**
    2. Že každé oprávnění má stav **Granted** (zelená značka zaškrtnutí)
    3. Že souhlas správce byl udělen po přidání oprávnění

    <Note>
      Pokud jste po počátečním udělení souhlasu přidali nová oprávnění, musíte souhlas správce udělit znovu.
    </Note>
  </Accordion>

  <Accordion title="Prázdné výsledky u konkrétních datových toků">
    Aplikaci může chybět konkrétní oprávnění pro daný tok:

    * Žádní uživatelé → chybí `User.Read.All`
    * Žádné bezpečnostní výstrahy → chybí `SecurityAlert.Read.All`
    * Žádné protokoly přihlášení → chybí `AuditLog.Read.All`
    * Žádné výsledky simulací útoků → chybí `AttackSimulation.Read.All`
    * Žádná zařízení Entra ID → chybí `Device.Read.All`
    * Žádná zařízení spravovaná v Intune → chybí `DeviceManagementManagedDevices.Read.All`
    * Žádné detekce rizik → chybí `IdentityRiskEvent.Read.All`, po jeho přidání nebyl znovu udělen souhlas správce,
      nebo tenant nedosahuje minimální úrovně licence Microsoft Entra ID P1
  </Accordion>

  <Accordion title="Požadavek na token selže s chybou invalid_client">
    Hostitel Graph API a hostitel autority mohou být navzájem nesourodí. Oba musí odpovídat stejnému cloudovému prostředí (komerční, vládní atd.).
  </Accordion>

  <Accordion title="Akce se skupinami se v playbooku nezobrazují">
    Akce členství ve skupinách jsou nabízeny pouze tehdy, když platí všechny tři následující podmínky:

    1. Oprávnění `GroupMember.ReadWrite.All` je v registraci aplikace a byl k němu udělen souhlas správce. Pokud jste ho přidali nedávno, počkejte až hodinu.
    2. Správce určil na připojení seznam povolených skupin.
    3. Připojení je aktivní a v pořádku.

    Pokud jste oprávnění udělili a akce jsou stále nedostupné, udělte souhlas správce znovu – Microsoft to vyžaduje při každé změně oprávnění.
  </Accordion>

  <Accordion title="Podmíněný přístup blokuje připojení nebo jeho akce">
    Pokud má váš tenant zásadu podmíněného přístupu (Conditional Access) omezenou podle IP adresy, může blokovat požadavky
    nesoucí přihlašovací údaj tohoto připojení. Většinu tenantů se to netýká – Microsoft Graph
    ve výchozím nastavení podle IP adresy neomezuje. Pokud vynucujete zásadu omezenou podle IP adres pro
    instanční objekty (service principals), je u této integrace nutné povolit **dvě** sady adres, protože nastavení a
    synchronizace dat vycházejí z různých sítí.

    Living Security vystavuje přístupový token tohoto připojení samo a průběžně ho obnovuje, takže
    požadavky na token vycházejí z vlastních adres platformy, nikoli z adres, které
    používají synchronizace vašich dat.

    Akce se skupinami jsou samostatné. Ve výchozím nastavení jsou směrovány stejně jako synchronizace dat a vycházejí
    ze synchronizačních adres. Na adresy platformy přecházejí pouze tehdy, když správce
    přepne připojení na přímý výstup (direct egress).

    <EgressIpAllowlistBothSets system="Microsoft Entra ID" />

    Obě sady přidejte do **pojmenovaného umístění** (named location), kterému vaše zásada podmíněného přístupu důvěřuje
    nebo které vylučuje. Požadavky na token směřují na `login.microsoftonline.com` a požadavky na data na
    `graph.microsoft.com`; musí projít obojí.

    Pokud jsou povoleny pouze synchronizační adresy, nastavení selže při získávání tokenu a žádné
    připojení se nevytvoří. Pokud jsou povoleny pouze adresy platformy, nastavení uspěje a
    každá synchronizace vrátí nula záznamů.
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.