> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.

# Configuració de la integració de Netskope

> Connecteu Netskope a Living Security per obtenir activitat web, al núvol, d'autenticació, de protecció de dades i d'amenaces.

export const PublicIntegrationNextSteps = () => <>
    <hr />
    <h2>Recursos relacionats</h2>
    <ul>
      <li>
        <a href="/ca/signals/data-sources">Descobriu com les dades d'integració es converteixen en Signals de Human Risk Management</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/integrations">Exploreu les Integrations de Living Security</a>
      </li>
      <li>
        <a href="https://app.livingsecurity.ai/">Obriu la Living Security Platform</a>
      </li>
      <li>
        <a href="https://www.livingsecurity.com/request-demo/">Sol·liciteu una demostració de Living Security</a>
      </li>
    </ul>
  </>;

export const EgressIpSafelist = ({system}) => <Note>
    <strong>Afegiu les quatre adreces IP de sortida de sincronització de Living Security</strong> a la llista d'adreces permeses de{' '}
    {system}. Introduïu-les cadascuna com a host únic amb <code>/32</code> si {system} espera notació CIDR:
    <br />
    <code>52.34.139.153/32</code>, <code>54.69.127.183/32</code>, <code>44.247.133.183/32</code>,{' '}
    <code>52.26.211.56/32</code>
    <br />
    <br />
    El trànsit pot sortir per qualsevol de les quatre, de manera que, si només'n permeteu algunes, es produeixen errors de
    sincronització intermitents. Aquestes quatre adreces són les mateixes a totes les regions de Living Security. Consulteu{' '}
    <a href="/ca/integrations/managing/egress-ip-addresses">
      Configuring Integration Egress IP Addresses
    </a>{' '}
    per obtenir la llista completa, la política de canvis i la resolució de problemes.
  </Note>;

export const ConnectInPlatform = ({tile, children}) => <Step title="Introduïu les credencials a la Living Security Platform">
    <p>
      Ho ha de dur a terme qui tingui accés a Living Security: el responsable del programa o
      l'administrador del sistema, si ha estat convidat (configuració delegada).
    </p>
    <ol>
      <li>
        Aneu a <strong>Settings → Integrations → Catalog</strong>, cerqueu la icona de{' '}
        <strong>{tile}</strong> i feu clic a <strong>Connect</strong>.
      </li>
      <li>
        Ompliu els camps següents i, a continuació, feu clic a <strong>Connect</strong>.
      </li>
    </ol>
    {children}
  </Step>;

export const SystemAdminBanner = ({system, recommendDelegated}) => <Note>
    <p>
      <strong>Aquesta guia és per a l'administrador o administradora de {system}.</strong> Explica com crear
      credencials d'API dins de {system}, cosa que requereix accés d'administració a {system}, no
      a la Living Security Platform.
    </p>
    <p>
      Si sou el <strong>responsable del programa</strong> de Living Security i no administreu {system},
      envieu aquesta pàgina a la persona que ho faci. Aquesta persona completarà la Part A i us lliurarà les credencials
      (o les introduirà directament si l'heu convidada a la plataforma).
      {recommendDelegated && <>
          {' '}Com que la configuració genera material de claus sensible, recomanem seguir el procés de{' '}
          <strong>configuració delegada</strong>, de manera que el secret no se us enviï mai.
        </>}
    </p>
  </Note>;

<SystemAdminBanner system="Netskope" />

## Què aporta aquesta integració

Netskope pot aportar activitat normalitzada web, al núvol, d'autenticació, de protecció de dades i d'amenaces. Alguns exemples revisats:

* `web.ai.visited` — lloc web d'IA visitat
* `data.bulk.uploaded` — càrrega massiva de dades
* `geo.impossible` — viatge impossible entre inicis de sessió

La connexió actual utilitza REST API v2; és possible que als clients existents els aparegui una variant REST heretada. Consulteu [com es converteixen les dades de la integració en signals](/ca/signals/data-sources).

## Què necessita Living Security

| Credencial | Descripció |
| - | - |
| **API token** | Un token de REST API v2 generat des de la consola d'administració de Netskope |
| **Tenant subdomain** | El subdomini del vostre tenant de Netskope (p. ex., `acme` de `acme.goskope.com`) |

**Accés als endpoints necessari:**

| Endpoint | Finalitat |
| - | - |
| `/api/v2/events/data/alert` | Alertes d'amenaces, infraccions de polítiques, esdeveniments de DLP, detecció de programari maliciós |
| `/api/v2/events/data/page` | Activitat web: navegació, llocs permesos i bloquejats, accés a aplicacions al núvol |

**Rol necessari:** **Tenant Admin** o un rol equivalent amb accés a **Settings → Tools**

<Note>
  Aquesta integració requereix un **token de l'API v2**, no un token v1. Els tokens v1 utilitzen l'autenticació mitjançant paràmetre de consulta i no funcionaran amb l'endpoint de l'API v2.
</Note>

### Requisits previs

* Heu de tenir accés de **Tenant Admin** a Netskope per gestionar els tokens de REST API.

***

## Part A — A Netskope

*L'administrador de Netskope fa aquests passos.*

<Steps>
  <Step title="Aneu a la gestió de tokens de REST API v2">
    1. Inicieu la sessió a la consola d'administració de Netskope a `https://<tenant>.goskope.com`.
    2. Al menú de navegació de l'esquerra, feu clic a **Settings**.
    3. A **Tools**, seleccioneu **REST API v2**.
  </Step>

  <Step title="Creeu un token nou">
    1. Feu clic a **New Token**.
    2. Introduïu un nom descriptiu (p. ex., `Living Security Platform`).
    3. A l'accés als endpoints, activeu l'accés a:

    | Endpoint | Accés necessari |
    | - | - |
    | `/api/v2/events/data/alert` | Read |
    | `/api/v2/events/data/page` | Read |

    <Warning>
      Concediu accés a **tots dos** endpoints. Alimenten dos fluxos diferents (`alerts` i
      `events`) i un token limitat a només un d'ells es connecta igualment sense problemes.
      El flux associat a l'endpoint que falta no retorna res, sense cap error que
      n'indiqui el motiu.
    </Warning>

    <Note>
      Aquests dos són els únics endpoints que necessita Living Security. No concedir
      res més que aquests segueix el principi de mínim privilegi.
    </Note>

    4. Feu clic a **Save** (o **Generate Token**).
  </Step>

  <Step title="Copieu i deseu el token">
    **Copieu el token immediatament** i deseu-lo en un lloc segur.

    <Warning>
      Netskope mostra el valor del token **només una vegada**, en el moment de crear-lo. Si abandoneu la pàgina sense copiar-lo, haureu d'eliminar el token i crear-ne un de nou.
    </Warning>
  </Step>

  <Step title="Configureu la llista d'IP permeses (si escau)">
    Si el vostre tenant de Netskope té activada la llista d'IP permeses, heu d'afegir els intervals d'IP de sortida de Living Security.

    1. A la consola d'administració de Netskope, aneu a **Settings → Administration → IP Allowlist**.
    2. Si la llista d'IP permeses està activada, afegiu cada [adreça IP de sortida de Living Security](/ca/integrations/managing/egress-ip-addresses) a la llista **Custom IP**.

    <EgressIpSafelist system="Netskope" />

    <Warning>
      Si la llista d'IP permeses està activada, el diàleg de connexió s'completarà correctament, però les sincronitzacions de dades fallaran amb `401 Unauthorized` fins que s'hi afegeixin les IP correctes.
    </Warning>
  </Step>

  <Step title="Identifiqueu el subdomini del tenant">
    El subdomini del vostre tenant és el prefix de l'URL de la consola d'administració de Netskope.

    Si l'URL de la consola és `https://acme.goskope.com`, el vostre subdomini és `acme`.

    Introduïu només el subdomini sense res més: sense `https://`, sense `.goskope.com` i sense barra final.

    <Note>
      El diàleg de connexió accepta diversos formats d'entrada (subdomini sol, nom d'amfitrió complet o URL completa) i els normalitza automàticament. No obstant això, es recomana introduir només el subdomini.
    </Note>
  </Step>
</Steps>

***

## Part B — A Living Security Platform

*El responsable del programa fa aquest pas, o l'administrador del sistema si s'utilitza la configuració delegada.*

<Steps>
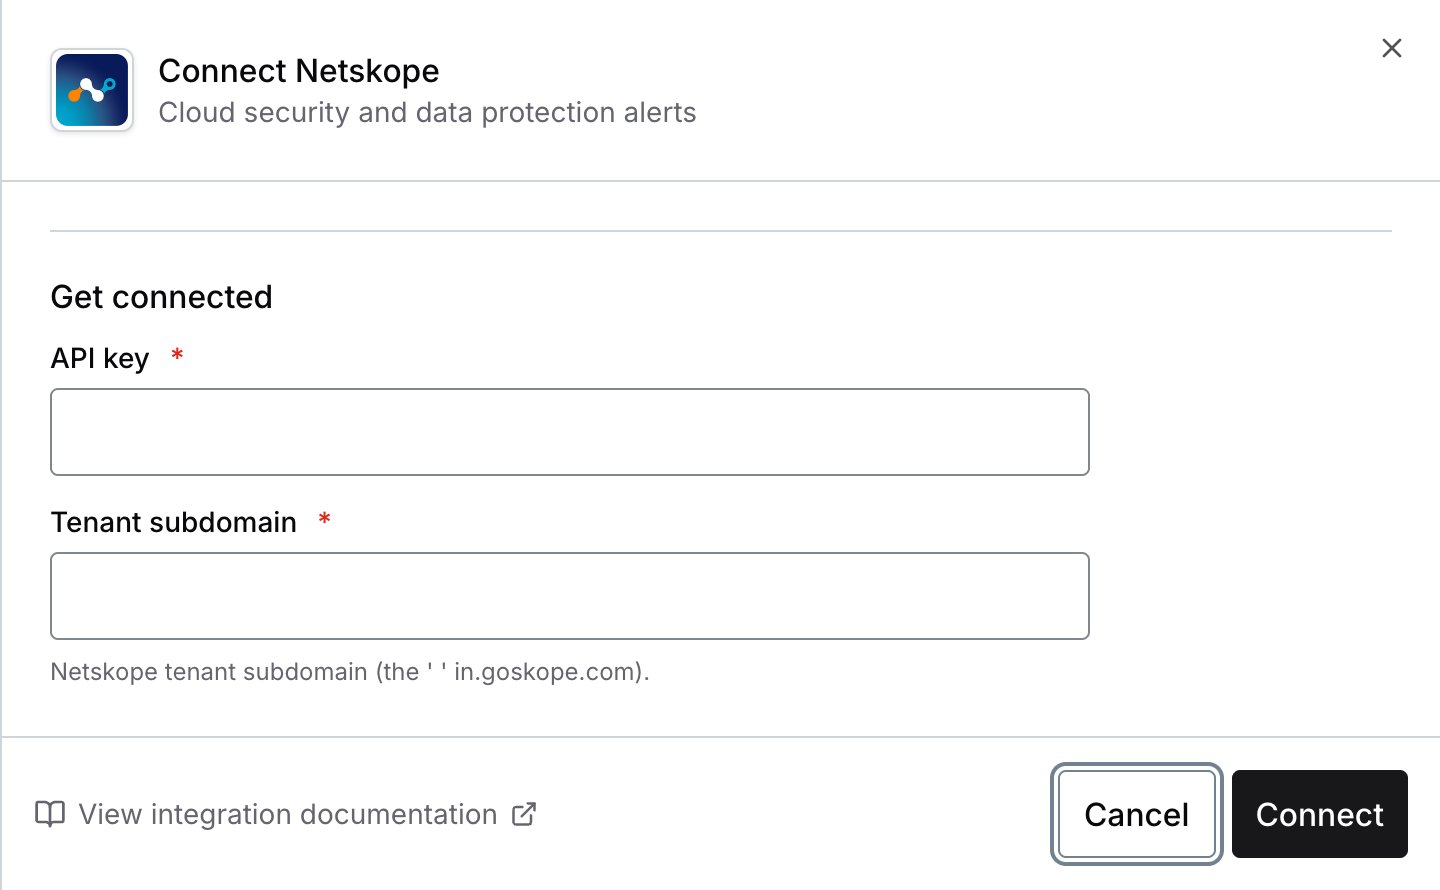
  <ConnectInPlatform tile="Netskope (v2 API)">
    | Camp | Valor |
    | - | - |
    | **API key** | El token de la part A, pas 3 |
    | **Tenant subdomain** | El subdomini de la part A, pas 5 (p. ex., `acme`) |

    <img src="https://mintcdn.com/livingsecurity/oVkrOMkYmNevekTI/integrations/images/netskope-v2-api/connect-dialog.png?fit=max&auto=format&n=oVkrOMkYmNevekTI&q=85&s=89b64e78a14c51a0977c3a2a28418988" alt="Diàleg de connexió de Living Security per a Netskope v2 API" style={{maxWidth: "450px"}} width="576" height="356" data-path="integrations/images/netskope-v2-api/connect-dialog.png" />
  </ConnectInPlatform>
</Steps>

Ara ja esteu connectat a Netskope (v2 API).

***

## Resolució de problemes

<AccordionGroup>
  <Accordion title="401 Unauthorized">
    Causes habituals:

    1. **Token revocat o caducat** — genereu un token nou
    2. **Ús d'un token v1** — els tokens v1 s'autentiquen mitjançant un paràmetre de consulta i no funcionen amb els endpoints v2. Genereu un token v2 nou des de **Settings → Tools → REST API v2**
    3. **La llista d'IP permeses bloqueja les sol·licituds** — si el vostre tenant té activada la llista d'IP permeses, comproveu que les quatre [adreces IP de sortida de Living Security](/ca/integrations/managing/egress-ip-addresses) són a la llista
  </Accordion>

  <Accordion title="403 Forbidden">
    El token es va crear sense accés a `/api/v2/events/data/alert` o `/api/v2/events/data/page`. Els permisos dels endpoints del token no es poden modificar després de crear-lo: creeu un token nou amb accés de lectura a tots dos i torneu-vos a connectar.
  </Accordion>

  <Accordion title="Arriben alertes però falta l'activitat web (o a la inversa)">
    Al token li falta un dels dos endpoints necessaris. Un token limitat només a
    `/api/v2/events/data/alert` o només a `/api/v2/events/data/page` es connecta igualment,
    i el flux associat a l'endpoint que falta queda buit sense cap avís.

    Els permisos dels endpoints no es poden modificar després de crear un token:
    genereu un token nou amb accés de lectura a tots dos i torneu-vos a connectar.
  </Accordion>

  <Accordion title="Les sincronitzacions funcionaven però ara fallen amb 401">
    Si la llista d'IP permeses està activada, és possible que les adreces IP de sortida de Living Security hagin canviat. Consulteu [Configuració de les adreces IP de sortida de les integracions](/ca/integrations/managing/egress-ip-addresses) i actualitzeu la llista **Custom IP** perquè hi coincideixi.
  </Accordion>

  <Accordion title="Ús d'un token v1 en lloc d'un de v2">
    Els tokens v1 i v2 utilitzen mecanismes d'autenticació diferents:

    * **v1**: paràmetre de consulta (`token=...`)
    * **v2**: capçalera (`Netskope-Api-Token: ...`)

    Living Security utilitza l'autenticació v2. Genereu un token nou des de **Settings → Tools → REST API v2** (no des de la pàgina heretada de tokens v1).
  </Accordion>
</AccordionGroup>

<PublicIntegrationNextSteps />


This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.