> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# إعداد تكامل Netskope
> اربط Netskope بـ Living Security لمتابعة نشاط الويب والسحابة والمصادقة وحماية البيانات والتهديدات.
export const PublicIntegrationNextSteps = () => <>
موارد ذات صلة
;
export const EgressIpSafelist = ({system}) =>
أضف عناوين IP الأربعة جميعها الخاصة بالمزامنة الصادرة من Living Security إلى قائمة السماح في{' '}
{system}. أدخل كل عنوان كمضيف واحد مع /32 إذا كان {system} يتوقع صيغة CIDR:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
يمكن أن تصدر حركة البيانات من أي عنوان من العناوين الأربعة، لذا فإن إضافة بعضها فقط إلى قائمة السماح يتسبب في إخفاقات متقطعة
في المزامنة. هذه العناوين الأربعة هي نفسها في جميع مناطق Living Security. راجع{' '}
تكوين عناوين IP الصادرة للتكاملات
{' '}
للاطلاع على القائمة الكاملة وسياسة التغيير واستكشاف الأخطاء وإصلاحها.
;
export const ConnectInPlatform = ({tile, children}) =>
يُنفَّذ هذا الإجراء من قِبل من يملك صلاحية الوصول إلى Living Security، وهو مالك البرنامج، أو مسؤول النظام
إذا تمت دعوته (الإعداد المفوَّض).
-
انتقل إلى الإعدادات ← التكاملات ← كتالوج، وحدد موضع بطاقة{' '}
{tile}، ثم انقر فوق اتصال.
-
املأ الحقول أدناه، ثم انقر فوق اتصال.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
هذا الدليل موجّه إلى مسؤول {system} لديكم. يتناول الدليل إنشاء بيانات اعتماد API
داخل {system}، وهو ما يتطلب صلاحيات المسؤول في {system} وليس في
Living Security Platform.
إذا كنتم مالك البرنامج في Living Security ولا تتولّون إدارة {system}،
فأرسلوا هذه الصفحة إلى المسؤول عنه. يُكمل المسؤول الجزء A ثم يسلّمكم بيانات الاعتماد
(أو يُدخلها مباشرةً إذا دعوتموه إلى المنصة).
{recommendDelegated && <>
{' '}وبما أن عملية الإعداد تنتج مادة مفاتيح حساسة، فإننا نوصي باعتماد مسار{' '}
الإعداد المفوَّض حتى لا يُرسَل السر إليكم مطلقًا.
}
;
## ما الذي يسهم به هذا التكامل
يمكن لـ Netskope أن يسهم بنشاط موحّد يتعلق بالويب والسحابة والمصادقة وحماية البيانات والتهديدات. وتشمل الأمثلة التي جرت مراجعتها ما يلي:
* `web.ai.visited` — زيارة موقع ويب للذكاء الاصطناعي
* `data.bulk.uploaded` — تحميل مجمّع للبيانات
* `geo.impossible` — سفر مستحيل بين عمليات تسجيل الدخول
يستخدم الاتصال الحالي REST API v2؛ وقد يظهر إصدار REST قديم للعملاء الحاليين. راجع [كيف تتحول بيانات التكامل إلى إشارات](/ar/signals/data-sources).
## ما الذي تحتاجه Living Security
| بيانات الاعتماد | الوصف |
| - | - |
| **رمز API** | رمز REST API v2 يتم إنشاؤه من وحدة تحكم مسؤول Netskope |
| **النطاق الفرعي للمستأجر** | النطاق الفرعي لمستأجر Netskope الخاص بك (مثال: `acme` من `acme.goskope.com`) |
**الوصول المطلوب إلى نقاط النهاية:**
| نقطة النهاية | الغرض |
| - | - |
| `/api/v2/events/data/alert` | تنبيهات التهديدات، وانتهاكات السياسات، وأحداث DLP، وعمليات رصد البرمجيات الخبيثة |
| `/api/v2/events/data/page` | نشاط الويب — التصفح، والمواقع المسموح بها والمحظورة، والوصول إلى تطبيقات السحابة |
**الدور المطلوب:** **Tenant Admin** أو ما يعادله مع إمكانية الوصول إلى **الإعدادات ← Tools**
يتطلب هذا التكامل **رمز v2 API**، وليس رمز v1. تستخدم رموز v1 المصادقة عبر معلمة الاستعلام ولن تعمل مع نقطة نهاية v2 API.
### المتطلبات المسبقة
* يجب أن تمتلك صلاحية **Tenant Admin** في Netskope لإدارة رموز REST API.
***
## الجزء أ — في Netskope
*يُكمل مسؤول Netskope لديكم هذه الخطوات.*
1. سجّل الدخول إلى وحدة تحكم مسؤول Netskope على `https://.goskope.com`.
2. في قائمة التنقل اليسرى، انقر على **الإعدادات**.
3. ضمن **Tools**، اختر **REST API v2**.
1. انقر على **New Token**.
2. أدخل اسمًا وصفيًا (مثال: `Living Security Platform`).
3. ضمن الوصول إلى نقاط النهاية، فعّل الوصول إلى:
| نقطة النهاية | الوصول المطلوب |
| - | - |
| `/api/v2/events/data/alert` | قراءة |
| `/api/v2/events/data/page` | قراءة |
امنح الوصول إلى نقطتي النهاية **كلتيهما**. فهما تغذّيان مسارَي بيانات منفصلين — `alerts` و
`events` — ويظل الرمز المقتصر على إحداهما فقط قادرًا على الاتصال بنجاح.
عندها لا يُرجع المسار المرتبط بنقطة النهاية المفقودة أي بيانات، دون أي خطأ
يوضح السبب.
هاتان نقطتا النهاية الوحيدتان اللتان تتطلبهما Living Security. ومنح صلاحيات لا تتجاوزهما
يتماشى مع مبدأ الحد الأدنى من الامتيازات.
4. انقر على **حفظ** (أو **Generate Token**).
**انسخ الرمز فورًا** واحفظه في مكان آمن.
يعرض Netskope قيمة الرمز **مرة واحدة فقط** عند الإنشاء. إذا غادرت الصفحة دون نسخه، فعليك حذف الرمز وإنشاء رمز جديد.
إذا كانت قائمة عناوين IP المسموح بها مفعّلة في مستأجر Netskope لديك، فيجب عليك إضافة نطاقات عناوين IP الصادرة الخاصة بـ Living Security.
1. في وحدة تحكم مسؤول Netskope، انتقل إلى **الإعدادات ← الإدارة ← IP Allowlist**.
2. إذا كانت قائمة عناوين IP المسموح بها مفعّلة، فأضف كل [عنوان IP صادر لـ Living Security](/ar/integrations/managing/egress-ip-addresses) إلى قائمة **Custom IP**.
إذا كانت قائمة عناوين IP المسموح بها مفعّلة، فسينجح مربع حوار الاتصال، لكن عمليات مزامنة البيانات ستفشل مع `401 Unauthorized` إلى أن تتم إضافة عناوين IP الصحيحة.
النطاق الفرعي للمستأجر هو البادئة الواردة في عنوان URL لوحدة تحكم مسؤول Netskope.
إذا كان عنوان URL لوحدة التحكم هو `https://acme.goskope.com`، فإن النطاق الفرعي لديك هو `acme`.
أدخل النطاق الفرعي المجرّد فقط — دون `https://`، ودون `.goskope.com`، ودون شرطة مائلة في النهاية.
يقبل مربع حوار الاتصال عدة صيغ للإدخال (النطاق الفرعي المجرّد، أو اسم المضيف الكامل، أو عنوان URL الكامل) ويعمل على توحيدها تلقائيًا. ومع ذلك، يُوصى بإدخال النطاق الفرعي المجرّد.
***
## الجزء ب — في Living Security Platform
*يُكمل مالك البرنامج هذه الخطوة، أو مسؤول النظام في حال استخدام الإعداد المفوَّض.*
| الحقل | القيمة |
| - | - |
| **مفتاح API** | الرمز من الجزء أ، الخطوة 3 |
| **النطاق الفرعي للمستأجر** | النطاق الفرعي من الجزء أ، الخطوة 5 (مثال: `acme`) |
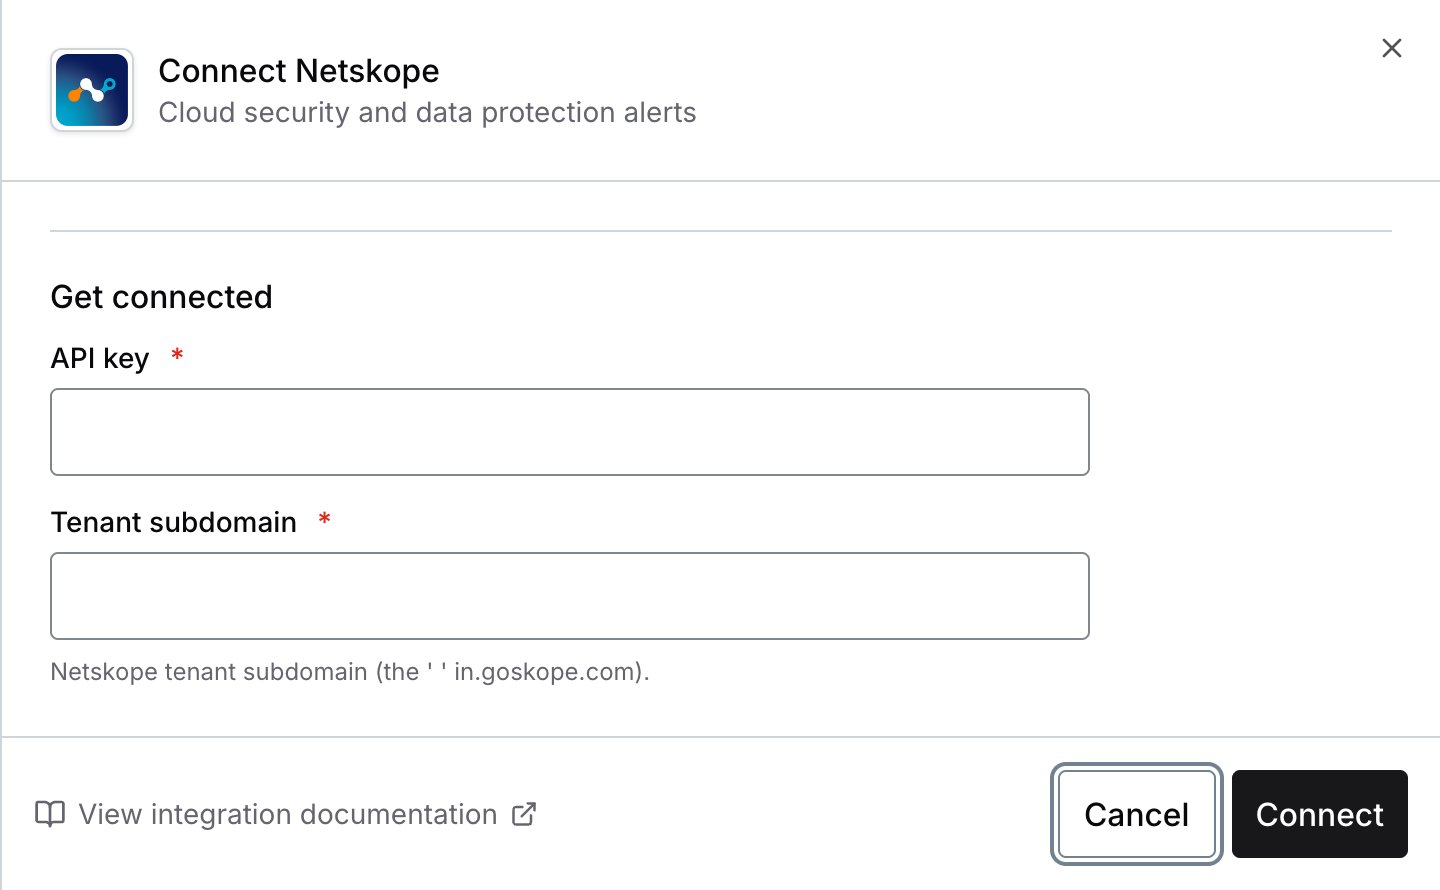 أصبحت الآن متصلًا بـ Netskope (v2 API).
***
## استكشاف الأخطاء وإصلاحها
الأسباب الشائعة:
1. **إلغاء الرمز أو انتهاء صلاحيته** — أنشئ رمزًا جديدًا
2. **استخدام رمز v1** — تعتمد رموز v1 على المصادقة عبر معلمة الاستعلام ولن تعمل مع نقاط نهاية v2. أنشئ رمز v2 جديدًا من **الإعدادات ← Tools ← REST API v2**
3. **حظر قائمة عناوين IP المسموح بها للطلبات** — إذا كانت قائمة عناوين IP المسموح بها مفعّلة في مستأجرك، فتحقق من وجود جميع [عناوين IP الصادرة الأربعة الخاصة بـ Living Security](/ar/integrations/managing/egress-ip-addresses) في القائمة المسموح بها
تم إنشاء الرمز دون صلاحية الوصول إلى `/api/v2/events/data/alert` أو `/api/v2/events/data/page`. لا يمكن تغيير أذونات نقاط النهاية الخاصة بالرمز بعد إنشائه — أنشئ رمزًا جديدًا بصلاحية قراءة لكلتا نقطتي النهاية ثم أعد الاتصال.
الرمز يفتقر إلى إحدى نقطتي النهاية المطلوبتين. ويظل الرمز المقتصر على
`/api/v2/events/data/alert` فقط أو `/api/v2/events/data/page` فقط قادرًا على الاتصال،
بينما يبقى المسار المرتبط بنقطة النهاية المفقودة فارغًا بصمت.
لا يمكن تغيير أذونات نقاط النهاية بعد إنشاء الرمز — أنشئ رمزًا جديدًا
بصلاحية قراءة لكلتا نقطتي النهاية، ثم أعد الاتصال.
إذا كانت قائمة عناوين IP المسموح بها مفعّلة، فقد تكون عناوين IP الصادرة الخاصة بـ Living Security قد تغيّرت. راجع [تهيئة عناوين IP الصادرة للتكامل](/ar/integrations/managing/egress-ip-addresses) وحدّث قائمة **Custom IP** لتتطابق معها.
تستخدم رموز v1 وv2 آليات مصادقة مختلفة:
* **v1**: معلمة استعلام (`token=...`)
* **v2**: ترويسة (`Netskope-Api-Token: ...`)
تستخدم Living Security مصادقة v2. أنشئ رمزًا جديدًا من **الإعدادات ← Tools ← REST API v2** (وليس من صفحة رمز v1 القديمة).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.