> ## Documentation Index
> Fetch the complete documentation index at: https://docs.livingsecurity.com/llms.txt
> Use this file to discover all available pages before exploring further.
# إعداد تكامل Microsoft Entra ID
> اربط Microsoft Entra ID بـ Living Security للاطلاع على أنشطة الهوية وتسجيل الدخول والمخاطر والأجهزة ومحاكاة الهجمات.
export const EgressIpAllowlistBothSets = ({system}) =>
يتطلب {system} مجموعتين من العناوين، وليس مجموعة واحدة. تُنشئ Living Security رمز الوصول الخاص بهذا
التكامل على بنيتها التحتية وتجدده باستمرار، ولذلك تصدر حركة بيانات الإعداد وحركة بيانات المزامنة من شبكتين مختلفتين. أضف المجموعتين كلتيهما إلى قائمة السماح في {system}، وأبقِ
عليهما معًا — فهذا ليس متطلبًا للإعداد فقط.
حركة بيانات مزامنة التكامل — هي نفسها في جميع المناطق:
52.34.139.153/32, 54.69.127.183/32, 44.247.133.183/32,{' '}
52.26.211.56/32
حركة بيانات المنصة — استخدم فقط الصف الخاص بالمنطقة التي تستضيف
مؤسستك:
الولايات المتحدة: 98.91.60.249/32, 13.216.91.102/32
الاتحاد الأوروبي: 34.246.236.210/32, 52.31.102.238/32
إذا أضفت مجموعة المزامنة فقط إلى قائمة السماح، فلن يكتمل الإعداد أبدًا. وإذا أضفت مجموعة المنصة فقط، فسينجح
الإعداد بينما تخفق كل عمليات المزامنة. راجع{' '}
تكوين عناوين IP الصادرة للتكاملات
{' '}
للاطلاع على علامات الإخفاق في الحالتين وسياسة التغيير.
;
export const PublicIntegrationNextSteps = () => <>
موارد ذات صلة
;
export const HandoffPaths = () =>
قم بدعوة مسؤول النظام إلى المنصة بأذونات محدّدة النطاق. يقوم بإدخال
بيانات الاعتماد مباشرةً، ولا تتعامل أنت مع البيانات السرية إطلاقًا.
أرسل إلى المسؤول صفحة المزوّد. يقوم بتجهيز بيانات الاعتماد ثم يعيدها
إليك، وتقوم أنت بإدخالها في مربع حوار Connect.
;
export const ConnectInPlatform = ({tile, children}) =>
يُنفَّذ هذا الإجراء من قِبل من يملك صلاحية الوصول إلى Living Security، وهو مالك البرنامج، أو مسؤول النظام
إذا تمت دعوته (الإعداد المفوَّض).
-
انتقل إلى الإعدادات ← التكاملات ← كتالوج، وحدد موضع بطاقة{' '}
{tile}، ثم انقر فوق اتصال.
-
املأ الحقول أدناه، ثم انقر فوق اتصال.
{children}
;
export const SystemAdminBanner = ({system, recommendDelegated}) =>
هذا الدليل موجّه إلى مسؤول {system} لديكم. يتناول الدليل إنشاء بيانات اعتماد API
داخل {system}، وهو ما يتطلب صلاحيات المسؤول في {system} وليس في
Living Security Platform.
إذا كنتم مالك البرنامج في Living Security ولا تتولّون إدارة {system}،
فأرسلوا هذه الصفحة إلى المسؤول عنه. يُكمل المسؤول الجزء A ثم يسلّمكم بيانات الاعتماد
(أو يُدخلها مباشرةً إذا دعوتموه إلى المنصة).
{recommendDelegated && <>
{' '}وبما أن عملية الإعداد تنتج مادة مفاتيح حساسة، فإننا نوصي باعتماد مسار{' '}
الإعداد المفوَّض حتى لا يُرسَل السر إليكم مطلقًا.
}
;
## ما الذي يوفره هذا التكامل
يمكن لـ Microsoft Entra ID أن يوفر أنشطة موحّدة تتعلق بالهوية وتسجيل الدخول والمخاطر والأجهزة ومحاكاة الهجمات. ومن الأمثلة التي تمت مراجعتها:
* `account.compromised` — حساب تم الإبلاغ عنه على أنه مخترق
* `auth.login.unusual` — عمليات تسجيل دخول من سياقات غير معتادة
* `phishing.simulation.clicked` — نقر على محاكاة دون الإبلاغ عنها
هذه أمثلة توضيحية، وليست ضمانًا بأن كل حدث متاح في كل مستأجر. راجع [كيف تتحول بيانات التكامل إلى إشارات](/ar/signals/data-sources).
## ما الذي تحتاجه Living Security
| بيانات الاعتماد | الوصف |
| - | - |
| **معرّف المستأجر** | المعرّف الفريد العام (UUID) للدليل (المستأجر) من مركز إدارة Microsoft Entra |
| **معرف العميل** | المعرّف الفريد العام (UUID) للتطبيق (العميل) الذي يُعيَّن عند تسجيل التطبيق |
| **سر العميل** | بيانات اعتماد سرية يتم إنشاؤها ضمن تسجيل التطبيق — يسمّي مربع حوار الاتصال هذا الحقل **مفتاح API** |
| **مضيف Graph API** | اسم مضيف Microsoft Graph (للسحابة التجارية: `graph.microsoft.com`) |
| **مضيف جهة المصادقة** | اسم مضيف جهة مصادقة Microsoft Entra (للسحابة التجارية: `login.microsoftonline.com`) |
**النطاقات (أذونات التطبيق):**
| الإذن | الغرض من الاستخدام |
| - | - |
| `User.Read.All` | دليل المستخدمين |
| `SecurityAlert.Read.All` | التنبيهات الأمنية |
| `AuditLog.Read.All` | سجلات تسجيل الدخول وتفاصيل تسجيل المصادقة متعددة العوامل (MFA) |
| `Policy.Read.ConditionalAccess` | تفاصيل الوصول المشروط في كل عملية تسجيل دخول — أي السياسات التي طُبّقت وأي ضوابط منح فرضتها. يعتمد اكتشاف MFA على هذا الإذن |
| `AttackSimulation.Read.All` | نتائج Attack Simulation Training |
| `Device.Read.All` | كائنات أجهزة Entra ID، بما في ذلك الأجهزة التي لا يديرها Intune |
| `DeviceManagementManagedDevices.Read.All` | الأجهزة المُدارة في Intune |
| `IdentityRiskEvent.Read.All` | عمليات اكتشاف المخاطر في Identity Protection، بما في ذلك بيانات الاعتماد المسرّبة |
| `GroupMember.ReadWrite.All` | **اختياري.** إجراءات عضوية المجموعات — تتيح لدليل تشغيل إضافة شخص إلى مجموعة في Microsoft Entra ID أو إزالته منها |
### أنت من يحدد ما يمكن لهذا الاتصال فعله
يقرأ هذا الاتصال البيانات. ويمكنه أيضًا *اتخاذ إجراءات* في دليلك، ولكن فقط إذا
اخترت السماح بذلك.
جميع الأذونات الواردة أعلاه، باستثناء الأخير، للقراءة فقط. امنح هذه الأذونات فقط
ولن يتمكن الاتصال من تعديل أي شيء في المستأجر الخاص بك — إذ تكتشف المنصة ذلك
ولا تعرض إجراءات المجموعات إطلاقًا.
أضف `GroupMember.ReadWrite.All` لتصبح إجراءات عضوية المجموعات متاحة للاستخدام في
أدلة التشغيل. لن يبدأ أي شيء من تلقاء نفسه: لا يزال عليك اختيار المجموعات التي
يُسمح للمنصة بالتعامل معها (انظر أدناه) وإنشاء دليل تشغيل يستخدمها.
يمكنك تغيير قرارك في أي وقت. يكفي إضافة إذن أو إزالته في Microsoft Entra ID
ثم إعادة منح موافقة المسؤول — ولا حاجة إلى إعادة إدخال بيانات الاعتماد في
المنصة، وتظل عمليات مزامنة بياناتك قيد التشغيل طوال الوقت. يسري التغيير خلال نحو
ساعة.
**تقتصر إجراءات عضوية المجموعات أيضًا على المجموعات التي تحددها.** بعد
الاتصال، يختار المسؤول قائمة سماح صريحة بالمجموعات في الاتصال.
وإلى حين وجود هذه القائمة، تظل إجراءات المجموعات غير متاحة حتى مع منح الإذن —
لذلك فإن `GroupMember.ReadWrite.All` لا تعني أبدًا "أي مجموعة في المستأجر".
اختر هذه المجموعات بعناية: تجنّب أي مجموعة تمنح أدوارًا إدارية
أو وصولًا متميزًا أو استحقاقات ترخيص.
**الدور المطلوب:** **Application Administrator** أو **Global Administrator** في Microsoft Entra ID
**هناك إذنان من هذه الأذونات أُضيفا حديثًا.** إذا كنت قد ربطت Microsoft Entra ID قبل
ظهورهما في هذه القائمة، فأضفهما إلى تسجيل التطبيق الحالي لديك و**أعد منح موافقة المسؤول** —
إذ تشترط Microsoft إعادة منح الموافقة كلما تغيّرت الأذونات. وتستمر جميع تدفقات البيانات الأخرى
في العمل بصورة طبيعية خلال ذلك.
`Policy.Read.ConditionalAccess` — ومن دون هذا الإذن، تزيل Microsoft تفاصيل الوصول المشروط
من كل سجل تسجيل دخول. ويظل السجل يفيد بأن سياسة وصول مشروط قد استُوفيت، لكن قائمة
السياسات تعود فارغة. لا يحدث أي فشل ولا يصلك أي تحذير: فبيانات تسجيل الدخول
تستمر في الوصول ويظل الاتصال سليمًا. غير أن المنصة ببساطة لا تستطيع تحديد عمليات تسجيل الدخول
التي استُوفيت بالمصادقة متعددة العوامل، ولذلك يظل نشاط MFA من هذا الاتصال فارغًا.
`IdentityRiskEvent.Read.All` — تتطلب قراءة عمليات اكتشاف المخاطر أيضًا ترخيص **Microsoft Entra ID P1 أو
P2**. أما اكتشاف بيانات الاعتماد المسرّبة فهو متاح في جميع المستويات بما في ذلك P1؛
وتُبلَّغ عمليات الاكتشاف المتقدمة على أنها `generic` في المستويات الأدنى من P2.
### المتطلبات الأساسية
* يجب أن تتوفر لديك صلاحية **Application Administrator** أو **Global Administrator** في Microsoft Entra ID لتسجيل التطبيقات ومنح موافقة المسؤول.
***
## الجزء أ — في Microsoft Entra ID
*يُنفّذ مسؤول Microsoft Entra ID لديك هذه الخطوات.*
1. سجّل الدخول إلى [مركز إدارة Microsoft Entra](https://entra.microsoft.com).
2. في قائمة التنقل اليسرى، انتقل إلى **Entra ID** ← **App registrations**.
3. انقر على **New registration**.
4. أدخل اسمًا معبّرًا للتطبيق، مثل `Living Security Platform`.
5. ضمن **Supported account types**، اختر **Accounts in this organizational directory only**.
6. اترك **Redirect URI** فارغًا — يستخدم هذا التكامل تدفق بيانات اعتماد العميل.
7. انقر على **Register**.
بعد التسجيل، دوّن القيم التالية من صفحة **نظرة عامة**:
* **Application (client) ID**
* **Directory (tenant) ID**
1. في صفحة **نظرة عامة** الخاصة بتطبيقك، انقر على **API permissions** في القائمة اليسرى.
2. انقر على **Add a permission**.
3. اختر **Microsoft Graph**.
4. اختر **Application permissions**.
5. ابحث عن كل إذن من الأذونات أدناه وحدده، ثم انقر على **Add permissions**:
* `User.Read.All`
* `SecurityAlert.Read.All`
* `AuditLog.Read.All`
* `Policy.Read.ConditionalAccess`
* `AttackSimulation.Read.All`
* `Device.Read.All`
* `DeviceManagementManagedDevices.Read.All`
* `IdentityRiskEvent.Read.All`
6. أضف `GroupMember.ReadWrite.All` **فقط إذا** كنت تريد أن تتمكن أدلة التشغيل من تغيير عضوية المجموعات. وتخطَّ هذه الخطوة لإبقاء هذا الاتصال للقراءة فقط.
هذه هي الحد الأدنى من الأذونات لجميع تدفقات البيانات. وإذا كنت تعتزم تمكين مجموعة فرعية فقط من التدفقات، يمكنك حذف أذونات التدفقات التي لن تستخدمها.
تتطلب أذونات التطبيق موافقة صريحة من المسؤول.
1. في صفحة **API permissions**، انقر على **Grant admin consent for \**.
2. في مربع حوار التأكيد، انقر على **نعم**.
3. تحقق من أن كل إذن يظهر بالحالة **Granted** ضمن عمود **الحالة**.
إذا كان الزر **Grant admin consent** معطلًا (باللون الرمادي)، فأنت بحاجة إلى صلاحيات **Privileged Role Administrator** أو **Global Administrator**. يجب إعادة منح موافقة المسؤول في كل مرة تضيف فيها أذونات جديدة.
1. في صفحة **نظرة عامة** الخاصة بتطبيقك، انقر على **Certificates & secrets** في القائمة اليسرى.
2. انقر على علامة التبويب **Client secrets**، ثم انقر على **New client secret**.
3. أدخل وصفًا (مثل `Living Security Platform`).
4. اختر مدة انتهاء صلاحية تتوافق مع سياسة التدوير لديك.
5. انقر على **Add**.
**انسخ قيمة السر فورًا.** يعرض Microsoft Entra ID سر العميل كاملًا مرة واحدة فقط. وإذا غادرت الصفحة قبل نسخه، فعليك حذف السر وإنشاء سر جديد.
احفظ السر في مكان آمن. واضبط تذكيرًا في التقويم لتدويره قبل انتهاء صلاحيته — فانتهاء صلاحية السر يؤدي إلى فشل عمليات المزامنة مع `401 Unauthorized`.
بالنسبة إلى معظم المؤسسات على السحابة التجارية، استخدم القيم الافتراضية:
| الحقل | قيمة السحابة التجارية |
| - | - |
| **مضيف Graph API** | `graph.microsoft.com` |
| **مضيف جهة المصادقة** | `login.microsoftonline.com` |
بالنسبة إلى السحابات الحكومية أو السيادية، استخدم نقاط النهاية المناسبة لبيئتك.
يجب أن يتطابق مضيف Graph API مع مضيف جهة المصادقة — فالرموز المميزة الصادرة عن جهة مصادقة سحابة ما غير صالحة لنقطة نهاية Graph الخاصة بسحابة أخرى.
***
## الجزء ب — في Living Security Platform
*يُنفّذ مالك البرنامج هذه الخطوة، أو مسؤول النظام إذا تمت دعوته إلى المنصة.*
| الحقل | القيمة |
| - | - |
| **مفتاح API** | سر العميل من الجزء أ، الخطوة 4 |
| **Azure tenant ID** | Directory (tenant) ID من الجزء أ، الخطوة 1 |
| **معرف العميل** | Application (client) ID من الجزء أ، الخطوة 1 |
| **مضيف Graph API** | `graph.microsoft.com` (أو نقطة النهاية الخاصة بسحابتك) |
| **مضيف جهة المصادقة** | `login.microsoftonline.com` (أو نقطة النهاية الخاصة بسحابتك) |
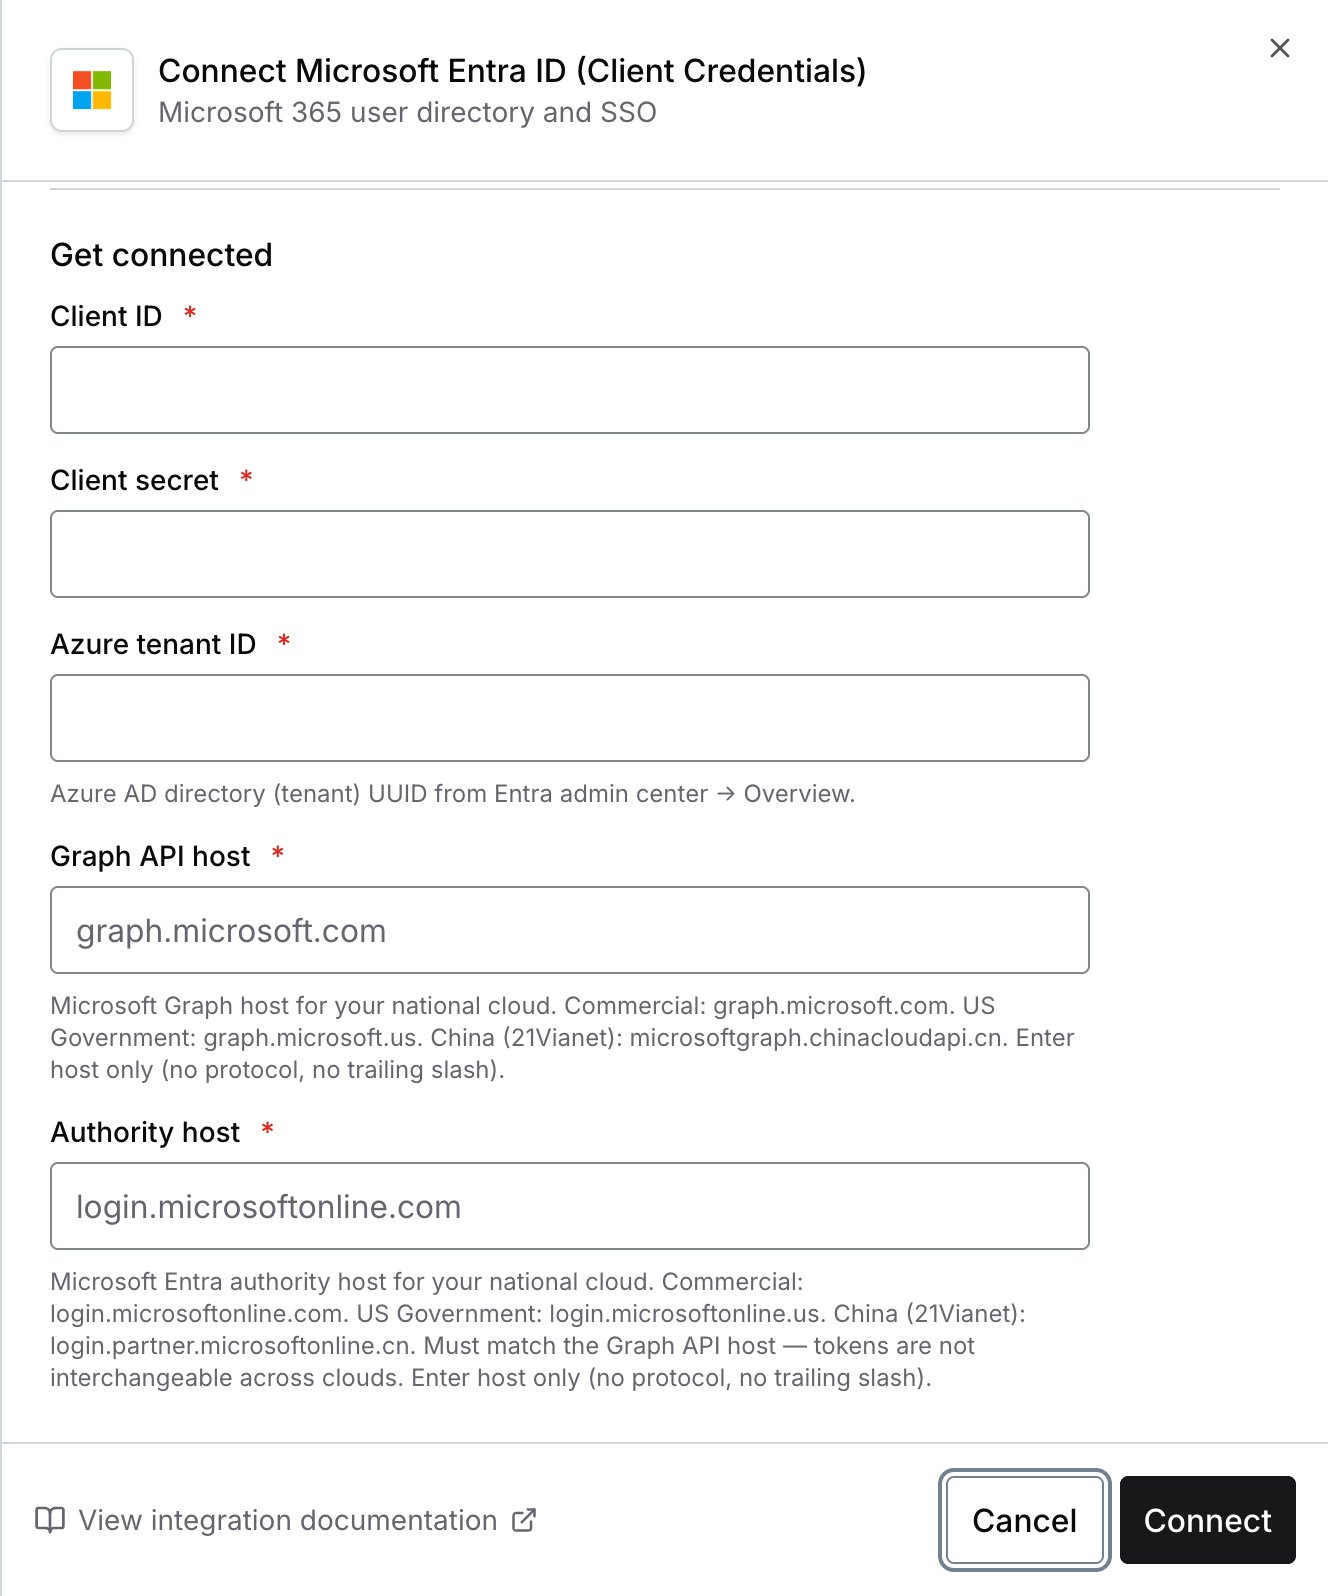 لقد تم الآن الاتصال بـ Microsoft Entra ID (Client Credentials).
***
## استكشاف الأخطاء وإصلاحها
بيانات الاعتماد غير صالحة أو منتهية الصلاحية. تحقق مما يلي:
1. أن سر العميل لم تنتهِ صلاحيته ولم يتم تدويره
2. أن معرّف المستأجر ومعرف العميل صحيحان
3. أن مضيف جهة المصادقة يتطابق مع بيئة السحابة لديك
يفتقر تسجيل التطبيق إلى أذونات أو لم تُمنح موافقة المسؤول. تحقق مما يلي:
1. أن جميع الأذونات المطلوبة مدرجة في **API permissions**
2. أن كل إذن يظهر بحالة **Granted** (علامة اختيار خضراء)
3. أن موافقة المسؤول مُنحت بعد إضافة الأذونات
إذا أضفت أذونات جديدة بعد الموافقة الأولية، فيجب عليك إعادة منح موافقة المسؤول.
قد يفتقر التطبيق إلى الإذن الخاص بذلك التدفق:
* لا يوجد مستخدمون ← الإذن `User.Read.All` مفقود
* لا توجد تنبيهات أمنية ← الإذن `SecurityAlert.Read.All` مفقود
* لا توجد سجلات تسجيل دخول ← الإذن `AuditLog.Read.All` مفقود
* لا توجد نتائج محاكاة هجمات ← الإذن `AttackSimulation.Read.All` مفقود
* لا توجد أجهزة Entra ID ← الإذن `Device.Read.All` مفقود
* لا توجد أجهزة مُدارة في Intune ← الإذن `DeviceManagementManagedDevices.Read.All` مفقود
* لا توجد عمليات اكتشاف مخاطر ← الإذن `IdentityRiskEvent.Read.All` مفقود، أو لم تتم إعادة منح موافقة المسؤول بعد
إضافته، أو أن المستأجر أدنى من الحد الأدنى لترخيص Microsoft Entra ID P1
قد يكون مضيف Graph API ومضيف جهة المصادقة غير متطابقين. يجب أن يقابلا بيئة السحابة نفسها (تجارية، حكومية، إلخ).
لا تُعرض إجراءات عضوية المجموعات إلا عند تحقق الشروط الثلاثة التالية جميعًا:
1. وجود `GroupMember.ReadWrite.All` في تسجيل التطبيق، مع منح موافقة المسؤول. وإذا أضفته مؤخرًا، فانتظر مدة تصل إلى ساعة.
2. أن يكون المسؤول قد حدد قائمة سماح بالمجموعات في الاتصال.
3. أن يكون الاتصال نشطًا وسليمًا.
إذا كنت قد منحت الإذن وما زالت الإجراءات غير متاحة، فأعد منح موافقة المسؤول — إذ تشترط Microsoft ذلك كلما تغيّرت الأذونات.
إذا كان لدى المستأجر الخاص بك سياسة وصول مشروط محددة النطاق بعنوان IP، فقد تحظر الطلبات
التي تحمل بيانات اعتماد هذا الاتصال. ولا تتأثر معظم المستأجرات بذلك — فـ Microsoft Graph
لا يقيّد الوصول بعنوان IP افتراضيًا. وإذا كنت تفرض سياسة محددة بعناوين IP على
كيانات الخدمة، فإن هذا التكامل يحتاج إلى السماح بمجموعتين **اثنتين** من العناوين، لأن الإعداد
ومزامنة البيانات ينطلقان من شبكتين مختلفتين.
تُصدر Living Security الرمز المميز للوصول الخاص بهذا الاتصال بنفسها وتجدده باستمرار، ولذلك
تنطلق طلبات الرموز المميزة من عناوين المنصة نفسها، وليس من العناوين التي تستخدمها
عمليات مزامنة بياناتك.
أما إجراءات المجموعات فهي منفصلة. فهي تُوجَّه افتراضيًا بالطريقة نفسها التي تُوجَّه بها عمليات مزامنة بياناتك
وتنطلق من عناوين المزامنة. ولا تنتقل إلى عناوين المنصة إلا إذا حوّل المسؤول
الاتصال إلى الخروج المباشر.
أضف المجموعتين إلى **الموقع المسمّى (named location)** الذي تثق به سياسة الوصول المشروط لديك أو تستثنيه. تصل طلبات الرموز المميزة إلى `login.microsoftonline.com` وتصل طلبات البيانات إلى
`graph.microsoft.com`؛ ويجب أن تنجح كلتاهما.
إذا كانت عناوين المزامنة فقط هي المسموح بها، يفشل الإعداد أثناء الحصول على الرمز المميز
ولا يتم إنشاء أي اتصال. وإذا كانت عناوين المنصة فقط هي المسموح بها، ينجح الإعداد
وتعيد كل عملية مزامنة بلا أي سجلات.
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.